Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bilgi işlem günlük hayatımızın önemli bir parçasıdır. Akıllı telefonlarımızdan kritik altyapıya kadar her şeyi destekliyor. Giderek katı yasal ortamlar, siber saldırıların yaygınlığı ve saldırganların giderek artan karmaşıklığı, bağlı olduğumuz bilgi işlem teknolojilerinin orijinalliğine ve bütünlüğüne güvenmeyi zorlaştırıyor. Kanıtlama, bir sistemin yazılım ve donanım bileşenlerini doğrulamaya yönelik bir tekniktir. Bu, güvendiğimiz bilgi işlem teknolojilerinin güvenilir olmasını sağlamak ve oluşturmak için kritik bir süreçtir.
Bu makalede kanıtlamanın ne olduğuna, Microsoft'un bugün sunduğu kanıtlama türlerine ve Microsoft çözümlerinde bu tür kanıtlama senaryolarını nasıl kullanabileceğinize bakacağız.
Kanıtlama nedir?
Uzaktan kanıtlamada, bir eş (kanıtlama yapan), uzak bir eşe (güvenen taraf) kendisi hakkında inandırıcı bilgiler (kanıt) sunarak bu kanıtlama yapanın güvenilir bir eş olarak değerlendirip değerlendirilmeyeceğine karar vermesine olanak tanır. Başka bir hayati taraf (doğrulayıcı) uzaktan kanıtlama prosedürlerini yürütür. Basit bir ifadeyle kanıtlama, bir bilgisayar sisteminin güvenilir olduğunu kanıtlamanın bir yoludur.
Kanıtlamanın ne olduğunu ve uygulamada nasıl çalıştığını anlamak için bu makalede, bilgi işlemde kanıtlama işlemi pasaportlar ve arka plan denetimleriyle gerçek hayattaki örneklerle karşılaştırılır.
Bu makalede kullanılan tanım ve modeller, İnternet Mühendisliği Görev Gücü (IETF) uzaktan kanıtlama yordamları (RAT) mimarisi belgesinde özetlenmiştir. Daha fazla bilgi edinmek için bkz. İnternet Mühendisliği Görev Gücü: Uzaktan kanıtlama yordamları (RAT) mimarisi.
Passport modeli
Bu bölümde iki pasaport senaryosu sunulmuştur.
Pasaport modeli: Göçmenlik masası
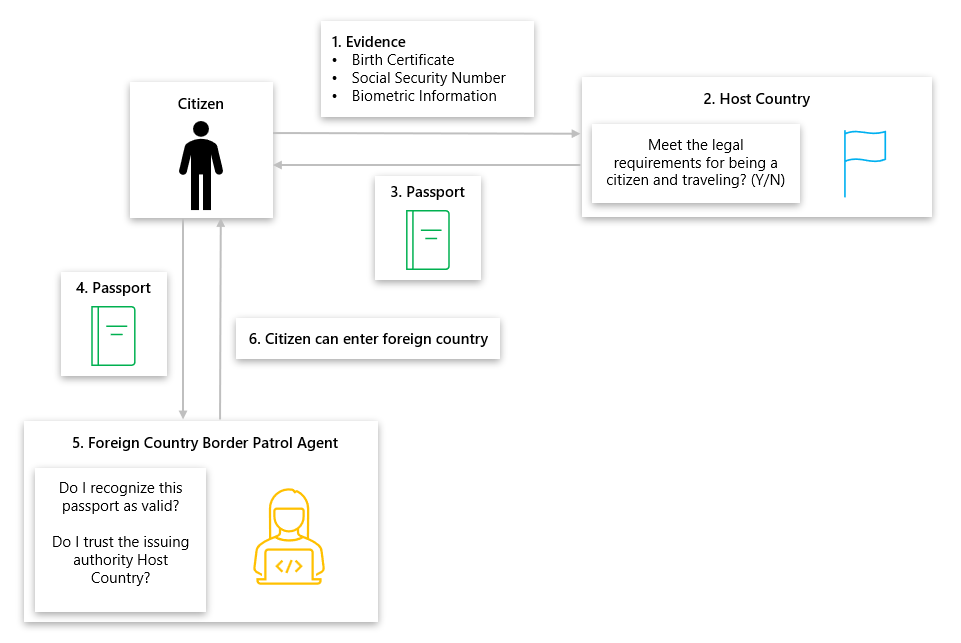
Bir vatandaş, yabancı bir ülkeye/bölgeye seyahat etmek için pasaport ister. Vatandaş, kanıt gereksinimlerini ev sahibi ülkesine/bölgesine gönderir.
Ev sahibi ülke/bölge, bireyden ilke uyumluluğu kanıtını alır ve sağlanan kanıtın kişinin pasaport verilme ilkelerine uygun olduğunu kanıtlayıp doğrulamadığını doğrular:
- Doğum sertifikası geçerli ve değiştirilmedi.
- Doğum belgesinin düzenleyicisi güvenilirdir.
- Kişi kısıtlı bir listenin parçası değildir.
Ev sahibi ülke/bölge, kanıtın kendi politikalarına uygun olduğuna karar verirse, ev sahibi ülke/bölge vatandaş için bir pasaport verir.
Vatandaş yabancı bir ülkeye seyahat eder, ancak önce pasaportlarını değerlendirme için yabancı ülkenin/bölgenin sınır devriye temsilcisine sunmalıdır.
Yabancı ülkenin/bölgenin sınır devriyesi aracısı, pasaporta güvenmeden önce bir dizi kuralı denetler:
- Pasaport orijinal ve değiştirilmedi.
- Pasaportu güvenilir bir ülke/bölge üretmiş.
- Pasaport süresi dolmamış veya iptal edilmemiş.
- Pasaport, vize veya yaş şartı politikasına uygundur.
Yabancı ülkenin/bölgenin sınır devriye temsilcisi pasaportu onaylar ve vatandaş yabancı ülkeye/bölgeye girebilir.
Passport modeli: Bilişim
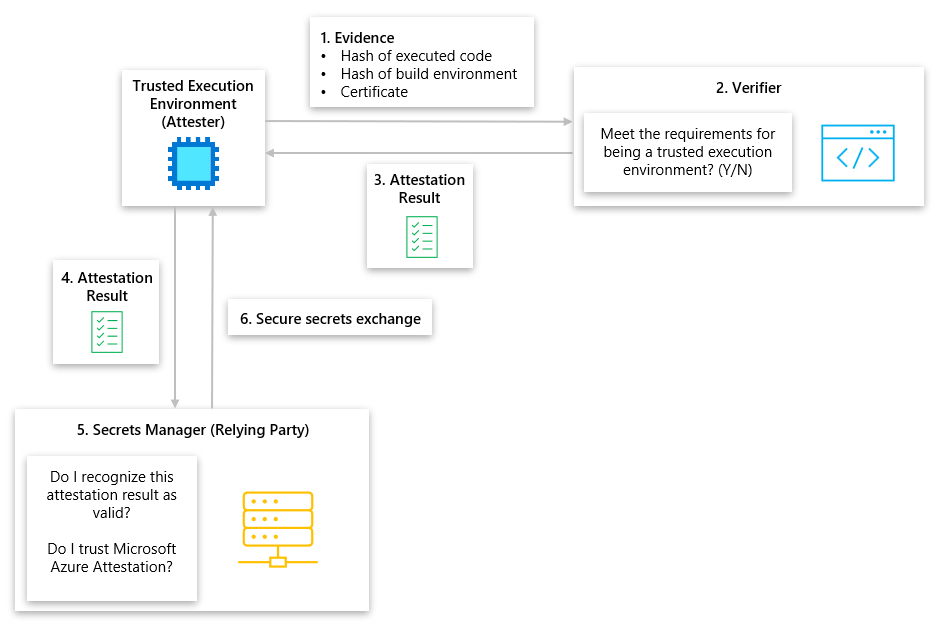
Attester olarak da bilinen Güvenilir Yürütme Ortamı (TEE), güvenen taraf olarak da bilinen bir gizli bilgi yöneticisinden gizli bilgileri almak ister. Gizli bilgi yöneticisinden gizli bilgileri almak için, TEE'nin gizli bilgi yöneticisine güvenilir ve orijinal olduğunu kanıtlaması gerekir. TEE, güvenilir ve orijinal olduğunu kanıtlamak için kanıtını bir doğrulayıcıya gönderir. Kanıt, çalıştırılmış kodun karması, derleme ortamının karması ve üreticisi tarafından oluşturulan sertifikayı içermektedir.
Kanıtlama hizmeti olan doğrulayıcı, TEE tarafından verilen kanıtın güvenilir olmak için aşağıdaki gereksinimleri karşılayıp karşılamadığını değerlendirir:
- Sertifika geçerli ve değiştirilmedi.
- Sertifikayı veren güvenilirdir.
- TEE kanıtı kısıtlı bir listenin parçası değildir.
Doğrulayıcı, kanıtın tanımlı ilkelere uygun olduğuna karar verirse, doğrulayıcı bir kanıtlama sonucu oluşturur ve bunu TEE'ye verir.
TEE sırları sır yöneticisiyle paylaşmak istiyor. Öncelikle kanıtlama sonucunu değerlendirme için gizli yöneticiye sunmalıdır.
Gizlilik yöneticisi, kanıtlama sonucuna güvenmeden önce bir dizi kuralı denetler.
- Kanıtlama sonucu orijinaldir ve değiştirilmedi.
- Kanıtlama sonucunu güvenilir bir yetkili üretmiş.
- Doğrulama sonucu süresi dolmamış veya iptal edilmemiştir.
- Kanıtlama sonucu, yapılandırılan yönetici ilkesine uygundur.
Gizli bilgi yöneticisi doğrulama sonucunu onaylar ve gizli bilgileri TEE ile paylaşır.
Arka plan denetimi modeli
Bu bölümde iki arka plan denetimi senaryosu sunulmuştur.
Arka plan denetimi: Okul doğrulaması
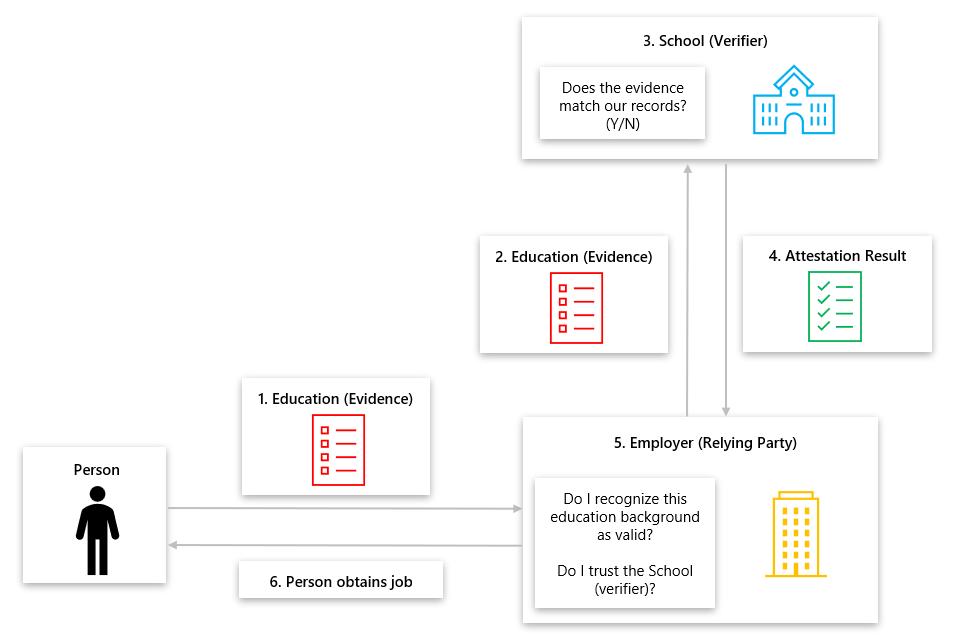
Bir kişi, iş edinmek için potansiyel bir işverenle arka plan denetimi yapıyor. Kişi, eğitim geçmişini, katıldığı okuldan potansiyel işverene gönderir.
İşveren, eğitim geçmişini kişiden alır ve doğrulanması için bu bilgileri ilgili okula iletir.
Okul, kişinin verdiği eğitim geçmişinin okul kayıtlarını karşılayıp karşılamadığını değerlendirir.
Okul, kişinin eğitim geçmişinin kayıtlarıyla eşleştiğini doğrulayan bir belge düzenler ve bunu işverene gönderir.
Bağlı taraf olarak da bilinen işveren, kanıtlama sonucuna güvenmeden önce bir dizi kuralı denetleyebilir:
- Kanıtlama sonucu orijinaldir, değiştirilmedi ve okuldan geliyor.
- Kanıtlama sonucunu güvenilir bir okul üretmiş.
İşveren kanıtlama sonucunu onaylar ve kişiyi işe alır.
Arka plan denetimi: Bilgi işlem
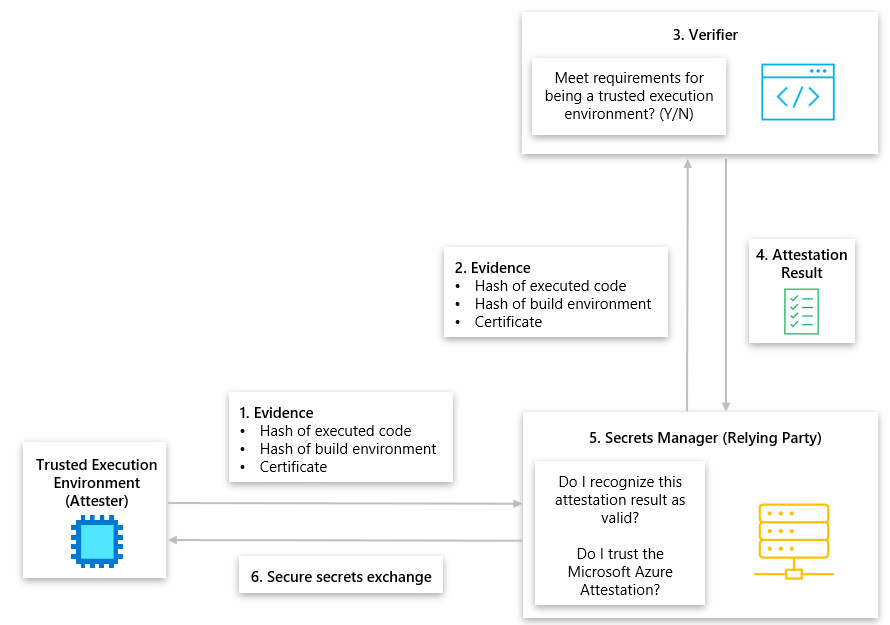
Diğer adıyla attester olan TEE, güvenilir taraf olarak da bilinen bir gizli yöneticisinden sırları almak ister. Gizli bilgi yöneticisinden gizli bilgileri almak için, TEE'nin güvenilir ve orijinal olduğunu kanıtlaması gerekir. TEE, güvenilir ve gerçek olduğunu kanıtlamak için kanıtlarını sır yöneticisine gönderir. Kanıt, çalıştırılmış kodun karması, derleme ortamının karması ve üreticisi tarafından oluşturulan sertifikayı içermektedir.
Gizli dizi yöneticisi, TEE'den kanıtı alır ve doğrulanması için doğrulayıcıya iletir.
Doğrulayıcı hizmeti, TEE tarafından verilen kanıtın güvenilen ilke gereksinimlerini karşılayıp karşılamadığını değerlendirir:
- Sertifika geçerli ve değiştirilmedi.
- Sertifikayı veren güvenilirdir.
- TEE kanıtı kısıtlı bir listenin parçası değildir.
Doğrulayıcı, TEE için bir kanıtlama sonucu oluşturur ve bunu gizli dizi yöneticisine gönderir.
Gizlilik yöneticisi, kanıtlama sonucuna güvenmeden önce bir dizi kuralı denetler.
- Kanıtlama sonucu orijinaldir ve değiştirilmedi.
- Kanıtlama sonucunu güvenilir bir yetkili üretmiş.
- Doğrulama sonucu süresi dolmamış veya iptal edilmemiştir.
- Kanıtlama sonucu, yapılandırılan yönetici ilkesine uygundur.
Gizli bilgi yöneticisi doğrulama sonucunu onaylar ve gizli bilgileri TEE ile paylaşır.
Kanıtlama türleri
Kanıtlama hizmetleri iki farklı şekilde kullanılır. Her yöntem kendi avantajlarını sağlar.
Bulut sağlayıcısı
Azure Kanıtlama , müşteriye yönelik bir hizmettir ve Intel Software Guard Uzantıları (SGX) kuşatmaları, sanallaştırma tabanlı güvenlik (VBS) kuşatmaları, Güvenilen Platform Modülleri, Güvenilir Başlatma ve gizli sanal makineler (VM) gibi TEE'leri kanıtlamaya yönelik bir çerçevedir. Azure Kanıtlama gibi bir bulut sağlayıcısının kanıtlama hizmetini kullanmanın avantajları şunlardır:
- Ücretsiz olarak kullanılabilir.
- Kaynak kodu, Microsoft Code Center Premium Tool aracılığıyla kamu müşterileri tarafından kullanılabilir.
- Intel SGX enklavı içinde çalışarak kullanımdayken verileri korur.
- Tek bir çözümde birden çok TEE'yi doğrular.
- Güçlü bir hizmet düzeyi sözleşmesi sunar.
Kendi uygulamanızı oluşturun
Bulut ve donanım sağlayıcıları tarafından sağlanan araçlardan bilgi işlem altyapınıza güvenmek için kendi kanıtlama mekanizmalarınızı oluşturabilirsiniz. Microsoft çözümleri için kendi kanıtlama işlemlerinizi oluşturmak için Güvenilen Donanım Kimlik Yönetimi (THIM) kullanılması gerekebilir. Bu çözüm, Azure'da bulunan tüm TEE'ler için sertifikaların önbellek yönetimini işler. Kanıtlama çözümleri için en düşük temeli zorlamak için güvenilir bilgi işlem temeli bilgileri sağlar. Kendi kanıtlama hizmetinizi oluşturmanın ve kullanmanın avantajları şunlardır:
- Mevzuat ve uyumluluk gereksinimlerini karşılamak için kanıtlama süreçleri üzerinde 100% kontrol.
- Diğer bilgi işlem teknolojileriyle tümleştirmelerin özelleştirilmesi.
Microsoft'ta kanıtlama senaryoları
Birçok Microsoft kanıtlama senaryosu için bulut sağlayıcısı ile kendi kanıtlama hizmetlerinizi oluşturabilirsiniz. Aşağıdaki bölümlerde Azure teklifleri ve kullanılabilir kanıtlama senaryoları tanıtılır.
Uygulama kuşatmalarına sahip VM'ler
Uygulama kuşatmalarına sahip VM'ler Intel SGX tarafından etkinleştirilir. Kuruluşlar, CPU verileri işlerken verileri koruyan ve verileri şifreli tutan kuşatmalar oluşturabilir. Azure Kanıtlama ile ve kendi başınıza Azure'da Intel SGX güvenlik alanlarını doğrulayabilirsiniz. Daha fazla bilgi için bakınız:
- Intel SGX doğrulama ana sayfası
- Bulut sağlayıcısı: Azure Doğrulama ile Intel SGX örnek kod doğrulama
- Kendi yapınızı oluşturun: Açık yerleşke doğrulaması
Gizli sanal makineler
Gizli VM'ler AMD SEV-SNP tarafından etkinleştirilir. Kuruluşlar, VM'ler ve ana bilgisayar yönetim kodu (hipervizör dahil) arasında bir donanım tabanlı yalıtıma sahip olabilir. Azure'da yönetilen gizli VM'lerinizi Azure Kanıtlama ile ve kendi kendinize doğrulayabilirsiniz. Daha fazla bilgi için bakınız:
- Gizli Sanal Makineler doğrulama ana sayfası
- Bulut sağlayıcısı: Gizli VM'ler için konuk kanıtlama nedir?
- Kendiniz oluşturun: Ham AMD SEV-SNP raporunu kendiniz getirin ve doğrulayın
Azure Container Instances'ta gizli kapsayıcılar
Azure Container Instances'taki gizli kapsayıcılar daha yüksek veri güvenliği, veri gizliliği ve çalışma zamanı kod bütünlüğü hedeflerine ulaşmak için standart kapsayıcı iş yüklerinizin güvenliğini daha da sağlamak için bir dizi özellik ve özellik sağlar. Gizli kapsayıcılar, veri bütünlüğü, veri gizliliği ve kod bütünlüğü gibi iç özellikler sağlayan donanım destekli bir TEE'de çalışır. Daha fazla bilgi için bakınız: