Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
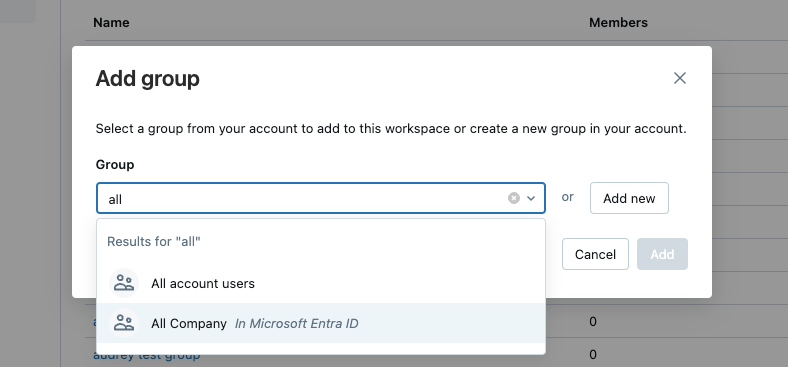
Otomatik kimlik yönetimi, kullanıcıları, hizmet sorumlularını ve grupları Microsoft Entra ID Azure Databricks sorunsuz bir şekilde eklemenize olanak tanır. Otomatik kimlik yönetimi etkinleştirildiğinde, kullanıcılar, hizmet sorumluları ve gruplar için doğrudan kimlik federasyon çalışma alanlarında arama yapabilir ve bunları çalışma alanınıza ekleyebilirsiniz. Azure Databricks, kaydın kaynağı olarak Microsoft Entra ID kullandığından, grup üyeliklerindeki tüm değişiklikler Azure Databricks'de dikkate alır.
Otomatik kimlik yönetimi, 1 Ağustos 2025'den sonra oluşturulan hesaplar için varsayılan olarak etkindir.
Kullanıcılar panoları kimlik sağlayıcınızdaki herhangi bir kullanıcı, hizmet sorumlusu veya grupla da paylaşabilir. Bu kullanıcılar, hizmet sorumluları ve grup üyeleri paylaşıldığında oturum açıldığında otomatik olarak Azure Databricks hesabına eklenir. Dashboard'ın bulunduğu çalışma alanına üye olarak eklenmezler. Çalışma alanına erişimi olmayan kullanıcılara paylaşılan veri izinleri ile yayımlanan bir panonun yalnızca görüntüleme kopyasına erişim verilir. Pano paylaşımı hakkında daha fazla bilgi için bkz. Pano paylaşma.
Otomatik kimlik yönetimi açık olduğunda tam zamanında (JIT) sağlama her zaman etkinleştirilir ve bunu kapatamazsınız. Yeni kullanıcılar, ilk oturum açmadan sonra Azure Databricks'da otomatik olarak sağlanır. Bakınız Kullanıcıları otomatik olarak sağlama (JIT).
Otomatik kimlik yönetimi, kimlik federasyon olmayan çalışma alanlarında desteklenmez. Kimlik federasyonu hakkında daha fazla bilgi için bkz. Kimlik federasyonu.
Note
Kimlik Özellik Kontrol Listesi önizlemesi etkinleştirildiğinde, otomatik kimlik yönetimi ayrıca kimlik sağlayıcınızdan Azure Databricks hesap kullanıcılarına sabit bir kimlik öznitelik setini, örneğintitle, , departmentve costCenter, senkronize eder. Bu özellikler Beta'da yer almaktadır. Daha fazla bilgi için Kimlik özellikleri bölümünü inceleyin.
Kullanıcı, hizmet sorumlusu ve grup durumları
Otomatik kimlik yönetimi etkinleştirildiğinde, Microsoft Entra Id'deki kullanıcılar, hizmet sorumluları ve gruplar hesap konsolunda ve çalışma alanı yöneticisi ayarları sayfasında görünür. Bu kişilerin durumu, Microsoft Entra ID ile Azure Databricks arasındaki etkinliklerini ve durumlarını yansıtır:
| Status | Meaning |
|---|---|
| Etkin değil: Kullanım yok | Kullanıcılar ve hizmet sorumluları için: kimlik sağlayıcısındaki, henüz Azure Databricks’te oturum açmamış kimlik. Gruplar için: grup bir çalışma alanına eklenmemiştir. |
| Aktif | Kimlik, Azure Databricks'te etkindir. |
| Etkin: [IdP]'den kaldırıldı | Daha önce Azure Databricks’te etkin olan ve kimlik sağlayıcısından silinmiş. Azure Databricks, bir sonraki kimlik eşitlemesi sırasında bu kullanıcıları otomatik olarak devre dışı bırakır. API'lerde oturum açılamıyor veya kimlik doğrulaması yapılamıyor. |
| Devre dışı | Kimlik, kimlik sağlayıcısında devre dışı bırakılır veya kimlik sağlayıcısından silindikten sonra Azure Databricks kimliği otomatik olarak devre dışı bırakır. API'lerde oturum açılamıyor veya kimlik doğrulaması yapılamıyor. |
| Reddedildi | Kimlik, hesap erişim reddetme listesine eklendi. Azure Databricks kimliği devre dışı olarak ayarlar. Oturum açılamıyor, kişisel erişim belirteçleri kullanılamıyor veya paylaşım iletişim kutusunda görüntülenemiyor. Bkz. Kimliklerin hesabınıza erişmesini engelleme. |
Etkin: [IdP]'den kaldırıldı durum etiketi, kimlik sağlayıcınızın adını içerir. Örneğin, Etkin: EntraID'den kaldırıldı.
Tavsiye
Databricks, güvenlik açısından en iyi uygulama olarak, Devre dışı bırakılan ve Etkin: [IdP]'den kaldırılan kullanıcılar için kişisel erişim belirteçlerinin iptal edilmesini önerir. Kullanıcılar kimlik sağlayıcısından silindiğinde Azure Databricks hesaplarını otomatik olarak devre dışı bırakır ancak belirteçleri otomatik olarak iptal etmez.
Otomatik kimlik yönetimi kullanılarak yönetilen kimlikler, Azure Databricks'te Dış olarak gösterilir. Dış kimlikler Azure Databricks kullanıcı arabirimi kullanılarak güncelleştirilemez.
İzinleri paylaşma ve atama
Otomatik kimlik yönetimi etkinleştirildiğinde, Azure Databricks boyunca izinleri paylaşırken veya atarken Microsoft Entra ID kullanıcı ve hizmet sorumlularını seçebilirsiniz.
Gruplar için paylaşım davranışı varlık türüne göre farklılık gösterir:
- Hesap düzeyinde varlıklar: Databricks Uygulamaları, Unity Kataloğu nesneleri, AI/BI panoları, Genie Aracıları ve çalışma alanı ataması gibi hesap düzeyindeki varlıklara izinler paylaşılırken veya atanırken gruplar kullanılabilir.
- Çalışma alanı düzeyinde varlıklar: Çalışma alanı düzeyindeki varlıkları (not defterleri, işler, SQL ambarları, uyarılar ve dosyalar gibi) gruplarla paylaşmak için, çalışma alanı yöneticilerinin önce grubu doğrudan çalışma alanına eklemesi gerekir.
Otomatik kimlik yönetimi ve SCIM sağlama karşılaştırması
Otomatik kimlik yönetimi etkinleştirildiğinde, tüm kullanıcılar, gruplar ve grup üyelikleri kimlik sağlayıcınızdan Azure Databricks’e eşitlenir; bu nedenle SCIM provizyonu gerekli değildir. SCIM sağlama işlemini paralel şekilde sürdürürseniz, SCIM, SCIM sağlama işlemiyle eklenen kimlikleri yönetmeye devam eder. SCIM sağlama yöntemiyle eklenmemiş kimlikleri yönetmez.
SCIM sağlama için Bulut Uygulaması Yöneticisi rolü ve ayrı bir Microsoft Entra Id uygulaması gerekir.
Azure Databricks otomatik kimlik yönetiminin kullanılmasını önerir. Aşağıdaki tabloda, otomatik kimlik yönetiminin özellikleri SCIM sağlama özellikleriyle karşılaştırlenmektedir.
| Features | Otomatik kimlik yönetimi | SCIM sağlayıcı |
|---|---|---|
| Kullanıcıları senkronize et | ✓ | ✓ |
| Grupları eşitleme | ✓ | ✓ (Yalnızca doğrudan üyeler) |
| İç içe grupları senkronize et | ✓ | |
| Hizmet ilke öğelerini eşitleme | ✓ | |
| Azure Databricks'in içinde varsayılan olarak kullanılabilir | ✓ | |
| Tüm Microsoft Entra ID sürümleriyle çalışır | ✓ | |
| Microsoft Entra ID yönetici rolleri olmadan kullanılabilir | ✓ | |
| Kimlik federasyonunu gerektirir | ✓ |
Azure Databricks dış kimliği ve Microsoft Entra ID nesne kimliği
Azure Databricks, kimlikleri ve grup üyeliklerini eşitlemek için yetkili bağlantı olarak Microsoft Entra ID ObjectId'yi kullanır ve externalId alanını, günlük yinelenen akışla ObjectId öğesiyle eşleşecek şekilde otomatik olarak günceller. Databricks, sağlama yöntemlerinin birleştirilmemesini önerir. Hem otomatik kimlik yönetimi hem de SCIM sağlama aracılığıyla aynı kimliğin eklenmesi yinelenen girdilere ve izin çakışmalarına neden olur. Grup üyelikleri Microsoft Entra ID'yi yansıtarak tek bir gerçek kaynağı olarak otomatik kimlik yönetimini kullanın.
Azure Databricks'te harici kimliklerini sağlayarak bu çifte kimlikleri birleştirebilirsiniz.
Hesap Kullanıcıları, Hesap Hizmet Sorumluları veya Hesap Grupları API'sini kullanarak, objectId alanına Microsoft Entra Kimliklerini eklemek için sorumluyu güncelleyin. Microsoft Entra ID'ye uymayan yöneticileri externalId bulmak için Otomatik kimlik yönetimi hazırlık raporunu çalıştırın.
externalId zaman içinde güncelleştirilebileceğinden, Azure Databricks externalId alanına bağlı özel iş akışları kullanmamanızı kesinlikle önerir.
Otomatik kimlik yönetimi kimliklerle nasıl eşleşiyor?
Otomatik kimlik yönetimi bir kimliği senkronize ettiğinde, bu kimlik kimlik sağlayıcınızdaki doğru kullanıcı, hizmet yöneticisi veya gruba eşlenir. Azure Databricks'in eşleşmeyi bulmak için kullandığı bilgiler, senkronizasyonun nasıl tetiklendiğine bağlıdır.
Giriş sırasında eşleştirme
Bir kullanıcı tek girişle giriş yaptığında, Azure Databricks kimlik sağlayıcınızdan bir token alır, token'dan kullanıcı adını okur ve giriş yapan kullanıcıyı o kullanıcı adına göre Azure Databricks hesap kullanıcısıyla eşleştirir.
Microsoft Entra ID giriş belirtekosu, kullanıcının nesne kimliği ve kiracı kimliğini de içerir. Azure Databricks, hesap kullanıcısındaki nesne kimliğini kendi externalId olarak kaydeder ve eşitleme harici kimliğe göre yapıldığında, örneğin harici kimlikler API'si üzerinden ya da hesap konsolundan kullanıcı eklenirken, bunu esas bağlantı olarak kullanır. Ancak giriş sırasında kullanıcıyı çözen tokendaki kullanıcı adıdır.
Kullanıcı adına göre eşleşme
Bazı akışlar, kullanıcıyı harici ID yerine Azure Databricks kullanıcı adıyla tanımlar; örneğin izin bağlamı oluşturmak veya yenilemek veya kişisel erişim belirteçleri doğrulaması gibi. Bu akışlar Microsoft Entra ID tokenı veya tam veri olmayan bir token taşımaz. Azure Databricks, Microsoft Entra ID'de kullanıcı adı (UPN) veya e-posta adresi Azure Databricks kullanıcı adıyla eşit olan bir kullanıcı arar, ve e-posta eşleşmesi yerine UPN eşleşmesini tercih eder. Ardından, hesaptaki kullanıcıyı eşleşen kimliğe ait harici kimliklerle günceller.
Örneğin, bir Azure Databricks kullanıcısının kullanıcı alice@contoso.comadı varsa, Azure Databricks önce UPN alice@contoso.comile Microsoft Entra ID kullanıcısını arar. UPN eşleşmezse, e-posta adresi alice@contoso.com olan bir kullanıcıyı arar.
Kullanıcıları çözümlerken ve oluştururken eşleştirme
Henüz Azure Databricks'te olmayan bir Microsoft Entra ID kimliğiyle bir nesneyi paylaştığınızda veya harici kullanıcı API'si çağrıldığında, Azure Databricks mevcut Azure Databricks kullanıcısını harici kimliğine göre eşler. Eğer eşleşen bir kullanıcı yoksa Azure Databricks, kullanıcıyı tam zamanında oluşturur ve kullanıcı adını, kullanıcının Microsoft Entra ID'de nasıl bulunduğuna göre ayarlar:
- Kiracınızda oluşturulan kullanıcılar: Azure Databricks, kullanıcı adı olarak UPN kullanır. Örneğin, UPN
bob@contoso.comile Microsoft Entra ID kullanıcısı, kullanıcı adıbob@contoso.comile Azure Databricks kullanıcısı olur. - B2B iş birliğiyle davet edilen veya senkronize edilen kullanıcılar (misafirler): Azure Databricks, kullanıcı adı olarak e-postayı tercih eder ve misafir nesnesinin e-posta adresi olmadığında tekrar UPN'ye başvurur. Örneğin, UPN'si
carol_fabrikam.com#EXT#@contoso.onmicrosoft.comve e-posta adresicarol@fabrikam.comolan bir misafir, kullanıcı adı ile Azure Databricks kullanıcısıcarol@fabrikam.comolur.
Otomatik kimlik yönetiminin çözemediği vakalar
Bazı kimlik sağlayıcı yapılandırmaları, Azure Databricks'in hedef kullanıcıyı güvenilir şekilde eşleştirmesini engeller. Aşağıdaki durumlardan kaçınmak için kimliklerinizi ayarlayın.
Aynı e-postayla birden fazla kullanıcı eşleşiyor
Birden fazla Microsoft Entra ID kullanıcısının Azure Databricks kullanıcı adına eşit bir e-posta adresi varsa ve hiçbirinin eşleşen bir UPN'si yoksa, Azure Databricks hangi kullanıcıyı seçeceğinizi belirleyemez. Onlardan biriyle belirli bir sıra garantisi olmadan eşleşir; bu nedenle yanlış kullanıcıyı senkronize edebilir ve senkronizasyon zamanla eşleşen kullanıcılar arasında gidip gelebilir.
Örneğin, bir Azure Databricks kullanıcısının kullanıcı dana@contoso.comadı . Microsoft Entra ID'de iki kullanıcının e-posta dana@contoso.comadresi vardır: UPN'si d.lee@fabrikam.comolan bir üye hesabı ve UPN'si dana_contoso.com#EXT#@fabrikam.onmicrosoft.comolan bir misafir hesabı . Kullanıcı adı her iki kullanıcının e-posta adresiyle eşleşiyor ama hiçbiri UPN'ye uymuyor, bu yüzden Azure Databricks onları ayırt edemiyor ve birini rastgele eşleştiriyor.
Bu durumu önlemek için, Microsoft Entra ID kullanıcısının UPN'sinin Azure Databricks kullanıcı adıyla eşit olduğundan emin olun ve bir e-postayı paylaşan birden fazla Microsoft Entra ID nesnesi bulundurmayın.
Kullanıcı adı farklı bir kiracıdan geliyor
Bir misafir kullanıcı, ev kiracısından bir kullanıcı adı taşıyan bir token ile giriş yapabilirken, kiracınızdaki misafir nesnesinin ne UPN'si ne de aynı kullanıcı adına eşdeğer bir e-posta adresi vardır. Oturum açma sırasında bu hâlâ çalışır, çünkü belirteç bu ana kiracı kullanıcı adını taşır ve Azure Databricks hesap kullanıcısını buna göre eşleştirir. Azure Databricks kullanıcı adına göre eşleşen bir akış (örneğin bir oturum yenileme işlemi), ardından Microsoft Entra ID’de UPN’si veya e-posta adresi bu kullanıcı adına eşit olan bir kullanıcıyı arar ve senkronize edilecek konuk nesnesini bulamaz. Bunun yerine dış kimliğe göre eşleşen bir akış (örneğin external identities API ya da hesap konsolu üzerinden çözümleme veya paylaşım), konuğun dış kimliğini paylaşan ikinci bir Azure Databricks kullanıcısı oluşturabilir; bu durumdan kaçınmalısınız.
Örneğin, bir Azure Databricks kullanıcısının erin@fabrikam.comkullanıcı adı kullanıcının ev kiracısından taşınır. Kiracınız içinde, UPN'si erin_fabrikam.com#EXT#@contoso.onmicrosoft.com olan konuk nesnesinin eşleşen bir e-posta adresi yok. Oturum açma sırasında token'ın kullanıcı adı erin@fabrikam.com ile aynıdır, bu nedenle Azure Databricks kullanıcıyı kullanıcı adına göre eşleştirir. Ancak belirteç içermeyen bir akışta Azure Databricks, erin@fabrikam.com değerine eşit bir UPN veya e-posta adresi arar ve hiçbir kullanıcı bulamaz.
Bu durumu önlemek için, misafir nesnesinin e-postasının Azure Databricks kullanıcı adıyla eşit olduğundan ve bu e-postanın kiracı içinde benzersiz olduğundan emin olun, böylece başka bir Microsoft Entra ID nesnesiyle çarpışmaz.
Grup üyeliği eşitleme nasıl çalışır?
Otomatik kimlik yönetimi etkinleştirildiğinde, Azure Databricks kimlik doğrulama ve yetkilendirme denetimlerini tetikleyen etkinlikler (örneğin, tarayıcı oturum açma bilgileri, belirteç kimlik doğrulaması veya iş çalıştırmaları) sırasında kimlik sağlayıcınızdan kullanıcı grubu üyeliklerini yeniler. Bu, Azure Databricks içindeki grup tabanlı izinlerin kimlik sağlayıcınızda yapılan değişikliklerle eşitlenmesini sağlar.
Azure Databricks grup üyeliklerini yenilediğinde, kimlik sağlayıcınızdan geçişli (iç içe) grup üyeliklerini getirir. Bu, bir kullanıcı A Grubunun ve A Grubu B grubunun üyesiyse Azure Databricks'in kullanıcıyı her iki grupta da üyelik sahibi olarak tanıdığı anlamına gelir. Azure Databricks yalnızca Azure Databricks'e eklenmiş gruplar için üyelikleri getirir. Kimlik sağlayıcınızdan üst grup hiyerarşisinin tamamını senkronize etmez veya yeniden oluşturmaz.
Azure Databricks, etkinliğe bağlı olarak grup üyeliklerini farklı zamanlamalarla yeniler:
- Tarayıcı girişleri: Son senkronizasyondan 5 dakikadan fazla zaman geçtiyse grup üyelikleri senkronize olur.
-
Diğer faaliyetler (örneğin, token doğrulama veya çalıştırma işleri): Azure Databricks, son senkronizasyonun ne kadar önce gerçekleştiğine göre grup üyeliklerini yeniler:
- 10 dakikadan az: Yenileme gerçekleşmez.
- 10 ila 40 dakika: Azure Databricks arka planda asenkron bir yenileme tetikliyor. Yenilemeyi tetikleyen istek hâlâ önceki grup üyeliklerini kullanabilir. Yenilenmiş üyelikler, sonraki talepler için geçerlidir.
- 40 dakikadan fazla: Azure Databricks, isteği tamamlamadan önce grup üyeliklerini yeniler.
İç içe gruplar ve hizmet ilkeleri
Otomatik kimlik yönetimi etkinleştirildiğinde, iç içe grupların üyeleri sağlanan gruplardan izinleri devralır. Bir üst gruba atanan izinler, doğrudan gruba eklenenler ve iç içe grup üyelikleri aracılığıyla ait olanlar da dahil olmak üzere gruba ait olan tüm kullanıcılar ve hizmet sorumluları için geçerlidir. Ancak, bir gruptaki iç içe gruplara ve hizmet sorumlularına pano paylaşımı dışında hesapta otomatik olarak başvurulamaz.
İç içe grup görünürlüğü
İç içe gruplar Azure Databricks'te görünür. Ana grubun Group-C üyesi olan bir alt grup Group-P düşünün. Bir çalışma alanına Group-P eklediğinizde, hem Group-P hem de Group-C içindeki tüm kimlikler çalışma alanına erişim sağlar. Hesap yöneticisi ve çalışma alanı yöneticisi UI'larında, grup üyeleri ayrıntı sayfasında Group-C içinde bir üye olarak Group-P görünür. Grup ayrıntı sayfasında yalnızca ilk iç içe yerleştirme düzeyi görüntülenir.
İç içe gruplar için dikkat edilmesi gerekenler
- Çalışma alanı erişimi: İç içe grupların ve hizmet sorumlularının erişim kazanmak için çalışma alanına doğrudan eklenmesi gerekmez. Çalışma alanına bir üst grup eklenirse, söz konusu grubun tüm üyeleri çalışma alanına erişebilir.
- Hesap düzeyinde varlıklar: Databricks Uygulamaları, Unity Kataloğu nesneleri, AI/BI panoları, Genie Aracıları ve çalışma alanı ataması gibi hesap düzeyindeki varlıklara izinler paylaşılırken veya atanırken gruplar kullanılabilir.
- Hesap grubu ve hizmet ilkesi sınırları: Doğrudan hesaba sağlanmamış iç içe gruplar ve hizmet ilkeleri, hesap grubu sınırlarına dahil edilmez. Yalnızca hesaba açıkça atanmış gruplar limitlere dahil edilir.
Örneğin, Microsoft Entra Id'de aşağıdaki grup yapısına sahipsiniz:
-
Marketing-All(üst grup)-
Marketing-US(çocuk grup) -
Marketing-EU(çocuk grup) -
Marketing-APAC(çocuk grup)
-
Çalışma alanı yöneticisi çalışma alanına eklerse Marketing-All :
- Erişim verildi: Tüm
Marketing-Allüyeleri ve alt grupları (Marketing-US,Marketing-EU,Marketing-APAC) çalışma alanına erişebilir. Örneğin,Marketing-APACiçindeki kullanıcılar ve hizmet sorumluları çalışma alanında kimlik doğrulaması yapabilir ve çalışma alanını kullanabilir. - Hesap sağlama: Yalnızca
Marketing-AllAzure Databricks hesabına sağlanır ve hesap grubu sınırlarına göre sayılır. Alt gruplar, onları açıkça sağlamadığınız sürece limitlere dahil edilmez. - Hesap düzeyi varlıklar:
Marketing-Allve tüm alt grupları (Marketing-US,Marketing-EU,Marketing-APAC) Unity Kataloğu'ndaki panolar ve nesneler gibi hesap düzeyi varlıklara izinler paylaşırken veya atarken kullanılabilir.
Otomatik kimlik yönetimini etkinleştirme
Otomatik kimlik yönetimi, 1 Ağustos 2025'den sonra oluşturulan hesaplar için varsayılan olarak etkindir. Hesap yöneticileri, hesap konsolunda otomatik kimlik yönetimini etkinleştirebilir.
Hesap yöneticisi olarak hesap konsolunda oturum açın.
Kenar çubuğunda Güvenlik'e tıklayın.
Kimlik sağlayıcı kurulum sekmesinde, Kimlik yönetimi altında Otomatik kimlik yönetimi'niEtkin'e çevirin.
Değişikliklerin geçerlilik kazanması beş ile on dakika sürer.
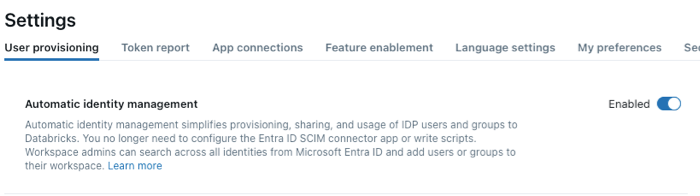
Hesabınız etkinleştirildikten sonra kimlik sağlayıcınıza kullanıcı, hizmet sorumlusu ve grup eklemek ve kaldırmak için aşağıdaki yönergeleri izleyin:
SCIM sağlamadan geçiş yapmak için bkz. Microsoft Entra ID ile otomatik kimlik yönetimine geçiş.
Otomatik kimlik yönetimini devre dışı bırakma
Otomatik kimlik yönetimi devre dışı bırakıldığında:
- Kullanıcılar ve hizmet sorumluları kalır: Erişimi korur ancak artık kimlik sağlayıcınızla eşitlenmez. Otomatik kimlik yönetimini devre dışı bırakdıktan sonra hesap konsolunda kullanıcıları ve hizmet sorumlularını el ile kaldırabilir veya devre dışı bırakabilirsiniz.
- Gruplar üyeliği kaybeder: Gruplar Azure Databricks'te kalır, ancak tüm grup üyeleri kaldırılır.
- Kimlik sağlayıcısıyla eşitleme yok: Kimlik sağlayıcınızdaki değişiklikler (kullanıcı kaldırma veya grup güncelleştirmeleri gibi) Azure Databricks yansıtılmaz.
- İzin devralma yok: Otomatik kimlik yönetimi tarafından yönetilen kullanıcılar üst gruplardan izinleri devralamaz. Bu, iç içe grup tabanlı izin modellerini etkiler.
Otomatik kimlik yönetimini devre dışı bırakmayı planlıyorsanız Databricks, SCIM sağlamayı geri dönüş olarak önceden ayarlamanızı önerir. SCIM daha sonra kimlik ve grup eşitlemesini devralabilir.
- Hesap yöneticisi olarak hesap konsolunda oturum açın.
- Kenar çubuğunda Güvenlik'e tıklayın.
- Kimlik sağlayıcı kurulum sekmesinde, Kimlik yönetimi altında, Otomatik kimlik yönetimi'niDisabled olarak değiştirin.
Kimliklerin hesabınıza erişmesini engelleyin
Hesap erişimi engelleme listesi, kimlik sağlayıcınızdaki hangi kimliklerin Azure Databricks hesabınıza erişebileceğini denetler. Hesap yöneticileri, erişimlerini engellemek için reddetme listesine belirli kullanıcıları, grupları veya hizmet sorumlularını ekleyebilir. Engelleme listesi üyeliği aktarımsaldır: bir grubu engelleme listesine eklerseniz, iç içe gruplardakiler dahil tüm üyeler de engellenir.
Yapılandırma yönergeleri ve reddetme listesi davranışının tam açıklaması için bkz. Kimliklerin hesabınıza erişimini reddetme.
Otomatik kimlik yönetimi olaylarını denetleme
Otomatik kimlik yönetimi etkinleştirildiğinde, otomatik kimlik yönetimi işlemi tarafından gerçekleştirilen kimlik işlemlerini izlemek için denetim günlüklerini kullanabilirsiniz.
Otomatik kimlik yönetimi olayları için denetim günlüğü etiketleri
Otomatik kimlik yönetimi mevcut denetim günlüğü olaylarını kullanır ancak kimlik eşitleme işlemi tarafından otomatik olarak gerçekleştirilen işlemleri tanımlamak için etiketler ekler:
-
endpoint: "autoUserCreation" - Olayın otomatik kimlik yönetimi işleminden yayıldığını gösterir. Bu etiket kullanıcı işlemlerinde (
add,activateUser, ,deactivateUserupdateUser), grup işlemlerinde (createGroup,updateGroup,removeGroup) ve grup üyeliği işlemlerinde (addPrincipalToGroup,removePrincipalFromGroup) görünür. -
groupMembershipType: "IdentityProvider" - Grup üyeliğinin kimlik sağlayıcınızdan eşitlendiğini belirtmek için grup üyeliği işlemlerinde (
addPrincipalToGroup,removePrincipalFromGroup) görüntülenir.
Otomatik kimlik yönetimi denetim olaylarını sorgulama
Otomatik kimlik yönetimi işlemlerini izlemek için tabloyu sorgulayabilirsiniz system.access.audit . Örneğin:
Kullanıcı oturum açma bilgilerini izleme:
SELECT
  DISTINCT user_identity.email
FROM
  system.access.audit
WHERE
  action_name = "aadBrowserLogin"
Otomatik kimlik yönetimi tarafından oluşturulan kullanıcıları izleyin:
SELECT
  request_params.targetUserName,
  event_time
FROM
  system.access.audit
WHERE
  action_name = "add"
  AND request_params.endpoint = "autoUserCreation"
Kimlik sağlayıcınızdan senkronize edilen grup üyeliklerini takip edin:
SELECT
  request_params.targetGroupName,
  request_params.targetUserName,
  event_time
FROM
  system.access.audit
WHERE
  action_name IN ("addPrincipalToGroup", "removePrincipalFromGroup")
  AND request_params.groupMembershipType = "IdentityProvider"
Daha fazla bilgi için system.access.audit tablosuna bakın. Denetim günlüğü sistemi başvuru kaynağı.
Bilinen davranışlar ve sınırlamalar
Bu bölümde, otomatik kimlik yönetimiyle çalışırken hemen belirgin olmayabilecek davranışlar açıklanmaktadır.
Grup oluşturma ve çalışma alanı ataması
Otomatik kimlik yönetimi, kimlik sağlayıcınızdaki grupları eşitlediğinde bunları otomatik olarak hesap düzeyinde oluşturur. Bu olaylar denetim günlüklerinde createGroup etiketiyle endpoint: "autoUserCreation" olarak işaretlenmiş işlemler şeklinde görünür. Hesap düzeyinde grup oluşturma otomatiktir, ancak çalışma alanı ataması el ile gerçekleştirilen ayrı bir adımdır. Eşitlenen grubun üyeleri yalnızca bir hesap yöneticisi grubu çalışma alanına atadıktan sonra çalışma alanı erişimi elde eder. Otomatik kimlik yönetimi grup üyeliğini, yönetici ise çalışma alanı erişimini denetler.
Grup adı senkronizasyonu proaktif değildir
Kimlik sağlayıcınızdaki bir grubu yeniden adlandırmak, Azure Databricks'da grup adını hemen güncelleştirmez. Grup adı yalnızca bir hesap yöneticisi grubun ayrıntı sayfasını hesap konsolunda açtığında eşitlenir. O zamana kadar grup, Önceki adını Azure Databricks'te tutar.
Otomatik kimlik yönetimi, SCIM senkronize üyelikleri kaldırmaz
Otomatik kimlik yönetimi, başlangıçta SCIM sağlama kullanılarak eşitlenen grup üyeliklerini kaldırmaz. Bu, söz konusu üyeliklere bağlı olan mevcut işleri ve izinleri bozmaktan kaçınmak için tasarım gereğidir. ScIM ile eşitlenmiş eski üyelikleri kaldırmak için SCIM API'sini kullanarak bunları el ile temizleyin.
İlk kullanımda hizmet ana kaynak sağlama
Azure Databricks'e hizmet sorumluları içeren bir grup eklemek bu hizmet sorumlularını sağlamaz. Azure Databricks, hizmet sorumlularını yalnızca belirteç kimlik doğrulaması veya iş yürütme gibi ilk kullanımda sağlar. Bir hizmet ilkesi kimliğini doğrulayana veya bir iş çalıştırana kadar Azure Databricks'te görünmez.
Çapraz kiracı Entra ID dizinleri desteklenmez
Otomatik kimlik yönetimi, kiracılar arası Microsoft Entra Id dizinlerini desteklemez. Kiracılar arası kimlik yönetimine ihtiyacınız varsa, ScIM sağlamayı Microsoft Entra B2B işbirliğiyle yapılandırın.
İçiçe gruplar ve hizmet prensipleri API ve Terraform aracılığıyla
Azure Databricks hesabına doğrudan sağlanmayan iç içe gruplar ve hizmet sorumluları hesap konsolu kullanıcı arabiriminde görünür, ancak Databricks API'leri veya Terraform aracılığıyla alınamaz veya yönetılamaz. Bunları program aracılığıyla yönetmek için, bunları açıkça hesaba sağlayın.
SCIM'den otomatik kimlik yönetimine geçiş sırasında izinler korunur
SCIM sağlamadan otomatik kimlik yönetimine geçiş yaptığınızda, gruplar aynı iç Azure Databricks nesneleri olarak kalır. Unity Kataloğu izinleri, çalışma alanı atamaları ve diğer ayarlar otomatik olarak devreder. Geçiş sırasında hiçbir izni kaybetmezsiniz.