Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Important
Bu özellik Beta sürümündedir. Azure Databricks, beta sırasında uygun çalışma alanları için kod güvenliği taramasını etkinleştirir.
Important
Güvenlik taramaları yanlış pozitif verebilir ve tüm güvenlik hatalarını tespit edemeyebilir.
Databricks Apps, bir kaynak kodu değişikliğini her dağıttığınızda uygulamanızın kaynak kodunu yaygın güvenlik sorunları açısından tarar. Tarama bir dağıtımı engellemez veya başarısız olmasına neden olmaz. Bulgular, uygulamanın Güvenlik sayfasında görünür; burada bir uygulama yöneticisi bunları inceleyip önceliklendirebilir.
Kod güvenlik taraması nasıl çalışır?
Kod güvenliği taraması, dağıtımın bir parçası olarak uygulamanızın kaynak kodunda statik analiz yapar:
- Kaynak kodu değişikliklerinde çalışır: Bir tarama, kaynak kodu değişikliği dağıttığınızda otomatik olarak çalışır. Kaynak kodu değişikliği olmadan mevcut bir derlemeyi yeniden kullanan bir dağıtım taranmaz.
- Sadece kaynağınızı okur: Tarayıcı, kaynak kodunuzu çalıştırmadan analiz eder ve uygulamanızı asla değiştirmez.
- Engelleyici olmayan: Tarayıcı güvenlik bulgularını bildirir ancak dağıtımı engellemez veya dağıtımın başarısız olmasına neden olmaz. Bulguları ciddiyetine ve güvenlik gereksinimlerinize göre inceleyin ve ele alın.
- Güvenli hata verir: Tarama tamamlanamazsa, sonuç temiz yerine kullanılamaz olarak kaydedilir, bu yüzden eksik bir tarama asla başarılı bir taramayla karıştırılmaz.
Taramanın algıladıkları
Kod güvenliği taraması yalnızca uygulamanızın kaynak kodunu analiz eder. Uygulamanızın bağımlılıklarını taramaz ve çalışan uygulamanın dinamik analizini yapmaz.
Tarayıcı, Azure Databricks'in Databricks Apps için seçtiği, oluşturduğu ve ayarladığı tespit kurallarını kullanır. Azure Databricks, tespit kapsamını ve doğruluğunu artırmak için zamanla kuralları ekleyebilir, kaldırabilir veya güncelleyebilir. Kurallar, aşağıdakiler dâhil yaygın güvenlik açığı sınıflarını tespit eder:
- Sabit kodlanmış kimlik bilgileri ve gizli bilgiler
- SQL enjeksiyonu
- Siteler arası komut dosyası çalıştırma (XSS)
- Sunucu tarafı istek sahtekarlığı (SSRF)
- Dizin geçişi
- Güvensiz serileştirmeden çıkarma
- Gevşek çapraz kaynak paylaşımı (CORS) yapılandırması
- Güvensiz YAML yüklemesi
- Kullanıcı (başkası adına kullanılan) token'larının açığa çıkması
Uyarı
Temiz tarama, uygulamanızın güvenli olduğunu garanti etmez. Tarayıcı, belirli bir sorun setini kontrol ediyor, bu yüzden kurallarının kapsamadığı sorunlar tespit edilmiyor. Özellikle hassas verileri işleyen uygulamalar için kendi kod inceleme ve güvenlik uygulamalarınızı sürdürün. Daha fazla güvenlik yönergesi için bkz. Güvenlik için en iyi uygulamalar.
Güvenlik bulgularını görüntüleyin
Bir uygulamanın güvenlik bulgularını görmek için CAN MANAGE iznine sahip olmalısınız. Bkz . Databricks uygulaması için izinleri yapılandırma.
Bulguları görüntülemek için:
- İş alanında uygulamayı açın. Bkz Databricks uygulaması için ayrıntıları görüntüleme.
- Güvenlik sekmesini seçin.
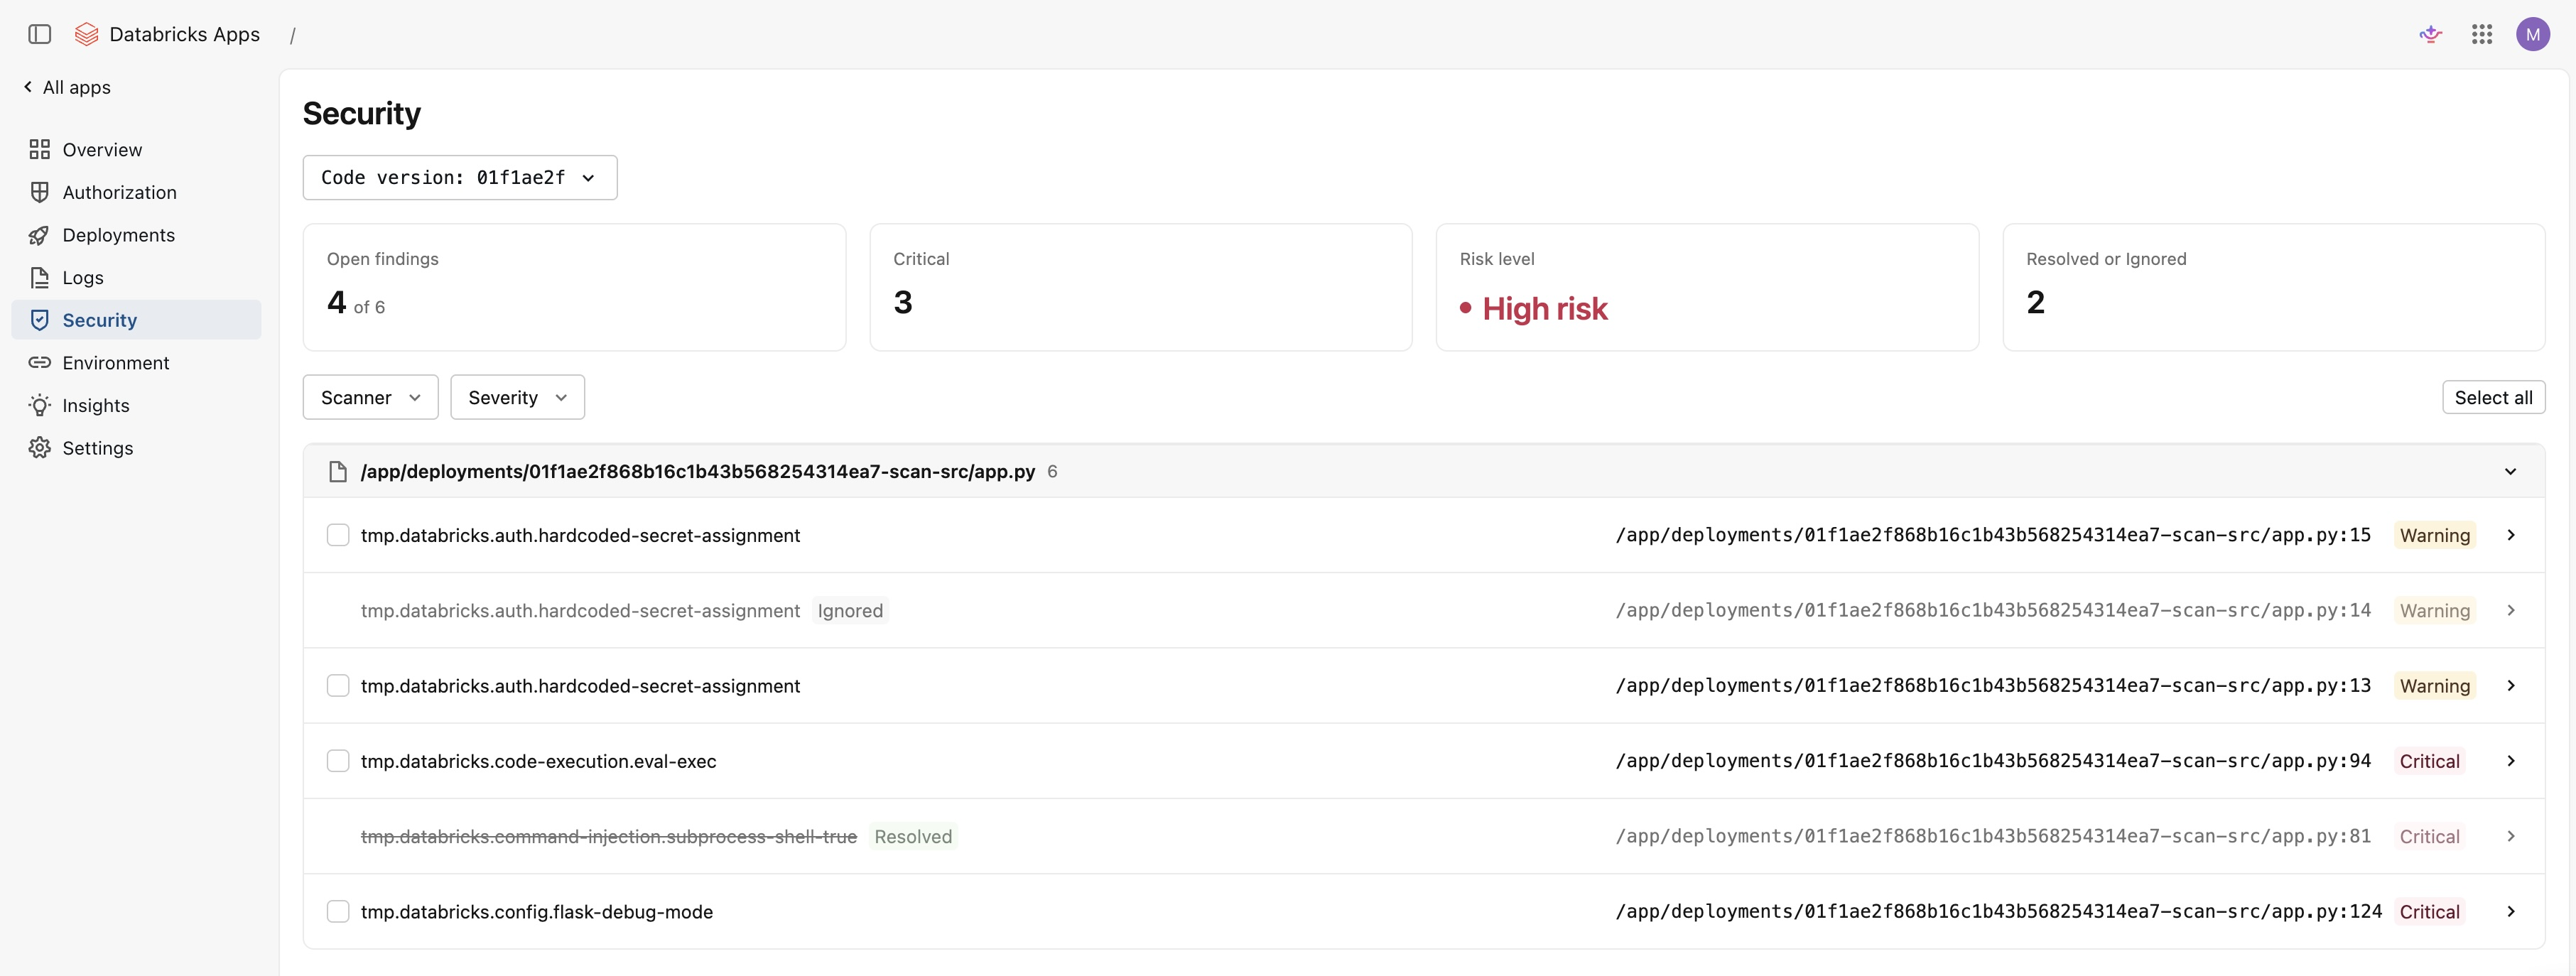
Güvenlik sayfası, seçilmiş dağıtım için bulguları dosyaya göre gruplanmış şekilde gösterir. Her bulgu şunları içerir:
- Eşleşen denetim
- Dosya yolu ve satır numarası
- Bir önem derecesi
- Sorunun bir açıklaması
Bulgularda aşağıdaki önem dereceleri kullanılır:
- Önemli: Uygulamaya güvenmeden önce ele almanız gereken yüksek önem derecesine sahip bir sorun; örneğin olası bir güvenlik açığı gibi.
- Uyarı: Uygulamanız için geçerliyse gözden geçirip düzeltmeniz gereken potansiyel bir sorun.
- Bilgi: Daha düşük riskli bir gözlem veya güvenli kodlama önerisi.
Sayfanın üstündeki özet, açık bulguların sayısını, kritik bulguların sayısını, genel risk seviyesini ve çözdüğünüz veya görmezden geldiğiniz bulguların sayısını gösterir. Risk seviyesi, açık bulgularınızı ve ciddiyetlerini yansıtır; çözdüğünüz veya görmezden geldiğiniz bulgular buna dahil edilmez. Bulguları önem derecesine göre filtreleyin ve en önemli konulara odaklanın.
Daha önceki bir dağıtımın sonuçlarını incelemek için, önceki bir dağıtımı seçmek için kod sürüm seçicisini kullanın.
Triage bulguları
Triage, hangi bulguları ele aldığınızı takip etmenizi sağlar. Bulguları görüntülemede olduğu gibi, uygulamada bunları değerlendirmek için CAN MANAGE iznine sahip olmalısınız.
Her bulgu aşağıdaki durumlardan birine sahiptir:
- Open: Yeni bir bulgu için varsayılan durum.
- Çözüldü: Temel sorunu çözdükten sonra bir bulguyu Çözüldü olarak işaretleyin.
- Görmezden gelin: Uygulamanıza uygulanmayan veya bilinen bir risk olarak kabul ettiğiniz bir bulguyu görmezden gelin.
Bir bulguyu değerlendirmek için, bulguda Çözüldü olarak işaretle veya Görmezden Gel seçeneğini seçin. Bir bulguyu tekrar açmak için Yeniden Aç seçeneğini seçin. Birden fazla bulguyu aynı anda ayıklamak için birden fazla bulgu seçip toplu bir eylem uygulayın.
Triage durumu bulguya göre kaydedilir ve dağıtımlar arasında korunur. Aynı sorun sonraki bir dağıtımda ortaya çıkarsa, belirlediğiniz durum korunur, böylece daha önce incelediğiniz sorunları yeniden değerlendirmezsiniz.
Tarama sonuçları
Güvenlik sayfası, dağıtımın taramasının sonucunu yansıtır. Tarama sonucu taramanın bulduğu şeyi açıklar, tarama durumu ise taramanın tamamlanıp tamamlanmadığını belirtir.
Sonuçlar, tarama çalıştığında yürürlükte olan tespit kurallarını yansıtıyor. Azure Databricks, kurallar değiştiğinde mevcut bir dağıtımı yeniden taramaz, bu yüzden daha önceki bir sonuç (Güvenlik bulgusu yok dahil) mevcut kuralları yansıtmayabilir. Bir sonraki kaynak kodu değişikliğinizde otomatik olarak yeni bir tarama yapılır.
Aşağıdaki sonuçlar, taramanın ne bulduğunu açıklar:
| Outcome | Description |
|---|---|
| Güvenlik bulgusu yok | Tarama tamamlandı ve mevcut kural setinden herhangi bir sorun bulunmadı. |
| Bulgu -ları | Tarama, gözden geçirilip değerlendirme yapılması gereken bir veya daha fazla sorun buldu. |
Aşağıdaki durumlar taramanın kendisinin durumunu tanımlar:
| Statü | Description |
|---|---|
| Bu dağıtım taranıyor | Tarama devam ediyor. Tarama bittiğinde sayfa otomatik olarak güncelleniyor. |
| Tarama tamamlanmamış | Tarama çalıştı ama bazı dosyalar veya kurallar atlandı, bu yüzden sonuçlar kısmi olabilir. |
| Tarama sonuçları mevcut değil | Bu dağıtım için tarama tamamlanamadı. |
| Bu dağıtım taranmadı | Dağıtım, kaynak kodu değişikliği olmadan mevcut bir derlemeyi yeniden kullandı. Kod değişikliğinden sonra tekrar dağıtıp tarama yapın. |