Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfa, Azure Databricks hesabı ve çalışma alanları için IP erişim listelerini tanıtır.
IP erişim listelerine genel bakış
Not
Bu özellik Premium planı gerektirir.
IP erişim listeleri, Azure Databricks hesabınıza ve çalışma alanlarınıza bağlanabilecek ağlar üzerinde denetim sağlayarak güvenliği artırır. Varsayılan ayar herhangi bir IP adresinden bağlantılara izin verir.
- Kullanıcının kaynak IP adresine göre erişimi kısıtlayın.
- Yalnızca şirket ofisleri veya VPN'ler gibi onaylı ağlardan bağlantılara izin verin.
- Güvenli olmayan veya kafe gibi ortak ağlardan gelen erişim girişimlerini engelleyin.
İki IP erişim listesi özelliği vardır:
- Hesap konsolu için IP erişim listeleri (Genel Önizleme): Hesap yöneticileri, kullanıcıların hesap konsolu kullanıcı arabirimine ve hesap düzeyi REST API'lerine yalnızca onaylanan bir IP adresleri kümesi aracılığıyla bağlanmasına izin vermek için hesap konsolu için IP erişim listeleri yapılandırabilir. Hesap sahipleri ve hesap yöneticileri, izin verilen ve engellenen IP adreslerini ve alt ağları yapılandırmak için bir hesap konsolu kullanıcı arabirimi veya REST API kullanabilir. Bkz . Hesap konsolu için IP erişim listelerini yapılandırma.
- Çalışma alanları için IP erişim listeleri: Çalışma alanı yöneticileri Azure Databricks çalışma alanları için IP erişim listelerini yapılandırarak kullanıcıların çalışma alanına veya çalışma alanı düzeyindeki API'lere yalnızca onaylanan IP adresleri üzerinden bağlanmasına izin verebilir. Çalışma alanı yöneticileri izin verilen ve engellenen IP adreslerini ve alt ağları yapılandırmak için REST API kullanır. Bkz . Çalışma alanları için IP erişim listelerini yapılandırma.
Not
Özel Bağlantı kullanıyorsanız, IP erişim listeleri yalnızca İnternet üzerinden gelen isteklere (genel IP adresleri) uygulanır. Özel Bağlantı trafiğinden gelen özel IP adresleri IP erişim listeleri tarafından engellenemez. Azure Databricks'e kimlerin private link ile erişebileceğini kontrol etmek için, hangi özel uç noktaların oluşturulduğunu kontrol edebilirsiniz Özel Bağlantı kavramlarına bakabilirsiniz.
Bağlam tabanlı giriş denetimleri
IP erişimi yalnızca kaynak IP adreslerine dayalı filtre isteklerini listelerken, bağlam tabanlı giriş denetimleri hesap yöneticilerinin birden çok koşulu (kullanıcı kimliği, istek türü ve ağ kaynağı gibi) izin verme ve reddetme kuralları olarak birleştirmesine olanak tanır. Bu ilkeler, çalışma alanınıza kimlerin ve nereden ulaşabileceği üzerinde daha ayrıntılı denetim sağlar.
Bağlam tabanlı giriş denetimi hesap düzeyinde yapılandırılır. Tek bir ilke birden çok çalışma alanını yöneterek kuruluşunuz genelinde tutarlı bir zorlama sağlayabilir.
Her iki denetim de birlikte uygulanır. Bir isteğe hesap düzeyi bağlam tabanlı giriş ilkesi ve herhangi bir çalışma alanı IP erişim listesi tarafından izin verilmelidir. Bağlam tabanlı giriş, kimliği veya istek kapsamını temel alarak erişimi kısıtlayabilir ve IP erişim listeleri ağ konumuna göre erişimi kısıtlayabilir. denetimlerden biri isteği engellerse erişim reddedilir.
Bkz. Bağlam tabanlı giriş denetimi.
Not
Databricks, erişimi yönetmek için birincil yönteminiz olarak bağlam tabanlı giriş denetimlerinin kullanılmasını önerir. Çalışma alanlarınızda IP erişim listeleri yapılandırılmışsa, Databricks bağlam tabanlı girişe geçişi önerir. Bkz. Çalışma alanı IP erişim listelerini bağlam tabanlı girişe taşımak.
Erişim nasıl denetlendi?
IP erişim listeleri özelliği, Azure Databricks hesap konsolu ve çalışma alanları için izin listeleri ve engelleme listeleri yapılandırmanıza olanak tanır:
- İzin verilen listeler, genel İnternet'te erişim izni verilen IP adresleri kümesini içerir. Birden çok IP adresine açıkça veya alt ağların tamamı olarak izin verin (örneğin
216.58.195.78/28). - Blok listeleri, izin verilenler listesine dahil olsalar bile engellenmesi gereken IP adreslerini veya alt ağları içerir. İzin verilen bir IP adresi aralığı, pratikte gerçek güvenli ağ çevresinin dışında olan daha küçük bir altyapı IP adresi aralığı içeriyorsa bu özelliği kullanabilirsiniz.
Bağlantı denendiğinde:
- İlk olarak tüm blok listeleri denetleniyor. Bağlantı IP adresi herhangi bir blok listesiyle eşleşiyorsa, bağlantı reddedilir.
- Bağlantı blok listeleri tarafından reddedilmediyse, IP adresi izin verme listeleriyle karşılaştırılır. En az bir izin verilenler listesi varsa, bağlantıya yalnızca IP adresi izin verilenler listesiyle eşleşiyorsa izin verilir. İzin verilenler listesi yoksa tüm IP adreslerine izin verilir.
Özellik devre dışı bırakılırsa hesabınıza veya çalışma alanınıza tüm erişime izin verilir.
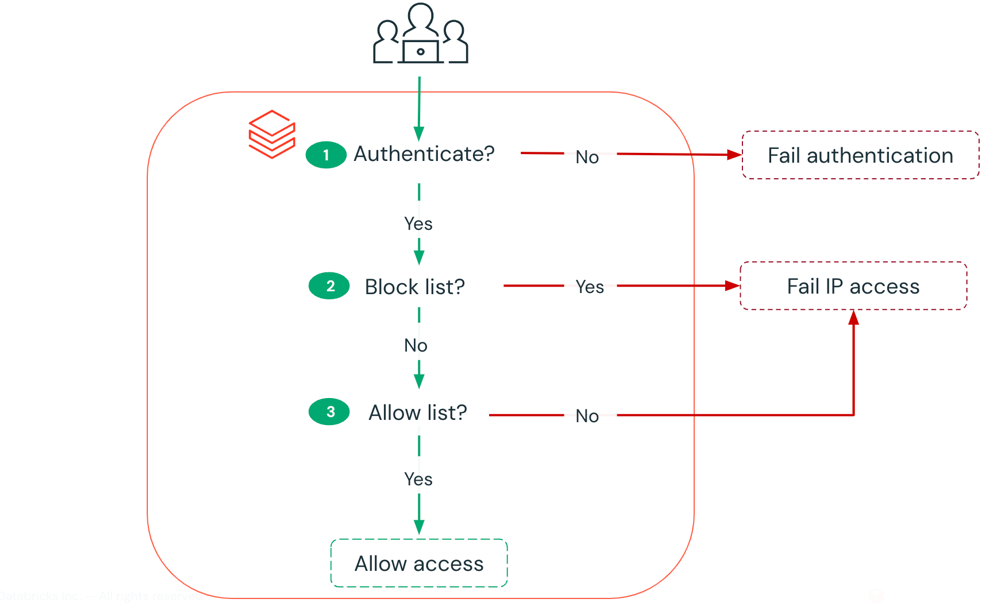
Birleştirilmiş tüm izin verilen listeler ve blok listeleri için hesap konsolu en fazla 1000 IP/CIDR değerini destekler ve burada bir CIDR tek bir değer olarak sayılır.
IP erişim listelerinde yapılan değişikliklerin etkili olması birkaç dakika sürebilir.
Sonraki Adımlar
- Hesap konsolu için IP erişim listelerini yapılandırma: Hesap düzeyindeki ayarlara ve API'lere erişebilecek ağları denetlemek için hesap konsolu erişimi için IP kısıtlamaları ayarlayın. Bkz . Hesap konsolu için IP erişim listelerini yapılandırma.
- Çalışma alanları için IP erişim listelerini yapılandırma: Azure Databricks çalışma alanlarınıza hangi ağların bağlanabileceğini denetlemek için çalışma alanı erişimi için IP kısıtlamaları uygulayın. Bkz . Çalışma alanları için IP erişim listelerini yapılandırma.
- Özel bağlantıyı yapılandırma: Genel İnternet'i atlayarak sanal ağınızdan Azure hizmetlerine güvenli ve yalıtılmış erişim sağlamak için Özel Bağlantı'yı kullanın. Özel Bağlantı kavramlarına bakınız.