Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Important
Azure Ayrılmış HSM emekliye ayrılıyor. Microsoft, 31 Temmuz 2028'e kadar mevcut Ayrılmış HSM müşterilerini tam olarak destekleyecektir. Yeni müşteri eklemeleri kabul edilmez. Tüm ayrıntılar ve gerekli eylemler için resmi Azure güncelleştirmesi bölümüne bakın.
Azure Ayrılmış HSM kullanıcısıysanız şu konuya bakın: Azure Ayrılmış HSM'den Yönetilen HSM'ye veya Azure Cloud HSM'ye geçiş. Azure Cloud HSM artık genel kullanıma sunuldu ve Azure Ayrılmış HSM'nin ardılı oldu.
Yeni müşteriler, iş yükü gereksinimlerine göre Azure Cloud HSM, Managed HSM veya Azure Key Vault değerlendirmeleri ve eklemeleri gerekir. Rehberlik için bkz. Doğru Azure anahtar yönetimi çözümünü seçme.
Azure Ayrılmış HSM, tam idari denetim ve tam yönetim sorumluluğu ile tek müşteri kullanımı için fiziksel bir cihaz sağlar. Hizmet fiziksel donanım sağladığından, Microsoft etkin kapasite yönetimi sağlamak için bu cihazları nasıl tahsis ettiğini denetler. Sonuç olarak, bir Azure aboneliği içinde Ayrılmış HSM hizmeti normalde kaynak sağlama için görünmez. Dedicated HSM hizmetine erişmek için Microsoft hesap yöneticinize başvurarak Dedicated HSM hizmetine kayıt isteğinde bulunmanız gerekir. Hizmeti ancak bu işlem başarıyla tamamlandıktan sonra sağlayabilirsiniz.
Bu öğreticide şu tipik sağlama süreci gösterilir:
- Müşterinin zaten bir sanal ağı var
- Sanal makinesi var
- Mevcut ortama HSM kaynakları eklemeleri gerekir.
Tipik, yüksek kullanılabilirlik, çok bölgeli dağıtım mimarisi aşağıdaki gibi görünebilir:
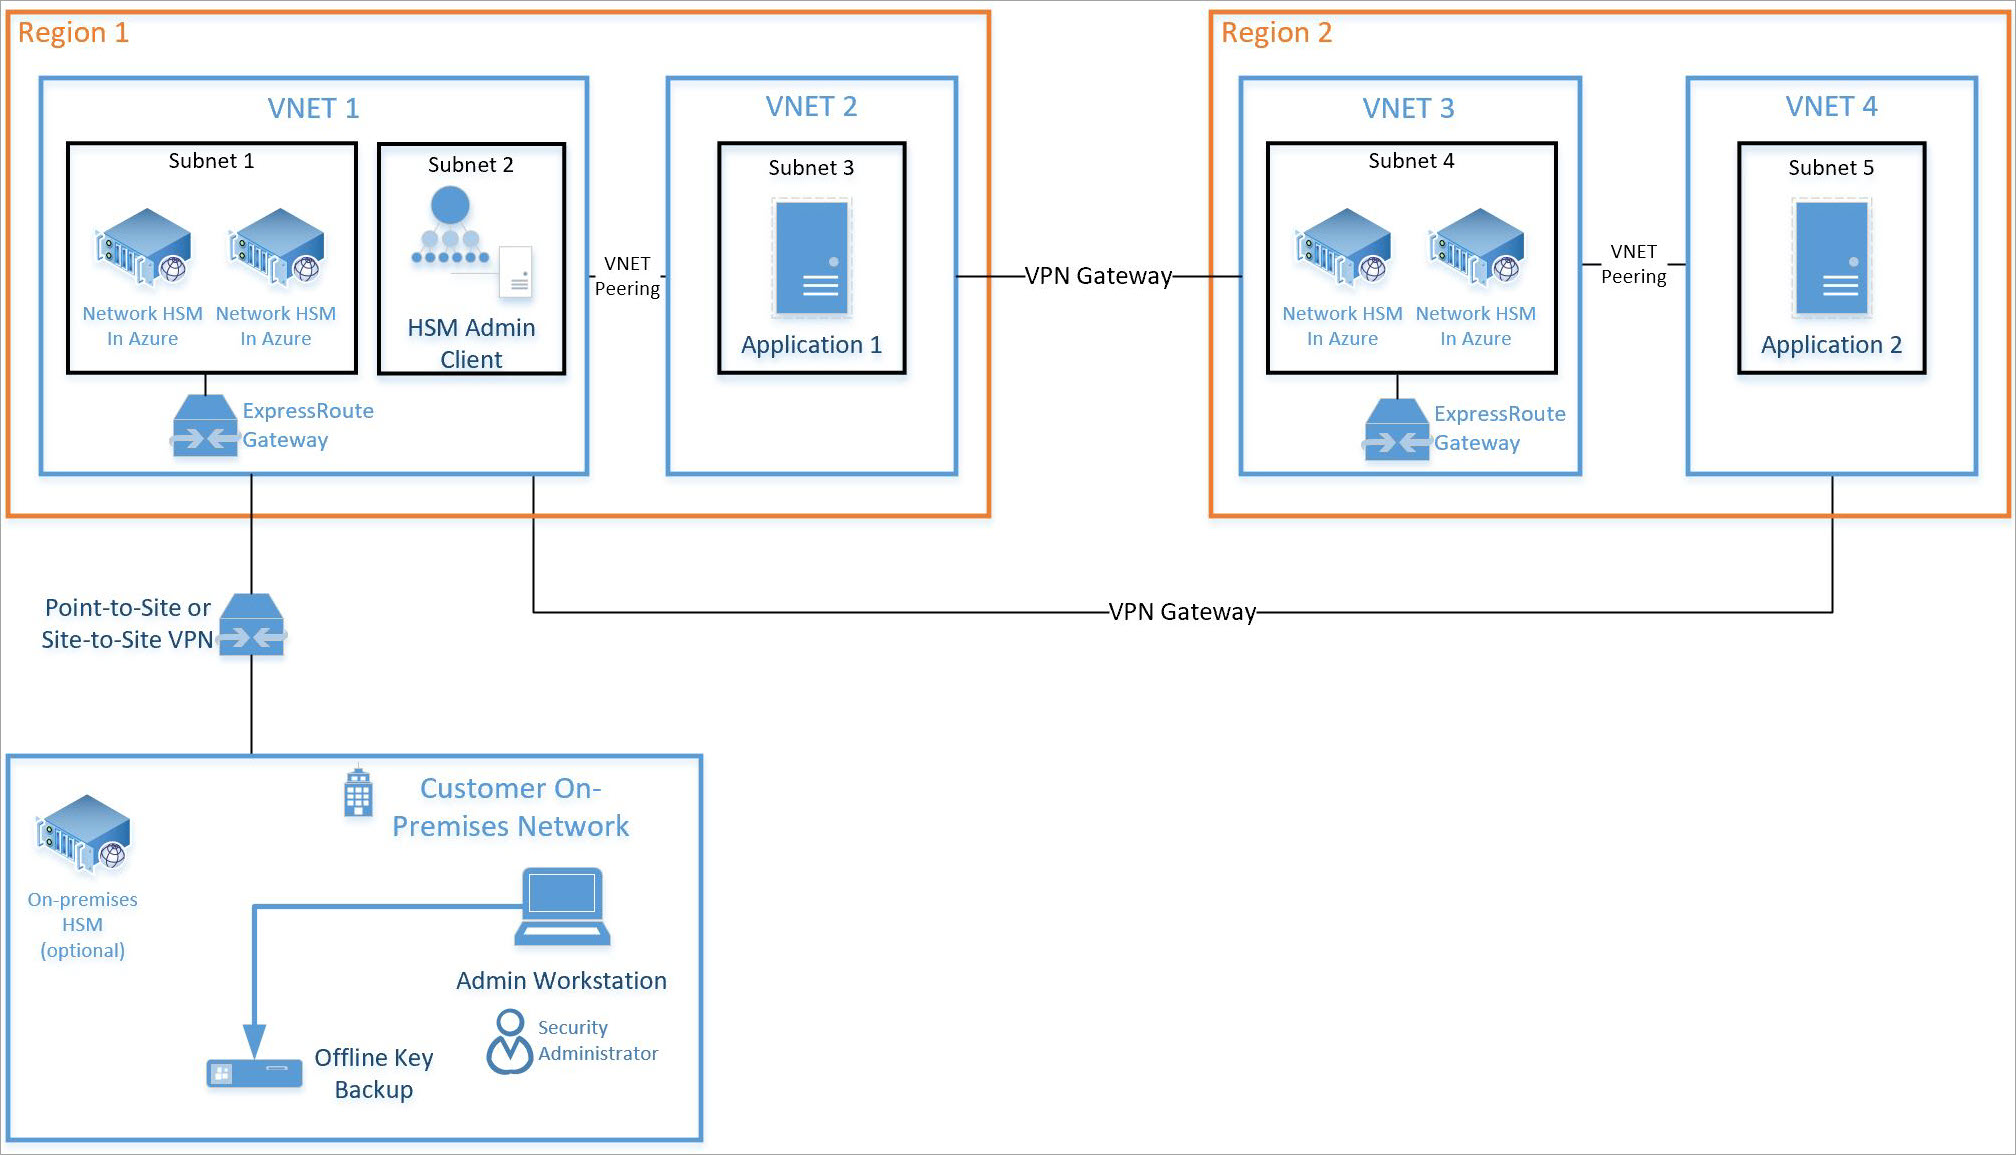
Bu öğreticide bir çift HSM ve gerekli ExpressRoute ağ geçidinin (yukarıdaki Alt Ağ 1'e bakın) mevcut bir sanal ağ ile tümleştirilmesine (yukarıdaki VNET 1'e bakın) odaklanılır. Diğer tüm kaynaklar standart Azure kaynaklardır. Aynı tümleştirme işlemi, yukarıdaki VNET 3'teki alt ağ 4'teki HSM'ler için de kullanılabilir.
Prerequisites
Azure Ayrılmış HSM şu anda Azure portalında kullanılamıyor. Hizmetle tüm etkileşimler komut satırı aracılığıyla veya PowerShell kullanılarak yapılmalıdır. Bu öğreticide Azure Cloud Shell komut satırı (CLI) arabirimi kullanılır. Azure CLI kullanmaya yeni başladıysanız başlangıç yönergelerini buradan izleyin: Azure CLI 2.0 Başlarken.
Varsayımlar:
- Azure Ayrılmış HSM ekleme ve kullanma hakkı için size atanmış bir Microsoft Hesap Yöneticiniz olmalıdır.
- Azure Ayrılmış HSM kayıt sürecini tamamladınız ve hizmeti kullanmanız onaylandı. Aksi takdirde, ayrıntılar için Microsoft hesap temsilcinize başvurun.
- Bu kaynaklar için bir Kaynak Grubu oluşturdunuz ve bu öğreticide dağıtılan yeniler bu gruba katılacaktır.
- Diyagrama göre gerekli sanal ağı, alt ağı ve sanal makineleri zaten oluşturdunuz ve şimdi 2 HSM'yi bu dağıtımla tümleştirmek istiyorsunuz.
Bu makaledeki tüm yönergelerde, Azure portalında olduğunuz ve Cloud Shell'in açık olduğu varsayılır (portalın sağ üst kısmındaki ">_" öğesini seçin).
Ayrılmış bir HSM sağlayın
HSM'lerin sağlanması ve ExpressRoute ağ geçidi aracılığıyla mevcut bir sanal ağ ile tümleştirilmesi ssh kullanılarak doğrulanır. Bu doğrulama, diğer yapılandırma etkinlikleri için HSM cihazının erişilebilirliğini ve temel düzeyde çalışır durumda olduğunu sağlamaya yardımcı olur.
Özellik kaydını doğrulayın
Herhangi bir sağlama işlemi, Ayrılmış HSM hizmetinin aboneliğiniz için kaydedilmesini gerektirir. Bunu doğrulamak için Azure portalındaki Cloud Shell’de aşağıdaki komutları çalıştırın.
az feature show \
   --namespace Microsoft.HardwareSecurityModules \
   --name AzureDedicatedHSM
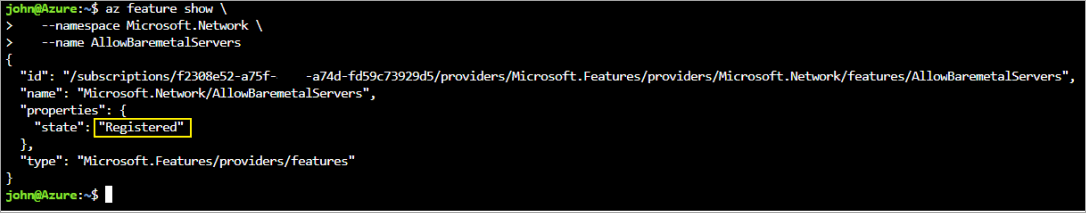
Komutlar "Kayıtlı" durumunu döndürmelidir. Komutlar "Kayıtlı" döndürmezse, Microsoft hesabı temsilcinizle iletişime geçerek bu hizmete kaydolmanız gerekir.
HSM kaynakları oluşturun
HSM kaynaklarını oluşturmadan önce ihtiyacınız olan bazı önkoşul kaynakları vardır. İşlem kaynakları, HSM'ler ve ağ geçidi için alt ağ aralıklarına sahip bir sanal ağınız olmalıdır. Aşağıdaki komutlar, böyle bir sanal ağı hangi komutların oluşturacağını gösteren bir örnek olarak görev yapar.
az network vnet create \
  --name myHSM-vnet \
  --resource-group myRG \
  --address-prefix 10.2.0.0/16 \
  --subnet-name compute \
  --subnet-prefix 10.2.0.0/24
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name hsmsubnet \
  --address-prefixes 10.2.1.0/24 \
  --delegations Microsoft.HardwareSecurityModules/dedicatedHSMs
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name GatewaySubnet \
  --address-prefixes 10.2.255.0/26
Note
Sanal ağ için en önemli yapılandırma, HSM cihazının alt ağı için temsilci atamalarının "Microsoft.HardwareSecurityModules/dedicatedHSMs" olarak ayarlanmış olması gerektiğidir. HSM sağlanması, bu seçenek ayarlanmadan çalışmaz.
Sanal ağ ayrıca bir ExpressRoute ağ geçidi gerektirir. Ağ geçidi olmadan HSM oluşturma işlemi, cihazın sanal ağa bağlanmasında bir hata nedeniyle başarısız olur.
az network vnet-gateway create komutu ve ErGwScale SKU ile ağ geçidini oluşturun. Azure ağ geçidinin genel IP adresini otomatik olarak atar ve yönetir, bu nedenle genel IP kaynağı oluşturmayın veya --public-ip-addresses parametresini geçirmeyin.
az network vnet-gateway create \
  --resource-group myRG \
  --name myergw \
  --vnet myHSM-vnet \
  --gateway-type ExpressRoute \
  --sku ErGwScale \
  --min-scale-unit 1 \
  --max-scale-unit 1
Ağ geçidinin konuşlandırılması yaklaşık 17 dakika sürer.
Ağınızı yapılandırdıktan sonra, HSM'lerinizi oluşturmak için bu Azure CLI komutlarını kullanın.
İlk HSM'yi oluşturmak için az dedicated-hsm create komutunu kullanın. HSM, hsm1 olarak adlandırılır. Aboneliğinizi değiştirin:
az dedicated-hsm create --location westus --name hsm1 --resource-group myRG \
     --stamp-id stamp1 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.4
HSM oluşturma işleminin tamamlanması yaklaşık 7 dakika sürer.
Geçerli bir HSM'yi görmek için az dedicated-hsm show komutunu çalıştırın:
az dedicated-hsm show --resource-group myRG --name hsm1Şu komutu kullanarak ikinci HSM'yi oluşturun:
az dedicated-hsm create --location westus --name hsm2 --resource-group myRG \
     --stamp-id stamp2 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.5
Geçerli az dedicated-hsm list HSM'lerinizle ilgili ayrıntıları görüntülemek için komutunu çalıştırın:
az dedicated-hsm list --resource-group myRG
Yararlı olabilecek başka komutlar da vardır. HSM'yi güncelleştirmek için az dedicated-hsm update komutunu kullanın:
az dedicated-hsm update --resource-group myRG --name hsm1
HSM'yi silmek için az dedicated-hsm delete komutunu kullanın:
az dedicated-hsm delete --resource-group myRG --name hsm1
Dağıtımı doğrulayın.
Cihazların sağlandığını doğrulamak ve cihaz özniteliklerini görmek için aşağıdaki komut kümesini çalıştırın. Kaynak grubunun uygun şekilde ayarlandığından ve kaynak adının parametre dosyasındaki gibi olduğundan emin olun.
subid=$(az account show --query id --output tsv)
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM1
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM2
Çıkış aşağıdaki çıkışa benzer:
{
    "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSMl",
    "identity": null,
    "kind": null,
    "location": "westus",
    "managedBy": null,
    "name": "HSM1",
    "plan": null,
    "properties": {
        "networkProfile": {
            "networkInterfaces": [
            {
            "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/networkInterfaces/HSMl_HSMnic", "privatelpAddress": "10.0.2.5",
            "resourceGroup": "HSM-RG"
            }
            L
            "subnet": {
                "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/virtualNetworks/demo-vnet/subnets/hsmsubnet", "resourceGroup": "HSM-RG"
            }
        },
        "provisioningState": "Succeeded",
        "stampld": "stampl",
        "statusMessage": "The Dedicated HSM device is provisioned successfully and ready to use."
    },
    "resourceGroup": "HSM-RG",
    "sku": {
        "capacity": null,
        "family": null,
        "model": null,
        "name": "SafeNet Luna Network HSM A790",
        "size": null,
        "tier": null
    },
    "tags": {
        "Environment": "prod",
        "resourceType": "Hsm"
    },
    "type": "Microsoft.HardwareSecurityModules/dedicatedHSMs"
}
Artık kaynakları Azure kaynak gezginini kullanarak da görebilirsiniz. Gezgine girdikten sonra "abonelikler"i genişletin, Dedicated HSM için özel aboneliğinizi genişletin, "kaynak grupları"nı genişletin, kullandığınız kaynak grubunu genişletin ve son olarak "kaynaklar" öğesini seçin.
Dağıtımı test edin
Dağıtımı test etmek, bir veya daha fazla HSM'ye erişebilen bir sanal makineye bağlanma ve ardından doğrudan HSM cihazına bağlanma durumudur. Bu eylemler HSM'nin erişilebilir olduğunu onaylar. Ssh aracı sanal makineye bağlanmak için kullanılır. Komut, aşağıdakine benzer, ancak parametrede belirttiğiniz yönetici adı ve DNS adıyla olur.
ssh adminuser@hsmlinuxvm.westus.cloudapp.azure.com
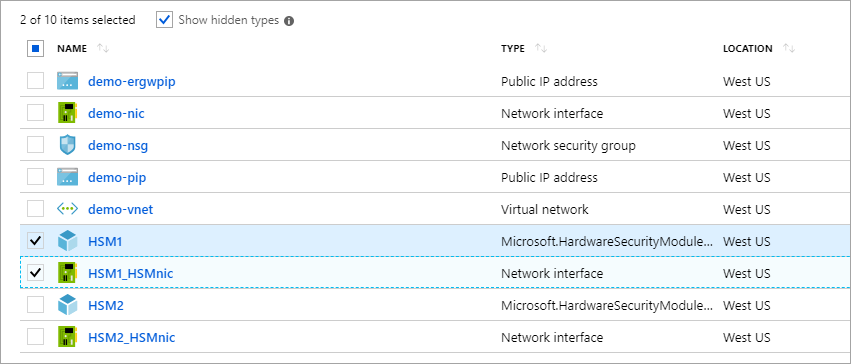
DNS adı yerine VM'nin IP Adresi de kullanılabilir. Komut başarılı olursa bir parola ister ve bunu girmeniz gerekir. Sanal makinede oturum açtıktan sonra, HSM ile ilişkilendirilmiş ağ arabirimi kaynağı için portalda bulunan özel IP adresini kullanarak HSM'de oturum açabilirsiniz.
Note
Seçildiğinde HSM kaynaklarını görüntüleyen "Gizli türleri göster" onay kutusuna dikkat edin.
Ekran görüntüsünde, "HSM1_HSMnic" veya "HSM2_HSMnic" seçeneğine tıklanması uygun Özel IP Adresini gösterir. Aksi takdirde, az resource show komutu doğru IP Adresini tanımlamanın bir yoludur.
Doğru IP adresine sahip olduğunuzda, o adresi yazarak aşağıdaki komutu çalıştırın:
ssh tenantadmin@10.0.2.4
Başarılı olursa bir parola girmeniz istenir. Varsayılan parola PASSWORD'dür ve HSM önce parolanızı değiştirmenizi ister, bu nedenle güçlü bir parola ayarlayın ve kuruluşunuzun parolayı depolamak ve kaybı önlemek için tercih edeceği mekanizmayı kullanın.
Important
Bu parolayı kaybederseniz HSM sıfırlanmalıdır ve bu da anahtarlarınızı kaybetmeniz anlamına gelir.
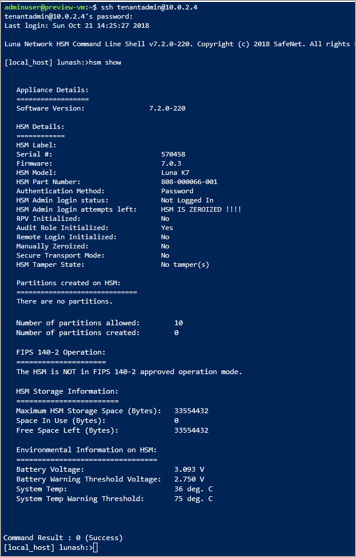
Ssh kullanarak HSM'ye bağlandığınızda, HSM'nin çalışır durumda olduğundan emin olmak için aşağıdaki komutu çalıştırın.
hsm show
Çıkış şu şekilde görünmelidir:
Bu noktada, yüksek erişilebilirliğe sahip iki HSM dağıtımı için tüm kaynakları ayırmış ve erişim ile işletim durumunu doğrulamış olursunuz. Daha fazla yapılandırma veya test, HSM cihazının kendisiyle daha fazla çalışma gerektirir. Bunun için HSM'yi başlatmak ve bölümler oluşturmak için Thales Luna 7 HSM Yönetim Kılavuzu 7. bölümdeki yönergeleri izlemeniz gerekir. Thales müşteri destek portalına kaydolup Müşteri Kimliğine sahip olduğunuzda tüm belgeler ve yazılımlar doğrudan Thales'ten indirilebilir. Tüm gerekli bileşenleri almak için İstemci Yazılımı sürüm 7.2'yi indirin.
Kaynakları silin veya temizleyin
Yalnızca HSM cihazıyla işiniz bittiyse, kaynak olarak silinebilir ve boştaki havuza döndürülebilir. Bunu yaparken en belirgin endişe, cihazdaki hassas müşteri verileridir. Bir cihazı "sıfırlamanın" en iyi yolu, HSM yönetici parolasını üç kez yanlış girmektir. (Cihaz yöneticisi değil, gerçek HSM yöneticisi). Anahtar materyalini korumaya yönelik bir güvenlik önlemi olarak cihaz, zeroize edilmiş durumda olana kadar Azure kaynağı olarak silinemez.
Note
Thales cihaz yapılandırmasıyla ilgili bir sorun varsa Thales müşteri desteğine başvurun.
Kaynak grubundaki tüm kaynaklarla işiniz bittiyse, bunları aşağıdaki komutla kaldırabilirsiniz:
az group delete \
   --resource-group myRG \
   --name HSMdeploy \
   --verbose
Sonraki Adımlar
Öğreticideki adımları tamamladıktan sonra adanmış HSM kaynakları sağlanır ve HSM ile iletişimi etkinleştirmek için gerekli HSM'lere ve diğer ağ bileşenlerine sahip bir sanal ağınız vardır. Artık bu dağıtıma, tercih ettiğiniz dağıtım mimarisinin gerektirdiği şekilde daha fazla kaynak ekleyebilecek bir konumdasınız. Dağıtımınızı planlamaya yardımcı olacak daha fazla bilgi için Kavramlar belgelerine bakın. Birincil bölgede raf düzeyinde kullanılabilirliği ele alan iki HSM ve bölgesel kullanılabilirliği ele alan ikincil bölgede iki HSM içeren bir tasarım önerilir.