Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, yönetilen küme API'sini kullanarak Azure Kubernetes Service (AKS) için geçitli dağıtımın nasıl yapılandırıldığı gösterilmektedir. Helm kullanarak Kapsayıcılar için Defender algılayıcısını da yükleyebilirsiniz.
Kapılı dağıtım, bir kabul kontrolcüsü kullanarak konteyner görüntülerini Kubernetes kümesine kabul etmeden önce değerlendirir. AKS için geçitli dağıtım aracısının, Microsoft Defender for Containers’ın oluşturduğu güvenlik açığı bulgularına ilişkin yapıtlarına erişebilmesi için kümenin kullandığı Azure Container Registry’lere (ACR’lere) okuma erişimine sahip olması gerekir.
Yönetilen küme API’sini kullanarak denetimli dağıtımı yapılandırmadan önce, AKS kümesi ve ACR’ler için Defender for Containers’ın gerekli bileşenlerini etkinleştirin.
Gerekli ACR erişimini sağlamak için kullanıcı tarafından atanan bir yönetilen kimlik oluşturun, ilgili ACL'lerde okuma izinleri atayın, federasyon kimlik bilgilerini yapılandırın ve yönetilen küme API'sindeki yönetilen kimliğe başvurun.
Prerequisites
Başlamadan önce şunların olduğundan emin olun:
Microsoft Azure aboneliğiniz var. Azure aboneliğiniz yoksa ücretsiz aboneliğe kaydolabilirsiniz.
Defender for Cloud, Azure aboneliğinizde etkinleştirilir.
Kapsayıcılar için Defender etkindir; AKS kümenizi ve Azure Container Registries’lerinizi (ACR’ler) içeren Azure aboneliği veya aboneliklerinde aşağıdaki bileşenler etkindir:
- Defender sensörü ile Güvenlik Geçidi
- Kayıt defteri erişimi ile güvenlik bulguları
Note
Güvenlik ağ geçidini yalnızca bir kez yüklemeniz yeterlidir. Güvenlik kilidini ilk kez etkinleştirdiğinizde, güvenlik kapısı yüklenir. Bundan sonra, güvenlik kapısı zaten yüklenmiştir.
Yükleme yeniden çalıştırıldığında sistem bunu algılar ve hiçbir şey yapmaz. API aracılığıyla yeniden yüklemeye çalışırsanız, güvenlik engellemesi zaten etkin olduğundan başarısız olur.

AKS kümenizde:
- OpenID Connect (OIDC) sağlayıcısı etkinleştirildi.
- Azure İş Yükü Kimliği etkin.
Kullanıcı tarafından atanan yönetilen kimlik oluşturma ve atama izni.
AcrPull rolünü veya eşdeğer okuma rolünü küme tarafından kullanılan tüm ACR'lerde atama izni.
Yönetilen kimliği yapılandırın
Yönetilen kimliği kapalı dağıtım için yapılandırmak için aşağıdaki adımları gerçekleştirin:
Geçitli dağıtım aracısının kullandığı bir Yönetilen Hizmet Kimliği (MSI) oluşturun.
AcrPull rolünü veya eşdeğer bir okuma rolünü kümenin kullandığı tüm ACR'lerde MSI'ya atayın.
Aşağıdaki FIC parametreleriyle, MSI'ye Federasyon Kimliği Kimlik Bilgisi (FIC) ekleyin ki bu, geçitli dağıtım aracısının AKS İş Yükü Kimliği'ni kullanarak kimlik doğrulaması yapmasına olanak tanır.
- Çıkartan: AKS OIDC çıkartan URL'si
-
Konu: Geçitli dağıtım aracısı
system:serviceaccount:kube-system:defender-admission-controller-serviceaccounttarafından kullanılan hizmet hesabı. -
hedef kitle:
api://AzureADTokenExchange
Yönetilen küme API yapılandırmasının securityGating bölümünde, yönetilen küme API yapılandırmasının securityGating bölümünün altındaki identities parametresinde MSI'nin objectId'sini ayarlayın.
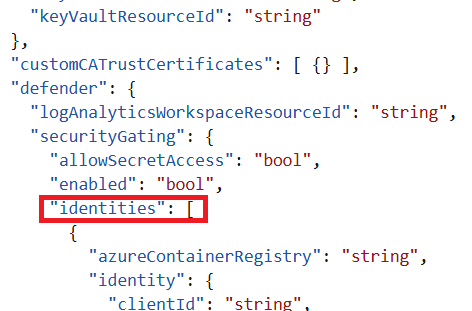
identities parametresindeki MSI'nin
objectIddeğerinin ayarlanması, geçit denetimli dağıtım aracısının çalışma zamanında MSI'yi kullanabilmesini sağlar.
