Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Defender for Cloud, kuruluşların ve güvenlik ekiplerinin gerçek güvenlik riskleri oluşturmadan dağıtımları ve test algılama, yanıt ve otomasyon iş akışlarını doğrulamalarına yardımcı olan bir SQL uyarı benzetimi özelliği sağlar.
Simülasyon, hedef makinelere telemetri kayıtlarını enjekte etmek için adlandırılmış Sql-SimulateAlert özel bir script uzantısı kullanır. Hedef makineler arasında Azure Sanal Makineler (VMs) veya Arc bağlantılı makineler bulunur. Her simüle edilen uyarı, ana bilgisayar, SQL örneği, veritabanı ve süreç bilgileri gibi çalışma zamanı bağlamını içerir. Bu uyarıları uçtan uca güvenlik yanıt akışlarınızı doğrulamak için kullanabilirsiniz. Bu süreç güvenlidir ve kaynaklarınızı etkilemez.
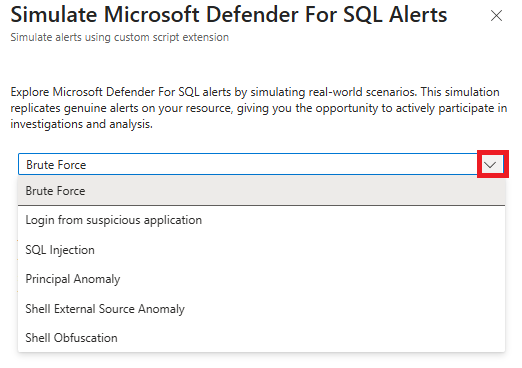
Aşağıdaki güvenlik senaryolarının benzetimini yapabilirsiniz:
- Kaba kuvvet kimlik doğrulaması
- Şüpheli uygulamadan kimlik doğrulaması
- SQL enjeksiyonu
- Asıl anomali
- Kabuğun dış kaynak anomalisi
- Kabuk gizleme
Benzetim, makinede yerel olarak, dışarıdan kötü amaçlı bir yük çalıştırmadan, Özel Betik Uzantısı aracılığıyla gerçekleştirilir. Oluşturulan tüm uyarılar tam makine ve kaynak tanımlayıcıları, SQL örneği adları, veritabanı bilgileri, işlem ayrıntıları ve playbook'lar ve güvenlik otomasyonu iş akışları için gereken telemetri verilerini içerir.
Prerequisites
Veritabanları için Defender'da Makinelerdeki SQL Sunucuları Planını Aktifleştirin.
İSTER SQL VM ister Arc bağlantılı makine olsun hedef makinenin başarıyla korunduğundan emin olun.
Aşağıdaki roller ve izinler:
- ARM dağıtımı oluşturun ve VM uzantıları yazın: Hedef abonelikte Güvenlik Yöneticisi veya Katkıda Bulunan.
- Katkıda bulunan izni ve kaynaklara katkıda bulunan Kaynak Politikası
Microsoft.Compute/virtualMachines/writeveMicrosoft.Resources/deployments/*.
SQL Server örneğini, kullanıcı adı ve şifre gerektiren simülasyon senaryoları için SQL Kimlik Doğrulamasına izin verecek şekilde yapılandırın. Bazı simülasyon türleri kullanıcı kimlik bilgilerini kabul eder.
Note
Üretim hesabı yerine uygun bir test SQL kullanıcı adı ve parolası kullanın.
Uyarıların simülasyonunu oluşturun
Hedef SqlAlertSimulationClient kaynaktan abonelik, kaynak grubu, makine adı ve konum gibi detayları okuyor.
Daha sonra makinede özel bir script uzantısı dağıtan bir Azure Resource Manager (ARM) şablonu oluşturur. Uzantı, seçilen saldırı ayarlarıyla Defender for SQL simüle yardımcısı başlatan bir PowerShell komutu çalıştırır. Yardımcı uyarı verisi oluşturur ve bunları Defender for Cloud'a gönderir. Bu uyarılar otomasyon ve yanıt bağlayıcılarınızı tetikleyebilir.
Azure portalınaoturum açın.
Azure SQL'i arayın ve seçin.
Azure VM'ler üzerinde SQL Server veya SQL Server örnekleri (Azure Arc) seçin.
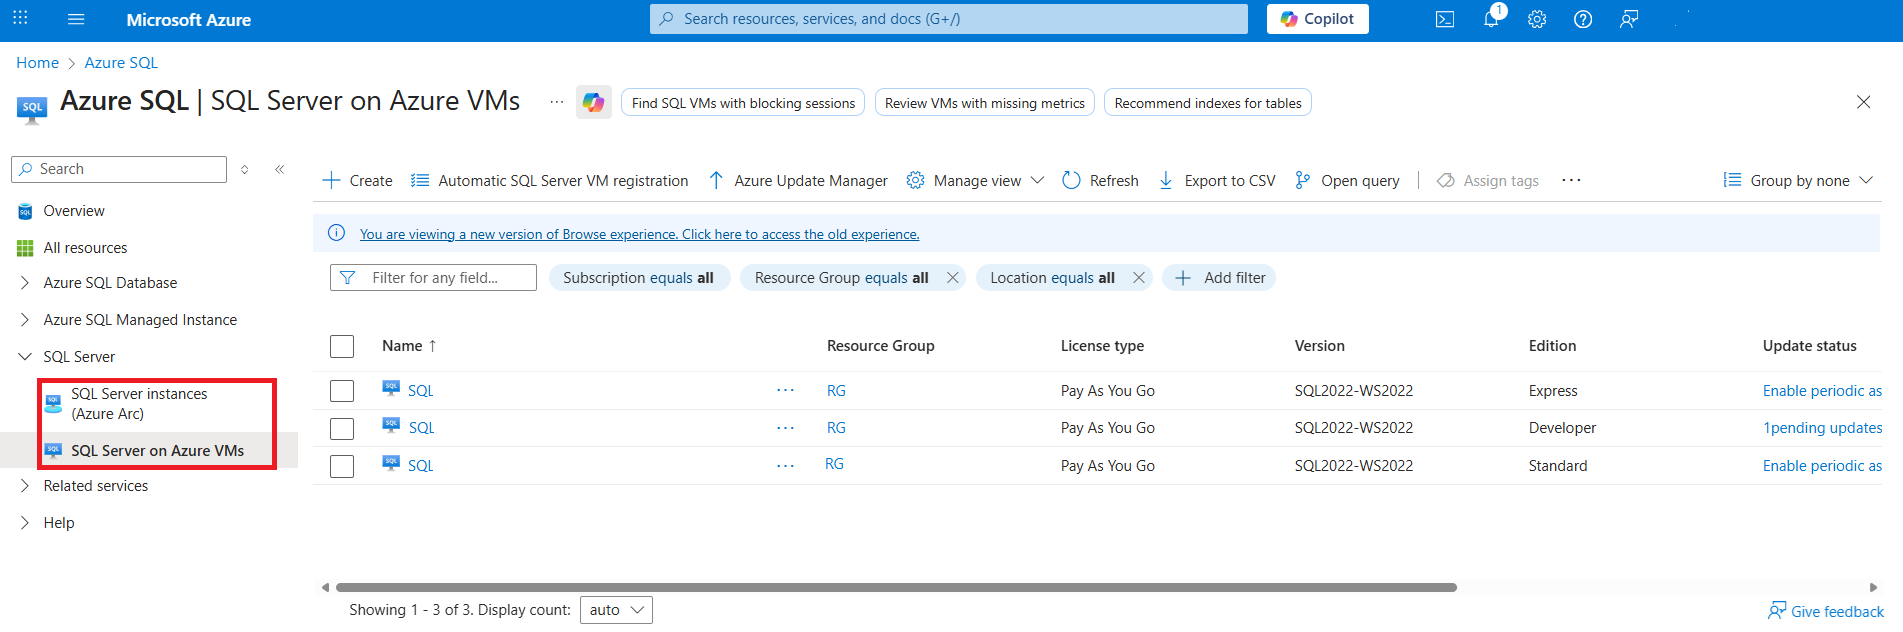
İlgili veritabanını seçin.
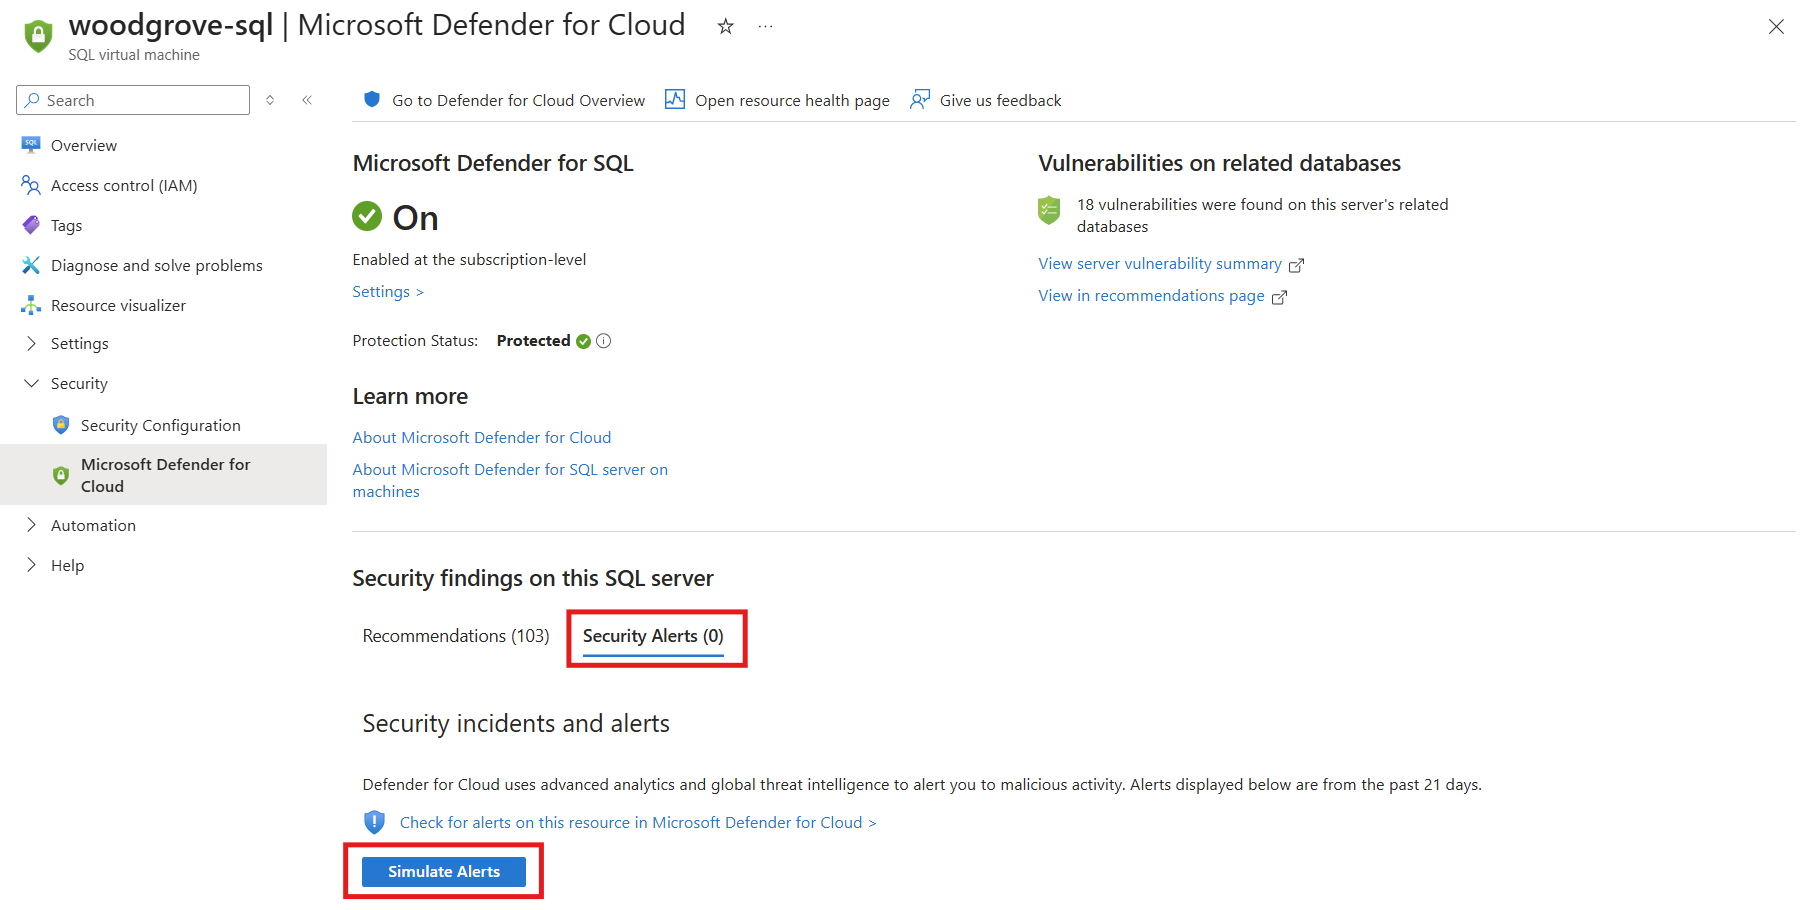
Bulut için Güvenlik>Microsoft Defender'ı seçin.
Güvenlik Uyarıları sekmesini ve ardından Uyarıların Benzetimini Yapın'ı seçin.
Bir uyarı türü seçin.
Seçili uyarı türü için gerekli bilgileri girin. Örneğin, kimlik doğrulama saldırıları için kullanıcı adı ve parola.
Uyarıları Simüle Edin'i seçin.


Uyarı birkaç dakika sonra geliyor. Uyarıyı güvenlik izleme kurulumunuzu doğrulamak için kullanabilirsiniz.
Uyarının oluşturulduğunu doğrulayın
Uyarı benzetimini yaptıktan sonra uyarının oluşturulduğunu doğrulayın.
Azure portalında Azure SQL'i arayın ve seçin.
Azure VM'ler üzerinde SQL Server veya SQL Server örnekleri (Azure Arc) seçin.
İlgili veritabanını seçin.
Bulut için Güvenlik>Microsoft Defender'ı seçin.
Güvenlik Uyarıları sekmesini seçin.
Bulut için Microsoft Defender'da bu kaynakla ilgili uyarıları denetle'yi seçin.
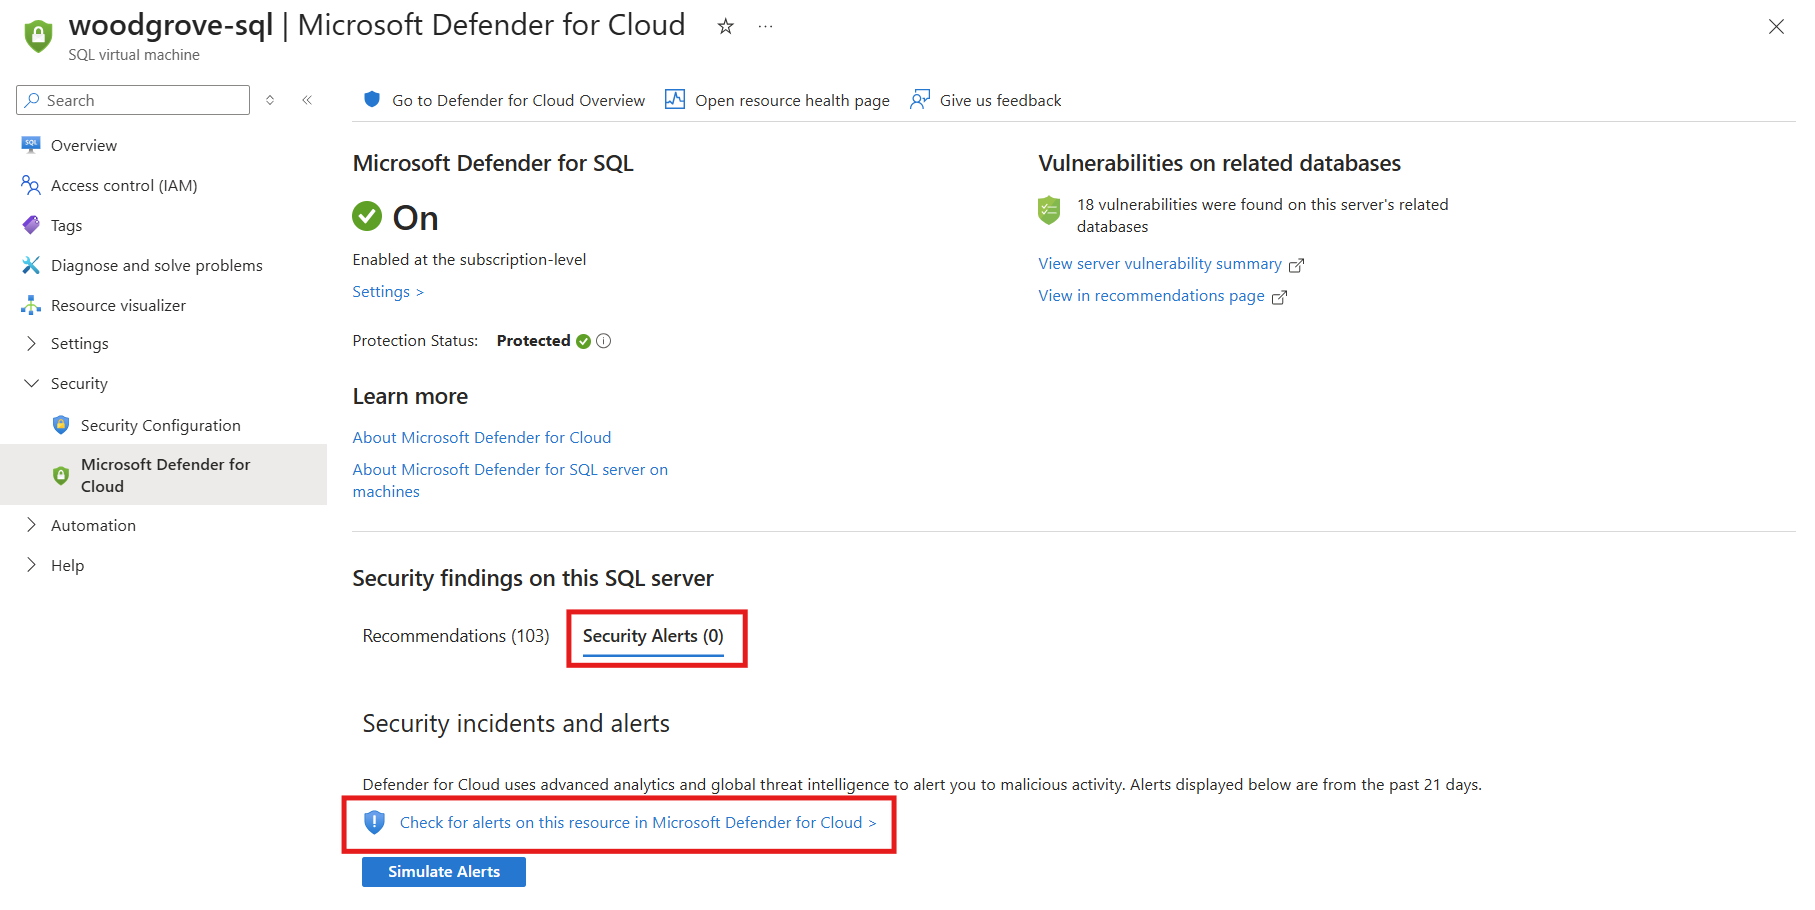
Sanal uyarının kaynak için uyarılar listesinde göründüğünü doğrulayın ve güvenlik uyarısını yönetin ve yanıt verin.