Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Özellikler
- Devre dışı bırakılan yukarı akış kaynakları için bildirimler
- Lisans ifadeleri ve ekli lisanslar
- Basit kimlik doğrulama görevleri
Devre dışı bırakılan yukarı akış kaynakları için bildirimler
Azure Artifacts web arabirimi artık akışınızın bir veya daha fazla yukarı akış kaynağı çalışmadığında sizi bilgilendiriyor. Yukarı akış kaynakları bir akışı (Akış A) başka bir akışa (B Akışı) işaret etmenize ve Akış A tüketicilerinin doğrudan bağlanmaya gerek kalmadan B Akışındaki paketlere erişmesine olanak tanır. Yukarı akış kaynakları hakkında daha fazla bilgi için lütfen Azure Artifacts belgelerine bakın. Yukarı akış kaynakları, kaynakta devre dışı bırakılırsa çalışmayabilir; örneğin B Akışı sessizce silinirse, müşteriler A Akışı aracılığıyla bu kaynaktan paket getiremez. Geçmişte bu durum uyarı olmadan gerçekleşebiliyordu ve eksik bağımlılıklardan kaynaklanan ani derleme kesintileri gibi tanılaması zor operasyonel sorunlara yol açabiliyordu (örneğin, yukarıdaki örnekte B Akışından alınan paketler). Azure Artifacts artık akışlarınızın yukarı akış kaynaklarıyla ilgili sorunlar olduğunda size bir uyarı sağlayacaktır. Bir sorun olduğunda Azure Artifacts akışı ayrıntı sayfasında bir başlık (aşağıda kırmızı ok) görürsünüz.
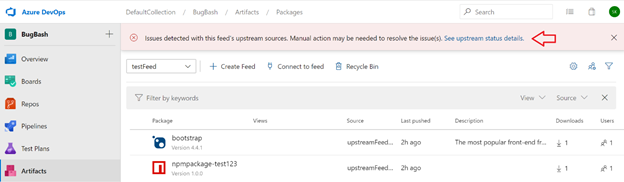
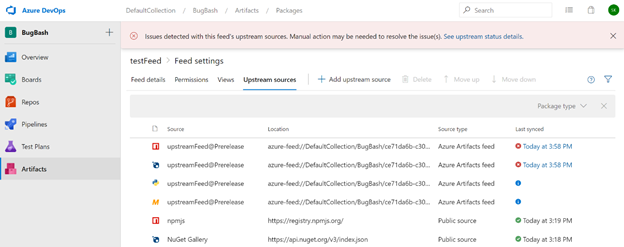
Başlıktaki bağlantıya tıklanması, akışınızın her yukarı akış kaynağının durumunu gösteren bir sayfa açar. Geçerli akışın her bir yukarı akış kaynağına ilişkin bilgilere ek olarak, "Son Senkronize Edilme" sütununun altında geçerli durumu görebilirsiniz. Düzgün çalışan yukarı akış kaynakları, kaynağın sistem durumunun son doğrulandığı tarihle birlikte yeşil bir onay işareti gösterir. Bozuk yukarı akış kaynakları, işaretlendiği süreyle birlikte kırmızı bir X gösterir. Doğrulama bekleyen yukarı akış kaynakları mavi bir bilgi simgesi gösterir.
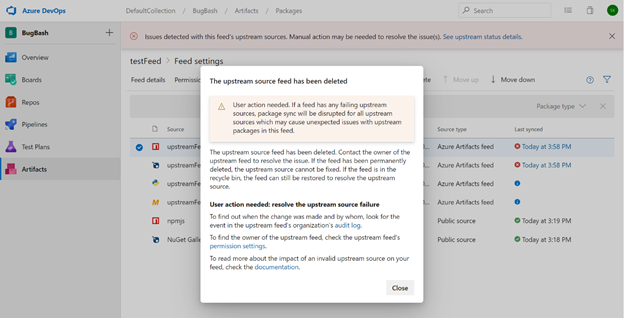
Bozuk bir yukarı akış kaynağı için son eşitleme zamanına tıkladığınızda, sorunun kök nedeni hakkında daha fazla ayrıntı paylaşan bir iletişim kutusu açılır (varsa). Örneğin, aşağıdaki resimde, hedef akış silindiğinden söz konusu yukarı akış kaynağı çalışmıyor. İletişim kutusu, son zamanlarda kimin ilgili değişiklikler yaptığını anlamanıza yardımcı olmak için denetim günlüğünün bağlantısını da içerir. Kök nedeni araştırmak için izin ayarlarına ve Azure Artifacts belgelerine bağlantılar da kullanılabilir.
Lisans ifadeleri ve ekli lisanslar
Artık Visual Studio'da paketlere göz atarken Azure Artifacts'te depolanan NuGet paketlerinin lisans bilgilerinin ayrıntılarını görebilirsiniz. Bu, lisans ifadeleri veya eklenmiş lisanslar kullanılarak temsil edilen lisanslar için geçerlidir. Artık Visual Studio paket ayrıntıları sayfasında lisans bilgilerinin bağlantısını görebilirsiniz (aşağıdaki resimde kırmızı ok).
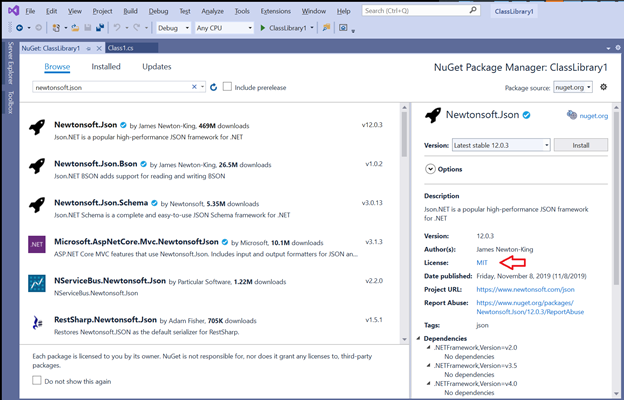
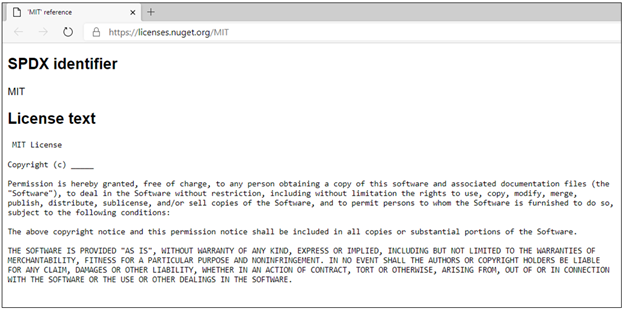
Bağlantıya tıkladığınızda lisansın ayrıntılarını görüntüleyebileceğiniz bir web sayfasına gidebilirsiniz. Bu deneyim hem lisans ifadeleri hem de eklenmiş lisanslar için aynıdır; bu nedenle Azure Artifacts'te depolanan paketlerin lisans ayrıntılarını tek bir yerde görebilirsiniz (lisans bilgilerini belirten ve Visual Studio tarafından desteklenen paketler için).
Basit kimlik doğrulama görevleri
Artık basit kimlik doğrulama görevlerini kullanarak Azure Pipelines'dan popüler paket yöneticileriyle kimlik doğrulaması yapabilirsiniz. Buna NuGet, npm, PIP, Twine ve Maven dahildir. Daha önce, paketleri yayımlama ve indirme de dahil olmak üzere büyük miktarda işlevsellik sağlayan görevleri kullanarak bu paket yöneticileriyle kimlik doğrulaması yapabilirdin. Ancak bu, paket yöneticileriyle etkileşim kuran tüm etkinlikler için bu görevlerin kullanılması gerekiyordu. Paketleri yayımlama veya indirme gibi görevleri gerçekleştirmek için çalıştırabileceğiniz kendi betikleriniz varsa bunları İşlem Hattınızda kullanamazsınız. Artık işlem hattı YAML'nizde kendi tasarımınıza ait betikleri kullanabilir ve bu yeni basit görevlerle kimlik doğrulaması gerçekleştirebilirsiniz. npm kullanan bir örnek:
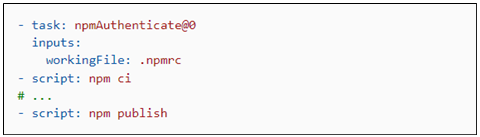
Bu çizimde "ci" ve "publish" komutunun kullanımı rastgeledir; Azure Pipelines YAML tarafından desteklenen tüm komutları kullanabilirsiniz. Bu, komut çağırmanın tam denetimine sahip olmanıza olanak tanır ve işlem hattı yapılandırmanızda paylaşılan betikleri kullanmanızı kolaylaştırır. Daha fazla bilgi için lütfen NuGet, npm, PIP, Twineve Maven kimlik doğrulama görevi belgelerine bakın.
Sonraki Adımlar
Uyarı
Bu özellikler önümüzdeki iki-üç hafta içinde kullanıma sunulacaktır.
Azure DevOps'a gidin ve bir göz atın.
Geri bildirim sağlama
Bu özellikler hakkında düşüncelerinizi duymak isteriz. Bir sorunu bildirmek veya öneri sağlamak için yardım menüsünü kullanın.

Stack Overflow'da topluluk tarafından öneriler ve sorularınıza yanıt alabilirsiniz.