Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Özellikler
- Azure AD kiracı ilkesi aracılığıyla kişisel erişim belirteci (PAT) kapsamını ve kullanım ömrünü kısıtlama
- IPv6 trafiği için koşullu erişim ilkesi desteği
Azure AD kiracı ilkesi aracılığıyla kişisel erişim belirteci (PAT) kapsamını ve kullanım ömrünü kısıtlama
Kişisel erişim belirteçleri (PTS), araçlarınızla ve hizmetlerinizle tümleştirmek için Azure DevOps'ta kimlik doğrulamasını kolaylaştırır. Ancak, sızdırılan belirteçler Azure DevOps hesabınızın ve verilerinizin güvenliğini tehlikeye atarak uygulamalarınızı ve hizmetlerinizi riske atabilir.
Yöneticilerin sızdırılan PAT'ler tarafından ortaya konan tehdit yüzeyi alanını sınırlamak için gerekli denetimlere sahip olmadığı hakkında geri bildirim aldık. Bu geri bildirimlere dayanarak, kuruluşunuzun Azure DevOps kişisel erişim belirteçlerinin (PAT) kapsamını ve kullanım ömrünü kısıtlamak için kullanılabilecek yeni bir ilke kümesi ekledik! Şu şekilde çalışırlar:
Azure Active Directory'de Azure DevOps Yöneticisi rolüne atanan kullanıcılar, Azure AD'lerine bağlı herhangi bir Azure DevOps kuruluşunun kuruluş ayarlarında Azure Active Directory sekmesine gidebilir.
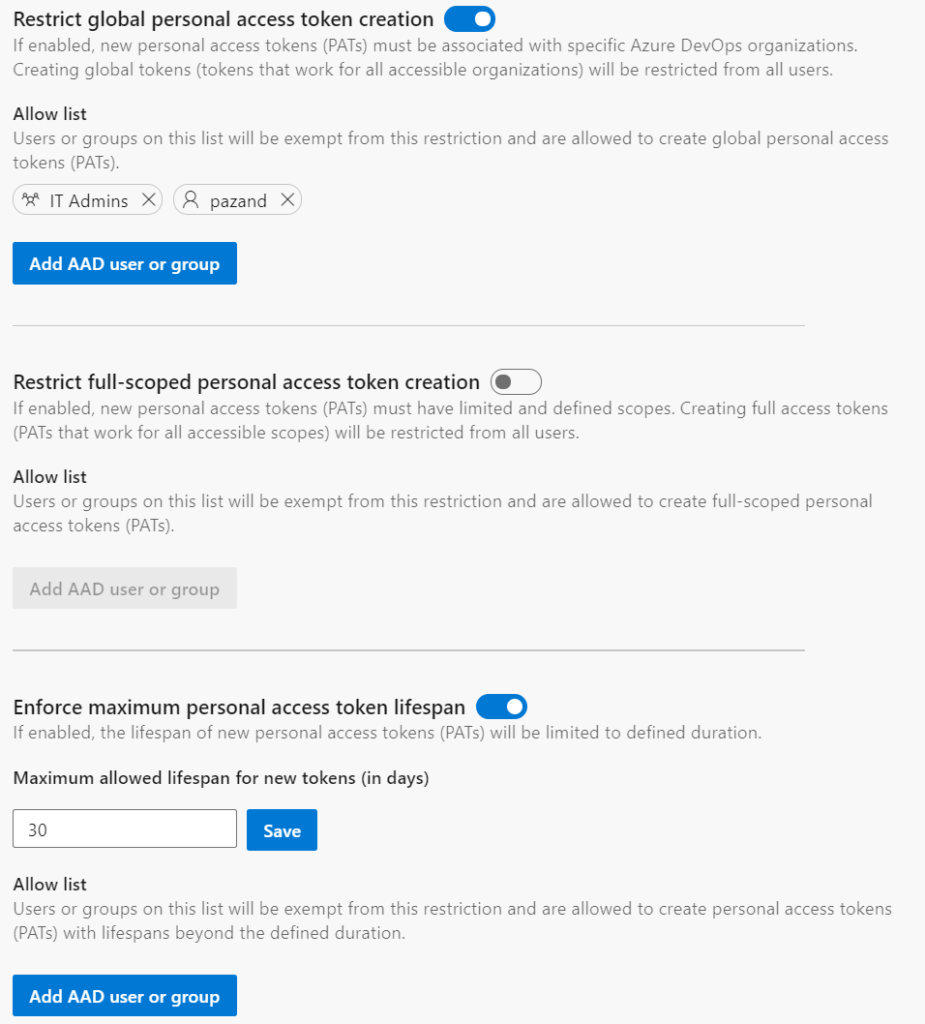
Burada yöneticiler şunları yapabilir:
- genel kişisel erişim belirteçlerinin oluşturulmasını kısıtlayın (kullanıcı tarafından erişilebilen tüm Azure DevOps kuruluşları için çalışan belirteçler)
- tam kapsamlı kişisel erişim belirteçlerinin oluşturulmasını kısıtlama
- yeni kişisel erişim belirteçleri için maksimum kullanım ömrü tanımlama
Bu ilkeler, Azure AD kiracısına bağlı Azure DevOps kuruluşları için kullanıcılar tarafından oluşturulan tüm yeni PAT'ler için geçerlidir. İlkelerin her biri, ilkeden muaf tutulması gereken kullanıcılar ve gruplar için bir izin listesi içerir. İzin Ver listesindeki kullanıcı ve grupların listesi, ilke yapılandırmasını yönetme erişimine sahip olmayacaktır.
Bu ilkeler yalnızca yeni PAT'ler için geçerlidir ve önceden oluşturulmuş ve kullanımda olan mevcut PAT'leri etkilemez. Ancak ilkeler etkinleştirildikten sonra, mevcut ve uyumlu olmayan TÜM PAT'ler yenilenmeden önce kısıtlamaların içinde olacak şekilde güncelleştirilmelidir.
IPv6 trafiği için koşullu erişim ilkesi desteği
Şimdi koşullu erişim ilkesi (CAP) desteğini IPv6 eskrim ilkelerini içerecek şekilde genişletiyoruz. İnsanların IPv6 adreslerinden cihazlardaki Azure DevOps kaynaklarına giderek daha fazla erişildiğini gördüğümüzden, ekiplerinizin IPv6 trafiğinden gelenler de dahil olmak üzere tüm IP adreslerine erişim izni vermek ve bu adreslerden erişim kaldırmak için yeterli donanıma sahip olduğundan emin olmak istiyoruz.
Sonraki Adımlar
Uyarı
Bu özellikler önümüzdeki iki-üç hafta içinde kullanıma sunulacaktır.
Azure DevOps'a gidin ve bir göz atın.
Geri bildirim sağlama
Bu özellikler hakkında düşüncelerinizi duymak isteriz. Bir sorunu bildirmek veya öneri sağlamak için yardım menüsünü kullanın.

Stack Overflow'da topluluk tarafından öneriler ve sorularınıza yanıt alabilirsiniz.