Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Özellikler
- Yeni TFVC sayfaları genel kullanıma sunuldu
- Dal oluşturucularını, kendi dallarında "İzinleri Yönet" yetkisi almayacak şekilde yapılandırın
- Çatal kullanıcılarının yukarı akış pr'lerinde oy kullanmasını engelleme
Yeni TFVC sayfaları genel kullanıma sunuldu
Azure DevOps'taki çeşitli sayfaları, deneyimi çeşitli hizmetler genelinde daha tutarlı ve daha erişilebilir hale getirmek amacıyla yeni bir web platformu kullanacak şekilde güncelleştiriyoruz. TFVC sayfaları yeni web platformunu kullanacak şekilde güncelleştirildi ve bu değişiklikler birkaç aydır önizleme aşamasında. Bu güncelleştirme ile yeni TFVC sayfalarını genel kullanıma sunacağız. Bu güncelleştirmeyle artık kullanıcı ayarlarında "Yeni TFVC sayfaları" adlı bir önizleme özelliği görmezsiniz.
Dal oluşturucularını, dallarında "Yönetim izinleri" izni almasınlar diye yapılandırma
Yeni bir dal oluşturduğunuzda, bu dalda "İzinleri yönet" ifadesini alırsınız. Bu izin, diğer kullanıcıların izinlerini değiştirmenize veya bu dala katkıda bulunmaları için ek kullanıcıları kabul etmenizi sağlar. Örneğin, bir dal oluşturucu başka bir dış kullanıcının kodda değişiklik yapmasına izin vermek için bu izni kullanabilir. Ya da, bir işlem hattının (build service identity) bu daldaki kodu değiştirmesine izin verebilirler. Uyumluluk gereksinimleri daha yüksek olan bazı kuruluşlarda kullanıcılar bu tür değişiklikler yapamamalıdır.
Bu güncelleştirmeyle, ekip projenizdeki tüm depoları yapılandırabilir ve dal oluşturucularının "İzinleri yönetme" iznini almalarını kısıtlayabilirsiniz. Bunu yapmak için proje ayarlarına gidin, Depolar'ı ve ardından Tüm depolar veya belirli bir depo için Ayarlar'ı seçin.
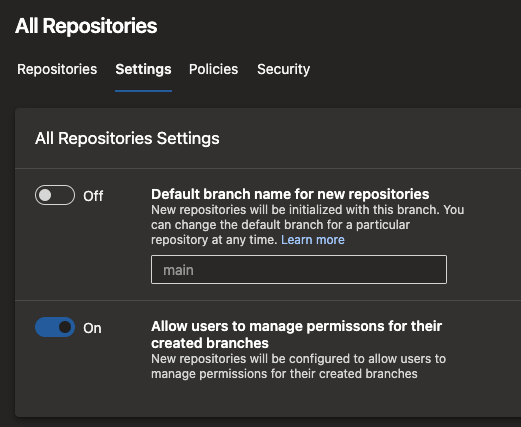
Bu ayar, mevcut davranışı taklit etmek için varsayılan olarak açıktır. Ancak, bu yeni güvenlik özelliğini kullanmak isterseniz kapatabilirsiniz.
Çatal kullanıcılarının yukarı akış PR'lerinde oylamaya katılmasını engelleme
Azure Repos ile, bir depoda "okuma" izni olan kullanıcılar, depoyu fork (çatallamak) edebilir ve çatallarında değişiklik yapabilir. Kullanıcıların yukarı akışta yaptıkları değişiklikleri içeren bir çekme isteği göndermek için yukarı akışta "çekme isteklerine katkıda bulunma" iznine sahip olması gerekir. Ancak bu izin, yukarı akış deposundaki çekme isteklerine kimlerin oy verebileceğini de yönetir. Sonuç olarak, depoya katkıda bulunmayan bir kullanıcının bir çekme isteği gönderebileceği ve dal ilkelerini nasıl ayarladığınıza bağlı olarak birleştirilmesine yol açabileceği durumlar ortaya çıkabilir.
İç kaynak modelini destekleyen kuruluşlarda fork ve katkıda bulunmak yaygın bir desendir. Bu modeli güvence altına almak ve daha da teşvik etmek için çekme isteğinde oy kullanma iznini "çekme isteklerine katkıda bulunma" yerine "katkıda bulunma" olarak değiştiriyoruz. Ancak, bu değişiklik tüm kuruluşlarda varsayılan olarak yapılmaz. Bu izni değiştirebilmek için öncelikle kabul etmeniz ve deponuzda bulunan "Sıkı Oylama Modu" adlı yeni bir politikayı seçmeniz gerekir. Azure Repos'ta çatallara güveniyorsanız bunu yapmanızı öneririz.
Sonraki Adımlar
Uyarı
Bu özellikler önümüzdeki iki-üç hafta içinde kullanıma sunulacaktır.
Azure DevOps'a gidin ve bir göz atın.
Geri bildirim sağlama
Bu özellikler hakkında düşüncelerinizi duymak isteriz. Bir sorunu bildirmek veya öneri sağlamak için yardım menüsünü kullanın.

Stack Overflow'da topluluk tarafından öneriler ve sorularınıza yanıt alabilirsiniz.