Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure DevOps için GitHub Gelişmiş Güvenlik, GitHub Gelişmiş Güvenlik'in güvenlik özellikleri paketini Azure Repos'a ekler ve aşağıdaki özellikleri içerir:
- Gizli Dizi Tarama anında iletme koruması: Kod gönderimlerinin kimlik bilgileri gibi gizli dizileri kullanıma sunan işlemeler içerip içermediğini denetleyin
- Gizli Dizi Tarama depo tarama: Deponuzu tarayın ve yanlışlıkla işlenen açığa çıkarılmış gizli dizileri arayın
- Bağımlılık Tarama – açık kaynak bağımlılıklarında bilinen güvenlik açıklarını arayın (doğrudan ve geçişli)
- Kod Tarama – SQL ekleme ve kimlik doğrulaması atlama gibi kod düzeyi uygulama güvenlik açıklarını belirlemek için CodeQL statik analiz altyapısını kullanın
Depolarınız için doğru koruma düzeyini etkinleştirme esnekliğiyle Gelişmiş Güvenlik korumasını kuruluşunuza getirebilirsiniz. Azure DevOps için GitHub Gelişmiş Güvenlik, Azure DevOps için GitHub Gizli Dizi Koruması ve Azure DevOps için GitHub Kod Güvenliği olarak kullanılabilir.
Gizli Koruma aşağıdaki özellikleri içerir:
- Gizli sızıntıları gerçekleşmeden önce önlemek için anında bildirim koruması
- Bildirimlerle mevcut maruz kalma durumlarını sorun haline gelmeden önce yakalamak için gizli tarama uyarıları
- Kuruluşunuzun risk ve güvenlik koruması düzeyi hakkında içgörü sağlayan güvenliğe genel bakış
Kod Güvenliği aşağıdaki özellikleri içerir:
- Açık kaynak bağımlılıklarındaki güvenlik açıklarını bulmak için bağımlılık uyarıları
- Doğrudan kodunuzdaki güvenlik açıklarını algılamak için CodeQL taraması
- Üçüncü taraf araçları için güvenlik bulguları
- Kuruluşunuzun risk ve güvenlik koruması düzeyi hakkında içgörü sağlayan güvenliğe genel bakış
Azure DevOps için GitHub Gelişmiş Güvenlik yalnızca Azure DevOps Hizmetleri ve özel olarak kod Git depoları için kullanılabilir.
Azure DevOps için GitHub Gelişmiş Güvenlik, Azure Repos ile çalışır. GitHub Gelişmiş Güvenliği GitHub depolarla kullanmak için bkz. GitHub Advanced Security.
Önkoşullar
| Kategori | Gereksinimler |
|---|---|
| İzinler | - Depoya yönelik tüm uyarıların özetini görüntülemek için: Katkıda Bulunan depo izinleri. - Gelişmiş Güvenlik'te uyarıları kapatmak için: Project administrator izinleri. - Gelişmiş Güvenlik izinlerini yönetmek için: Project Collection Administrators grubunun üyesi olun veya Gelişmiş Güvenlik: ayarları yönet iznini İzin Ver olarak ayarlayın. |
Gelişmiş Güvenlik izinleri hakkında daha fazla bilgi için bkz. Gelişmiş Güvenlik izinlerini yönetme.
Şirket içinde barındırılan aracılar için ek önkoşullar
Kuruluşunuzda şirket içinde barındırılan aracılar kullanılıyorsa, bağımlılık tarama görevinin güvenlik açığı önerisi verilerini getirebilmesi için aşağıdaki URL'leri izin ver listenize ekleyin. Daha fazla bilgi için bkz. İzin verilen IP adresleri ve etki alanı URL'leri.
| Etki alanı URL'si | Açıklama |
|---|---|
https://governance.dev.azure.com |
DevOps örneğine erişmek için dev.azure.com alan adını kullanan kuruluşlar için |
https://dev.azure.com |
dev.azure.com etki alanını kullanan kuruluşların DevOps örneğine erişmesi için |
https://advsec.dev.azure.com |
dev.azure.com etki alanını kullanan kuruluşların DevOps örneğine erişmesi için |
https://{organization_name}.governance.visualstudio.com |
DevOps örneğine erişmek için {organization_name}.visualstudio.com etki alanını kullanan kuruluşlar için |
https://{organization_name}.visualstudio.com |
DevOps örneğine erişmek için {organization_name}.visualstudio.com etki alanını kullanan kuruluşlar için |
https://{organization_name}.advsec.visualstudio.com |
DevOps örneğine erişmek için {organization_name}.visualstudio.com etki alanını kullanan kuruluşlar için |
.NET çalışma zamanının uyumlu bir sürümünü çalıştırın. Nisan 2026 itibarıyla geçerli sürüm hala 8.x .NET. Aracıda uyumlu bir sürüm yoksa, bağımlılık tarama derleme görevi .NET'i indirir.
CodeQL paketinin, aracınızdaki araç önbelleğine yüklendiğinden emin olun. YAML işlem hatları için
enableAutomaticCodeQLInstall: truedeğişkeniniAdvancedSecurity-Codeql-Init@1işlem hattı göreviyle kullanabilir veya klasik işlem hatları içinEnable automatic CodeQL detection and installationonay kutusunu seçebilirsiniz. Alternatif olarak, Azure DevOps için GitHub Gelişmiş Güvenlik'le ilgili Kod tarama işlemleri için el ile yükleme yönergelerine bakın.
GitHub Gelişmiş Güvenliği Etkinleştir
Gelişmiş Güvenliği kuruluş, proje veya depo düzeyinde etkinleştirebilirsiniz. Tarama araçlarının ve sonuçlarının her birine erişmek için önce Gelişmiş Güvenlik'i etkinleştirmeniz gerekir. Gelişmiş Güvenlik'i etkinleştirdikten sonra, bu ilkenin etkinleştirildiği bir depoya gizli diziler içeren gelecek tüm gönderimler engellenir ve depo gizli dizi taraması arka planda gerçekleşir.
Depo düzeyinde ekleme
- Azure DevOps project için Project ayarlarınıza gidin.
- Repos>Depolar öğesini seçin.
- Gelişmiş Güvenlik'i etkinleştirmek istediğiniz depoyu seçin.
- Etkinleştir ve Faturalamayı başlat’ı seçerek Gelişmiş Güvenlik’i etkinleştirin. Gelişmiş Güvenlik'in etkinleştirildiği tüm depolar için depo görünümünde artık bir kalkan simgesi görünür.
Proje seviyesinde uyumlandırma
- Azure DevOps project için Project ayarlarınıza gidin.
- Repos öğesini seçin.
- Ayarlar sekmesini seçin.
- Tümünü Etkinleştir'i seçin ve projeniz için aktif katkıda bulunanların sayısıyla ilgili bir tahmin görün. Bu eylem yalnızca mevcut depolar için ürünü etkinleştirir.
- Projenizdeki mevcut tüm depolar için Gelişmiş Güvenlik'i etkinleştirmek için Faturalamayı başlat'ı seçin.
- İsteğe bağlı olarak Yeni depolar için Gelişmiş Güvenliği otomatik olarak etkinleştir'i seçerek gelecekte yeni oluşturulan tüm depoların oluşturma sırasında Gelişmiş Güvenlik'i etkinleştirmesini sağlayabilirsiniz. Bu ayar , Tümünü etkinleştir eyleminden ayrıdır ve bağımsız olarak seçilmelidir.

Kuruluş düzeyinde işe alım süreci
- Azure DevOps kuruluşunuz için Organizasyon ayarları gidin.
- Depolar'ı seçin.
- Tümünü etkinleştir'i seçin ve kuruluşunuz için etkin işleyici sayısıyla ilgili bir tahmin gözükecek. Bu eylem yalnızca mevcut depolar için ürünü etkinleştirir.
- Kuruluşunuzdaki her projedeki mevcut depolar için Gelişmiş Güvenlik'i etkinleştirmek üzere faturalamayı Başlat'ı seçin.
- İsteğe bağlı olarak Yeni projeler için Gelişmiş Güvenliği otomatik olarak etkinleştir'i seçerek gelecekte yeni oluşturulan tüm projelerde oluşturma sırasında Gelişmiş Güvenlik'in etkinleştirilmesini sağlayabilirsiniz. Bu ayar , Tümünü etkinleştir eyleminden ayrıdır ve bağımsız olarak seçilmelidir.

Gizli Dizi Korumasını veya Kod Güvenliğini kuruluş, proje veya depo düzeyinde etkinleştirebilirsiniz.
Depo düzeyinde ekleme
- Azure DevOps project için Project ayarlarınıza gidin.
- Repos>Depolar öğesini seçin.
- Gelişmiş Güvenlik'i etkinleştirmek istediğiniz depoyu seçin.
- Gizli Koruma veya Kod Güvenliği açın ya da kapatın.
- Faturalamayı Başlat'ı seçin. Artık depo görünümünde her iki ürünün de etkin olduğu depolar için bir kalkan simgesi görünür.
- İsteğe bağlı olarak bağımlılık tarama varsayılan kurulumunu etkinleştirmek için Seçenekler'i seçin ve Bağımlılık tarama varsayılan kurulumu onay kutusunu etkinleştirin.
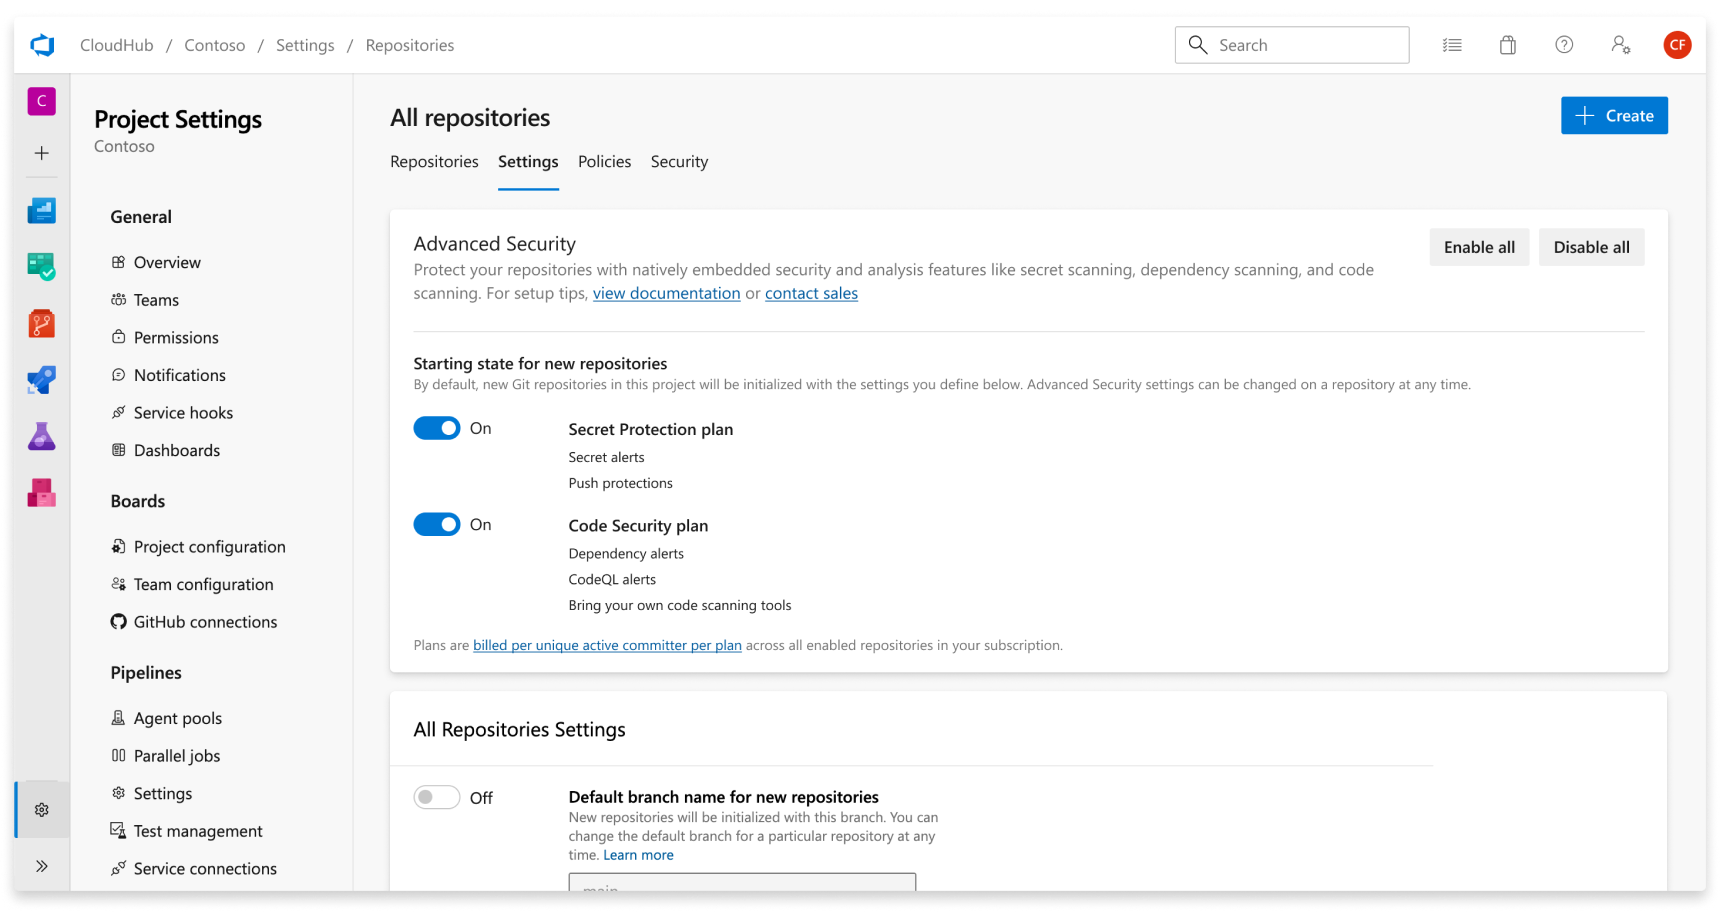
Proje seviyesinde uyumlandırma
- Azure DevOps project için Project ayarlarınıza gidin.
- Repos öğesini seçin.
- Ayarlar sekmesini seçin.
- Tümünü etkinleştir'i seçin ve projeniz için ürün başına etkin işleme sayısıyla ilgili bir tahmin görün. Bu eylem yalnızca mevcut depolar için seçilen ürünü etkinleştirir.
- İstediğiniz Gizli Koruma veya Kod Güvenliği ürünlerini ve ilişkili tüm alt özellikleri aç/kapa yapın.
- Projenizdeki mevcut tüm depolar için Gizli Koruma ve/veya Kod Güvenliğini etkinleştirmek için Faturalamayı başlat seçin.
- İsteğe bağlı olarak, gelecekte yeni oluşturulan tüm depolarda oluşturma sırasında Gizli Dizi Koruması veya Kod Güvenliği'nin etkinleştirilmesi için Yeni depolar için Gelişmiş Güvenlik'i otomatik olarak etkinleştir seçeneğini değiştirin. Bu ayar , Tümünü etkinleştir eyleminden ayrıdır ve bağımsız olarak seçilmelidir.
Kuruluş düzeyinde işe alım süreci
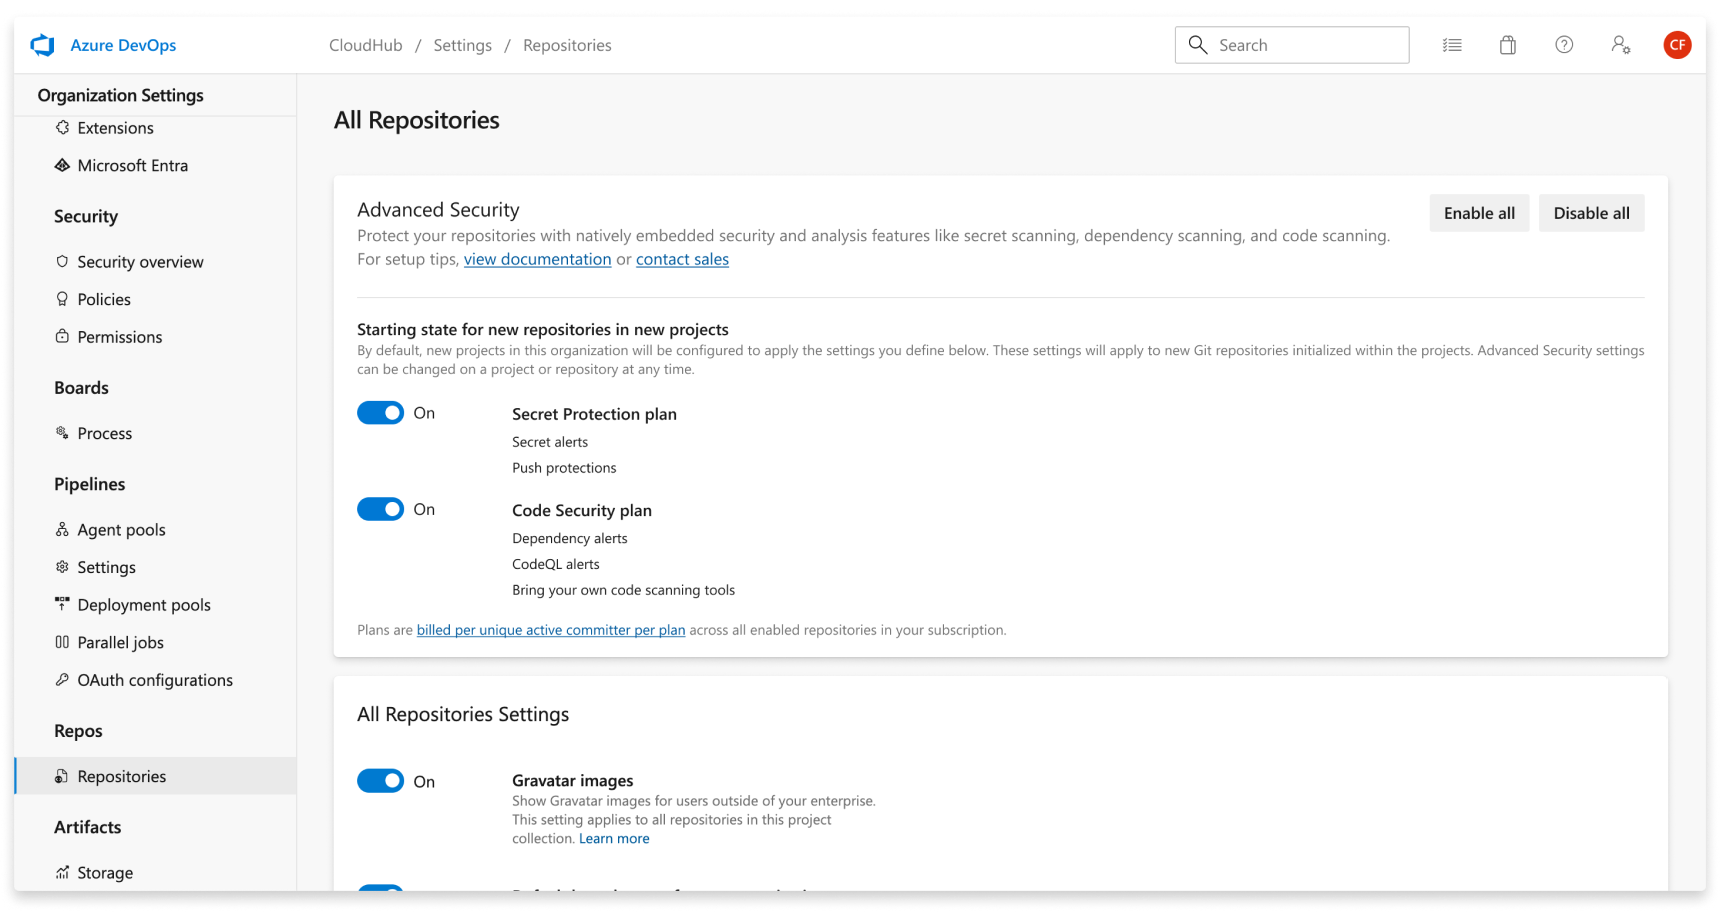
- Azure DevOps kuruluşunuz için Organizasyon ayarları gidin.
- Depolar'ı seçin.
- Tümünü etkinleştir'i seçin ve kuruluşunuz için ürün başına etkin işleyici sayısıyla ilgili bir tahmin görün. Bu eylem yalnızca mevcut depolar için seçilen ürünü etkinleştirir.
- İstediğiniz Gizli Koruma veya Kod Güvenliği ürünlerini ve ilişkili tüm alt özellikleri aç/kapa yapın.
- Kuruluşunuzdaki her projedeki mevcut depolar için Gelişmiş Güvenlik'i etkinleştirmek üzere faturalamayı Başlat'ı seçin.
- İsteğe bağlı olarak, gelecekte yeni oluşturulan tüm projelerde oluşturma sırasında Gizli Dizi Koruması veya Kod Güvenliği'nin etkinleştirilmesi için Gelişmiş Güvenliği yeni projeler için otomatik olarak etkinleştir seçeneğini değiştirin. Bu ayar , Tümünü etkinleştir eyleminden ayrıdır ve bağımsız olarak seçilmelidir.
Gizli taramayı kurulumunu yapma
"Gizli tarama anında iletme koruması ve depo taraması, Gelişmiş Güvenlik'i açtığınızda otomatik olarak etkinleştirilir." Depo ayarları sayfasından gizli itme korumasını etkinleştirebilir veya devre dışı bırakabilirsiniz.

Seçili bir depo için Gelişmiş Güvenlik'i açtığınızda, otomatik olarak depo düzeyinde gizli dizi taraması başlatılır.
Gizli Korumayı açtığınızda, gizli tarama anında iletimi koruma ve depo taraması otomatik olarak etkinleştirilir. Depo ayarları sayfasından gizli itme korumasını etkinleştirebilir veya devre dışı bırakabilirsiniz.
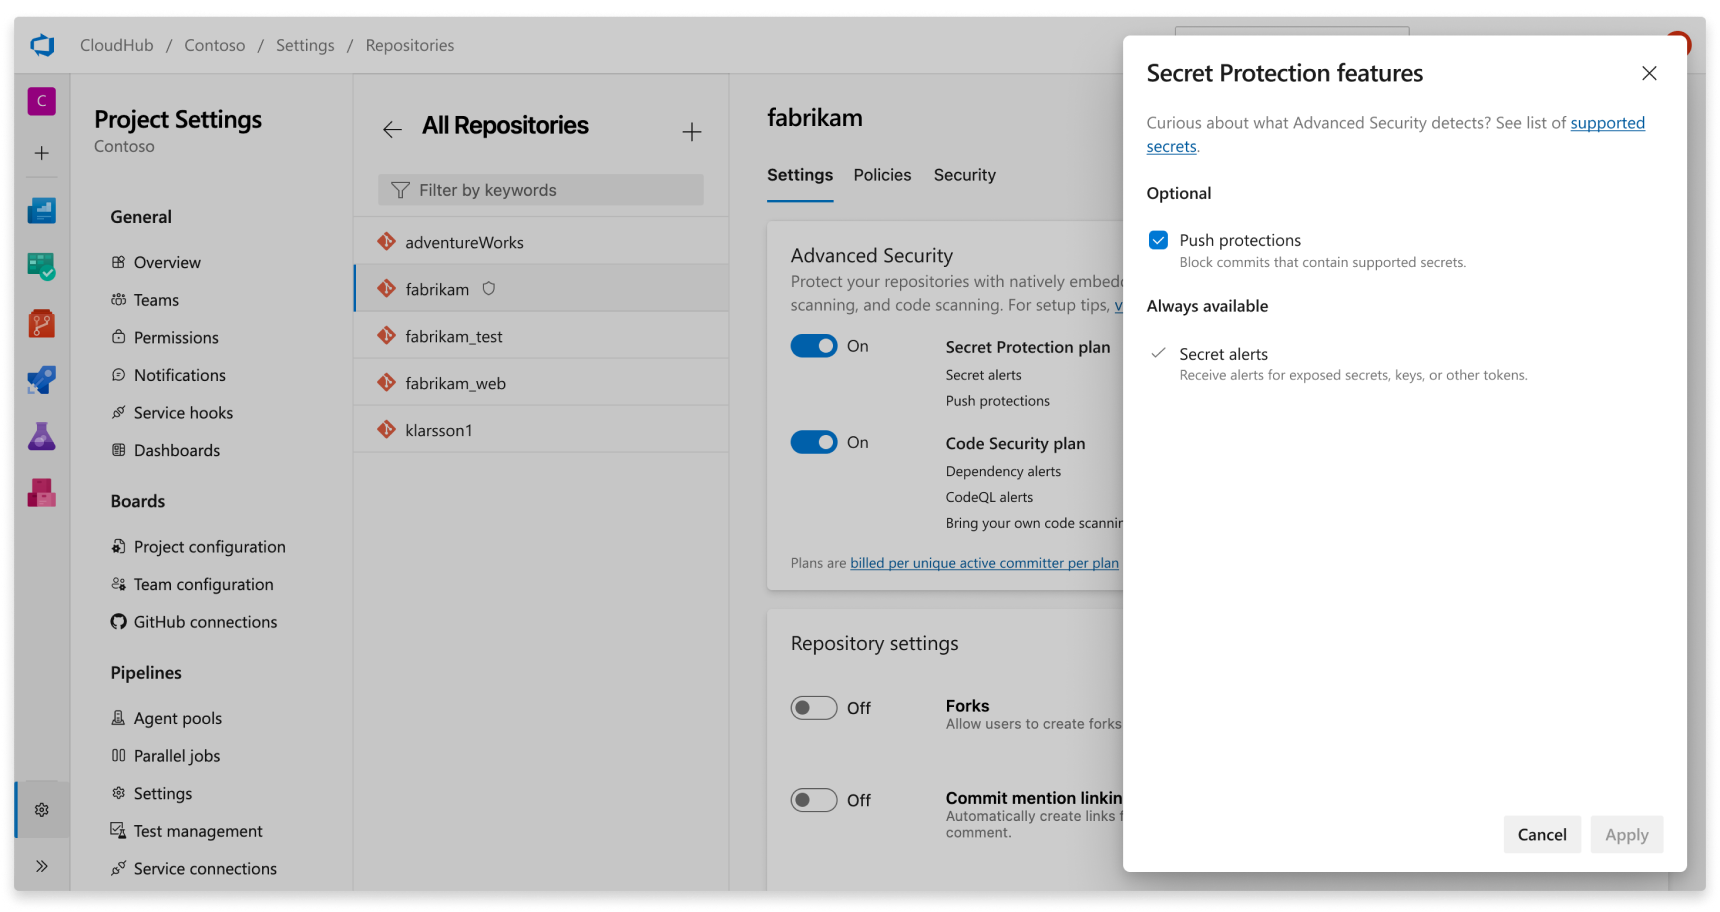
Seçili bir depo için Gizli Dizi Korumasını açtığınızda, depo düzeyinde gizli dizi taramayı otomatik olarak başlatır.
Anında iletme koruması yalnızca özellik etkinleştirildikten sonra gerçekleşen gönderimleri değerlendirir. Depo düzeyinde gizli bilgi taraması, geçmiş commit’lerde yer alanlar da dahil olmak üzere mevcut gizli bilgileri tespit eder ve bunlar için uyarı verir.
Bağımlılık taramayı ayarlama
Bağımlılık tarama özelliklerine erişmek için deponuzda Code Security ürününün etkinleştirilmesi gerekir.
Bağımlılık taraması, işlem hattı tabanlı bir tarama aracıdır. Sonuçlar depo başına toplanır. Varsayılan dalınızı taramak için depo ayarları sayfasından "Güvenlik açığı olan bağımlılıkları tara" ayarını kullanabilirsiniz. Bu özellik, bağımlılık tarama görevini otomatik olarak varsayılan dalınızı hedefleyen herhangi bir işlem hattına veya varsayılan dalınızı hedefleyen herhangi bir çekme isteği derlemesine dahil eder.
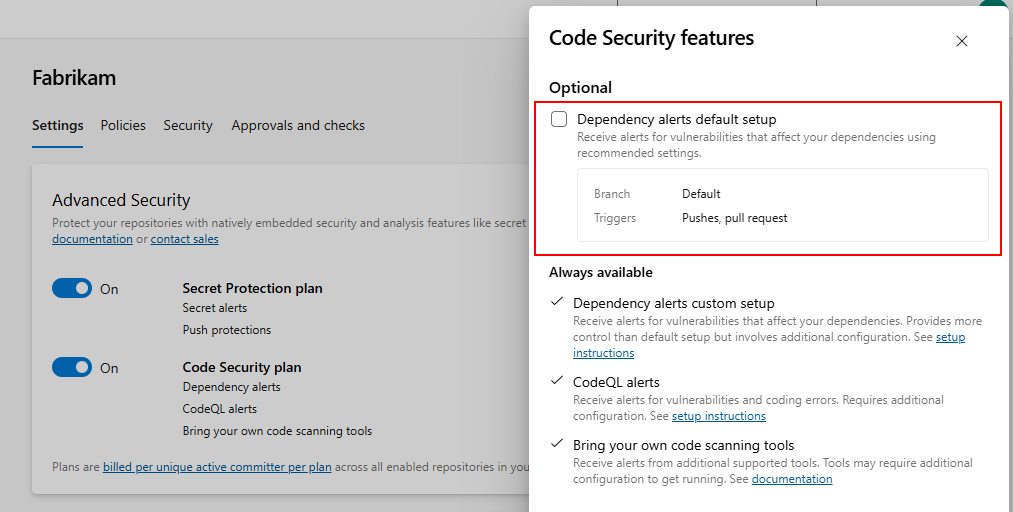
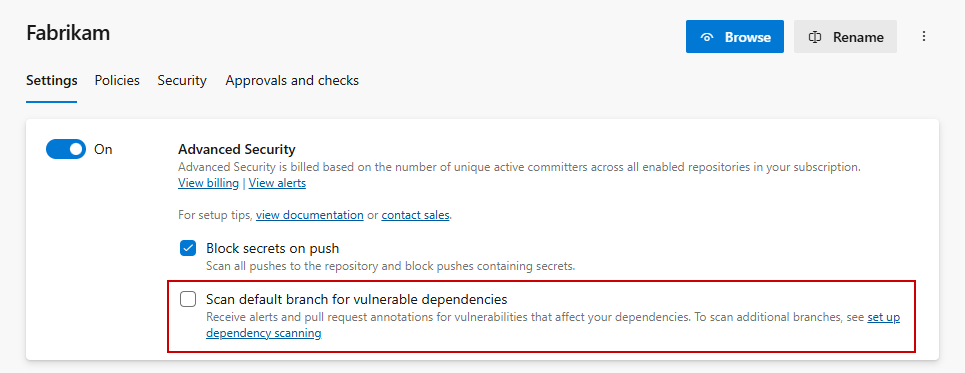
Daha gelişmiş kurulum için veya tüm dalları taramak istiyorsanız, bağımlılık tarama görevini taranmasını istediğiniz tüm işlem hatlarına eklemenizi öneririz. Daha fazla ayrıntı için bakınız GitHub Advanced Security for Azure DevOps için Bağımlılık tarama.
Kod taramayı ayarlama
Kod tarama özelliklerine erişmek için deponuzda Code Security ürününün etkinleştirilmesi gerekir.
Kod tarama, sonuçların depo başına toplandığı işlem hattı tabanlı bir tarama aracıdır. Varsayılan kurulumu veya gelişmiş kurulumu kullanarak kod taramayı etkinleştirebilirsiniz. İhtiyaçlarınıza ve tarama denetimi düzeyinize bağlı olarak her ikisini de aynı kuruluşta çalıştırabilirsiniz.
Varsayılan kurulum , kod taramasını etkinleştirmenin en hızlı yoludur. Varsayılan kurulum, Azure Pipelines kullanılarak zamanlanmış olarak çalıştırılır, deponuzda desteklenen dilleri algılar ve taramayı otomatik olarak yapılandırır. Deponuzdaki diller değişirse tarama yapılandırması otomatik olarak güncelleştirilir. Varsayılan kurulum şu anda C#, C/C++, Java, JavaScript/TypeScript, Python, Ruby ve Rust'ı destekler. Go ve Swift varsayılan olarak desteklenmez; gelişmiş kurulumu kullanarak bunları tarayın.
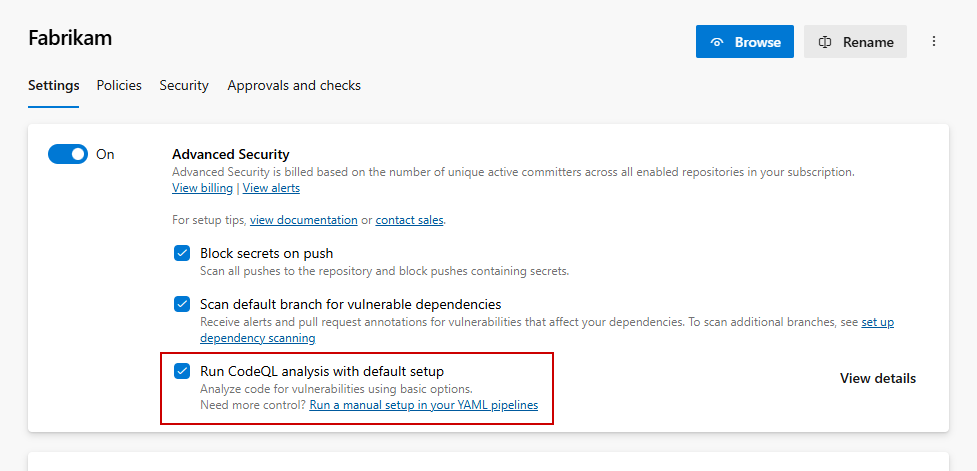
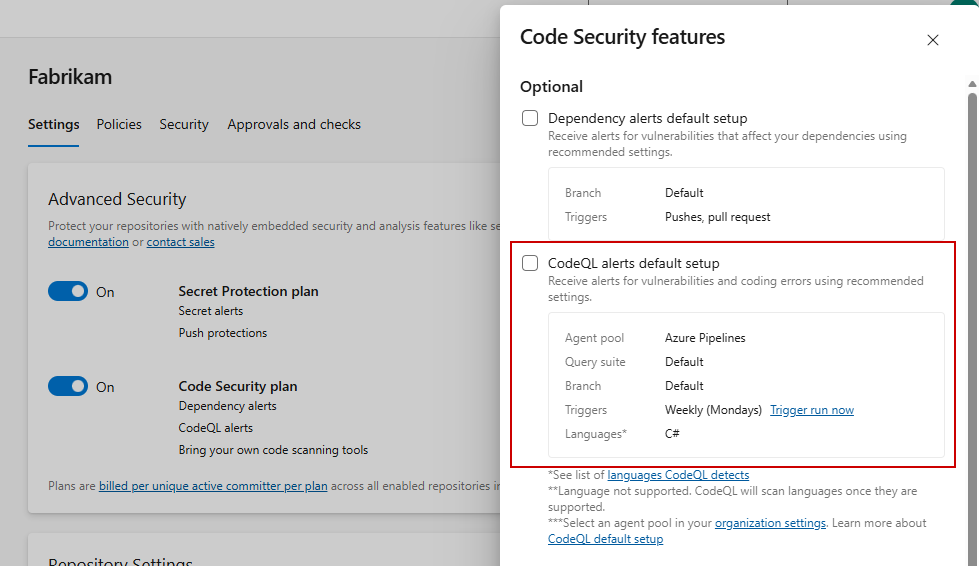
Varsayılan kurulum için aracı havuzu ve tarama zamanlaması kuruluştaki tüm depolarda paylaşılır. Bu seçenekleri Kuruluş ayarları>Depolar altında yer alan CodeQL varsayılan kurulumu yapılandırılabilir seçenekler açılan listesinden yapılandırabilirsiniz. Her seçenekle ilgili daha fazla ayrıntı için bkz. Varsayılan kurulum seçeneklerini yapılandırma.
Gelişmiş kurulum , CodeQL işlem hattı görevlerini doğrudan işlem hatlarınıza ekleyerek tarama yapılandırması üzerinde tam denetim sağlar. Gelişmiş kurulumu yapılandırma hakkında ayrıntılı bilgi için bkz. Kod taramasını ayarlama.
İpucu
Varsayılan kurulumla başlamanızı öneririz. Tarama yapılandırmanız üzerinde farklı aracı havuzları, derlenmiş diller için özel derleme adımları veya birden çok dalda tarama gibi daha fazla denetime ihtiyacınız varsa, aynı kuruluşta hem varsayılan kurulumu hem de gelişmiş kurulumu çalıştırabilirsiniz. Daha fazla bilgi için bkz. Kod taramayı ayarlama.
Uyarı oluşturmak için varsayılan kurulum haftalık bir zamanlamaya göre çalışır. Algılanan güvenlik açıkları Gelişmiş Güvenlik sekmesinde görüntülenir. Kuruluş veya proje düzeyinde CodeQL varsayılan kurulumunu etkinleştirdiğinizde, etkilenen tüm depolar için bir ilk tarama çalıştırması otomatik olarak kuyruğa alınır, böylece sonuçlar bir sonraki zamanlanmış çalıştırma beklenmeden görünmeye başlar.
Copilot Kod güvenlik uyarıları için otomatik düzeltme
Copilot Autofix, CodeQL ve üçüncü taraf araçlardan gelen kod tarama uyarıları için ve bağımlılık tarama güvenlik açıkları için ajan tabanlı düzeltme sağlar. Copilot kodlama aracısı, önerilen düzeltmeyi gözden geçirmek ve iyileştirmek için depoya işlenmiş depo yönergelerini ve ilgili becerileri kullanabilir. Önerilen değişiklikle bir çekme isteği oluşturur; bu çekme isteğini normal çekme isteği iş akışınızda gözden geçirir, test eder ve birleştirirsiniz.
Copilot Otomatik Düzeltme'yi kuruluş, proje veya depo düzeyinde etkinleştirebilirsiniz.
Note
Copilot Autofix sınırlı genel önizlemede. Microsoft şu anda önizleme için ek kullanıcıları kabul etmemekte.
İşlevsellik bildirimde bulunmaksızın değiştirilebilir veya kaldırılabilir. Önizleme özelliklerinin Hizmet Düzeyi Sözleşmesi (SLA) ve sınırlı desteği yoktur.
Copilot Otomatik Düzeltme'yi kullanırken aşağıdaki kısıtlamaları göz önünde bulundurun:
- Autofix, kod tarama uyarılarını ve bağımlılık güvenlik açığı uyarılarını destekler. Kötü amaçlı yazılım bulguları veya gizli tarama uyarıları için düzeltmeler oluşturmaz.
- Otomatik düzeltme bir düzeltme önerir; uyarıyı otomatik olarak düzeltmez. Çekme isteğini gözden geçirin, test edin ve birleştirin, ardından Gelişmiş Güvenlik'in uyarı durumunu güncelleştirebilmesi için ilgili tarayıcıyı çalıştırın.
- Otomatik Düzeltme çalıştırması başarısız olursa, uyarı ayrıntı görünümünde çalıştırmayı yeniden deneme seçeneğiyle belirgin bir hata durumu gösterilir.
Bir depo için Otomatik Düzeltme'yi etkinleştirmek için:
- Project ayarlarına> gidin Repos>Repositories ve deponuzu seçin.
- Gelişmiş Güvenlik etkinleştirildiğinde güvenlik uyarıları için Otomatik Düzeltme'yi seçin.
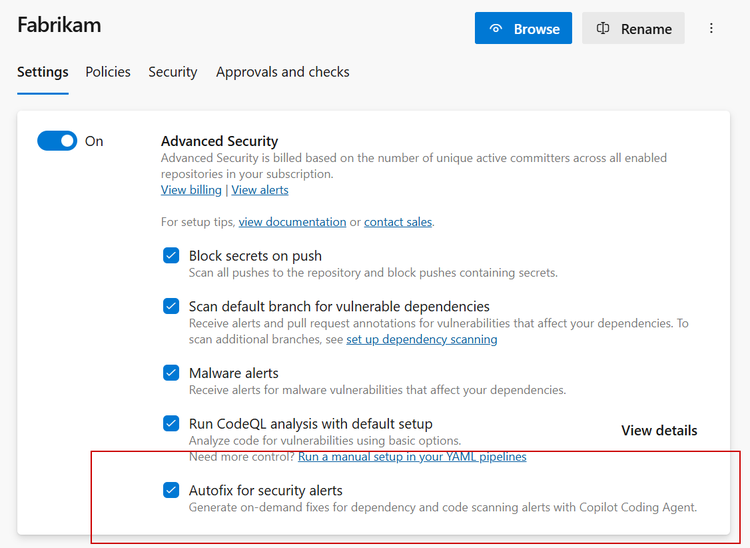
Bir repository’de Otomatik Düzeltme'yi etkinleştirmek için:
- Project ayarları>Repos>Depolar bölümüne gidin ve deponuzu seçin.
- Kod Güvenliği planı etkinken Seçenekler'i seçerek Kod Güvenliği özellikleri panelini açın.
- Güvenlik uyarıları için Otomatik Düzeltme'yi ve ardından Uygula'yı seçin.
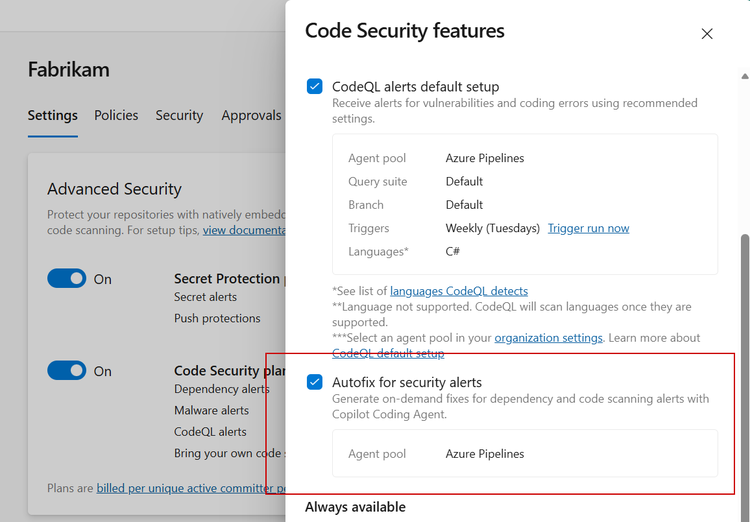
Aynı Otomatik Düzeltme ayarı, desteklenen her iki uyarı türünü de kapsar. Bu özelliğin etkinleştirilmesi taramayı yapılandırmaz veya otomatik olarak düzeltmeler oluşturmaz. Düzeltme oluşturmak yapay zeka kredilerini tüketir. Daha fazla bilgi için bkz. kod güvenlik uyarıları için Copilot Otomatik Düzeltme.
Pull isteği açıklamalarını ayarlama
Hem bağımlılık tarama hem de kod tarama için açıklamalar, işlem hattınıza bağımlılık tarama ve/veya kod tarama görevleri dahil edildiğinde geçerli olan bir derleme doğrulama ilkesinin uygulandığı çekme isteklerinde otomatik yapılandırılır. Derleme doğrulama ilkelerini yapılandırma hakkında daha fazla bilgi için Derleme doğrulama bölümüne bakın.
Çekme isteği ek açıklamaları, kaynak (çekme isteği) dalınızı taramadan önce, varsayılan dalınızda ve hedef dalınızda bir Gelişmiş Güvenlik taraması yapılmasını da gerektirir. Çekme isteği dallarındaki uyarıları çözme hakkında daha fazla bilgi için bkz Çekme isteklerinde bağımlılık tarama uyarılarını yönetme ve Çekme isteklerinde kod tarama uyarılarını yönetme.
Pull isteği durum denetimlerini ayarlama
Gelişmiş Güvenlik durumu denetimleri, güvenlik açıkları algılandığında çekme isteklerinin birleştirilmesini engellemenize olanak sağlar. Bu durum denetimleri bağımlılık tarama, kod tarama ve gizli dizi tarama sonuçlarını değerlendirir ve bulguları temel alarak pull isteğinize bir durum bildirimi gönderir.
Kullanılabilir iki durum denetimi vardır:
-
Tüm kritik ve yüksek güvenlik açıklarını engelle (
AdvancedSecurity/AllHighAndCritical): Depodaki tüm kritik ve yüksek önem derecesine sahip uyarıların birleştirmeden önce çözülmesini zorunlu kılmak için bu denetimi kullanın. -
Yeni kritik ve yüksek güvenlik açıklarını engelle (
AdvancedSecurity/NewHighAndCritical): Önce tüm mevcut güvenlik açıklarının düzeltilmesini gerektirmeden yeni güvenlik açıklarının ortaya çıkmasını önlemek için bu denetimi kullanın. Bu denetim, çekme isteği dalını taramak için Gelişmiş Güvenlik görevlerine sahip bir derleme doğrulama ilkesi gerektirir.
Durum denetimlerini dal ilkeleri olarak yapılandırma
Çekme isteklerinin birleştirilebilmesi için Gelişmiş Güvenlik durum denetimleri gerektirmek için, bunları dal ilkeleri olarak yapılandırın. Bunları depo başına veya proje için ayarlayabilirsiniz.
- Proje ayarları>Depolar'a gidin.
- İsteğe bağlı olarak, yapılandırmak istediğiniz depoyu seçin.
- İlkeler'i seçin ve ardından korumak istediğiniz dalı seçin. Varsayılan olarak, depolarınızın varsayılan dalı korunur.
- Henüz oluşturulmadıysa bir Derleme doğrulama ilkesi ekleyin. Bu, her iki durum denetiminin de doğru çalışması için gereklidir. Derleme doğrulama işlem hattınızda birden çok Gelişmiş Güvenlik göreviniz varsa
Wait for Processingve AdvancedSecurity-Publish görevleri için özelliğini etkinleştirin. - Durum denetimleri altında yeni bir durum denetimi ilkesi eklemek için + seçeneğini seçin.
- Denetlenecek durum menüsünde, Tür için AdvancedSecurity ve Ad için AllHighAndCritical veya NewHighAndCritical girin. (Bu seçenekler, Gelişmiş Güvenlik görevleriyle ilk işlem hattı çalıştırmasının başarılı olmasının ardından görünür.)
- İlke gereksinimini (gerekli veya isteğe bağlı) seçin ve istediğiniz diğer seçenekleri ayarlayın. Gelişmiş Seçenekler'i varsayılan değerlerinde bırakın — yetkili kimliği değiştirmek veya yineleme kimliği gerektirmek durum denetimlerinin gönderilmesini engeller.
- Kaydetseçeneğini seçin.
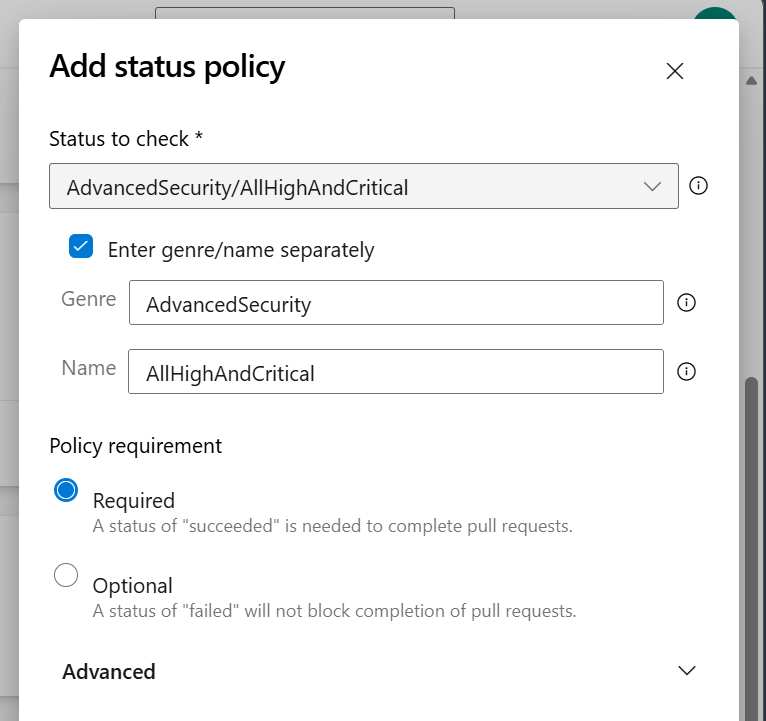
Durum denetimi ilkelerini yapılandırma hakkında daha fazla bilgi için bkz. Durum denetimleri.
Gelişmiş Güvenlik'i devre dışı bırakmayı seçtiğinizde, tüm uyarılar ve uyarıların durumu, depoyu bir sonraki Gelişmiş Güvenlik etkinleştirişiniz için Gelişmiş Güvenlik sekmesinde saklanır.
İlgili makaleler
- Kullanılabilir çekme isteği durum denetimleri
- Azure DevOps için GitHub Advanced Security kod tarama uyarıları
- Copilot Kod güvenlik uyarıları için otomatik düzeltme
- Azure DevOps için GitHub Gelişmiş Güvenlik için Bağımlılık tarama uyarıları
- Azure DevOps için GitHub Gelişmiş Güvenlik'te Secret tarama uyarıları
- Azure DevOps için GitHub Gelişmiş Güvenliği İzinleri
- GitHub Advanced Security for Azure DevOps için faturalandırma