Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bir ExpressRoute devresinden diğerine geçmek istiyorsanız, bunu minimum hizmet kesintisi olmadan sorunsuz yapabilirsiniz. Bu belge, üretim trafiğinizi büyük kesintiler veya riskler yaratmadan taşımak için adımları size yönlendirir. Bu yöntem, ister yeni bir yere ister aynı eşleştirme noktasına taşınıyor olun, geçerlidir.
Eğer ExpressRoute devrenizi Katman 3 hizmet sağlayıcısı üzerinden kullanıyorsanız, yeni devreyi aboneliğinizde Azure portalında oluşturun. Hizmet sağlayıcınızla birlikte çalışarak trafiği yeni devreye sorunsuz bir şekilde aktarın. Hizmet sağlayıcısı eski devrenizi hizmetten çıkardıktan sonra, devreyi Azure portalından silin.
Makalenin geri kalanı ise ExpressRoute devrenizi Layer 2 hizmet sağlayıcısı veya ExpressRoute doğrudan portları üzerinden kullanıyorsanız geçerlidir.
Sorunsuz ExpressRoute devre geçişi için adımlar
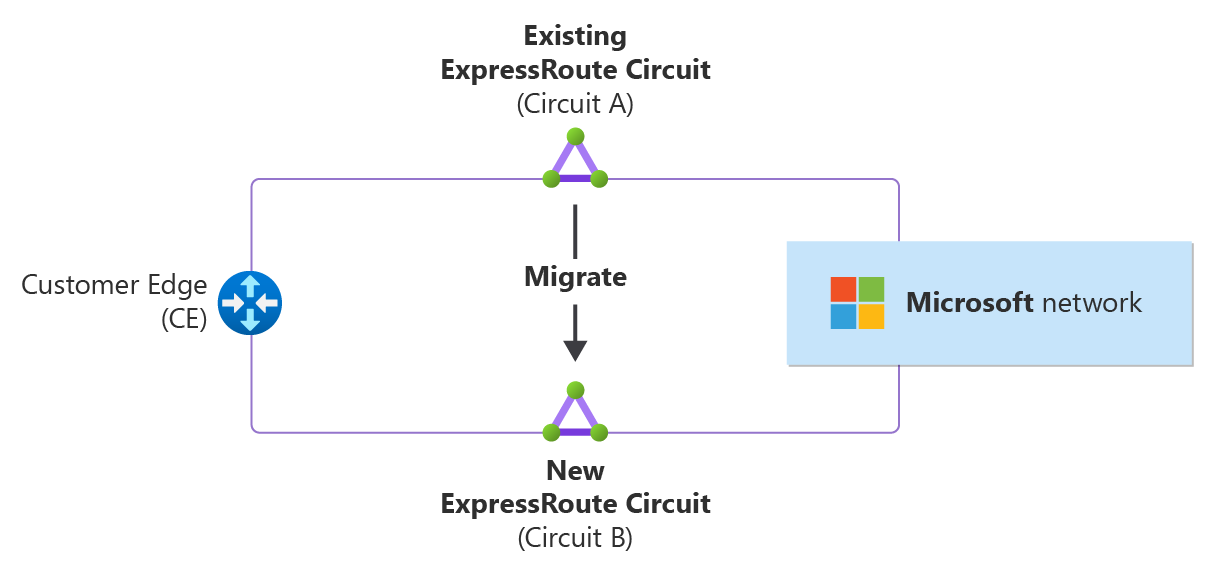
Önceki diyagram, mevcut bir ExpressRoute devresi olan A devresinden yeni bir ExpressRoute devresine, yani Devre B'ye geçiş sürecini göstermektedir. B Devresi, Devre A ile aynı veya farklı bir eşleştirme konumunda olabilir. Göç süreci aşağıdaki adımlardan oluşur:
Devre B'yi izole olarak dağıtın: Trafik A Devresi üzerinden akmaya devam ederken, üretim ortamını etkilemeden yeni bir B Devresi açın.
B Devresi üzerindeki üretim trafiği akışını engelle: Tam test edilip doğrulanana kadar herhangi bir trafiğin B Devresi kullanmasını engelle.
Devre B'nin uçtan uca bağlantısını tamamlayıp doğrulayın: Devre B'nin tüm gerekli uç noktalarla istikrarlı ve güvenli bir bağlantı kurup sürdürebileceğinden emin olun.
Trafiği geçiş yapın: Trafik akışını A Devresinden B Devresine yönlendirin ve A Devresi üzerinden trafik akışını engelleyin.
Devre A'yı devre dışı bırakın: Devre A'yı ağdan çıkarın ve kaynaklarını serbest bırakın.
Yeni devreyi yalıtılmış bir ortamda dağıtıma alın
Mevcut devrenin dayanıklılığını koruyan benzer bir değişim için, Standart Dayanıklılık seçeneğini seçin ve ExpressRoute rehberinde belirtilen adımları takip ederek yeni ExpressRoute devrenizi (Devre B) istediğiniz eşleştirme konumunda oluşturun. Standart dayanıklılık, tek bir tesis konfigürasyonudur ve iş veya kritik iş yükleri için önerilmez. Bu tür bir iş yükünü taşıyorsanız, bunun yerine Yüksek veya Maksimum dayanıklılık seçeneklerini değerlendirin. Daha fazla bilgi için bkz. Azure ExpressRoute'u dayanıklılık için tasarlama ve mimarisi. Sonra, ExpressRoute devresi için eşleştirme yapılandırılmasındaki adımları takip ederek gerekli eşleştirme türlerini yapılandırın: özel ve Microsoft.
Özel eşleştirme üretim trafiğinin Devre B'yi test edip doğrulamadan önce kullanmasını önlemek için, üretim dağıtımı olan sanal ağ geçidini Devre B'ye bağlamayın. Benzer şekilde, Microsoft'un eşleştirme üretim trafiğinin Devre B'yi kullanmasını önlemek için, Devre B'ye rota filtresi atatmayın.
Yeni oluşturulan devre üzerinden üretim trafiği akışını engelle
CE cihazlarında bir veya daha fazla yeni eşleme üzerinden rota duyurusunu engelleyin.
Cisco IOS için, bir BGP eşlemesi üzerinden duyurulan rotaları filtrelemek amacıyla route-map ve prefix-list kullanabilirsiniz. Aşağıdaki örnek, bu amaçla bir route-map ile bir prefix-list’in nasıl oluşturulacağını ve uygulanacağını gösterir:
route-map BLOCK ADVERTISEMENTS deny 10
 match ip address prefix-list BLOCK-ALL-PREFIXES

ip prefix-list BLOCK-ALL-PREFIXES seq 10 deny 0.0.0.0/0 le 32

router bgp <your_AS_number>
 neighbor <neighbor_IP_address> route-map BLOCK-ADVERTISEMENTS out
 neighbor <neighbor_IP_address> route-map BLOCK-ADVERTISEMENTS in
Junos cihazlarındaki yeni peering üzerinde duyurulan ve alınan rotaları filtrelemek için dışa/içe aktarma ilkesini kullanın. Aşağıdaki örnek, bu amaçla dışa aktarma/içe aktarma politikasının nasıl yapılandırılacağını göstermektedir:
user@router>show configuration policy-options policy-statement BLOCK-ALL-ROUTES

term reject-all {

    the reject;
}

protocols {
    bgp {
        group <your_group_name> {
            neighbor <neighbor_IP_address> {
                export [ BLOCK-ALL-ROUTES ];
                import [ BLOCK-ALL-ROUTES ];
            }
        }
    }
}
Yeni oluşturulan devrenin uçtan uca bağlantısını doğrulayın
Özel eşleştirme
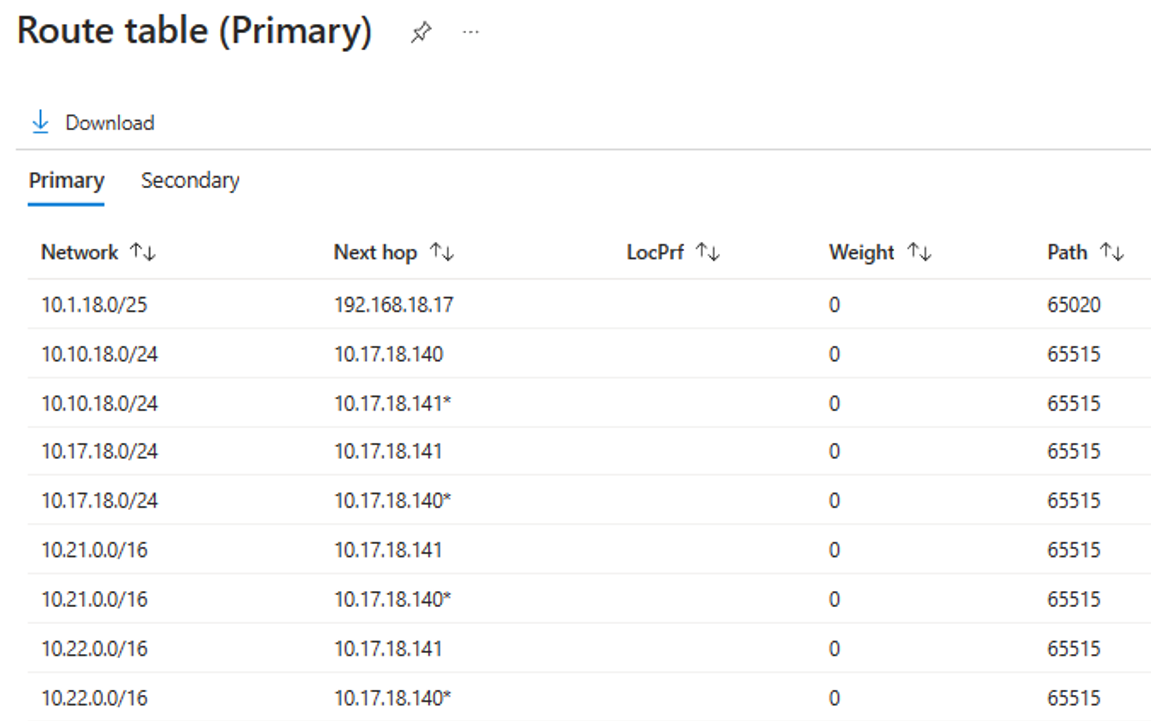
Yeni devreyi bir test sanal ağının ağ geçidine bağlamak ve özel eşleme bağlantınızı doğrulamak için Bir sanal ağı bir ExpressRoute devresine bağlama bölümündeki adımları izleyin. Sanal ağları devreye bağladıktan sonra, sanal ağın adres alanının yer aldığından emin olmak için özel eşlemenin rota tablosunu kontrol edin. Aşağıdaki örnek, Azure Management portalında bir ExpressRoute devresinin özel eşleştirme rota tablosunu göstermektedir:
Aşağıdaki diyagram, bir test sanal ağındaki test VM'sini ve ExpressRoute özel eşleme üzerinden bağlantıyı doğrulamak için kullanılan bir test cihazını göstermektedir.
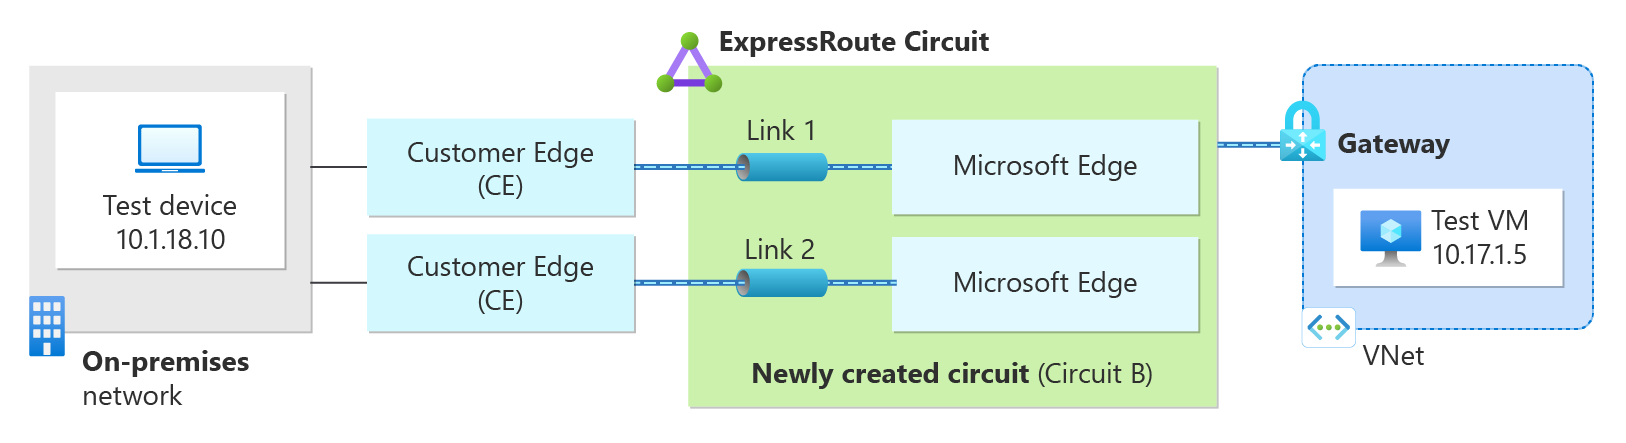
Rota haritası veya politika yapılandırmasını reklam edilen rotaları filtreleyecek şekilde değiştirin ve yerel test cihazının özel IP adresine izin verin. Benzer şekilde, Azure'dan test sanal ağının adres alanına izin verin.
route-map BLOCK ADVERTISEMENTS permit 5
 match ip address prefix-list PERMIT-ROUTE

route-map BLOCK ADVERTISEMENTS deny 10
 match ip address prefix-list BLOCK-ALL-PREFIXES

ip prefix-list PERMIT-ROUTE seq 10 permit 10.17.1.0/24
ip prefix-list PERMIT-ROUTE seq 20 permit 10.1.18.10/32

ip prefix-list BLOCK-ALL-PREFIXES seq 10 deny 0.0.0.0/0 le 32
Junos'ta test cihazları için belirli IP öneklerine izin vermek için, bir prefik listesi yapılandırın. Sonra, BGP içe/dışa aktarma politikasını bu öneklere izin verecek şekilde yapılandırın ve diğer her şeyi reddedin.
user@router>show configuration policy-options policy-statement BLOCK-ADVERTISEMENTS

term PERMIT-ROUTES {
    from {
        prefix-list PERMIT-ROUTE;
    }
    then accept;
}

term reject-all {
    then reject;
}

user@router>show configuration policy-options prefix-list PERMIT-ROUTE

10.1.18.10/32;
10.17.1.0/24;
Özel peering üzerinden uçtan uca bağlantıyı doğrulayın. Örneğin, Azure'daki test VM'sini yerel test cihazınızdan ping atabilir ve sonuçları kontrol edebilirsiniz. Adım adım detaylı doğrulama için bkz. ExpressRoute bağlantısının Doğrulanması.
Microsoft ağ eşlemesi
Microsoft eşlemenizin doğrulanması, üretim trafiğinin etkilenmesini önlemek için dikkatli planlama gerektirir. Sorunsuz bir süreç için şu adımları izleyin:
- Farklı Önekler Kullanın: Yönlendirme çakışmalarını önlemek için Circuit B için Microsoft eşlemesini, Circuit A'da kullanılanlardan farklı öneklerle yapılandırın. Rehberlik için Microsoft peering oluşturma bölümine bakabilirsiniz.
- Ayrı Rota Filtreleri: Devre B'nin Microsoft eşleştirmesini Devre A'dan farklı bir rota filtresine bağlayın. Microsoft eşleştirme için rota filtrelerini yapılandırma adımlarını izleyin.
-
Ortak Rotalardan Kaçının: Her iki devrenin rota filtrelerinin ortak güzergahları paylaşmadığından emin olun, böylece asimetrik yönlendirmeyi önleyin. Bu şu şekilde yapılabilir:
- Circuit B'yi test etmek için Circuit A'nın üretim trafiği tarafından kullanılmayan bir servis veya Azure bölgesi seçmek.
- İki rota filtresi arasındaki örtüşmeyi en aza indirmek ve Circuit B üzerinden yalnızca belirli test ortak uç noktalarına izin vermek gerekiyor.
Bir rota filtresini ilişkilendirdikten sonra, CE cihazında BGP eşlemesi üzerinden duyurulan ve alınan rotaları kontrol edin. İlan edilen rotaları filtreleyecek şekilde route-map veya Junos ilke yapılandırmasını değiştirin; test amacıyla yalnızca Microsoft eşleştirmesine ait şirket içi öneklere ve seçilen Microsoft genel uç noktalarının belirli IP adreslerine izin verin.
Microsoft 365 uç noktalarına bağlantı test etmek için, Microsoft 365 için ExpressRoute Uygulaması – Test prosedürlerinizi oluşturun. Azure genel uç noktaları için, isteklerin ExpressRoute uç noktaları üzerinden geçtiğinden emin olmak için on-premises'ten traceroute gibi temel bağlantı testleriyle başlayın. ExpressRoute uç noktalarının ötesinde, ICMP mesajları Microsoft ağı üzerinden gizlenir. Ayrıca, uygulama seviyesinde bağlantıyı test edin. Örneğin, bir Azure VM'niz varsa ve bir web sunucusu çalıştıran halka açık IP'ye sahipseniz, ExpressRoute bağlantısı üzerinden web sunucusunun genel IP'sine kendi ağınızdan erişmeyi deneyin. Bu, HTTP talepleri gibi karmaşık trafiğin Azure hizmetlerine ulaşabileceğini doğrular.
Özel eşleştirme
- Devre B'yi herhangi bir test sanal ağ geçitinden ayırın.
- Cisco rota haritaları veya Junos politikasına yapılan istisnaları kaldırın.
- Devre B'yi, Bir sanal ağı ExpressRoute devresine bağlama bölümündeki adımları izleyerek üretim sanal ağ geçidine bağlayın.
- Devre B'nin, şu anda A Devresi üzerinden ilan edilen tüm rotaları duyurmaya hazır olduğundan emin olun. Devre B arayüzlerinin uygun VRF veya yönlendirme örneğiyle ilişkili olduğundan emin olun.
- Route haritalarını veya B Devresi arayüzlerindeki politikayı kaldırın ve bunları A Devresi arayüzlerine uygulayarak A Devresi üzerindeki rota reklamlarını engelleyin ve trafik akışını B Devre'ye kaydırın.
- B Devresi üzerindeki trafik akışını doğrulayın. Doğrulama başarısız olursa, değişiklikleri geri alın ve trafik akışını tekrar Devre A'ya geri döndürün.
- Doğrulama başarılı olursa, Devre A'yı silin.
Microsoft ağ eşlemesi
- Devre B'yi herhangi bir test Azure rota filtresinden kaldırın.
- Rota haritalarına veya politikalarına yapılan istisnaları kaldırın.
- Devre B arayüzlerinin uygun VRF veya yönlendirme örneğiyle ilişkilendirildiğinden emin olun.
- Microsoft peering üzerinden duyurulan önekleri doğrulayın ve onaylayın.
- Circuit B Microsoft peering'i şu anda Circuit A ile ilişkilendirilen Azure route filtresiyle ilişkilendirin.
- B Devresi arayüzlerindeki rota haritaları veya dışatı/içe aktarma politikasını kaldırın ve bunları A Devresi arayüzlerine uygulayarak A Devresi üzerinden rota reklamlarını engelleyerek trafik akışını Devre B'ye geçirin.
- B Devresi üzerindeki trafik akışını doğrulayın. Doğrulama başarısız olursa, değişiklikleri geri alın ve trafik akışını tekrar Devre A'ya geri döndürün.
- Doğrulama başarılı olursa, Devre A'yı silin.
Sonraki adım
Yönlendirici yapılandırması hakkında daha fazla bilgi için, yönlendirme kurulumu ve yönetimi için Yönlendirici yapılandırma örneklerine bakınız.