Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Web trafiği için HTTP başlıkları eklemek veya değiştirmek amacıyla Azure Güvenlik Duvarı HTTP başlığı eklemeyi kullanın. Başlıkları özelleştirerek, organizasyonlar güvenlik politikalarını uygulayabilir, kimlik doğrulama tokenları gömüleyebilir ve arka uç hizmetleriyle entegre olabilir. Bu özellik, güvenliği artırır, uyumluğa yardımcı olur ve özellikle erişim veya tanımlama için belirli başlıklar gerektiren uygulamalar için trafik yönetimini optimize eder. Uygulama kuralına göre HTTP başlığı eklemeyi yapılandırın. Trafik, HTTP başlığı ekleme ile yapılandırdığınız bir uygulama kuralına uyduğunda, Azure Güvenlik Duvarı yapılandırılmış HTTP başlıklarını ekler.
Desteklenen senaryolar ve sınırlamalar
HTTP başlığı ekleme özelliği, belirli kullanım alanları için tasarlanmıştır ve belirli kısıtlamalara sahiptir.
Desteklenen senaryolar
- Premium SKU'da bu özellik HTTP trafiğini ve TLS denetimi kullanılarak çözülen HTTPS trafiğini destekler.
- Standard ve Basic SKU'larda bu özellik HTTP trafiğini destekler.
- Bu özelliği Azure Güvenlik Duvarı Policy Draft + Deployment kullanarak da yapılandırabilirsiniz.
Limitations
Aşağıdaki sınırlamaları göz önünde bulundurun:
- Belirli rezerve başlıkları uygulama kurallarına özel HTTP başlığı olarak ekleyemezsiniz. Aşağıdaki tablo, ayrılmış başlıkları kategoriye göre gruplanmış olarak listeler.
- HTTP başlıkları eklemek, kural koleksiyonu grubundaki toplam kural sayısını azaltabilir, bu yüzden HTTP başlığı eklemeyi düşünceli kullanın. Bir kural toplama grubunda JSON sınırına ulaşırsanız, yeni bir kural koleksiyonu grubu oluşturun ve oraya kurallar ekleyin.
| Category | Rezerve edilmiş başlıklar |
|---|---|
| Genel ve bağlantı |
host, connection, content-length, , transfer-encoding, upgrade, via, te, trailer |
| Kimlik doğrulama ve çerezler |
proxy-authorization, proxy-authenticate, authorization, cookie, set-cookie |
| Security |
content-security-policy, strict-transport-security, x-content-type-options, x-frame-options, referrer-policy, x-xss-protectionpublic-key-pinsexpect-ct,x-xsrf-token |
| Forwarding |
x-forwarded-for, x-forwarded-proto, x-forwarded-host, x-forwarded-port, x-forwarded-scheme, forwarded |
| Other | metadata |
Yapılandırma adımları
Aşağıdaki bölümler HTTP başlığı ekleme için adım adım rehberlik sağlar.
Bu adımlar, zaten mevcut bir Azure Güvenlik Duvarı Politikanız olduğunu varsayıyor (fw-policyaşağıdaki örneklerde). Eğer bir cihazınız yoksa, Deploy and configure Azure Güvenlik Duvarı Policy'ye bakabilirsiniz.
Note
TLS denetimi etkin olan HTTPS trafiği için aynı adımları uygula. Başlık isimleri 100 karaktere kadar olabilir. Başlık değerleri 16K (16.000) karaktere kadar olabilir. Her Uygulama Kuralında izin verilen toplam maksimum HTTP başlığı uzunluğu (tüm HTTP Başlık Adı ve HTTP Başlığı Değerinin toplamı) 16KB (16.384 bayt) olarak kabul edilir.
Azure portalında mevcut bir güvenlik duvarı politikasına gidin veya yeni bir politika oluşturun.
Kuralları seçin, ardından Uygulama kuralları'nı seçin.
Yeni bir uygulama kuralı oluşturun veya mevcut olanı düzenleyin.
Kural yapılandırma panelinde HTTP Başlık Ekleme bölümünü bulun.
Gerekli başlıkları başlık adı ve değerini belirterek ekleyin. İhtiyacınıza göre birden fazla başlık ekleyebilirsiniz.
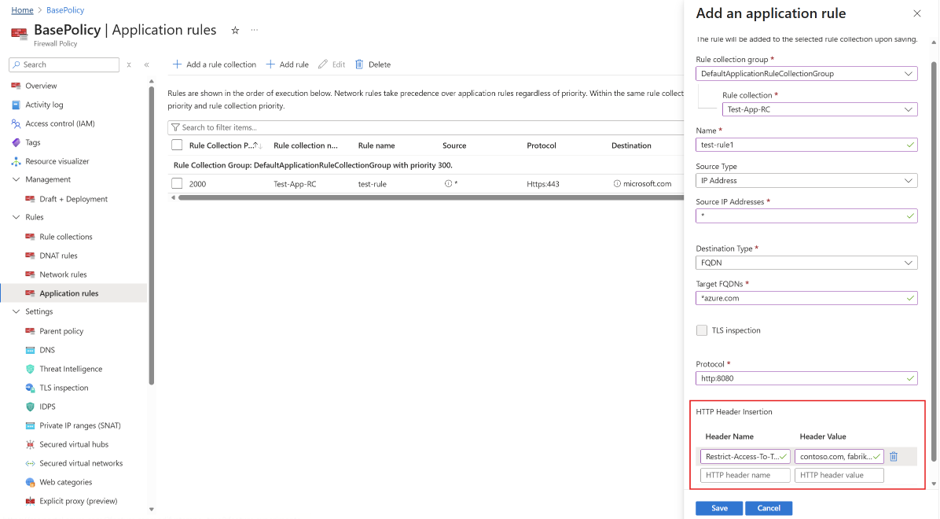
Kuralı kayıt edin.
Başlıkların doğru yapılandırıldığını doğrulamak için kuralı yeniden açın ve HTTP Başlık Ekleme bölümünde eklediğiniz başlık isimleri ve değerleri gösterdiğinden emin olun.