Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Bulma, çalışma alanı kaynaklarınızı ve veri düzlemi trafiğinizi korumak için iki ağ güvenliği katmanı sağlar:
| Katman | Neleri korur? | Nasıl çalışır? |
|---|---|---|
| Ağ güvenliği güçlendirme | Veritabanları, depolama alanı, yapay zeka hizmetleri ve diğer arka uç hizmetleri gibi yönetilen kaynaklar | Yönetilen Kaynak Grupları (MRG) kaynaklarının Ağ Güvenlik Çevreleri (NSP) ve özel uç noktaları yalnızca yetkili Bulma bileşenlerine erişimi kısıtlar |
| Özel uç noktalar | Çalışma alanı ve kitaplık veri düzlemi API'leri | Azure Özel Bağlantı API trafiğini Azure omurgası üzerinden yönlendirerek genel İnternet'e maruz kalma durumunu ortadan kaldırır |
Ağ güvenliği güçlendirme, 2026-02-01-preview API sürümü ve üzeri ile yönetilen tüm çalışma alanları ve kitaplıklar için varsayılan olarak etkindir. Veri düzlemi erişimi için özel uç noktalar isteğe bağlıdır ve ayrı olarak yapılandırılabilir.
Ağ güvenliği neden önemlidir?
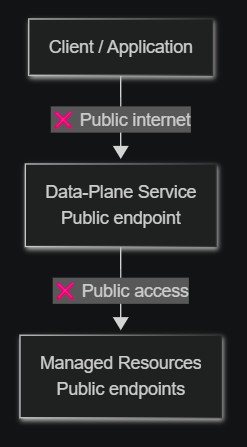
Microsoft Discovery çalışma alanı veya kitaplık oluşturduğunuzda, hizmet sizin yerinize yönetilen kaynaklar (veritabanları, depolama hesapları, yapay zeka hizmetleri) sağlar. Daha önce, bu kaynakların herkese açık uç noktaları vardı ve veri düzlemi API trafiği genel internet üzerinden geçiyordu.
Ağ sağlamlaştırma varsayılan olarak etkinleştirildiğinde, tüm yönetilen kaynaklar artık otomatik olarak korunur. Veri düzlemi erişimi için özel uç noktaların etkinleştirilmesi ek güvenlik sağlar:
- Veri koruması - Tüm trafik Azure omurga ağında kalır ve hiçbir zaman genel İnternet'ten geçmez.
- Uyumluluk - Ağ sağlamlaştırma ve özel bağlantı için mevzuat gereksinimlerini karşılayın.
- Azaltılmış saldırı yüzeyi - Yönetilen kaynaklara yalnızca yetkili Bulma hizmeti bileşenleri erişebilir.
- Derinlemesine savunma - Ağ çevrelerini, özel uç noktaları, sanal ağ ekleme ve kimlik tabanlı erişim denetimini birleştirir.
Karşılaştırmadan önce ve sonra
Önce: Ağ sertleştirmesi olmadan
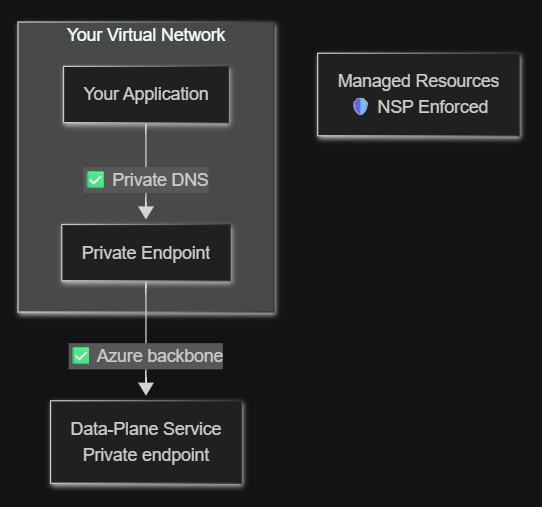
Sonra: Ağ sertleşmesiyle
| Görünüş | Ağ sertleştirme olmadan | Ağ sağlamlaştırma ile (varsayılan) |
|---|---|---|
| Yönetilen kaynaklar | Ortak uç noktalar | NSP ve özel uç noktaların arkasında kilitli. |
| Veri düzlemi trafiği | Genel İnternet | Azure omurgası aracılığıyla Özel Bağlantı |
Ağ sağlamlaştırma nasıl çalışır?
Çalışma alanı oluşturduğunuzda Discovery denetim düzlemi otomatik olarak:
- Çalışma alanınız için sağlanan yönetilen kaynakların çevresinde bir Ağ Güvenlik Çevresi (NSP) oluşturur.
- Yönetilen kaynaklar (veritabanları, depolama, yapay zeka hizmetleri) için özel uç noktaları dağıtarak Azure omurgası üzerinden iletişim kurar.
- Çalışma alanı hizmetleri için sanal ağ enjeksiyonunu, delege edilmiş alt ağlar kullanarak yapılandırır ve bu sayede çalışma alanı platform hizmetlerinin ve aracılarının sanal ağınızda çalışmasını sağlar.
NSP, yönetilen kaynaklara yalnızca yetkili Bulma hizmeti bileşenlerinin erişmesini zorlar. Discovery bileşenleri arasında genel İnternet üzerinden hiçbir veri seyahati yapılmaz.
Gerekli rol atamaları
NSP ilişkilendirmeleri oluşturmak için Discovery birinci taraf hizmet ilkesinin (Discovery kontrol düzlemi hizmet Uygulaması) aboneliğinizde iki rol ataması olması gerekir.
- Bulma NSP Çevre Bağlayıcısı (özel rol) - Hizmet sorumlusunun NSP gelen erişim kuralları oluşturmasına izin verir.
- En az Okuyucu (yerleşik rol) - Hizmet sorumlusunun ağ yapılandırması doğrulaması için abonelik kaynaklarını listelemesine izin verir. Zaten Sahip veya Katkı Sağlayan atanmışsa, ayrı bir Okuyucu atamasına gerek yoktur.
Bu rolleri oluşturma ve atama adımları için bkz. Ağ güvenliğini yapılandırma.
Özel uç noktalar veri düzlemi trafiğini yönlendirir
Azure Özel Bağlantı ile sanal ağınızdaki özel bir uç nokta üzerinden çalışma alanına ve kitaplık veri düzlemi API'lerine erişebilirsiniz. Yapılandırıldığında:
- Sanal ağ alt ağınızda özel bir IP adresi alan bir özel uç nokta oluşturulur.
- Özel DNS bölgesi Bulma hizmeti FQDN'sini özel IP ile eşler.
- Sanal ağınızdan gelen tüm API trafiği özel uç noktaya çözümlenir ve Microsoft omurga ağından geçiş yapılır.
Özel uç noktalar olmadan veri düzlemi API çağrıları genel İnternet'ten geçiş yapabilir. Özel uç noktalarda trafik tamamen Azure omurgası içinde kalır.
publicNetworkAccess değer |
Özel uç nokta aracılığıyla | Genel İnternet üzerinden |
|---|---|---|
Enabled (varsayılan) |
İzin Verilir | İzin Verilir |
Disabled |
İzin Verilir | 403 Yasak |
Özel uç noktalar için desteklenen kaynak türleri
| Kaynak türü | Grup Kimliği | Özel DNS alanı |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Bulma kaynakları, aynı kiracı içinde oluşturulan özel uç noktalar için otomatik onaylamayı destekler. Kiracılar arası bağlantılar, kaynak sahibi tarafından el ile onay gerektirir.
NSP Çevre Birleştiricisi rolü için güvenlik notları
-
En az izin - Bu özel rol yalnızca
joinPerimeterRule/actionvenetworkSecurityPerimeterOperationStatuses/read- NSP erişim kuralı oluşturma için mümkün olan en dar izinleri verir. - Veri erişimi yok - Bu izin, müşteri verilerini veya kaynaklarını okuma, yazma veya silme erişimi vermez.
- Abonelik kapsamı gerekli - İzin, NSP gelen erişim kurallarının abonelikleri izin verilen kaynaklar olarak göstermesi nedeniyle, abonelik kapsamında olmalıdır.
Sınırlamalar
- Bölgeler arası özel uç noktalar desteklenmez. Özel uç nokta Bulma kaynağıyla aynı bölgede olmalıdır.
- Her özel uç nokta bağlantısının kapsamı tek bir çalışma alanı veya kitaplık kaynağı olarak belirlenmiştir.
- Her Bulma kaynağı (çalışma alanı, kitaplık, süper bilgisayar) kendi benzersiz, çakışmayan alt ağları gerektirir. Alt ağlar farklı Bulma kaynak örnekleri arasında paylaşılamaz.
- Süper bilgisayarın AKS API sunucusu genel bir FQDN'ye sahiptir. İş yükü trafiği sanal ağ içinde kalır, ancak Kubernetes API sunucu uç noktasına genel erişim sağlanır. Gelecek bir sürüm için özel küme desteği planlanıyor.
- NSP'i desteklemeyen yönetilen kaynaklar bunun yerine sanal ağ ekleme veya temsilci alt ağları aracılığıyla korunur.
- Ağ sağlamlaştırma şu bölgelerde desteklenir: Doğu ABD, Güney Birleşik Krallık ve Orta İsveç.
Sonraki Adımlar
- Ağ güvenliğini yapılandırma - Rolleri atayın, alt ağları yapılandırın ve özel uç noktalar oluşturun.
- Uçtan uca ağa karşı dayanıklı dağıtım - Tamamen ağdan yalıtılmış bir Keşif yığını dağıtın.
- Azure Özel Bağlantı nedir?
- Ağ Güvenliği Sınır Çevresi nedir?