Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Entra kimlik doğrulaması, Microsoft Entra ID'de tanımlanan kimlikleri kullanarak MySQL için Azure Veritabanı Esnek Sunucu'ya bağlanmaya yönelik bir mekanizmadır. Microsoft Entra kimlik doğrulaması kullanarak, veritabanı kullanıcı kimliklerini ve diğer Microsoft hizmetleri merkezi bir konumda yönetebilirsiniz ve bu da izin yönetimini basitleştirir.
Entra kimlik doğrulamasının avantajları
- Azure hizmetlerindeki kullanıcıların kimliğini tutarlı bir şekilde doğrular.
- Parola ilkelerini ve parola döndürmeyi tek bir yerde yönetir.
- Microsoft Entra ID aracılığıyla birden çok kimlik doğrulama biçimi destekler ve bu da parolaları depolama gereksinimini ortadan kaldırır.
- Müşterilerin dış Microsoft Entra ID gruplarını kullanarak veritabanı izinlerini yönetmesini sağlar.
- Kimlikleri veritabanı düzeyinde doğrulamak için MySQL veritabanı kullanıcılarını kullanır.
- MySQL için Azure Veritabanı Esnek Sunucuya bağlanan uygulamalar için belirteç tabanlı kimlik doğrulamasını destekler.
Microsoft Entra kimlik doğrulamayı yapılandırma ve kullanma
Esnek Sunucu'ya erişmek için tercih ettiğiniz kimlik doğrulama yöntemini seçin.
- Varsayılan olarak, kimlik doğrulama yöntemi yalnızca MySQL kimlik doğrulaması olarak ayarlanır.
- Microsoft Entra kimlik doğrulamasını etkinleştirmek için kimlik doğrulama yöntemini şu şekilde değiştirin:
Microsoft Entra authentication only- veya
MySQL and Microsoft Entra authentication
Kullanıcı tarafından atanan yönetilen kimliği (UAMI) aşağıdaki ayrıcalıklarla seçin:
- User.Read.All: Microsoft Entra kullanıcı bilgilerine erişime izin verir.
- GroupMember.Read.All: Microsoft Entra grup bilgilerine erişime izin verir.
- Application.Read.ALL: Microsoft Entra hizmet sorumlusu (uygulama) bilgilerine erişime izin verir.
Microsoft Entra yöneticisi ekleyin. Bu, Esnek Sunucuya erişimi olan Microsoft Entra kullanıcıları veya grupları olabilir.
Veritabanınızda Microsoft Entra kimliklerine eşlenmiş veritabanı kullanıcıları oluşturun.
Microsoft Entra kimliği için bir belirteç alıp oturum açarak veritabanınıza bağlanın.
Note
MySQL için Azure Veritabanı Esnek Sunucu ile Microsoft Entra kimlik doğrulamasını yapılandırma hakkında ayrıntılı, adım adım yönergeler için bkz. MySQL için Azure Veritabanı - Esnek Sunucu için Microsoft Entra kimlik doğrulamasını ayarlama.
Architecture
Microsoft Entra kimlik doğrulaması için kullanıcı tarafından yönetilen kimlikler gerekir. Kullanıcı tarafından atanan bir kimliği Esnek Sunucu'ya bağladığınızda, Yönetilen Kimlik Kaynak Sağlayıcısı (MSRP) bu kimliğe dahili olarak bir sertifika gönderir. Yönetilen kimliği sildiğinizde, ilgili hizmet sorumlusu otomatik olarak kaldırılır.
Hizmet, Microsoft Entra kimlik doğrulamasını destekleyen hizmetler için erişim belirteçleri istemek için yönetilen kimliği kullanır. Azure Veritabanı şu anda MySQL için Azure Veritabanı Esnek Sunucu için yalnızca kullanıcı tarafından atanan yönetilen kimliği (UMI) desteklemektedir. Daha fazla bilgi için bkz . Azure'da yönetilen kimlik türleri .
Aşağıdaki üst düzey diyagramda, MySQL için Azure Veritabanı Esnek Sunucu ile Microsoft Entra kimlik doğrulaması kullanılarak kimlik doğrulamasının nasıl çalıştığı özetlenmiştir. Oklar iletişim yollarını gösterir.
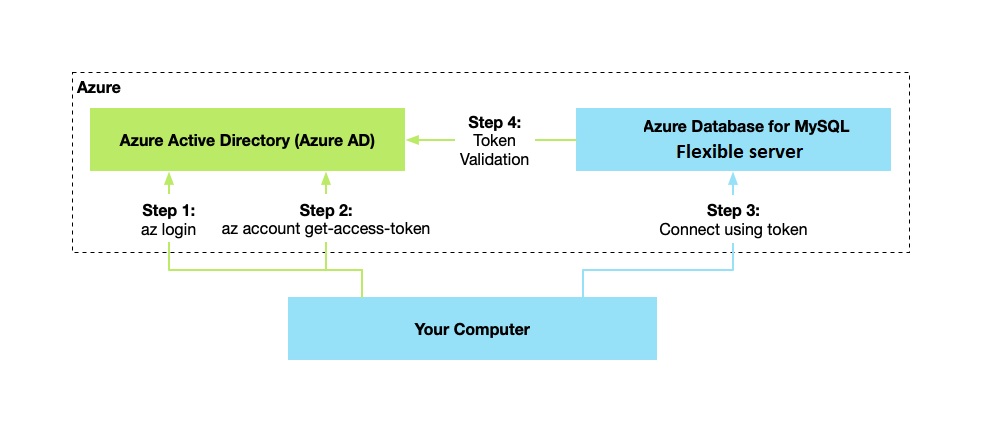
- Uygulamanız Azure Instance Metadata Service kimlik uç noktasından belirteç isteyebilir.
- İstemci kimliğini ve sertifikayı kullandığınızda, erişim belirteci istemek için Microsoft Entra'ya bir çağrı yapılır.
- Microsoft Entra bir JSON Web Belirteci (JWT) erişim anahtarı döndürür. Uygulamanız, sunucunuza yapılan çağrılarda erişim belirtecini gönderir.
- Sunucu, Microsoft Entra ile belirteci doğrular.
Yönetici yapısı
MySQL için Azure Veritabanı Esnek Sunucu ile Microsoft Entra kimlik doğrulaması kullandığınızda, iki yönetici hesabı alırsınız: özgün MySQL yöneticisi ve Microsoft Entra yöneticisi.
Yalnızca bir Microsoft Entra hesabını temel alan yönetici, bir kullanıcı veritabanındaki ilk Microsoft Entra kimliğine sahip veritabanı kullanıcısını oluşturabilir. Microsoft Entra yöneticisi oturum açma bir Microsoft Entra kullanıcısı veya bir Microsoft Entra grubu olabilir. Yönetici bir grup hesabı olduğunda, herhangi bir grup üyesi veritabanı sunucusu yöneticisidir. Grup hesabı, veritabanı sunucusundaki kullanıcıları veya izinleri değiştirmeden Microsoft Entra'da grup üyelerini merkezi olarak ekleyerek ve kaldırarak yönetilebilirliği geliştirir.
Important
Aynı anda yalnızca bir Microsoft Entra yöneticisi (kullanıcı veya grup) yapılandırabilirsiniz.

Esnek Sunucu'ya erişmek için aşağıdaki kimlik doğrulama yöntemlerini kullanabilirsiniz:
- Yalnızca MySQL kimlik doğrulaması - MySQL oturum açma ve parola ile yerel MySQL kimlik doğrulaması kullanan varsayılan seçenek.
- Yalnızca Microsoft Entra kimlik doğrulaması - MySQL yerel kimlik doğrulamasını devre dışı bırakır ve kullanıcıların ve uygulamaların Microsoft Entra kullanarak kimlik doğrulaması yapması gerekir. Bu modu etkinleştirmek için sunucu parametresini
aad_auth_onlyolarakONayarlayın. - MySQL ve Microsoft Entra ID ile kimlik doğrulaması- hem yerel MySQL hem de Microsoft Entra kimlik doğrulaması kullanılabilir. Bu modu etkinleştirmek için sunucu parametresini
aad_auth_onlyolarakOFFayarlayın.
Permissions
UMI'nin sunucu kimliği olarak Microsoft Graph okumasına izin vermek için aşağıdaki izinleri verin. Alternatif olarak, Kullanıcı tarafından atanan yönetilen kimliğe Dizin Okuyucuları rolünü atayın.
Important
Yalnızca en az Ayrıcalıklı Rol Yöneticisi rolüne sahip bir kullanıcı bu izinleri verebilir.
- User.Read.All: Microsoft Entra kullanıcı bilgilerine erişime izin verir.
- GroupMember.Read.All: Microsoft Entra grup bilgilerine erişime izin verir.
- Application.Read.ALL: Microsoft Entra hizmet sorumlusu (uygulama) bilgilerine erişime izin verir.
İzinleri verme ve kullanma hakkında yönergeler için bkz. Microsoft Graph izinlerine genel bakış.
UMI'ye izinler verdiğinizde, bunlar sunucu kimliği olarak atanan UMI ile oluşturduğunuz tüm sunuculara uygulanır.
Jeton doğrulama
MySQL için Azure Veritabanı Esnek Sunucusu'nda Microsoft Entra kimlik doğrulaması, kullanıcının MySQL sunucusunda var olmasını sağlar ve belirtecin içeriğini doğrulayarak belirtecin geçerliliğini denetler. Hizmet aşağıdaki belirteç doğrulama adımlarını gerçekleştirir:
- Token Microsoft Entra tarafından imzalanır.
- Jeton, sunucuyla ilişkili olan kiracı için Microsoft Entra tarafından verilir.
- Token hâlâ geçerli.
- Belirteç Esnek Sunucu örneği içindir (başka bir Azure kaynağı için değil).
Microsoft Entra kimlikleri kullanarak bağlanma
Microsoft Entra kimlik doğrulaması, Microsoft Entra kimliklerini kullanarak veritabanına bağlanmak için aşağıdaki yöntemleri destekler:
- Microsoft Entra Parolası
- Microsoft Entra tümleşik
- MFA ile Microsoft Entra Universal
- Active Directory Uygulama sertifikalarını veya istemci gizli dizilerini kullanma
- Yönetimli Kimlik
Active Directory’de kimliğinizi doğruladığınızda bir belirteç alırsınız. Bu belirteç, oturum açmak için parolanızdır.
Note
Yalnızca Microsoft Entra kullanıcı rolleri, yeni kullanıcı ekleme gibi yönetim işlemlerini destekler.
Note
Active Directory belirteci kullanarak bağlanma hakkında daha fazla bilgi için bkz. MySQL için Azure Veritabanı - Esnek Sunucu için Microsoft Entra kimlik doğrulamasını ayarlama.
Dikkat edilecek diğer noktalar
Esnek Sunucu başına aynı anda yalnızca bir Microsoft Entra yöneticisi yapılandırabilirsiniz.
Bir kullanıcıyı Microsoft Entra silerseniz, bu kullanıcı Entra ile kimlik doğrulaması yapamaz. Bu nedenle, kullanıcı erişim belirteci alamıyor. Eşleşen kullanıcı hala veritabanında olsa da, bu kullanıcıyla sunucuya bağlanmak mümkün değildir.
Note
Belirtecin süresi dolana kadar silinen Microsoft Entra kullanıcısını kullanarak oturum açabilirsiniz (belirtecin verilmesinden itibaren en fazla 60 dakika). Kullanıcıyı MySQL için Azure Veritabanı Esnek Sunucusundan kaldırırsanız, bu erişim hemen iptal edilir.
Microsoft Entra yöneticisini sunucudan kaldırırsanız, sunucu artık bir Microsoft Entra kiracısıyla ilişkilendirilmez ve bu nedenle tüm Microsoft Entra oturum açma işlemleri sunucu için devre dışı bırakılır. Aynı kiracıdan yeni bir Microsoft Entra yöneticisi eklemek, Microsoft Entra oturum açma bilgilerini yeniden etkinleştirir.
Esnek Sunucu, erişim belirteçlerini kullanıcı adı yerine kullanıcının benzersiz Entra kimliğiyle eşleştirir. Bu nedenle, Microsoft Entra bir kullanıcıyı silip aynı ada sahip yeni bir kullanıcı eklerseniz, yeni kullanıcı önceki izinleri devralamaz.
Bir çoğaltma sunucusunda Entra kimlik doğrulamasını etkinleştirmek için birincil sunucuda kullanılan yapılandırma adımlarını tüm çoğaltma iş ortaklarına uygulamanız gerekir.
Note
Microsoft Entra kimlik doğrulaması etkinleştirilmiş bir Esnek Sunucunun aboneliklerini başka bir kiracıya veya dizine aktaramazsınız.