Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
OSConfig, şirket içi ve Azure Arc'a bağlı cihazların istenen durumuna ulaşmak için yönetim amacını verimli bir şekilde sunmak ve uygulamak için senaryoları kullanan bir güvenlik yapılandırma yığınıdır.
OSConfig yığını temel cmdlet'lerden, yerel API'lerden ve istenen durum yapılandırmasını tanımlayan bir senaryo tanımından oluşur. Senaryo tanımı, yapılandırmaların veri temelli bir açıklamasıdır. Yapılandırmalar, önceden tanımlanmış bir sıra ve alt ayarlara karşılık gelen bağımlılıklarla ad/değer çiftleri kullanan ayar gruplarıdır.
OSConfig, yerel cihaz yapılandırmasına yönelik bir soyutlama sağlamak için yaygın olarak Windows Server işletim sistemi (OS) ile birlikte yayımlanır. Nesne modeli tasarımı, cihaz yapılandırması için Windows işletim sistemindeki çeşitli sağlayıcılara eşlemeye olanak tanıyan veri temellidir. Aşağıdaki diyagramda OSConfig akışı açıklanmaktadır.
OS yapılandırma PowerShell modülünün akış çizelgesi. 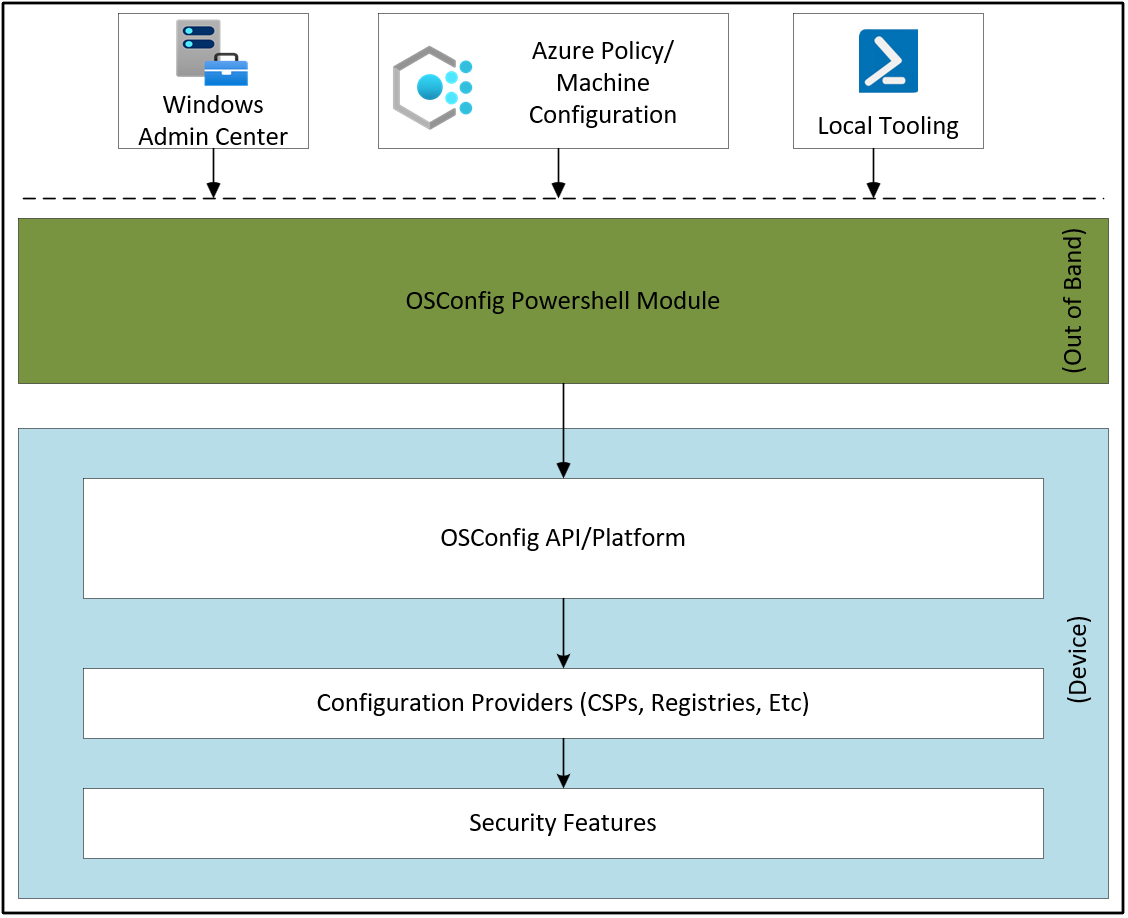
Şu anda, Windows Server 2025, 2022, 2019, 2016 ve Azure Local, sürüm 23H2 ve 24H2 gibi çeşitli Microsoft Edge işletim sistemleri için güvenlik temellerini oluşturmak amacıyla OSConfig kullanabilirsiniz. İzleme ve uyumluluk raporlamasını kolaylaştırmak için Azure İlkesi, Microsoft Defender, Windows Yönetim Merkezi ve Azure Otomatik Yönetim makine yapılandırması ile tümleşir.
OSConfig, önceden var olan diğer yönetim tanımlarıyla geliştirilmiş eşleme ve hatta doğrudan dönüştürme sağlar. Bu tanımlar Grup İlkesi'ndeki .admx dosyaları, Windows Yönetim Araçları'ndaki (WMI) dosyaları .mof ve yapılandırma hizmeti sağlayıcısındaki (CSP) Cihaz Açıklama Çerçevesi (DDF) dosyalarını içerir.
OSConfig kayma denetimi
OSConfig'in ana özelliklerinden biri kayma denetimidir. Sistemin başlatılmasını ve bilinen iyi bir güvenlik durumunda kalmasını sağlamaya yardımcı olur. Bu özelliği açtığınızda, OSConfig istenen durumdan sapan tüm sistem değişikliklerini otomatik olarak düzelter. OSConfig, düzeltmeyi yenileme görevi aracılığıyla yapar.
Özelliği kapattığınızda yenileme görevi de devre dışı bırakılır. Kullanıcılar daha sonra sistemi değiştirmek için OSConfig ile veya OSConfig olmadan diğer araçları kullanabilir. Her yönetim aracı çeşitli amaçlara hizmet edebilir ve farklı aktörler tarafından kullanılabilir, böylece birden çok yetkili aynı cihaz ayarları kümesini yönetebilir. Örneğin, yetkililer büyük ölçekte bulut veya Azure Arc özellikli kaynaklar için Azure İlkesi'ni kullanırken, yerel yönetim için Windows Yönetim Merkezi'ni kullanabilir.
Birden çok yetkiliyi ele almak için düzenleyici, birden çok yetkilinin çeşitli BT yönetici araçlarını kullandığı bir ortamda belirleyici yapılandırma sağlar. Bu model kapsamında her yetkiliye bir öncelik sırası atanır. Bu öncelik sırası yalnızca yapılandırma açısından geçerli değildir. Ayrıca, yetki başına ve hatta senaryo belgesi başına kayma denetimine izin verilmesini sağlar.
Bulut veya Azure Arc özellikli kaynakların kullanıcıları için öncelik sırası şunlardır:
- Bulut yetkilisi (Azure İlkesi)
- Yerel yetkili (Windows Yönetim Merkezi ve Windows PowerShell)
- Diğer dağıtım araçları
OSConfig güvenlik temelleri
Windows Server ile cihazlarınıza ve sanal makinelerinize önerilen bir güvenlik duruşu dağıtarak en baştan güvenliğin önceliğini ayarlayabilirsiniz. Cihaz yaşam döngüsü boyunca, PowerShell veya Windows Yönetim Merkezi'ni kullanarak bu güvenlik temellerini uygulayabilirsiniz.
Ortamınızda OSConfig güvenlik temellerini uygulama:
- Eski protokolleri ve şifreleri devre dışı bırakarak güvenlik duruşunu geliştirir.
- Azure Arc Hibrit Edge temeli aracılığıyla tutarlı ölçekli izleme sağlayan yerleşik kayma koruma mekanizmasıyla işletim giderlerini azaltır.
- Önerilen işletim sistemi güvenlik temeli için İnternet Güvenliği Merkezi (CIS) Karşılaştırmaları ve Savunma Bilgi Sistemleri Ajansı Güvenlik Teknik Uygulama Kılavuzları (DISA STIG'leri) gereksinimlerini karşılamanızı sağlar.
OSConfig güvenlik avantajları
OSConfig şu özelliklere sahip tek bir platformdur:
- Güvenlik yapılandırması, düzeltme, izleme, raporlama ve sürüm oluşturma dahil olmak üzere yapılandırma yaşam döngüleri boyunca cihazlara güvenlik yükleri uygular.
- Windows Admin Center, Azure Arc, PowerShell, Azure İlkesi ve Azure Automanage makine yapılandırması gibi çeşitli yönetim araç kümeleri için tek ve tutarlı bir uygulama ile ölçeklenebilir, veri odaklı bir çözüm sağlar.
- Tutarlı sonuçlar elde eder ve birden çok yetkili modeli aracılığıyla hangi yetkilinin öncelikli olduğunu zorlar.
- Ayarlar arasındaki önkoşulları ve bağımlılıkları yerine getiren düzenleme yönergelerini destekler.
- Yapılandırma uyumsuzluğu tespiti, raporlama ve düzeltme yoluyla istenen durumu zorlar.
- Farklı yapılandırma sağlayıcılarını destekleyen genişletilebilirlik modellerine izin vermek için soyutlama sağlar.