Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Her değişikliğin hassas ve dikkatli bir şekilde uygulandığından emin olmak için mevcut yapılandırmaların titiz bir şekilde denetlenmesiyle başlayarak bu makaleyle sunucu filonuzda SSHD ayarlarını sorunsuz bir şekilde yapılandırmayı keşfedin.
SSH Duruş Denetimi'ne daha ayrıntılı bir genel bakış için bkz. Genel Bakış: SSH Duruş Denetimi nedir?.
Sınama
Linux makinelerinin genişleyen filosundan sorumlu bir yönetici olduğunuzu düşünün. Her makine, düzgün bir şekilde güvenli hale getirilmemesi durumunda saldırganlar için olası bir giriş noktasıdır. Bu makinelerin güvenliğini sağlamanın kritik yönlerinden biri SSHD tabanlı ayarları standartlaştırmaktır. Kuruluşunuzun güvenlik ilkesi, tüm SSHD bağlantı noktalarının tek bir bağlantı noktasına standart hale getirilmeye zorunlu kılındığını zorunlu hale getirmektedir. Bu kulağa basit gelebilir, ancak yüzlerce, hatta binlerce makineyle hızla lojistik bir kabus haline gelebilir.
Çözüm
Azure İlkesi'nde SSH Duruş Denetimi özelliğini kullanabilirsiniz/Makine Yapılandırması yardımcı olabilir. Bu güçlü özellik, tüm cihaz filonuzda SSH güvenlik duruşunu denetlemenize ve zorunlu kılmanıza olanak sağlayarak tutarlılık sağlamanızı ve güvenliği geliştirmenizi sağlar. Şimdi süreci adım adım inceleyelim.
1. Adım: "Linux için SSH güvenliğini denetleme" ilkesi aracılığıyla geçerli SSH ayarlarını denetleme
Denetim SSH İlkesinin nasıl ayarlandığını gösteren GIF 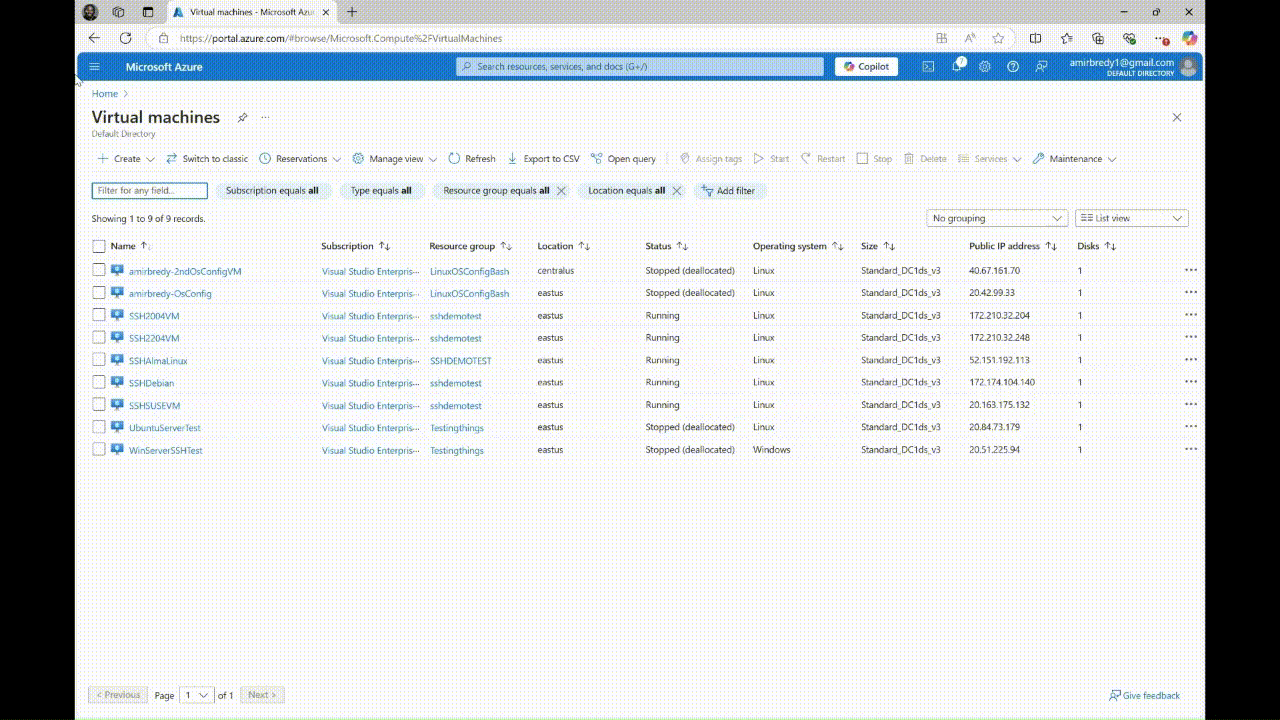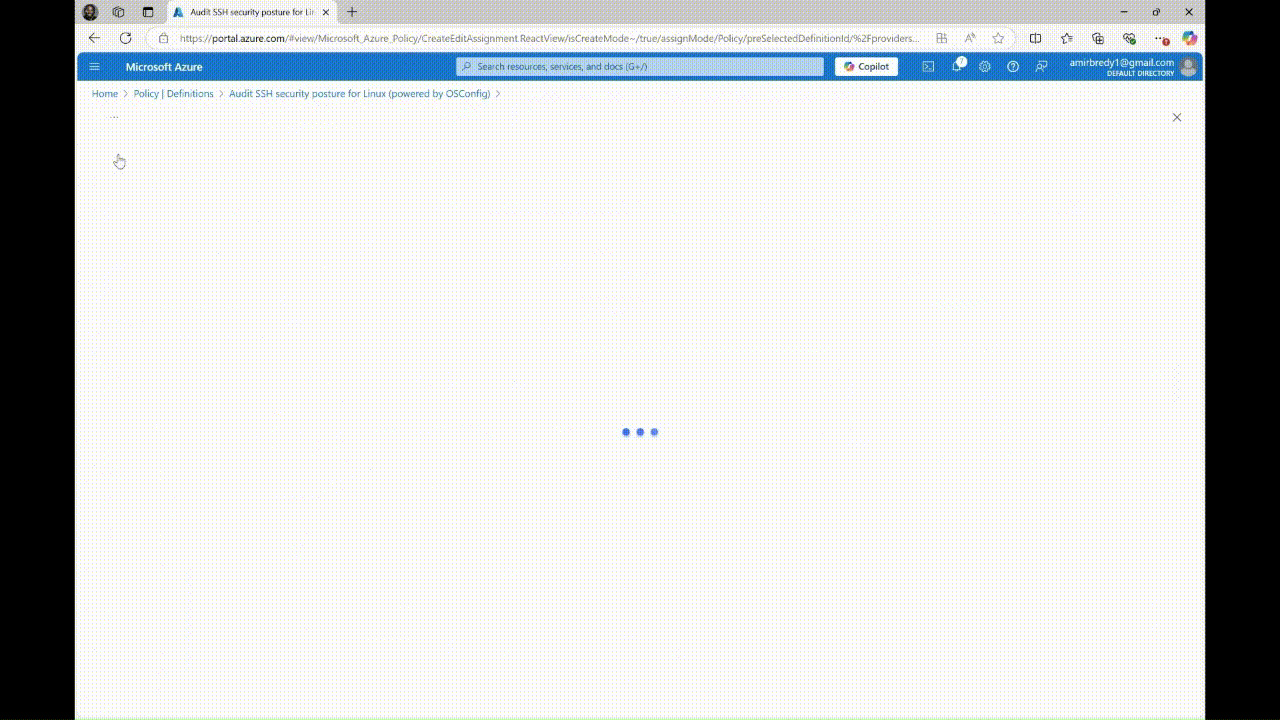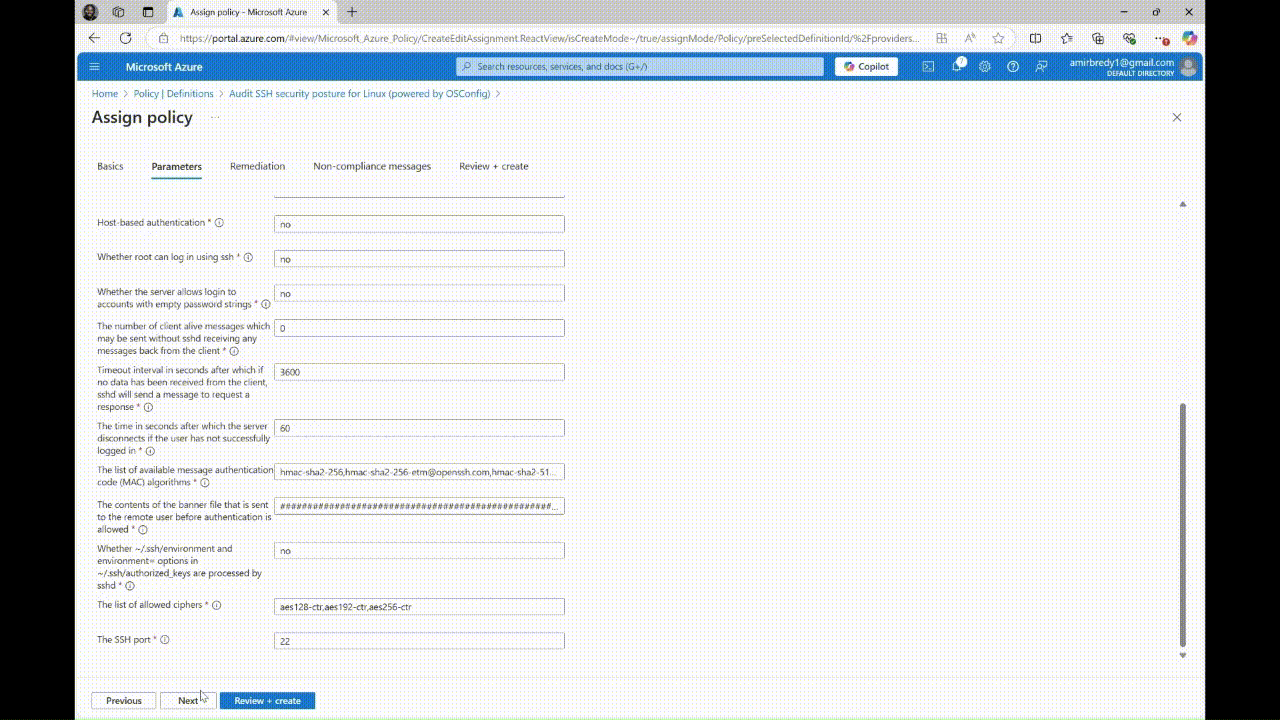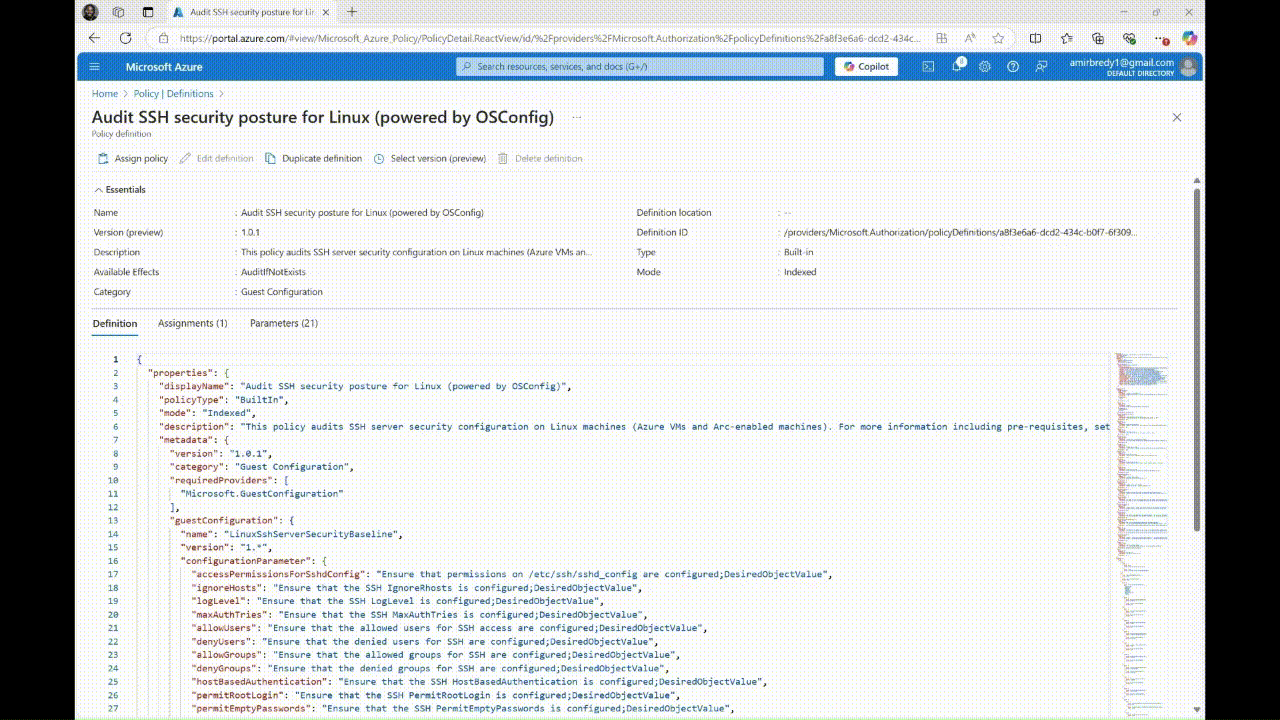
Azure İlkesi aracılığıyla ilkeleri yapılandırırken herhangi bir ayrıcalıktan kaçınmak için makinelerimizin geçerli durumunu anlamamız gerekir. Bu, şu anda hangi bağlantı noktalarının kullanımda olduğunu görmek için SSH ilkesi aracılığıyla makineleri denetlemeyi içerir.
- Azure portalında İlke'ye gidin.
- Tanımlar'a tıklayın.
- SSH'ye göre filtreleyin ve Linux için SSH Güvenlik Duruşunu Denetle ilkesini seçin.
- İlkeyi atayın, kapsamı uygulayın ve SSH bağlantı noktasının istediğiniz bağlantı noktasına ayarlandığından emin olmak için parametreleri ayarlayın.
- Yönetilen kimlik oluşturun, ilkeyi gözden geçirin ve oluşturun.
İlkenin filonuzdaki tüm Linux makinelerini denetlemesi için 10-15 dakika izin verin.
Geçerli güvenlik duruşunuz hakkında temel bir anlayış sağladığından SSH ilkesinin denetlenilmesi çok önemlidir. Bu adım olmadan ilkeleri körü körüne zorunlu kılarsınız ve kesintilere veya uyumsuz makinelerin kaybolmasına neden olabilirsiniz. İlk olarak denetleyerek, etkili ilke uygulama için gerekli olan ortamınızın net bir resmine sahip olduğunuzdan emin olun.
2. Adım: Denetimimizin sonuçlarını gözden geçirme
Azure Kaynak Grafı Sorgu aracılığıyla SSH İlkesi sonuçlarını denetlemenin nasıl yapıldığını gösteren gif
Denetim tamamlandıktan sonra sonuçları gözden geçirmenin zamanı geldi. Bu, hangi makinelerin uyumlu olduğunu ve hangilerinin uyumlu olmadığını net bir şekilde gösterir.
Bunu yapmak için bir Azure Kaynak Grafı sorgusu kullanabilirsiniz:
Makine filonuzdaki farklı bağlantı noktalarına bakmak için sorguyu açın.
- Sorguyu çalıştırarak her makinede bir satır görüntüleyip sütunlarda bağlantı noktasının denetim verilerini görüntüleyin.
     // SSH port rule detail
     GuestConfigurationResources
     | where name contains "LinuxSshServerSecurityBaseline"
     | project report = properties.latestAssignmentReport,
      machine = split(properties.targetResourceId,'/')[-1],
      lastComplianceStatusChecked=properties.lastComplianceStatusChecked
     | mv-expand report.resources
     | project machine,
      rule = report_resources.resourceId,
      ruleComplianceStatus = report_resources.complianceStatus,
      ruleComplianceReason = report_resources.reasons[0].phrase,
      lastComplianceStatusChecked
     | where rule contains('port')
Yukarıdaki ekran görüntüsü aracılığıyla bazı makinelerin 22 numaralı bağlantı noktasını, bazılarının ise farklı bağlantı noktalarını kullandığını görebiliriz.
Not
Yukarıda gösterilen sorgular gibi sorgular, kök oturum açma izni veren makineleri bulmak için filonuzun tamamını sorgulama gibi yöneticilerin istediği gereksinimlere uyacak şekilde düzenlenebilir.
Denetim sonuçlarını gözden geçirmek, filonuzdaki desenleri ve aykırı değerleri belirlemenize olanak tanır. Bu adım, dikkat gerektiren belirli makineleri saptamak ve genel uyumluluk düzeyini anlamak için gereklidir. Ayrıca, mevcut durumla paydaşlarla iletişim kurmada ve süreç içinde şeffaflık ve güven oluşturmada yardımcı olur.
3. Adım: Değişiklikleri iletme
Artık hangi makinelerin istenen bağlantı noktası dışındaki bağlantı noktalarını kullandığını bildiğimize göre, bu değişiklikleri paydaşlara iletmek çok önemlidir. Bu, herkesin yaklaşan değişikliklerden haberdar olmasını ve iş akışlarını uygun şekilde güncelleştirebilmesini sağlar.
Önemli
Etkili iletişim başarılı ilke uygulaması için önemlidir. Proje katılımcılarını değişiklikler hakkında bilgilendirerek sürprizlerin olmamasını ve herkesin geçişe hazır olmasını sağlarsınız. Bu adım, farklı ekiplerden alım elde etmeye yardımcı olur ve değişikliklere karşı direnci en aza indirir.
4. Adım: "Linux için SSH güvenlik duruşunu yapılandırma" ilkesi aracılığıyla yeni ayarları zorunlu kılma
SSH İlkesini Zorla ayarlamayı gösteren GIF
Paydaş onayıyla artık yapılandırma SSH ilkesini zorunlu kılabiliriz. Bu adım, tüm makinelerde SSHD bağlantı noktalarını standartlaştırır.
İlke Tanımları'na gidin. - SSH
göre filtreleyin ve Linuxiçin SSH Güvenlik Duruşu Yapılandır'ı seçin. - İlkeyi atayın, kapsamı seçin ve parametreleri ayarlayarak bağlantı noktasının istediğiniz bağlantı noktasına ayarlandığından emin olun.
- İlkeyi ayarlamadan önce oluşturulan bağlantı noktalarını ve tüm makineleri değiştirmek için düzeltmeyi etkinleştirin.
- İlkeyi gözden geçirin ve oluşturun.
Yapılandırma SSH ilkesini zorlamak, gerçek değişikliklerin yapıldığı kritik adımdır. Bu adım, tüm makinelerin güvenlik standartlarına uymasını sağlayarak saldırı yüzeyini azaltır ve genel güvenliği geliştirir. Düzeltmeyi etkinleştirerek süreci otomatikleştirerek zaman ve çaba tasarrufu sağlarken filo genelinde tutarlılık sağlarsınız.
5. Adım: Değişikliklerimizi doğrulama
Azure Kaynak Grafı Sorgu aracılığıyla SSH İlkesi sonuçlarını zorunlu kılma konusunun nasıl gözden geçirilir
Birkaç saat sonra tüm makinelerin artık istediğiniz bağlantı noktasını kullandığını doğrulamanın zamanı geldi. Uyumluluk durumunu denetlemek için öncekiyle aynı sorguyu çalıştırabilirsiniz.
Önemli
Doğrulama, ilke uygulamasının başarılı olduğundan emin olmak için son adımdır. Bu adım, tüm makinelerin uyumlu olduğuna ve değişikliklerin doğru uygulandığına dair güvence sağlar. Ayrıca, uygulama işlemi sırasında ortaya çıkabilecek sorunları tanımlamaya yardımcı olur ve zamanında çözüm sağlar.
Geliyor
Linux için Azure Güvenlik temeli artık genel önizleme aşamasındadır! Linux cihaz filonuzun güvenliğini daha iyi sağlamak için SSH Duruş Denetimi ile daha fazla güvenlik ve yönetim kuralı içerir. Daha fazla bilgi için bkz. Hızlı Başlangıç: Test makinesiile Linux için Azure güvenlik temeli denetleme.
Diğer belgeler
- Genel Bakış ve başvuru: Kavramsal bilgi, başvuru ve SSS için bkz. Genel Bakış: SSH Duruş Denetimi nedir?.
- Hızlı Başlangıç: Tıklamayla tıklamayla uygulamalı deneyim için bkz. Hızlı Başlangıç:test makinesine SSH Duruş Denetimi uygulama.
İlgili kaynaklar
- Sorunlarla ilgili destek vb. için Microsoft Desteği'ne başvurun
- Geri bildirim sağlamak için özellik isteklerini vb. tartışın: linux_sec_config_mgmt@service.microsoft.com