Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Rol atamasına benzer şekilde, reddetme ataması da erişimi reddetme amacıyla belirli bir kapsamdaki bir kullanıcı, grup veya hizmet sorumlusuna bir dizi reddetme eylemi ekler. Reddetme atamaları kullanıcıların belirli Azure kaynağı eylemlerini gerçekleştirmesini (rol ataması izin vermiş olsa bile) engeller.
Bu makalede reddetme atamalarının nasıl listeleneceği açıklanır.
Önemli
Doğrudan kendi reddetme atamalarınızı oluşturamazsınız. Reddetme atamaları Azure tarafından oluşturulur ve yönetilir.
Reddetme atamaları nasıl oluşturulur?
Reddetme atamaları, kaynakları korumak amacıyla Azure tarafından oluşturulur ve yönetilir. Doğrudan kendi reddetme atamalarınızı oluşturamazsınız. Ancak, dağıtım yığını oluştururken reddetme ayarlarını belirtebilirsiniz ve bu da dağıtım yığını kaynaklarına ait bir reddetme ataması oluşturur. Daha fazla bilgi için bkz Yönetilen kaynakları koruma ve Azure RBAC sınırları.
Rol atamalarını karşılaştırma ve atamaları reddetme
Reddetme atamaları, rol atamalarıyla benzer bir desen izler, ancak bazı farklılıklar da vardır.
| Yetkinlik | Rol ataması | Atamayı reddet |
|---|---|---|
| Erişim izni ver | ✅ | |
| Erişimi engelleme | ✅ | |
| Doğrudan oluşturulabilir | ✅ | |
| Bir kapsamda uygula | ✅ | ✅ |
| Sorumluları dışla | ✅ | |
| Alt kapsamlar üzerinde devralmayı engelleme | ✅ | |
| Klasik abonelik yöneticisi atamalarına uygula | ✅ |
Atama özelliklerini reddet
Reddetme ataması aşağıdaki özelliklere sahiptir:
| Özellik | Zorunlu | Türü | Açıklama |
|---|---|---|---|
DenyAssignmentName |
Evet | Dize | Reddetme atamasının görünen adı. Adların belirli bir kapsam için benzersiz olması gerekir. |
Description |
Hayır | Dize | Reddetme atamasının açıklaması. |
Permissions.Actions |
En az bir Eylem veya bir VeriEylemi | Dize[] | Reddetme atamasının erişimi engellediği denetim düzlemi eylemlerini belirten dize dizisi. |
Permissions.NotActions |
Hayır | Dize[] | Reddetme atamasından hariç tutulacak denetim düzlemi eylemlerini belirten bir dize dizisi. |
Permissions.DataActions |
En az bir Eylem veya bir VeriEylemi | Dize[] | Reddetme atamasının erişimi engellediği veri düzlemi eylemlerini belirten dize dizisi. |
Permissions.NotDataActions |
Hayır | Dize[] | Reddetme atamasının dışında tutulacak veri düzlemi eylemlerini belirten dize dizisi. |
Scope |
Hayır | Dize | Reddetme atamasının uygulanacağı kapsamı belirten bir dize. |
DoNotApplyToChildScopes |
Hayır | Boolean (Boole Mantığı) | Reddetme atamasının alt kapsamlara uygulanıp uygulanmayacağını belirtir. Varsayılan değer yanlış'tır. |
Principals[i].Id |
Evet | Dize[] | Reddetme atamasının geçerli olduğu kullanıcı, grup, hizmet sorumlusu veya yönetilen kimlik gibi Microsoft Entra asıl nesne kimliklerinin bir dizisi. Tüm sorumluları temsil etmek için boş bir GUID 00000000-0000-0000-0000-000000000000 olarak ayarlayın. |
Principals[i].Type |
Hayır | Dize[] | Principals[i].Id tarafından temsil edilen nesne türleri dizisi. Tüm principle'ları temsil etmek için SystemDefined ayarlayın. |
ExcludePrincipals[i].Id |
Hayır | Dize[] | Microsoft Entra asıl nesne kimlikleri dizisi (kullanıcı, grup, hizmet sorumlusu veya yönetilen kimlik) üzerinde reddetme ataması uygulanmaz. |
ExcludePrincipals[i].Type |
Hayır | Dize[] | ExcludePrincipals[i].Id tarafından temsil edilen nesne türleri dizisi. |
IsSystemProtected |
Hayır | Boolean (Boole Mantığı) | Bu reddetme atamanın Azure tarafından oluşturulup oluşturulmadığını ve düzenlenemeyeceğini veya silinemeyeceğini belirtir. Şu anda tüm reddetme görevlendirmeleri sistem korumalıdır. |
Tüm Müdürlerin müdürü
Reddetme atamalarını desteklemek için Tüm Sorumlular adlı sistem tanımlı bir sorumlu kullanıma sunulmuştur. Bu sorumlu, bir Microsoft Entra dizinindeki tüm kullanıcıları, grupları, hizmet sorumlularını ve yönetilen kimlikleri temsil eder. Asıl kimlik sıfır GUID 00000000-0000-0000-0000-000000000000 ise ve asıl tür SystemDefined ise, asıl tüm asılları temsil eder. Azure PowerShell çıkışında Tüm Sorumlular aşağıdaki gibi görünür:
Principals              : {
                          DisplayName:  All Principals
                          ObjectType:   SystemDefined
                          ObjectId:     00000000-0000-0000-0000-000000000000
                          }
Bazı kullanıcılar dışındaki tüm sorumluları reddetmek için tüm Sorumlular ile ExcludePrincipals birleştirilebilir. Tüm Müdürler aşağıdaki kısıtlamalara sahiptir:
- Yalnızca içinde
Principalskullanılabilir ve içindeExcludePrincipalskullanılamaz. -
Principals[i].Typeolarak ayarlanmalıdırSystemDefined.
Atamaları reddetme listesi
Reddetme atamalarını listelemek için bu adımları izleyin.
Önemli
Doğrudan kendi reddetme atamalarınızı oluşturamazsınız. Reddetme atamaları Azure tarafından oluşturulur ve yönetilir. Daha fazla bilgi için bkz . Yönetilen kaynakları silinmeye karşı koruma.
Önkoşullar
Reddetme ataması hakkında bilgi almak için aşağıdakilere sahip olmanız gerekir:
-
Microsoft.Authorization/denyAssignments/readçoğu Azure yerleşik rolünde yer alan izin.
Azure portalında reddetme atamalarını listeleme
Abonelik veya yönetim grubu düzeyinde reddetme atamalarını listelemek için bu adımları izleyin.
Azure portalında, kaynak grubu veya abonelik gibi seçili kapsamı açın.
Erişim denetimi (IAM) öğesini seçin.
Atamaları reddet sekmesini seçin (veya Görüntüle düğmesini Atamaları reddet kutucuğunda seçin).
Bu kapsamda veya bu kapsamdan devralınan red atamaları varsa, bunlar listelenir.
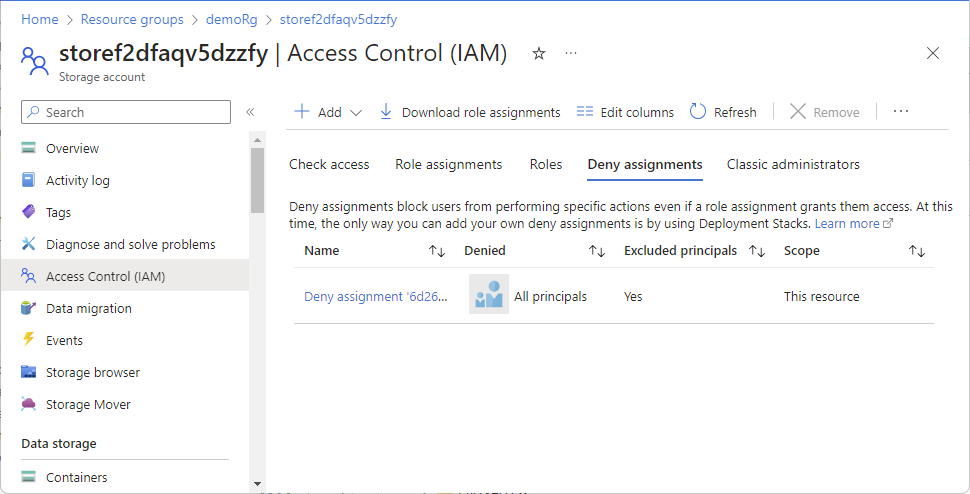
Ek sütunları görüntülemek için Sütunları Düzenle'yi seçin.
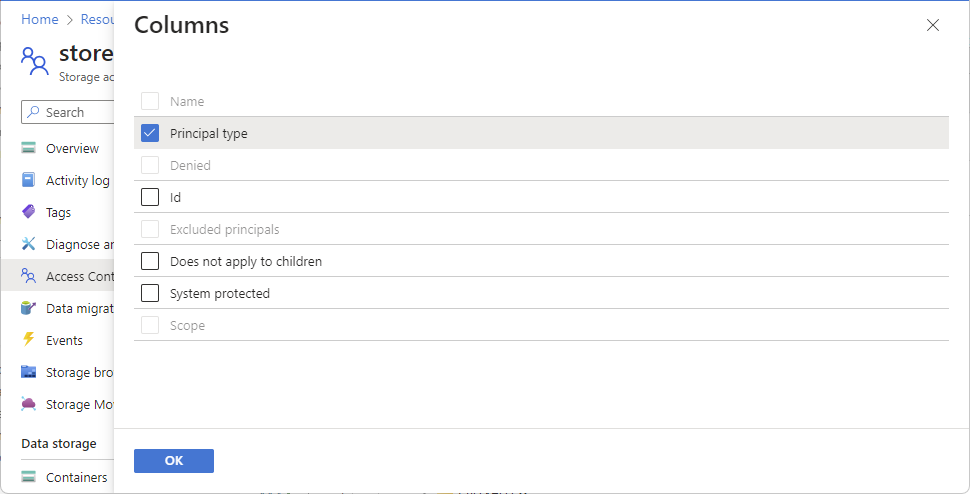
Sütun Açıklama Ad Reddetme atamasının adı. Asıl tür Kullanıcı, grup, sistem tanımlı grup veya hizmet sorumlusu. Reddedildi Reddetme atamasına dahil edilen güvenlik sorumlusunun adı. Kimlik Reddetme ataması için benzersiz tanımlayıcı. Dışlanan sorumlular Reddetme atamasının dışında tutulan güvenlik ilkeleri olup olmadığı. Çocuklar için geçerli değildir Reddetme atamasının alt kapsamlara devralınıp devralınmadığı. Sistem korumalı Reddetme atamasının Azure tarafından yönetilip yönetilmediği. Şu anda her zaman Evet. Kapsam Yönetim grubu, abonelik, kaynak grubu veya kaynak. Etkin öğelerden herhangi birine onay işareti ekleyin ve ardından seçili sütunları görüntülemek için Tamam'ı seçin.


Reddetme ataması hakkındaki ayrıntıları listele
Reddetme ataması hakkında ek ayrıntıları listelemek için bu adımları izleyin.
Önceki bölümde açıklandığı gibi Atamaları reddet bölmesini açın.
Kullanıcılar sayfasını açmak için reddetme ataması adını seçin.
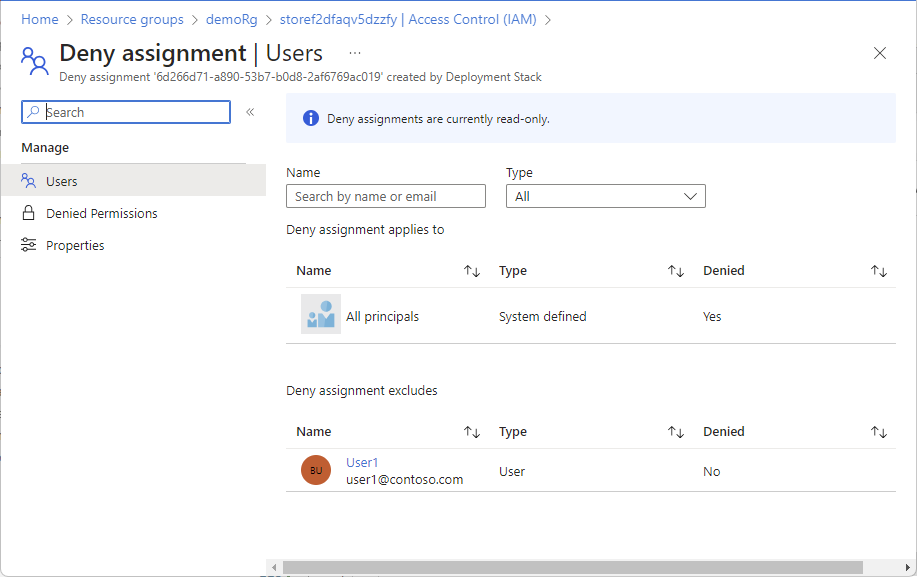
Kullanıcılar sayfası aşağıdaki iki bölümü içerir.
Ayarı reddet Açıklama Reddetme ataması şunlar için geçerlidir: Reddetme atamasının uygulandığı güvenlik sorumluları. Atama reddini hariç tutar Reddetme atamasının dışında tutulan güvenlik sorumluları. System-Defined Sorumlusu bir Azure AD dizinindeki tüm kullanıcıları, grupları, hizmet sorumlularını ve yönetilen kimlikleri temsil eder.
Reddedilen izinlerin listesini görmek için Reddedilen İzinler'i seçin.
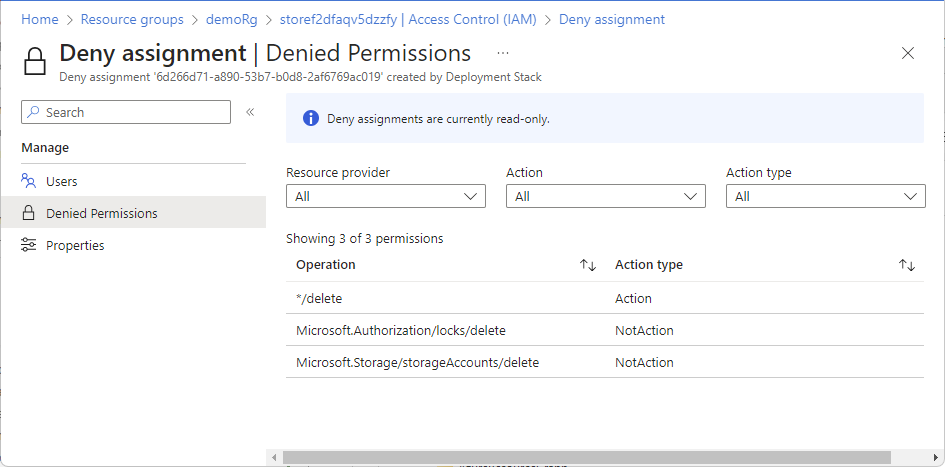
Eylem türü Açıklama Eylemler Kontrol düzlemi eylemleri reddedildi. Eylemler Kontrol düzlemi eylemleri reddedilen kontrol düzlemi eylemlerinden dışlanır. Veri Eylemleri Veri düzlemi eylemleri reddedildi. NotDataActions Reddedilen veri düzlemi eylemleri arasında yer almayan veri düzlemi eylemleri. Önceki ekran görüntüsünde gösterilen örnek için geçerli izinler şunlardır:
- İşlem eylemleri dışında veri düzlemi üzerindeki tüm depolama eylemleri reddedilir.
Reddetme atamasının özelliklerini görmek için Özellikler'i seçin.
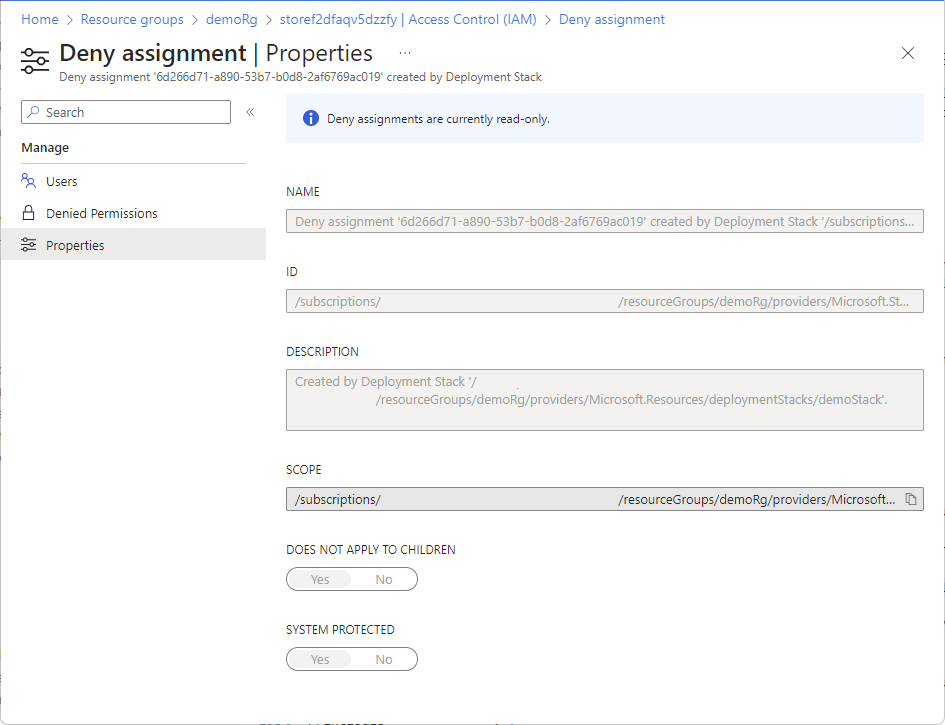
Özellikler sayfasında reddetme ataması adını, kimliğini, açıklamasını ve kapsamını görebilirsiniz. Çocuklara uygulanmaz anahtarı, reddetme atamasının alt kapsamlara devralınıp devralınmadığını gösterir. Sistem korumalı anahtar, bu reddetme atamasının Azure tarafından yönetilip yönetilmediğini gösterir. Şu anda bu, her durumda Evet'tir.

