Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
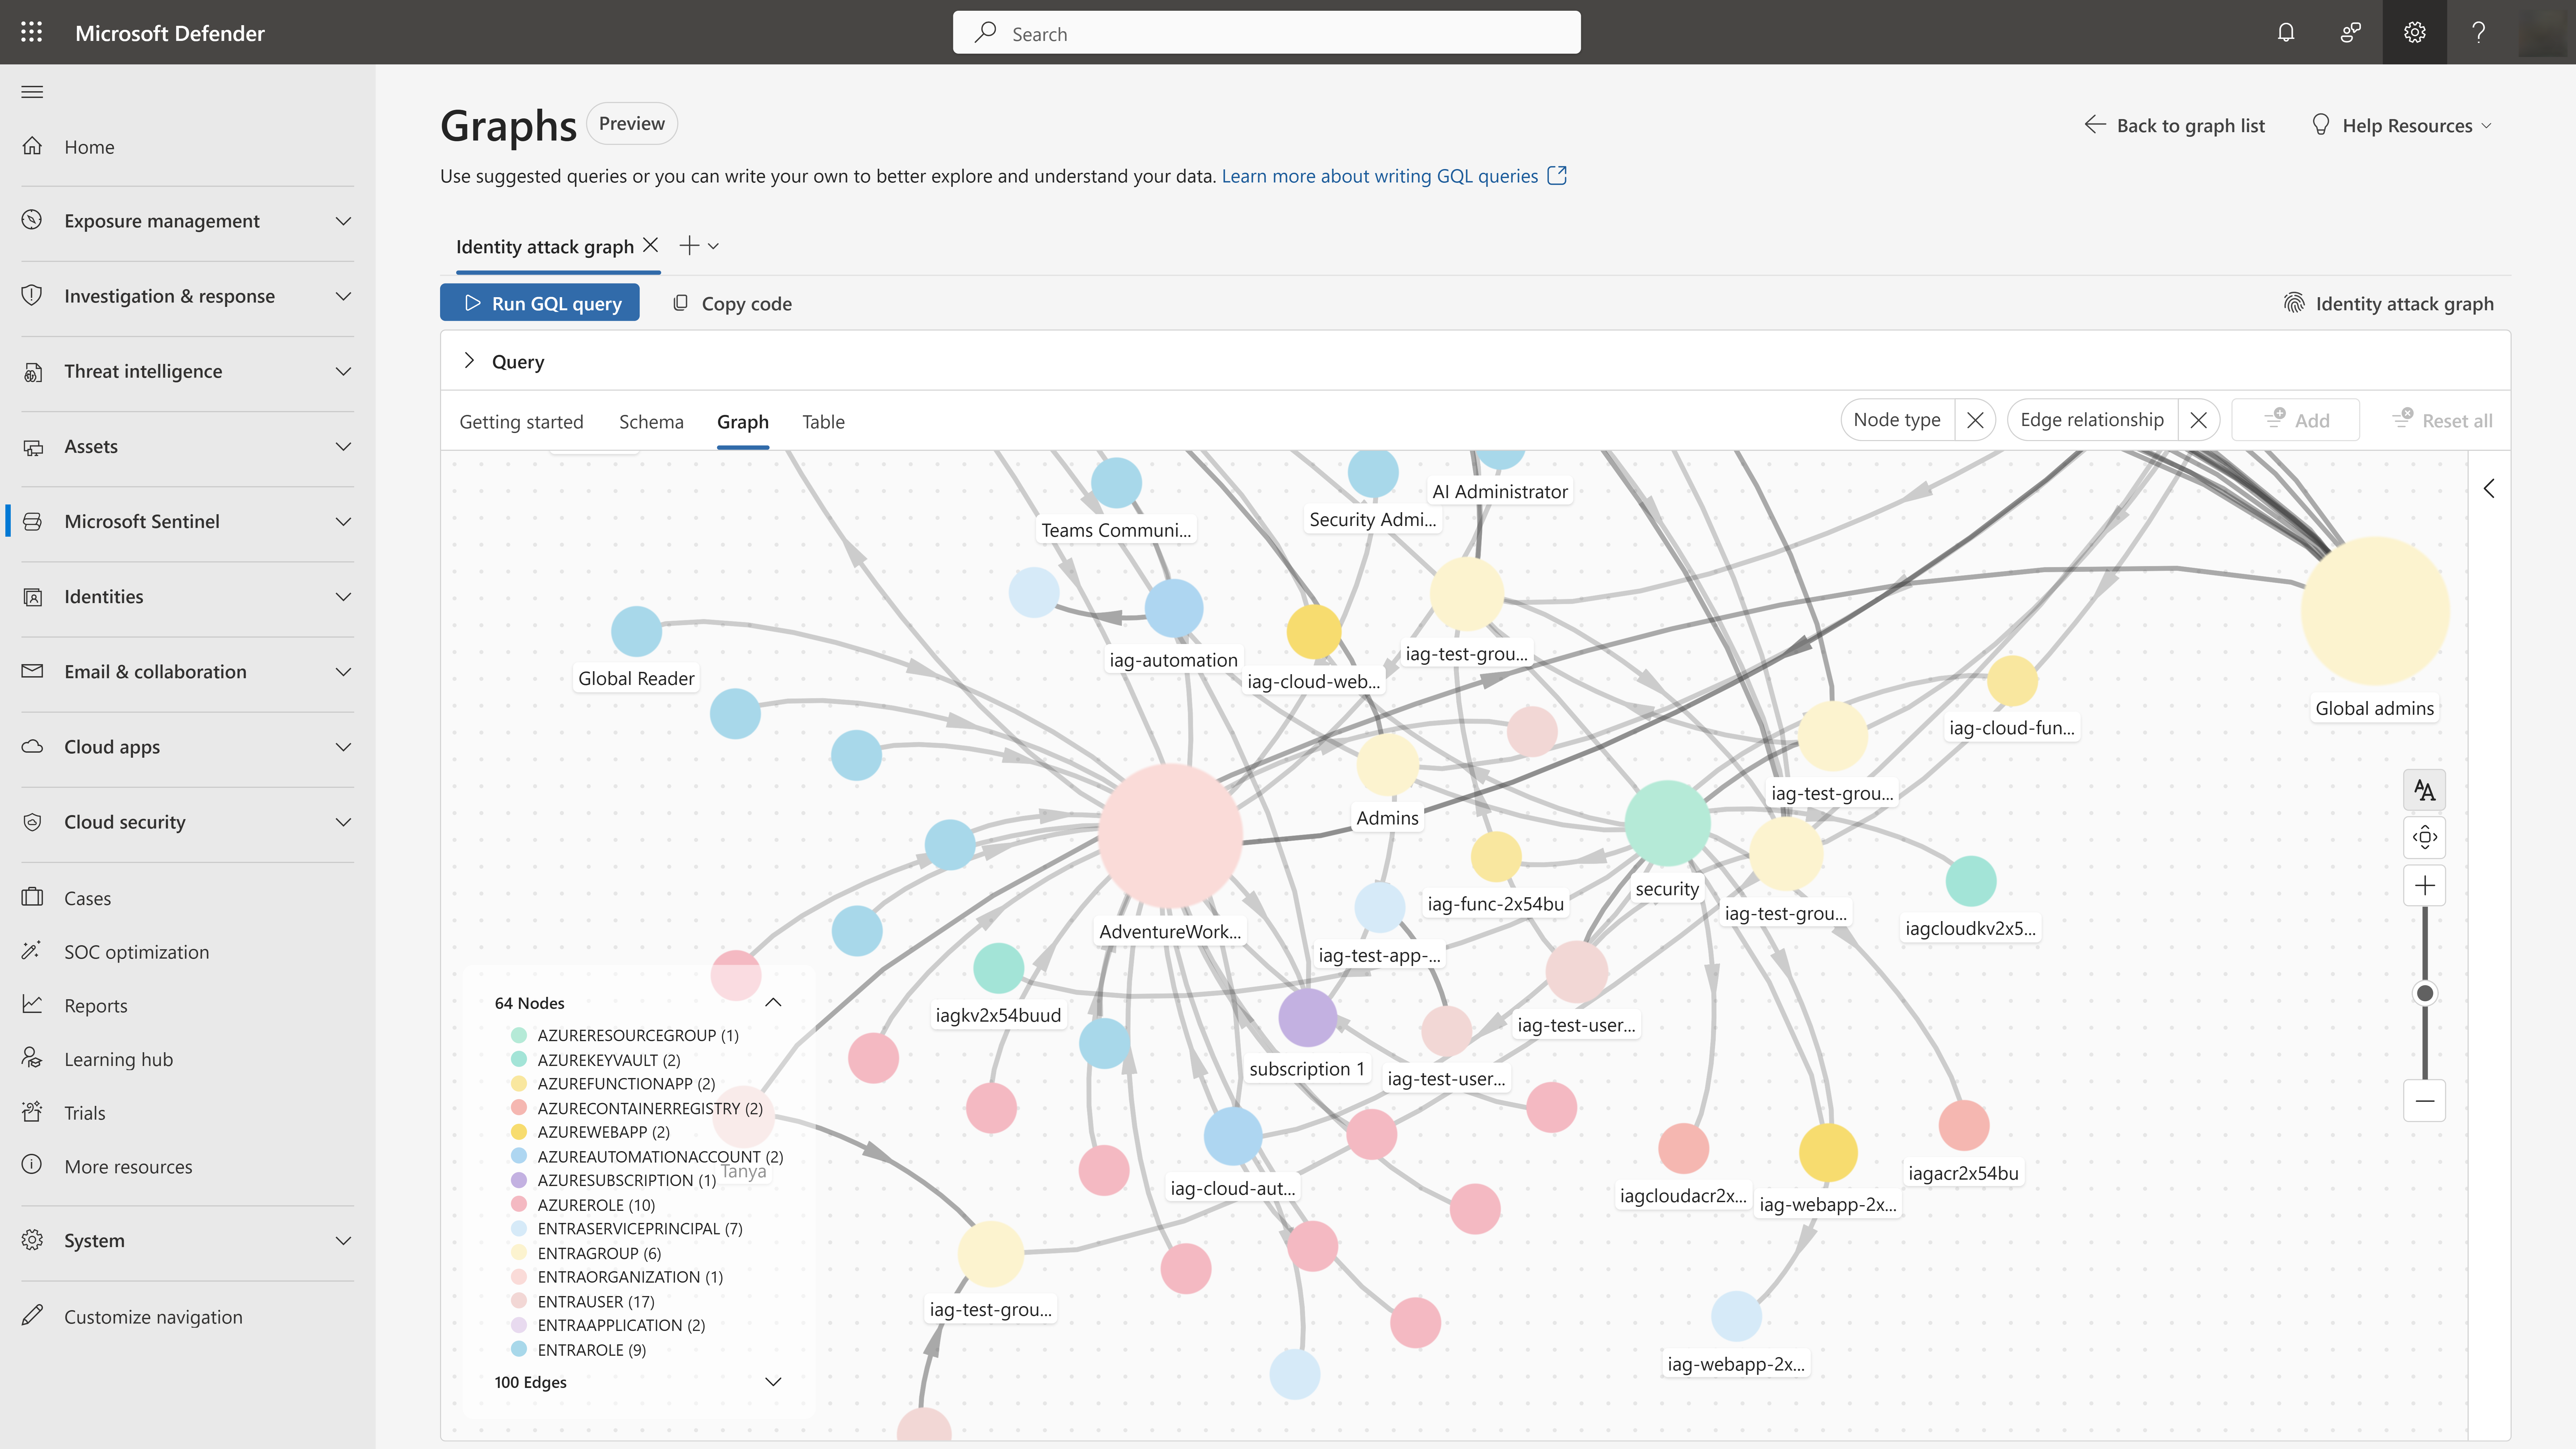
Microsoft Sentinel'deki kimlik saldırısı grafiği, kimliklerin izinler ve grup üyelikleri aracılığıyla Azure kaynaklarına nasıl bağlanacaklarını görselleştirir. Güvenlik analistleri grafı kullanarak bir saldırganın var olan izinlerden, grup üyeliklerinden veya güven ilişkilerinden yararlanarak bir kimlikten veya kaynaktan diğerine geçmek için atabileceği olası yollar olan yanal hareket yollarını belirleyebilir ve genellikle ayrıcalıkları yükseltebilir veya hassas varlıklara ulaşabilir.
Önceden tanımlanmış kimlik saldırısı grafiği, ortamınızı birbirine bağlı varlıklar ve ilişkiler olarak temsil eder ve bu da "Bu hesabın gizliliği ihlal edilirse saldırgan hangi kaynaklara ulaşabilir?" veya "Hangi kimliklerin kritik varlıklara giden yolları vardır?" gibi karmaşık soruları yanıtlamayı kolaylaştırır.
SOC analistleri, tehdit avcıları, bulut güvenlik mühendisleri ve IAM ekipleri, Azure ve Entra genelinde kimlik riskini anlamak ve azaltmak için grafiği kullanabilir.
Kimlik saldırısı grafiği nasıl çalışır?
Kimlik saldırısı grafiği, ortamınızın kapsamlı bir modelini oluşturmak için Microsoft Sentinel veri gölündeki Entra ID varlığı ve Azure kaynak grafiği bağlayıcılarından varlık verilerini kullanır:
- Kimlikler: Kullanıcılar, hizmet sorumluları, yönetilen kimlikler ve gruplar
- Kaynaklar: Azure abonelikleri, kaynak grupları, sanal makineler, depolama hesapları ve diğer varlıklar
- Erişim ve izin ilişkileri: Erişebilecekleri kaynakların yollarını oluşturan rol atamaları ve grup üyelikleri
Kurulumdan sonra, geleneksel yöntemlerle tespit edilmesi zor olan gizli riskleri ortaya çıkarmak için Graph Query Language’i (GQL) kullanın.
Grafı şu şekilde sorgulayabilirsiniz:
- Yanal hareket yollarını ortaya çıkarın: Bir saldırganın ele geçirilmiş bir kimlikten kritik kaynaklara ulaşmak için izleyebileceği tüm yolları bulun
- Fazla ayrıcalıklı hesapları tanımlama: Ayrıcalıklı rollere yönelik aşırı izinlere veya dolaylı yollara sahip kimlikleri bulma
- Düzeltmeye öncelik verme: En hassas varlıklarınıza yönelik en kısa yollara odaklanın
Önkoşullar
Kimlik saldırısı grafiğini ayarlamak için aşağıdaki önkoşulları karşıladığınızdan emin olun:
- Ortamınızda etkinleştirilen Microsoft Sentinel veri gölü
- Microsoft Entra Id Varlıklarını ve Azure Kaynak Grafı bağlayıcılarını açma veya güncelleştirme izinleri
- Grafiği oluşturmak için Genel Yönetici, Güvenlik Yöneticisi
Kimlik saldırısı grafiğini ayarlama
Kimlik saldırısı grafiğini ayarlamak için şu adımları izleyin:
Microsoft Defender portalında Microsoft Sentinel>Graphs'e gidin.
Kimlik saldırısı grafı kartını bulun ve Grafı ayarla'yı seçin.
Kurulum adımlarını izleyin ve gerekli bağlayıcıları açın veya güncelleştirin.
Grafınızı oluşturmak için Grafiği aç'ı seçin.
Graf sorgu sayfasını görüntülemek için grafik kutucuğunda Sorgu grafı'nı seçin.
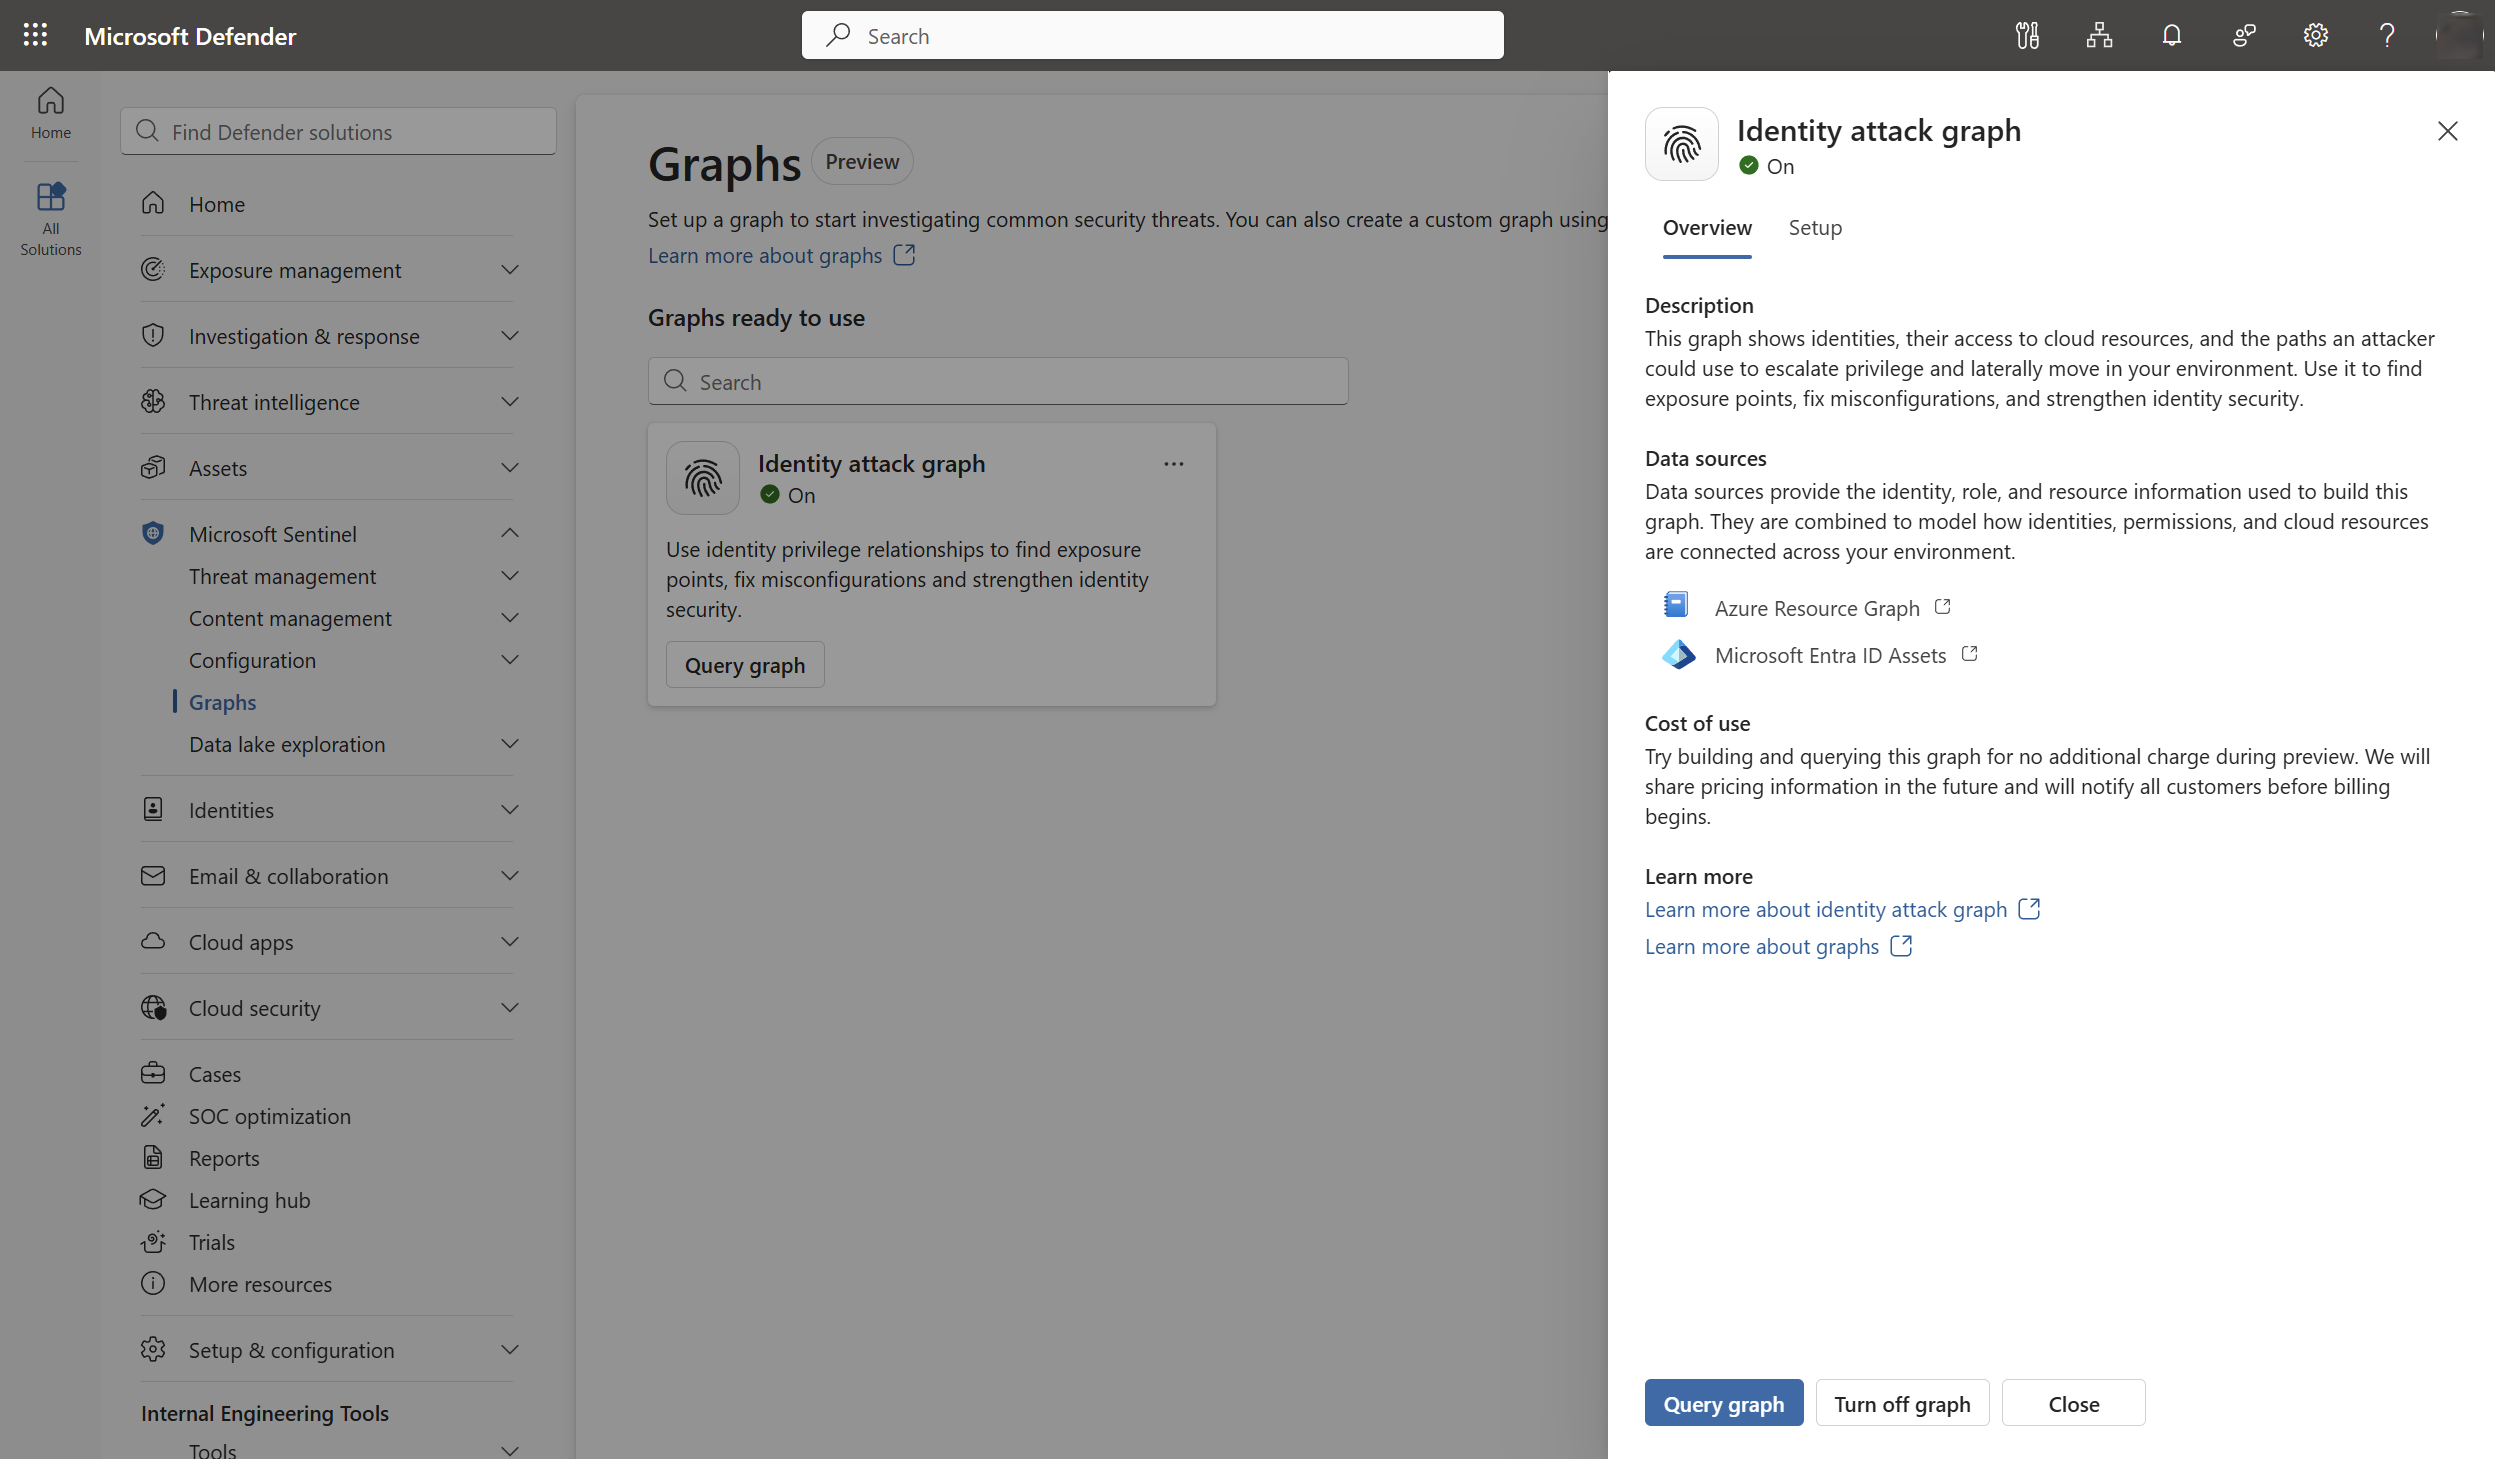
Grafiği etkinleştirdikten sonra, grafik verileri almaya ve ilişkiler oluşturmaya başlar. İlk işleme 48 saat kadar sürebilir.
Kimlik saldırısı grafını keşfetme ve sorgulama
Graf kullanıma hazır olduğunda grafı sorgulamak için şu adımları izleyin:
Grafikteki varlık ve ilişki türlerini anlamak için Şema sekmesini kullanın.
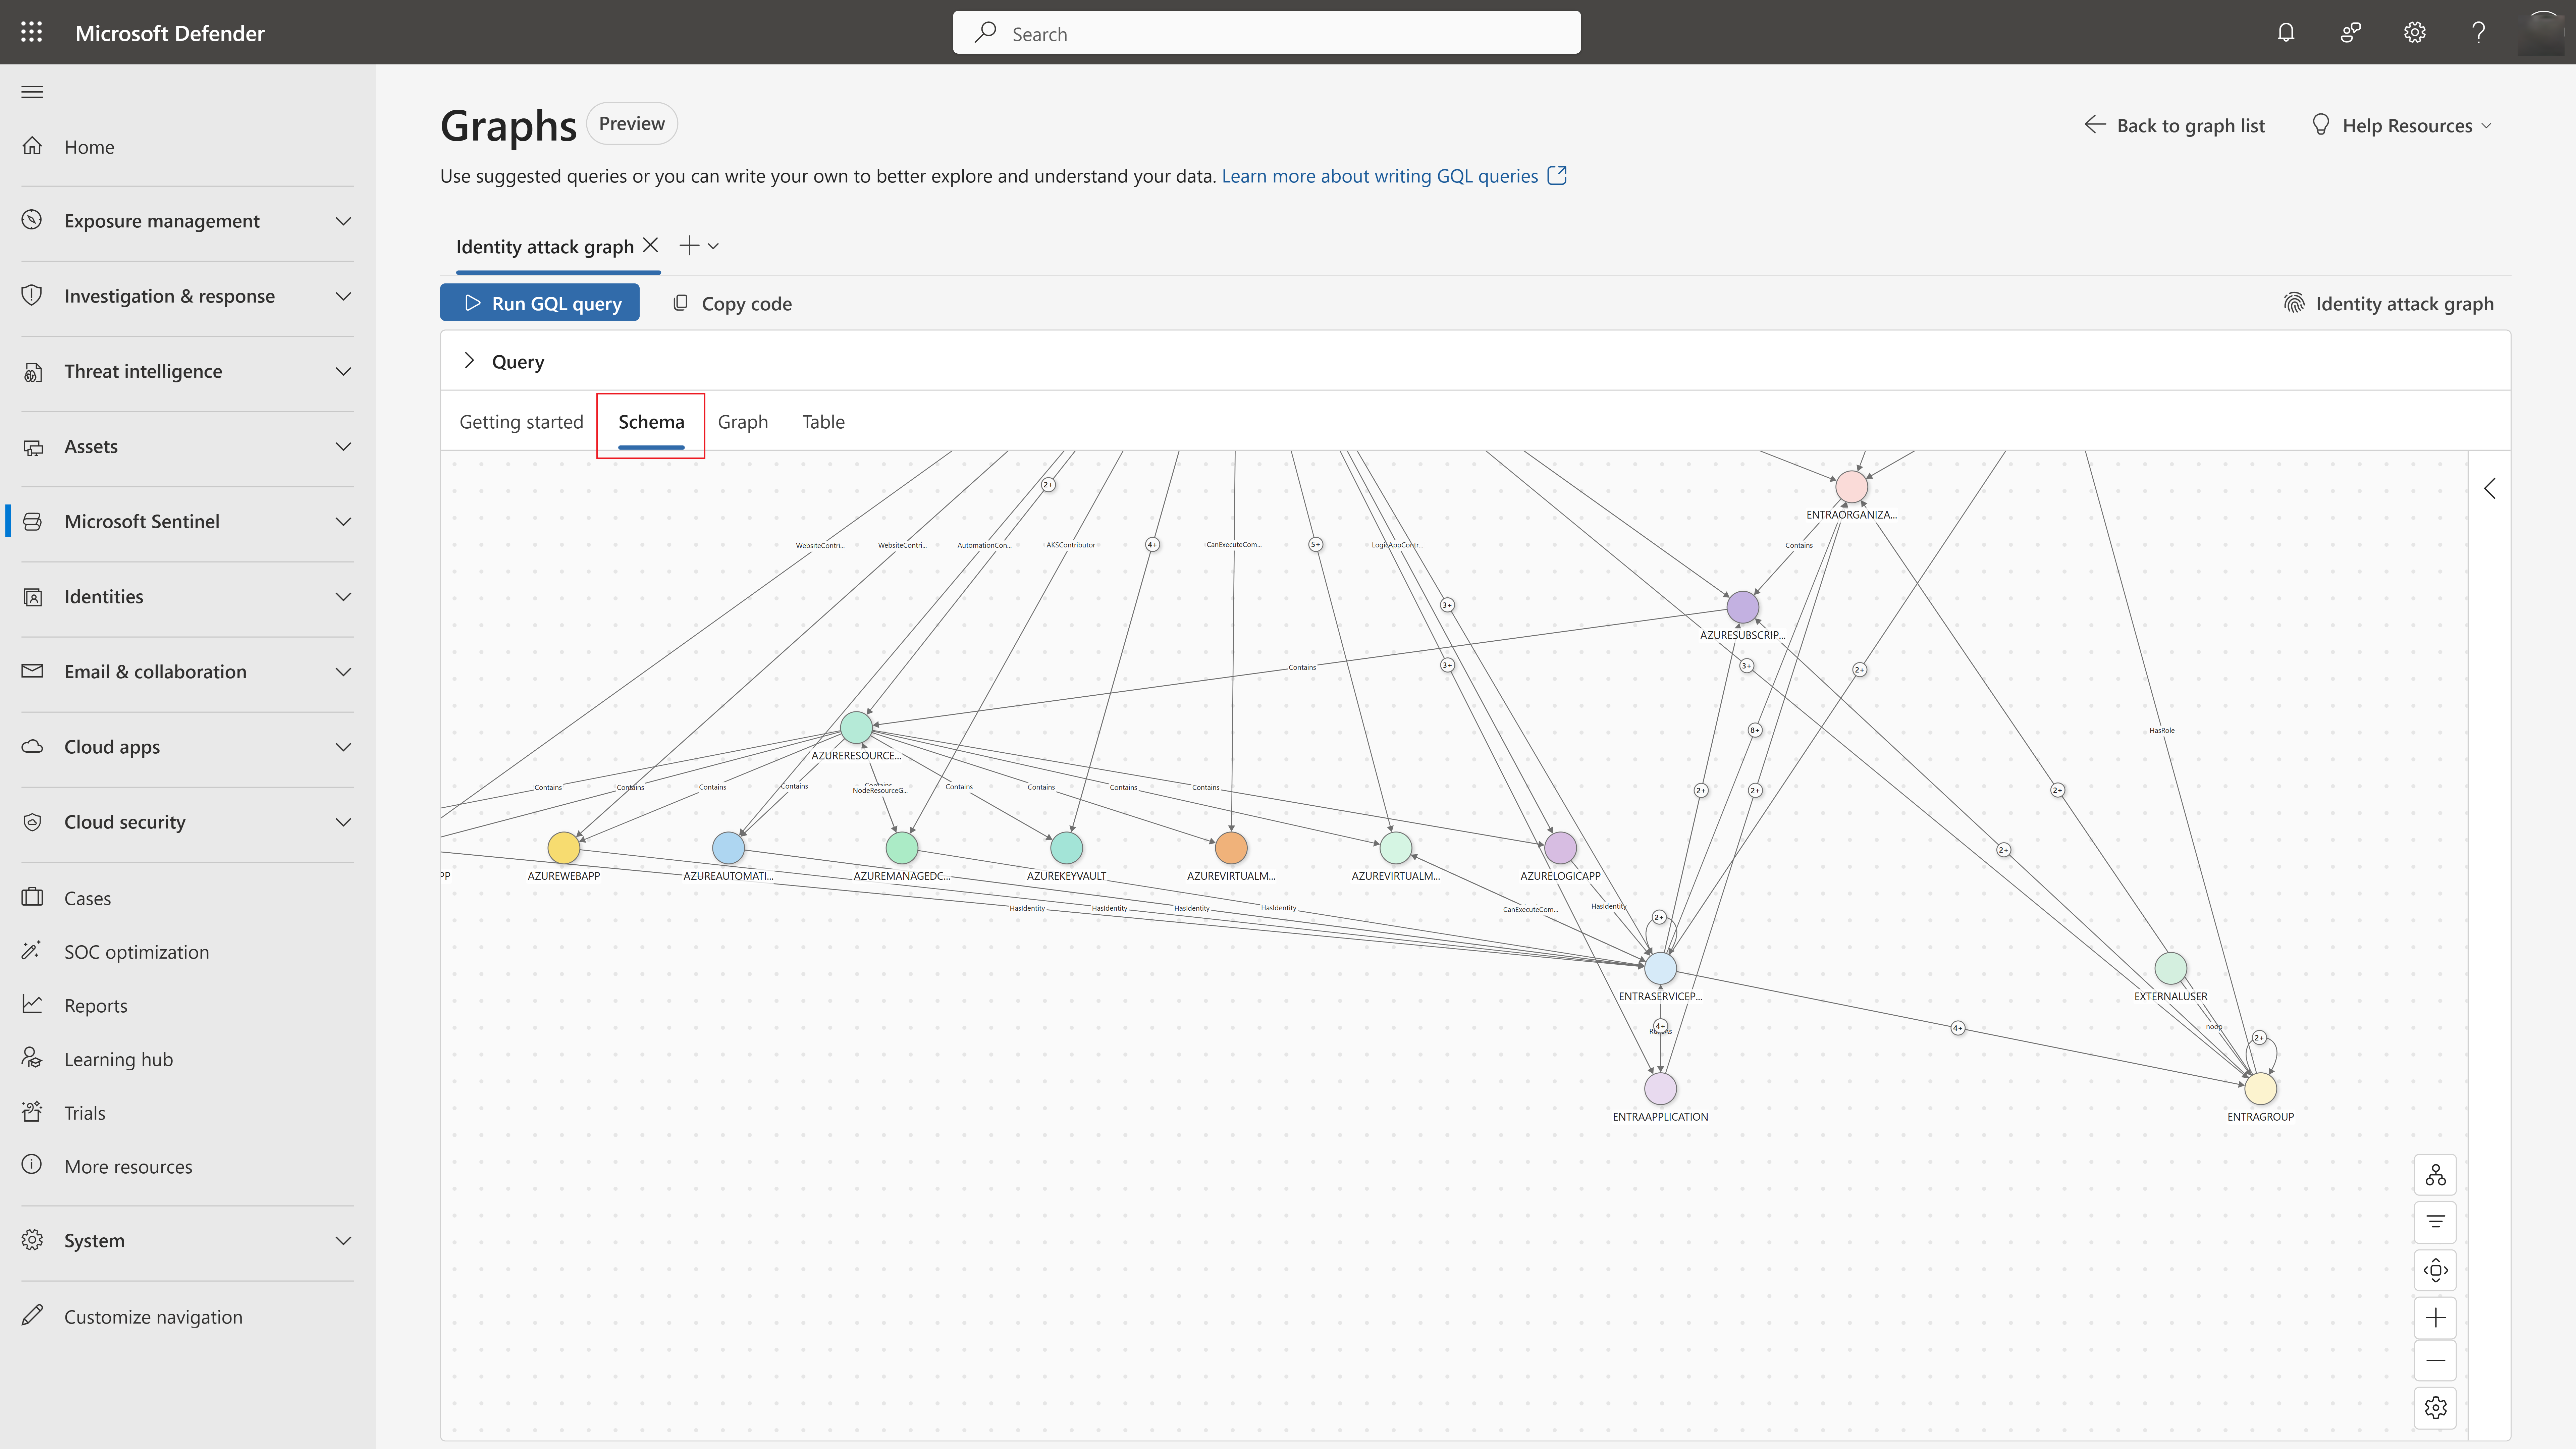
Ayrıntılı meta verileri görüntülemek için herhangi bir düğümü seçin.
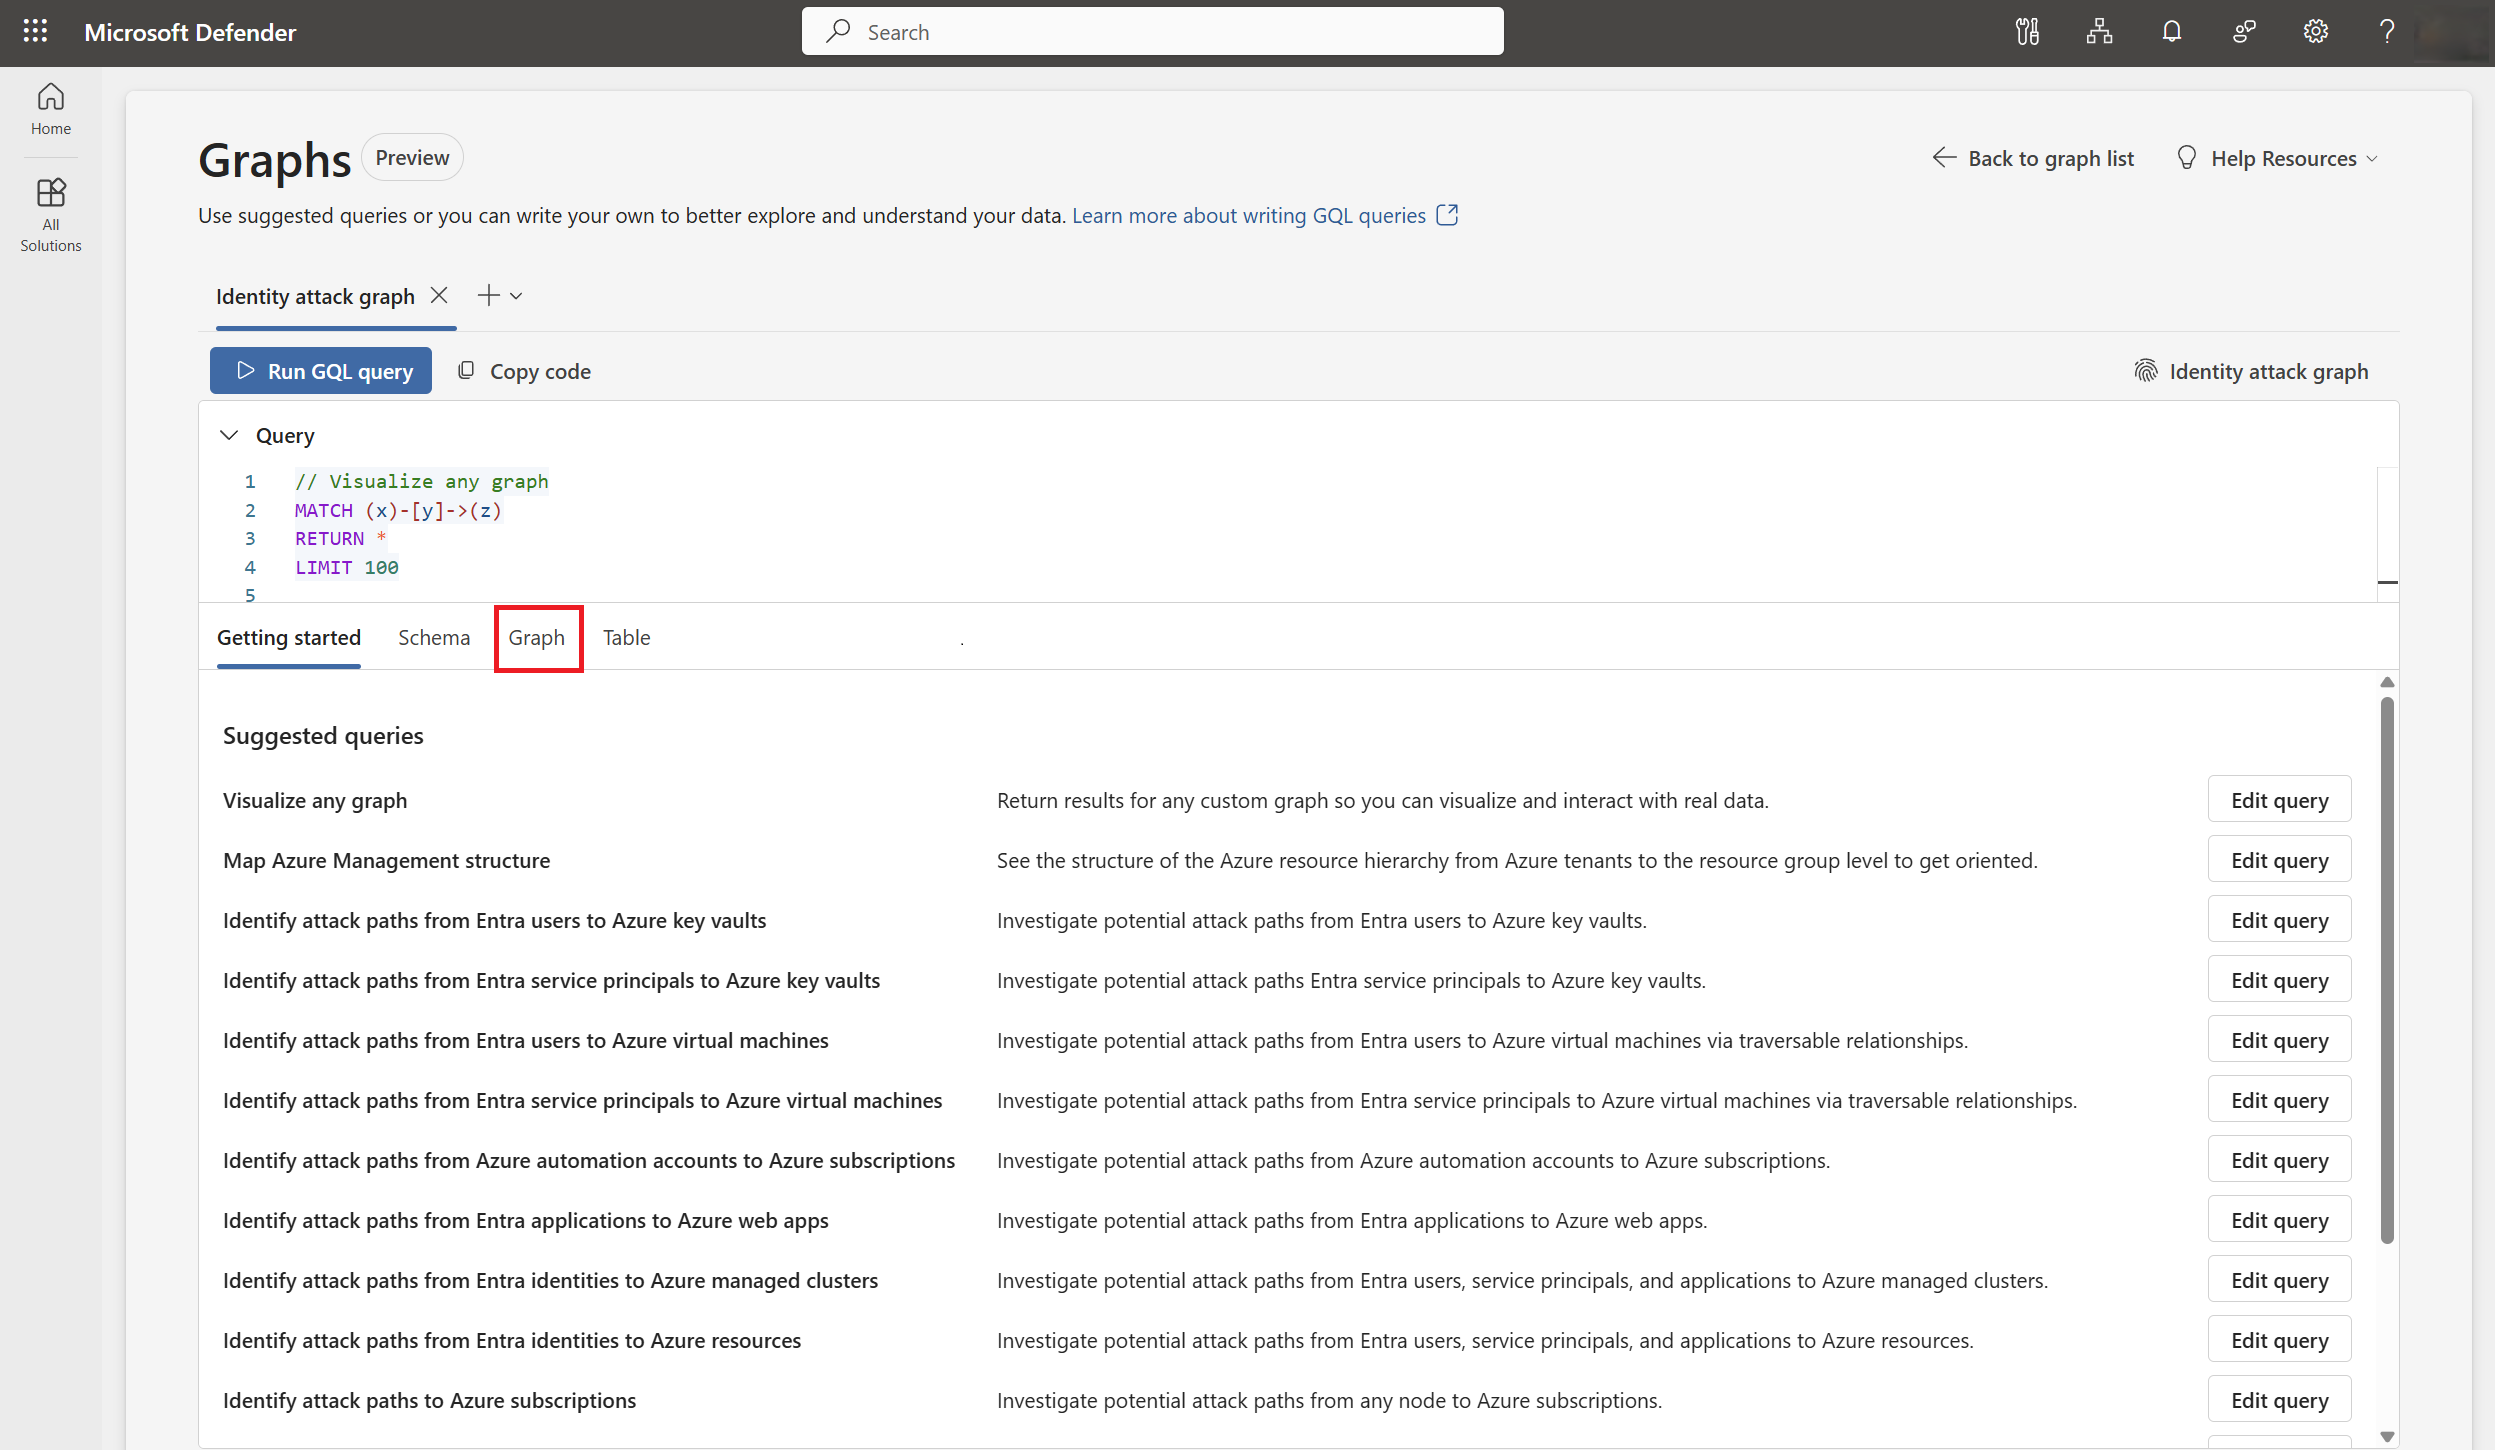
İlişkileri ve ayrıcalık yollarını görselleştirmek için Graf sekmesini kullanın. Başlamak için kendi GQL sorgularınızı yazın veya önceden tanımlanmış sorguları kullanın.
Not
Yaygın ve yüksek değerli araştırma senaryolarını ortaya getirmek için tasarlanmış önceden tanımlanmış sorgularla başlamanız önerilir. Bu sorgular, sıfırdan GQL yazmadan hemen değer almanıza yardımcı olur.
Sonuçları görmek için GQL sorgusunu çalıştır'ı seçin.