Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu öğreticide, Azure İzleyici Aracısı kullanarak Syslog verilerini çalışma alanınıza iletmek için Linux bir sanal makine (VM) yapılandıracaksınız. Bu adımlar, güvenlik duvarı ağ cihazı gibi bir aracı yükleyememenize neden olan Linux tabanlı cihazlardan veri toplamanızı ve izlemenizi sağlar.
Not
Container Insights artık AKS kümelerinizdeki Linux düğümlerden syslog olaylarının otomatik koleksiyonunu destekliyor. Daha fazla bilgi edinmek için bkz. Container Insights ile Syslog koleksiyonu.
Linux tabanlı cihazınızı Linux vm'ye veri gönderecek şekilde yapılandırın. VM’deki Azure İzleyici Aracısı, Syslog verilerini Log Analytics çalışma alanına iletir. Ardından cihazı Log Analytics çalışma alanında depolanan verilerden izlemek için Microsoft Sentinel veya Azure İzleyici'yi kullanın.
Bu öğreticide şunların nasıl yapılacağını öğreneceksiniz:
- Veri toplama kuralı oluşturun.
- Azure İzleyici Aracısı'nın çalıştığını doğrulayın.
- 514 numaralı bağlantı noktasında log alımını etkinleştirin.
- Syslog verilerinin Log Analytics çalışma alanınıza iletildiğini doğrulayın.
Önkoşullar
Bu öğreticideki adımları tamamlamak için aşağıdaki kaynaklara ve rollere sahip olmanız gerekir:
Etkin aboneliği olan bir Azure hesabı. Ücretsiz bir hesap oluşturun.
Aracıyı dağıtmak ve veri toplama kurallarını oluşturmak için aşağıdaki rollere sahip bir Azure hesabı.
Dahili rol Kapsam Neden - Sanal Makine Katkıda Bulunan
- Azure Bağlı Makine Kaynağı Yöneticisi- Sanal makineler
- Ölçek kümeleri
- Arc özellikli sunucular AzureAjanı dağıtıma almak için Microsoft.Resources/deployments/* işlemini içeren herhangi bir rol - Abonelik
- Kaynak grubu
- Mevcut veri toplama kuralıAzure Resource Manager şablonları dağıtmak için İzleme Katılımcısı - Abonelik
- Kaynak grubu
- Mevcut veri toplama kuralıVeri toplama kuralları oluşturmak veya düzenlemek için Log Analytics çalışma alanı.
Azure İzleyici Aracısını destekleyen bir işletim sistemi çalıştıran Linux sunucusu.
Güvenlik duvarı ağ cihazı gibi olay günlüğü verileri oluşturan Linux tabanlı bir cihaz.
DCR oluşturma ve kaynak ekleme
DCR'yi oluşturmak ve kaynak eklemek için şu makalelerdeki adımları izleyin:
Syslog veri kaynağını yapılandırma
DCR'nin Topla ve teslim sekmesindeVeri kaynağı türü açılan listesinden Linux Syslog'u seçin.
Her bir tesis için minimum günlükleme düzeyini seçin veya o tesis için hiç olay toplanmaması adına NONE seçeneğini seçin. Birden fazla tesisi aynı anda, onay kutularını işaretleyip ardından Seçili tesisler için en düşük log düzeyini ayarla bölümünde bir log düzeyi seçerek yapılandırabilirsiniz. Mevcut bir DCR'yi her açtığınızda onay kutularının işaretleri kaldırılır; bu nedenle şu anda hangi tesislerin toplandığını göstermezler.
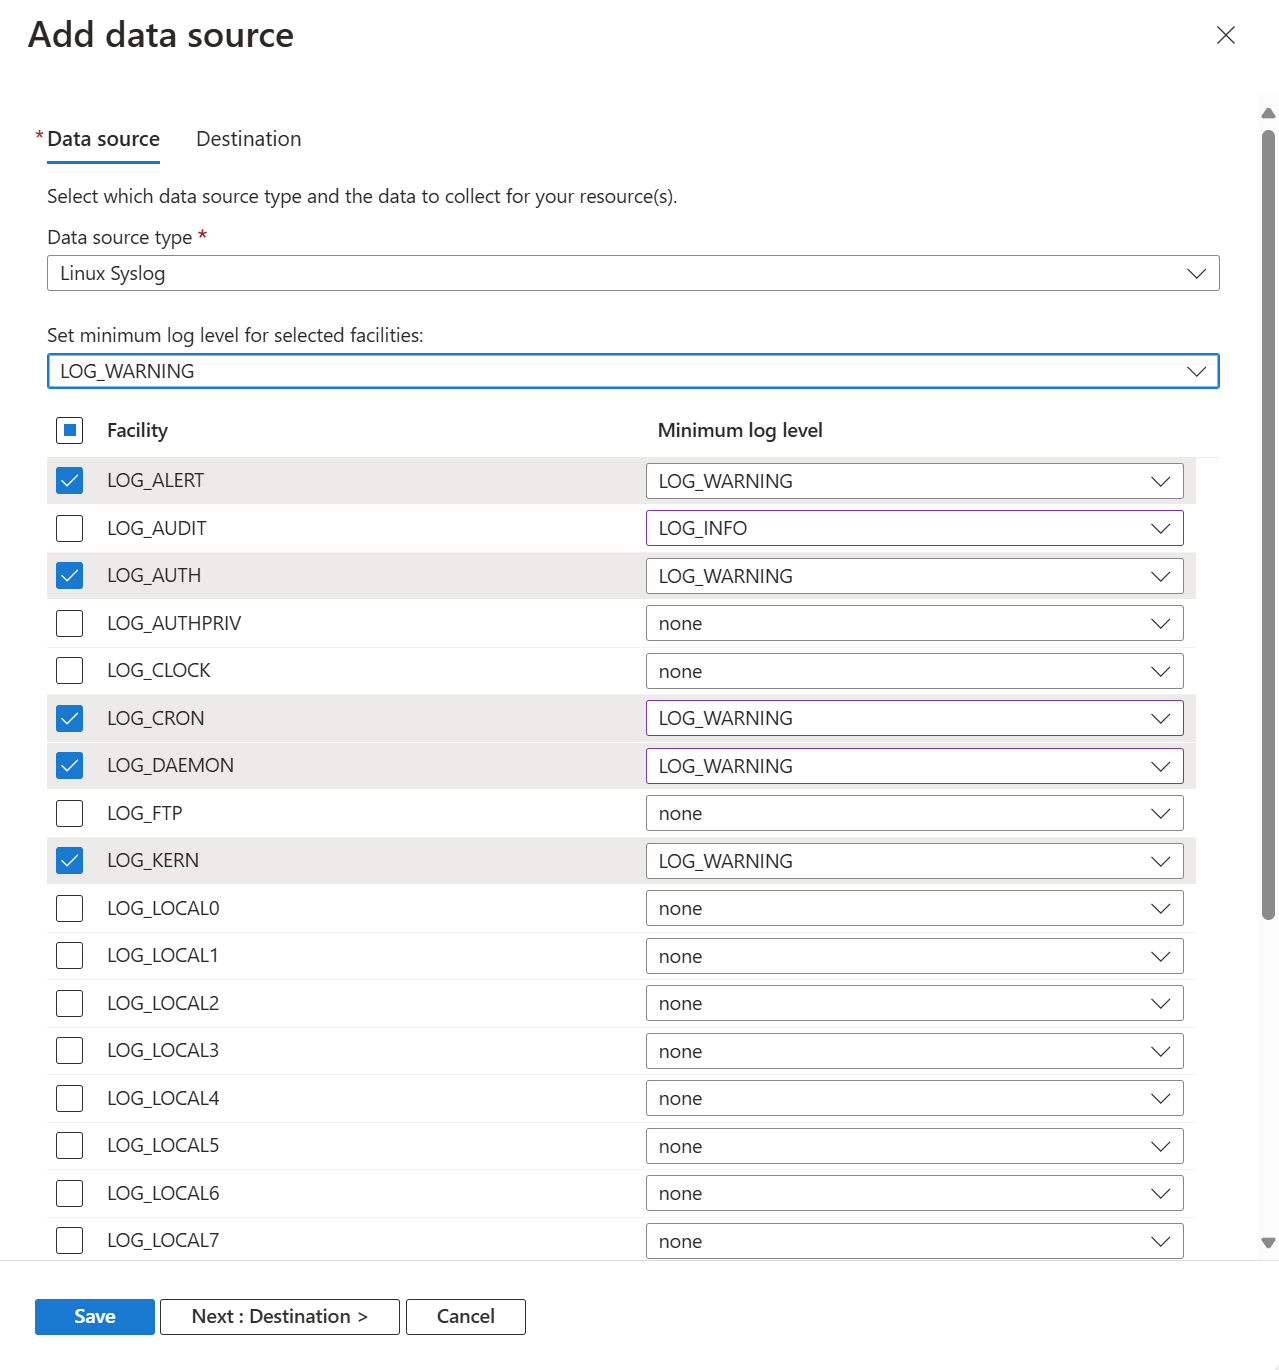
Seçilen önem seviyesindeki ve üzerindeki tüm günlük kayıtları tesis için toplanır. Desteklenen önem derecesi düzeyleri ve bunların göreli önem derecesi aşağıdaki gibidir:
- Hata ayıklama
- Bilgi
- Uyarı
- Uyarı
- Hata
- Kritik
- Uyarı
- Acil
Hedef ekleyin
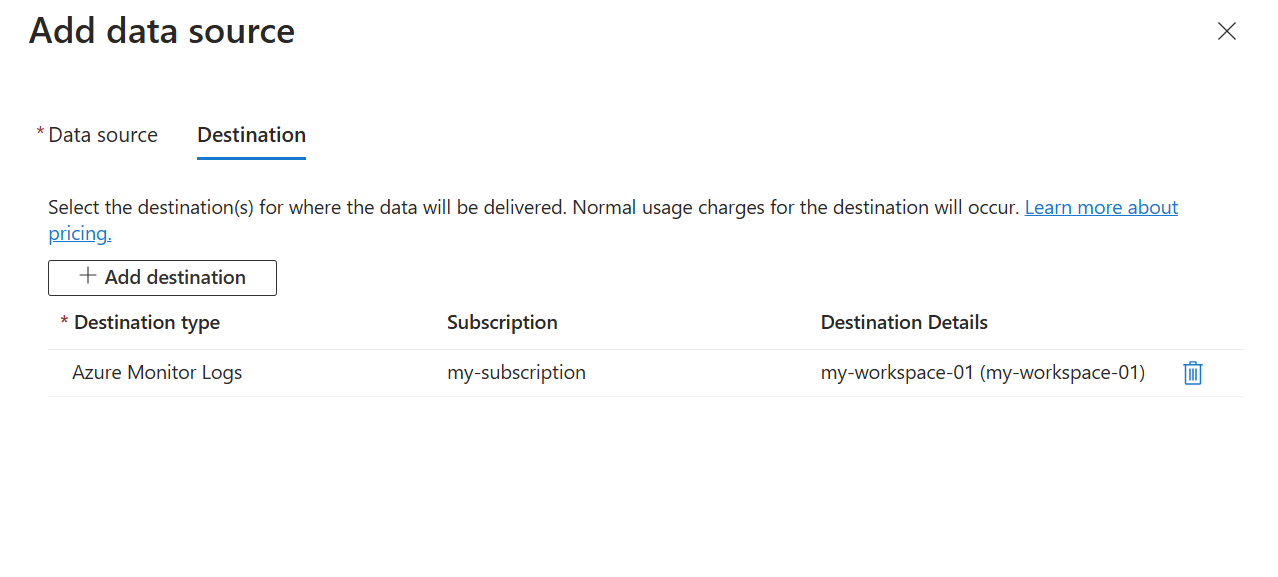
Syslog verileri yalnızca Syslog tablosunda depolandığı Log Analytics çalışma alanına gönderilebilir. Azure İzleyici Günlükleri türünde bir hedef ekleyin ve bir Log Analytics çalışma alanı seçin. Birden çok çalışma alanı ekleyebilirsiniz ancak bunun her birine yinelenen veriler göndereceğini ve bunun ek maliyete neden olacağını unutmayın.
Veri toplamayı doğrulama
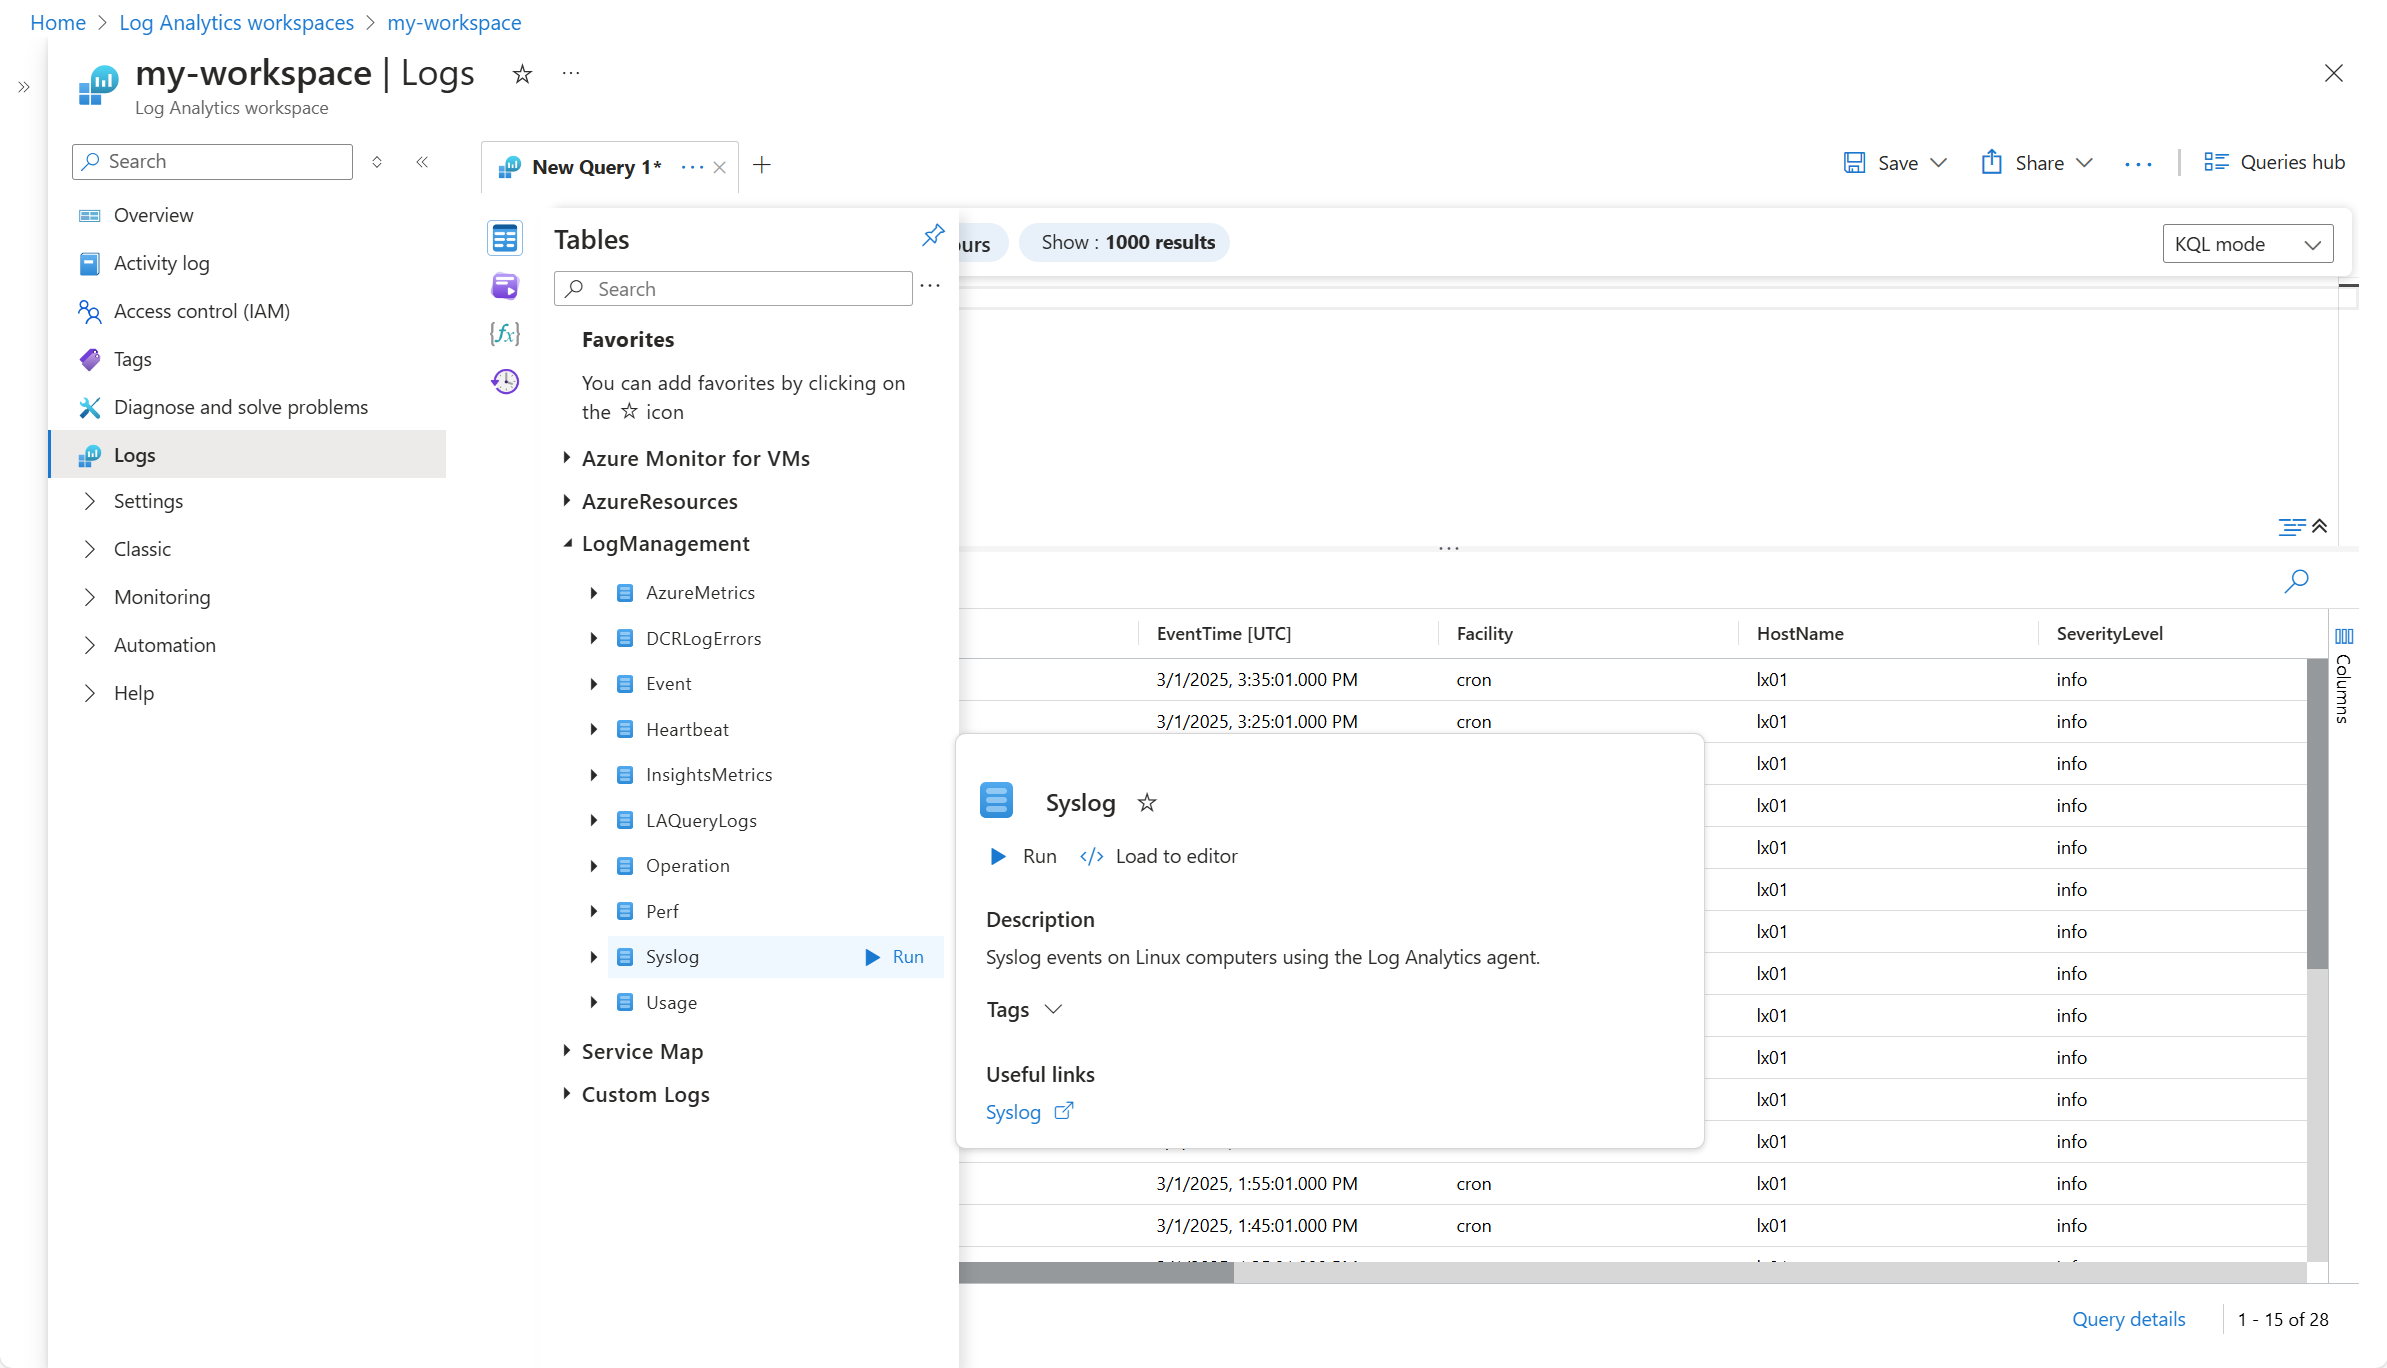
Verilerin toplandığını doğrulamak için Syslog tablosundaki kayıtları denetleyin. Sanal makineden veya Azure portal Log Analytics çalışma alanından Günlükler'i seçin ve tablolar düğmesine tıklayın. Sanal makineler kategorisinin altında Syslog'un yanındaki Çalıştır'a tıklayın.
Syslog veri toplamayı yapılandırma yordamının tamamı için bkz. Azure İzleyici Aracısı ile Syslog olaylarını toplama.
Azure İzleyici Aracısı'nın çalıştığını doğrulama
Microsoft Sentinel veya Azure İzleyici'de vm'nizde Azure İzleyici Aracısı'nın çalıştığını doğrulayın.
Azure portalında Microsoft Sentinel veya Azure İzleyici öğesini arayın ve açın.
Microsoft Sentinel kullanıyorsanız uygun çalışma alanını seçin.
Genel'in altında Günlükler'i seçin.
Yeni Sorgu sekmesinin görünmesi için Sorgular sayfasını kapatın.
Bilgisayar değerini Linux VM'nizin adıyla değiştirdiğiniz aşağıdaki sorguyu çalıştırın.
Heartbeat
| where Computer == "vm-linux"
| take 10
514 numaralı bağlantı noktasında günlük alımını etkinleştir
Günlük verilerini toplayan VM’nin, Syslog kaynağına bağlı olarak 514 numaralı TCP veya UDP bağlantı noktası üzerinden veri alımına izin verdiğini doğrulayın. Ardından vm'deki yerleşik Linux Syslog daemon'unu cihazlarınızdan Gelen Syslog iletilerini dinleyecek şekilde yapılandırın. Bu adımları tamamladıktan sonra Linux tabanlı cihazınızı günlükleri VM'nize gönderecek şekilde yapılandırın.
Not
Güvenlik duvarı çalışıyorsa, uzak sistemlerin daemon'un syslog dinleyicisine ulaşmasını sağlamak için bir kural oluşturulması gerekir: systemctl status firewalld.service
- tcp 514 için ekle (bölgeniz/bağlantı noktanız/protokol senaryonuza bağlı olarak farklılık gösterebilir)
firewall-cmd --zone=public --add-port=514/tcp --permanent - udp 514 için ekle (bölgeniz/bağlantı noktanız/protokol senaryonuza bağlı olarak farklılık gösterebilir)
firewall-cmd --zone=public --add-port=514/udp --permanent - Yeni kuralların geçerli olduğundan emin olmak için güvenlik duvarı hizmetini yeniden başlatın
systemctl restart firewalld.service
Aşağıdaki iki bölümde, bir Azure VM için gelen bağlantı noktası kuralı ekleme ve yerleşik Linux Syslog daemon'unun yapılandırılması ele alınıyor.
VM'de gelen Syslog trafiğine izin ver
Syslog verilerini bir Azure VM'ye iletiyorsanız 514 numaralı bağlantı noktasında alıma izin vermek için bu adımları izleyin.
Azure portalında Sanal Makineler’i arayın ve seçin.
VM'yi seçin.
Ayarlar altında Ağ seçeneğini seçin.
Gelen bağlantı noktası kuralı ekle seçeneğini belirleyin.
Aşağıdaki değerleri girin.
Alan Değer Hedef bağlantı noktası aralıkları 514 Protokol Syslog kaynağına bağlı olarak TCP veya UDP Eylem İzin ver Name AllowSyslogInbound Alanların geri kalanı için varsayılan değerleri kullanın.
Ekle'yi seçin.
Linux Syslog daemon'unu yapılandırma
Linux VM'nize bağlanın ve Linux Syslog daemon'unu yapılandırın. Örneğin, aşağıdaki komutu çalıştırarak komutu ağ ortamınız için gerektiği gibi uyarlayın:
sudo wget -O Forwarder_AMA_installer.py https://raw.githubusercontent.com/Azure/Azure-Sentinel/master/DataConnectors/Syslog/Forwarder_AMA_installer.py&&sudo python3 Forwarder_AMA_installer.py
Bu betik hem rsyslog.d hem de syslog-ng için değişiklik yapabilir.
Not
Aracının çalışamadığı diskin tamamen dolduğu durumlardan kaçınmak için, aracının ihtiyaç duymadığı günlükleri depolamayacak şekilde syslog-ng veya rsyslog yapılandırmasını ayarlamanız gerekir. Tam Disk senaryosu, yüklü Azure İzleyici Aracısı'nın işlevini kesintiye uğratır.
rsyslog veya syslog-ng hakkında daha fazla bilgi edinin.
Syslog verilerinin Log Analytics çalışma alanınıza iletildiğinden emin olun
Linux tabanlı cihazınızı vm'nize günlük gönderecek şekilde yapılandırdıktan sonra, Azure İzleyici Aracısı'nın Syslog verilerini çalışma alanınıza ilettiğini doğrulayın.
Azure portalında Microsoft Sentinel veya Azure İzleyici öğesini arayın ve açın.
Microsoft Sentinel kullanıyorsanız uygun çalışma alanını seçin.
Genel'in altında Günlükler'i seçin.
Yeni Sorgu sekmesinin görünmesi için Sorgular sayfasını kapatın.
Bilgisayar değerini Linux VM'nizin adıyla değiştirdiğiniz aşağıdaki sorguyu çalıştırın.
Syslog
| where Computer == "vm-linux"
| summarize by HostName
Kaynakları temizleme
Oluşturduğunuz VM gibi kaynaklara ihtiyacınız olup olmadığını değerlendirin. Çalışır durumda bıraktığınız kaynaklar size pahalıya mal olabilir. İhtiyacınız olmayan kaynakları tek tek silin. Oluşturduğunuz tüm kaynakları silmek için kaynak grubunu da silebilirsiniz.