Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
SAP uygulamalarının düzgün çalışması için Microsoft Sentinel çözümü için önce SAP verilerinizi Microsoft Sentinel almanız gerekir. Bunu, SAP için Microsoft Sentinel ajansız veri bağlayıcısını bağlayarak yapın.
Bu makaleyi izlemeden önce önceki dağıtım adımlarını tamamladığınızdan emin olun: SAP çözümünü çalışma alanınıza yükleme ve SAP sisteminizi hazırlama. Önkoşulların tam listesi için Önkoşullar bölümüne bakın.
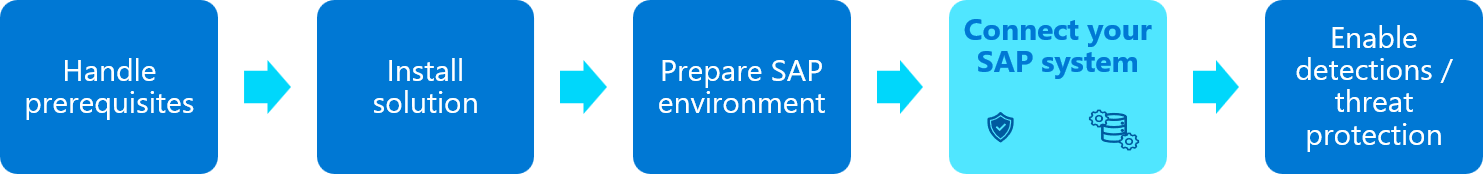
Bu makaledeki içerik güvenlik ekibinizle ilgilidir.
Prerequisites
SAP sisteminizi Microsoft Sentinel bağlamadan önce:
Tüm dağıtım önkoşullarının karşılandığından emin olun. Daha fazla bilgi için bkz. SAP uygulamaları için Microsoft Sentinel çözümünü dağıtma önkoşulları.
Important
İlgili Azure kaynaklarını başarılı bir şekilde dağıtmak için Entra ID Uygulama Geliştirici rolü veya daha yüksek bir seviyeye sahip olmanız gerekir. Bu izne sahip değilseniz, işlemi tamamlama iznine sahip bir iş arkadaşınızla çalışın. Tam yordam için Aracısız veri bağlayıcınızı bağlama bölümüne bakın.
SAP uygulamaları için Microsoft Sentinel çalışma alanınızda dağıtılan Microsoft Sentinel çözümünüz olduğundan emin olun. Daha fazla bilgi için bkz. SAP uygulamaları için Microsoft Sentinel çözümünü dağıtma
SAP sisteminizin tam olarak hazır olduğundan emin olun. Daha fazla bilgi için bkz. SAP sisteminizi Microsoft Sentinel çözümü için hazırlama.
Bağlayıcı ekleme videosunu izleyin
Bu belgede açıklanan SAP için Microsoft Sentinel Çözümü - aracısız veri bağlayıcısının dağıtımını ve yapılandırmasını desteklemek için ekleme videosunu kullanın.
Aracısız veri bağlayıcınızı bağlama
Microsoft Sentinel'de Yapılandırma > Veri bağlayıcıları sayfasına gidin ve SAP için Microsoft Sentinel - aracısız veri bağlayıcısını bulun.
Yapılandırma alanında 1. adımı genişletin. Gerekli Azure kaynaklarının /SOC Mühendisinin otomatik dağıtımını tetikleyin ve Gerekli Azure kaynaklarını dağıt'ı seçin.
Important
Eğer Entra ID Uygulama Geliştiricisi rolüne veya daha üst bir role sahip değilseniz ve gereken Azure kaynaklarını dağıtmayı seçerseniz, bir hata iletisi görüntülenir, örneğin: "Gerekli Azure kaynaklarını dağıtın" (hatalar değişebilir). Bu, veri toplama kuralının (DCR) ve veri toplama uç noktasının (DCE) oluşturulduğu anlamına gelir, ancak Entra ID uygulama kaydınızın yetkilendirildiğinden emin olmanız gerekir. Doğru yetkilendirmeyi ayarlamaya devam edin.
Note
SAP uygulamaları (aracısız) için Microsoft Sentinel çözümü için gerekli Azure kaynaklarını dağıtırken Azure Resource Manager (ARM) kaynak sağlayıcısı işlemlerinin tamamlanması 45 saniyeye kadar sürebilir. Bu süre boyunca dağıtım gecikmiş gibi görünebilir. Bu davranış beklenmektedir. Yeniden denemeden veya yeniden dağıtmadan önce işlemin tamamlanmasını bekleyin.
Aşağıdakilerden birini yapın:
- Entra ID Uygulama Geliştirici rolüne veya daha yüksek bir role sahipseniz sonraki adıma geçin.
-
Entra ID Application Developer rolüne veya daha üst bir role sahip değilseniz:
- DCR kimliğini Entra ID yöneticinizle veya iş arkadaşınızla gerekli izinlerle paylaşın.
- Monitoring Metrics Publisher rolünün Entra ID uygulama kaydındaki istemci kimliği kullanılarak hizmet sorumlusu atamasıyla DCR'de atandığından emin olun.
- DCR'de yetkilendirme için kullanılacak Entra ID uygulama kaydından istemci kimliğini ve istemci gizli anahtarını alın. SAP yöneticisi, DCR'ye göndermek için istemci kimliği ve gizli anahtar bilgilerini kullanır.
Ekranı aşağı kaydırın ve SAP istemcisi ekle'yi seçin.
SAP İstemcisi'ne bağlan yan bölmesinde aşağıdaki ayrıntıları girin:
Alan Description RFC hedef adı BTP hedefinizden alınan RFC varış noktasının adı. SAP Aracısız İstemci Kimliği Process Integration Runtime hizmet anahtarı JSON dosyasından alınan clientid değeri. SAP Aracısız İstemci Gizli Anahtarı Process Integration Runtime hizmet anahtarı JSON dosyasından alınan clientsecret değeri. Yetkilendirme sunucusu URL'si Process Integration Runtime hizmet anahtarı JSON dosyasından alınan tokenurl değeri. Örneğin: https://your-tenant.authentication.region.hana.ondemand.com/oauth/tokenIntegration Suite Uçbirimi Process Integration Runtime hizmet anahtarı JSON dosyasından alınan url değeri. Örneğin: https://your-tenant.it-account-rt.cfapps.region.hana.ondemand.comBağlan seçeneğini seçin.
Important
İlk bağlantıda biraz bekleme süresi olabilir. Diğer ayrıntılar için bkz. Kodsuz bağlayıcıyı doğrulama.
SAP sistemlerini büyük ölçekte toplu olarak devreye almak
SAP sistemlerini büyük ölçekte SAP uygulamaları için Sentinel Çözümüne eklemek için API ve CLI tabanlı yaklaşımlar önerilir. Microsoft Sentinel için SAP Integration Suite araçlarını kullanmaya başlayın.
BTP istemci sırrını yenileme
Veri bağlayıcısı tarafından kullanılan BTP alt hesabı istemci parolalarını belirli aralıklarla yenilemenizi öneririz. Otomatik ve platform tabanlı bir yaklaşım için Azure Key Vault ile SAP BTP güven deposu sertifikasının otomatik yenilenmesine bakın ve son kullanma tarihlerini bir kez ve hepsi için düşünmeyi bırakma yollarını öğrenin (SAP blogu).
Microsoft Sentinel için SAP Integration Suite araçları, mevcut bir veri bağlayıcısını yeni bir gizli diziyle güncelleştirme işlemini otomatik olarak gösterir.
Veri bağlayıcısı davranışını özelleştirme (isteğe bağlı)
Microsoft Sentinel için SAP aracısız veri bağlayıcınız varsa, aracısız veri bağlayıcısının SAP sisteminizden Microsoft Sentinel'e veri alma şeklini özelleştirmek için SAP Integration Suite'i kullanabilirsiniz.
Bu yordam yalnızca SAP aracısız veri bağlayıcısı davranışını özelleştirmek istediğinizde geçerlidir. Varsayılan işlevden memnunsanız bu yordamı atlayın. Örneğin, Sybase kullanıyorsanız collect-changedocs-logs parametresini yapılandırarak SAP Integration Suite tümleştirme akışınızdaki Belgeleri Değiştir günlükleri için alımı kapatmanızı öneririz. Veritabanı performans sorunları nedeniyle, Sybase'ten Change Docs günlüklerinin içeri aktarılması desteklenmez.
Tip
Varsayılanları geçersiz kılmanın etkileri hakkında daha fazla içgörü için bu bloga bakın.
Veri bağlayıcısı davranışını özelleştirme önkoşulları
Veri bağlayıcısı davranışını özelleştirmeden önce aşağıdaki önkoşulların karşılandığından emin olun:
- Değer eşlemeleri oluşturma ve düzenleme izinleriyle SAP Integration Suite'e erişiminiz olmalıdır.
- Değer eşleme yapıtını barındırmaya ayrılmış, var olan veya yeni olan ayrı bir SAP tümleştirme paketi. Marketten yüklenen SAP tümleştirme paketi için Microsoft Sentinel yalnızca yapılandırma modunda olduğundan, bunu buraya ekleyemezsiniz.
Değer eşleme yapıtı oluşturma ve ayarları özelleştirme
SAP Integration Suite kiracınızda bir değer eşleme yapıtı oluşturun ve yalnızca geçersiz kılmak istediğiniz parametreleri ekleyin. Tanımlamadığınız tüm parametreler varsayılan değerini korur.
Yapıtı yerleştirmek için iki seçeneğiniz vardır:
Seçenek 1 (önerilen): SAP topluluk deposu için Microsoft Sentinelönceden oluşturulmuş Anahtar Değeri Eşlemesini içeri aktarın. Depo, özelleştirme için önceden doldurulmuş bir Veri Toplayıcı Özelleştirme (Anahtar Değer Haritası) şemasını gösterir. Sürümler sayfasından en son temel paketi indirin ve SAP Integration Suite kiracınıza aktarın. Ardından aşağıdaki özelleştirme adımlarıyla devam edin.
Tip
SAP topluluk deposu için Microsoft Sentinel, SAP Ariba, SAP S/4HANA Cloud genel sürümü (GROW), SAPUser block ve SAP Table Reader gibi aracısız veri bağlayıcısı ile birlikte benimseyebileceğiniz diğer Microsoft sağlanan tümleştirme tariflerini de barındırır. Tam ve güncel liste için integration-artifacts klasörüne göz atın. Topluluk katkıları memnuniyetle karşılanır.
2. Seçenek: Yapıtı el ile oluşturun. Ayrılmış paketinizde yeni bir Değer Eşleme yapıtı oluşturun. Daha fazla bilgi için değer eşlemesi oluşturmayla ilgili SAP belgelerine bakın.
Değer eşleme artefaktı hazır olduktan sonra bunu özelleştirin ve etkinleştirin:
Veri bağlayıcınızın davranışını özelleştiren girdileri ekleyin. Aşağıdaki yaklaşımlardan birini kullanın:
- Tüm SAP sistemlerindeki ayarları özelleştirmek için, kaynak anahtar olarak parametre adını ve hedef değer olarak geçersiz kılma değerinizi kullanarak global çift yönlü eşleme ajansı altında değer eşlemeleri ekleyin.
-
Belirli SAP sistemlerinin ayarlarını özelleştirmek için her SAP sistemi için ayrı bir çift yönlü eşleme ajansı oluşturun. Her bir ajansı özelleştirmek istediğiniz RFC hedefinin adıyla tam olarak eşleşecek şekilde adlandırın (örneğin,
myRfc, key, myRfc, value) ve parametre girdilerini bu ajansın altına ekleyin.
Daha fazla bilgi için değer eşlemelerini yapılandırmayla ilgili SAP belgelerine bakın.
Güncelleştirilmiş ayarları etkinleştirmek için değer eşleme yapıtını kaydedin ve dağıtın .
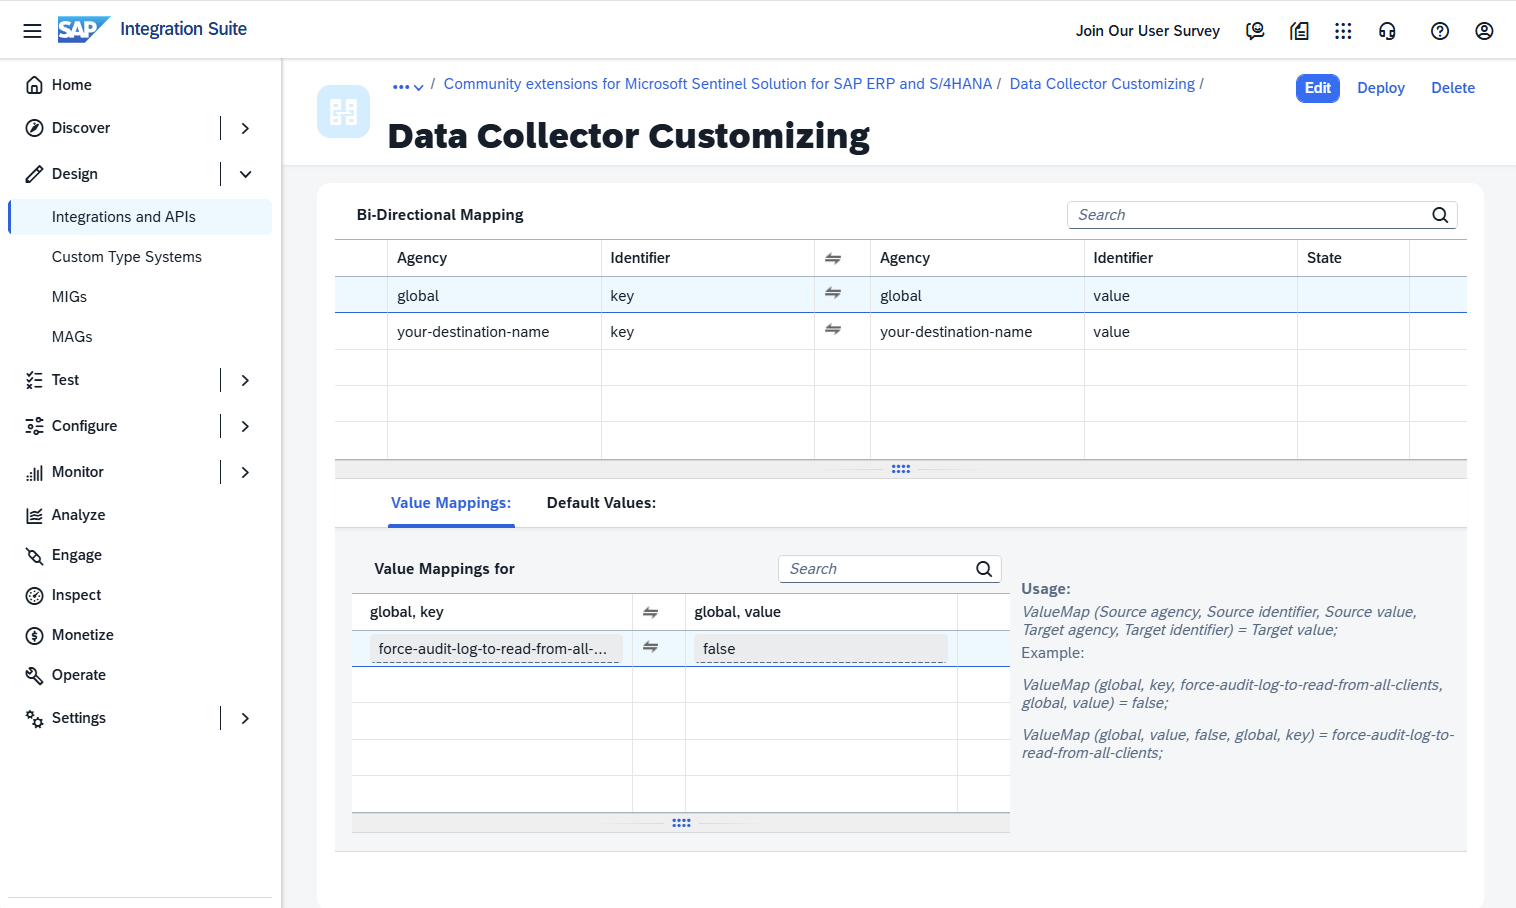
Değer eşleme yapıtına ne girilir? için aşağıdaki tabloyu kılavuz olarak kullanın. Yalnızca geçersiz kılmak istediğiniz parametrelerin satırlarını ekleyin:
| Değer eşleme yapıtındaki alan | Ne girmeliyim? |
|---|---|
| Ajans (kaynak ve hedef) | Tüm SAP sistemleri için global veya geçersiz kılma işlemini belirli bir SAP sistemiyle sınırlandırmak için RFC hedef adı (örneğin, myRfc). |
| Tanımlayıcı (kaynak ve hedef) |
key kaynak tanımlayıcı olarak ve value hedef tanımlayıcı olarak. |
| Kaynak değer | Özelleştirilebilir parametreler tablosundaki parametre adı (örneğin, collect-changedocs-logs). |
| Hedef değer | Bu parametrenin geçersiz kılma değeri (örneğin, false). |
Aşağıdaki tabloda, Microsoft Sentinel için SAP aracısız veri bağlayıcısı için özelleştirilebilir parametreler listelenmektedir:
Genel koleksiyon kontrolleri
Aşağıdaki parametreler aracısız bağlayıcı için genel veri toplama davranışını denetler.
| Parameter | Description | İzin verilen değerler | Varsayılan değer |
|---|---|---|---|
| changedocs-object-classes | Belgeleri Değiştir günlüklerinden alınan nesne sınıflarının listesi. | Nesne sınıflarının virgülle ayrılmış listesi | BANK, CLEARING, IBAN, IDENTITY, KERBEROS, OA2_CLIENT, PCA_BLOCK, PCA_MASTER, PFCG, SECM, SU_USOBT_C, SECURITY_POLICY, STATUS, SU22_USOBT, SU22_USOBX, SUSR_PROF, SU_USOBX_C, USER_CUA |
| denetim günlüklerini topla | Denetim Günlüğü verilerinin ABAPAuditLog tablosuna alınıp alınmayacağını belirler. |
true: Alındı false: Alınmadı |
doğru |
| collect-changedocs-logs | Change Docs günlüklerinin ABAPChangeDocsLog tablosuna aktarılıp aktarılmayacağını belirler. |
true: Alındı false: Alınmadı |
doğru |
| denetim-günlüğünü-tüm-istemcilerden-okumaya-zorla | Denetim Günlüğünün tüm istemcilerden okunup okunmadığını belirler. |
true: Tüm istemcilerden okunur false: Tüm istemcilerden okunmuyor |
false |
| içe aktarma-döngüsü-günleri | Tüm roller ve kullanıcılar dahil olmak üzere tam Kullanıcı Ana Verilerini içe aktarmak için verilen süre (gün cinsinden). Bu parametre, Kullanıcı Asıl Verileri'ne yapılan değişikliklerin alımını etkilemez. | Tam sayı, 1 ila 14 arasında- | 7 |
| collect-user-master-data-users | Kullanıcı Ayrıntıları verilerinin tablolara ABAPUserDetails aktarılıp aktarılmayacağını belirler. |
true: Alındı, yanlış: Alınmadı | doğru |
| kullanıcı-ana-veri-rollerini-topla | Rol Yetkilendirme verilerinin ABAPAuthorizationDetails tablolarına alınıp alınmayacağını belirler. |
true: Alındı, yanlış: Alınmadı | doğru |
| hariç-tutulan-denetim-kullanıcıları | SAP kullanıcıları denetim günlüğü seçiminden dışlanıyor. Genellikle, fazla log üreten toplu işlerin kullanıcı günlüklerinin hacmi ile tehdit korumasının sağladığı değer arasında denge kurmak için kullanılır. | Kullanıcı adları listesi virgülle ayrılmış | |
| saniyedeki uzaklık | Veri toplama penceresinin hem başlangıç hem de bitiş zamanları için uzaklığı saniye olarak belirler. Veri toplamayı yapılandırılan saniye sayısına kadar geciktirmek için bu parametreyi kullanın. | 60 |
Denetim Günlüğü parametreleri
Aşağıdaki parametreler Denetim Günlüğü toplama davranışını denetler.
| Parameter | Description | İzin verilen değerler | Varsayılan değer |
|---|---|---|---|
| denetim-günlüğünü-tüm-istemcilerden-okumaya-zorla | Denetim Günlüğünün tüm istemcilerden okunup okunmadığını belirler. | true: Tüm istemcilerden okuma, yanlış: Tüm istemcilerden okunmuyor | false |
| force-sal-filesystem | Güvenlik Denetim Günlüğü için yalnızca dosya sistemi iyileştirmesini etkinleştirir.
true olarak ayarlandığında, bağlayıcı alma işlemi için hem ID_FILESYSTEM_SEL_ONLY hem de ID_FILE_SEL_SIMPLE kullanır. |
true: Etkin, yanlış: Devre dışı | false |
| maksimum satır | Tek bir veri toplama penceresinde işlenen Denetim Günlüğü kayıtlarının sayısını sınırlayan bir koruma görevi görür. Bu parametre artık Change Docs koleksiyonu için geçerli değildir. | 1-1000000 arasında tamsayı | 150000 |
Docs parametrelerini değiştirme
Aşağıdaki parametreler Change Docs günlük koleksiyonunu denetler.
| Parameter | Description | İzin verilen değerler | Varsayılan değer |
|---|---|---|---|
| changedocs-object-classes | Belgeleri Değiştir günlüklerinden alınan nesne sınıflarının listesi. | Nesne sınıflarının virgülle ayrılmış listesi | BANK, CLEARING, IBAN, IDENTITY, KERBEROS, OA2_CLIENT, PCA_BLOCK, PCA_MASTER, PFCG, SECM, SU_USOBT_C, SECURITY_POLICY, STATUS, SU22_USOBT, SU22_USOBX, SUSR_PROF, SU_USOBX_C, USER_CUA |
| max-changedocs-headers | Tek bir veri toplama penceresinde işlenen Change Docs üst bilgi kayıtlarının (CDHDR kayıtları) sayısını sınırlayan bir koruma görevi görür. Üst bilgi hacmindeki ani artışlar sırasında çalışma zamanını ve bellek baskısını azaltmak için bu parametreyi kullanın. | 1-1000000 arasında tamsayı | 1000 |
| max-changedocs-details | Tek bir veri toplama penceresinde işlenen Belgeleri Değiştir ayrıntı kayıtlarının (CDPOS kayıtları) sayısını sınırlayan bir koruma görevi görür. Aktarım hızını ve bellek kullanımını ayarlamak için bu parametreyi kullanın. | 1-1000000 arasında tamsayı | 10000 |
| change-docs-batch-size | Ayrıntı getirme çağrısı başına kullanılan Belgeleri Değiştir üst bilgi kayıtlarının sayısı. RFC çağrıları zaman aşımına uğradıysa bu değeri azaltın. | 1-1000 arasında tamsayı | 1000 |
Kullanıcı Ayrıntıları parametreleri
Aşağıdaki parametreler Kullanıcı Ayrıntıları koleksiyonunu denetler.
| Parameter | Description | İzin verilen değerler | Varsayılan değer |
|---|---|---|---|
| en fazla kullanıcı | Tek bir toplama döngüsünde işlenen benzersiz kullanıcı sayısını sınırlayan bir güvenlik önlemi işlevi görür. | 1-1000000 arasında tamsayı | 125 |
| kullanıcı toplu iş boyutu | Etkin kullanıcı verileri alınırken her toplu işlemde işlenen kullanıcı sayısı. RFC çağrıları zaman aşımına uğradıysa bu değeri azaltın. | 1-1000 arasında tamsayı | 125 |
| role-profiles-max | Bağlayıcının, tam liste yerine bir joker karakterli kırpma işaretçisi yazmadan önce, bir kullanıcı için çıkarabileceği profil ve rollerin toplam azami sayısını belirler. | 1-10000 arasında tamsayı | 1000 |
| role-profiles-batch-size | Çıkış satırı başına yazılan profil veya rol sayısı. Bu değerden daha fazla profili veya rolü olan kullanıcılar birden çok satıra bölünür. | 1-1000 arasında tamsayı | 14 |
Rol Yetkilendirme parametreleri
Aşağıdaki parametreler Rol Yetkilendirmesi veri toplamayı denetler.
| Parameter | Description | İzin verilen değerler | Varsayılan değer |
|---|---|---|---|
| max-roles | Tek bir koleksiyon döngüsünde işlenen rol sayısını sınırlayan bir koruma görevi görür. | 1-1000000 arasında tamsayı | 50 |
| max-roles-authz-overall | Tek bir toplama döngüsünde tüm roller için alınan rol yetkilendirme kayıtlarının toplam sayısını sınırlayan bir koruma görevi görür. | 1-1000000 arasında tamsayı | 25000 |
| max-roles-authz-individual | Tek bir rol için getirilen yetkilendirme kayıtlarının sayısını sınırlayan bir koruma görevi görür. Bu sınırı aşan roller atlanır. | 1-1000000 arasında tamsayı | 5000 |
| role-authz-batch-size | Rol yetkilendirme verileri alınırken her toplu alımda alınan kayıt sayısı. RFC çağrıları zaman aşımına uğradıysa bu değeri azaltın. | 1-1000 arasında tamsayı | 100 |
Korumaların kesilmesi davranışı
Her iki sınıra da ulaşıldığında, çıkışa hangi sınıra ulaşıldığını, gerçek kayıt sayısını ve koleksiyon zaman penceresini gösteren açıklayıcı bir ileti içeren bir işaretçi kaydı yazılır. Bu iki sınır, Sentinel’de birbirinden ayırt edilebilmeleri için farklı işaretleyiciler (TRUNCATED_HEADERS ve TRUNCATED_DETAILS) üretir.
Bağlantıyı ve sistem durumunu denetleme
SAP veri bağlayıcısını dağıttıktan sonra, bağlayıcının sağlık durumunu ve bağlantısını kontrol edin. Daha fazla bilgi için bkz. SAP sistemlerinizin sistem durumunu ve rolünü izleme.
Bağlayıcı dağıtıldıktan sonra SAP uygulamaları içeriği için Microsoft Sentinel çözümünü yapılandırmaya devam edin. Özellikle, izleme listelerindeki ayrıntıları yapılandırmak, algılamaları ve tehdit korumasını etkinleştirmenin önemli bir adımıdır.