Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Şunlar için geçerlidir: ✔️ Linux VM'leri ✔️ Windows VM'leri ✔️ Esnek ölçek kümeleri
Azure Sanal Makineleriniz (VM'ler) ve Sanal Makine Ölçek Kümeleriniz (VMSS) için otomatik konuk düzeltme eki uygulamasını etkinleştirmek, sanal makinelere güvenli ve otomatik olarak düzeltme eki uygulayarak güvenlik uyumluluğunun korunmasına ve VM'lerin etki alanının sınırlandırılmasına yardımcı olarak güncelleştirme yönetimini kolaylaştırır.
Otomatik VM konuğuna yama uygulama aşağıdaki özelliklere sahiptir:
- Kritik veya Güvenlik olarak sınıflandırılan düzeltme ekleri otomatik olarak indirilir ve VM'ye uygulanır.
- Yamalar, VM'nin saat dilimindeki IaaS VM'leri için yoğun olmayan saatlerde uygulanır.
- Yamalar VMSS Flex için tüm saatler boyunca uygulanır.
- Azure, düzeltme eki düzenlemesini yönetir ve kullanılabilirlik öncelikli ilkeleri izler.
- Platform sistem durumu sinyalleri aracılığıyla belirlenen sanal makine durumu, düzeltme eki uygulama hatalarını algılamak için izlenir.
- Uygulama durumu, Uygulama Durumu uzantısı aracılığıyla izlenebilir.
- Tüm VM boyutları için çalışır.
VM konuklarına otomatik yama uygulama nasıl çalışır?
Bir VM’de otomatik konuk yaması uygulama etkinleştirilmişse, kullanılabilir Kritik ve Güvenlik yamaları otomatik olarak indirilir ve VM’ye uygulanır. Bu mekanizma her ay yeni yamalar çıktıkça otomatik olarak devreye girer. Düzeltme eki değerlendirmesi ve yükleme otomatiktir ve işlem vm'nin yapılandırıldığı şekilde yeniden başlatılmasını içerir. VM Modelindeki rebootSetting parametresi, Bakım Yapılandırması gibi başka bir sistemdeki ayarlardan önceliklidir.
VM, ilgili VM için geçerli düzeltme eklerini belirlemek üzere herhangi bir 30 günlük süre içinde düzenli olarak birkaç günde bir ve birden çok kez değerlendirilir. Yamalar vm için yoğun olmayan saatlerde vm'ye herhangi bir gün yüklenebilir. Bu otomatik değerlendirme, eksik yamaların olabildiğince erken tespit edilmesini sağlar.
Düzeltme ekleri, kullanılabilirlik öncelikli düzenlemenin ardından aylık düzeltme eki yayınlarından sonraki 30 gün içinde yüklenir. Yamalar, VM’nin saat dilimine göre yalnızca yoğunluğun düşük olduğu saatlerde yüklenir. Düzeltme eklerinin otomatik olarak yüklenmesi için vm yoğun olmayan saatlerde çalışıyor olmalıdır. Bir VM düzenli değerlendirme sırasında kapatılırsa, platform vm'nin açık olduğu sonraki düzenli değerlendirme sırasında (genellikle birkaç gün içinde) düzeltme eklerini otomatik olarak değerlendirir ve uygular (gerekirse).
Tanım güncelleştirmeleri ve Kritik veya Güvenlik olarak sınıflandırılmamış diğer düzeltme ekleri, otomatik VM konuk düzeltme eki uygulama yoluyla yüklenmez. Diğer düzeltme eki sınıflandırmalarına sahip düzeltme eklerini yüklemek veya kendi özel bakım pencerenizde düzeltme eki yüklemesini zamanlamak için Azure Güncelleştirme Yöneticisi'ı kullanabilirsiniz.
Tek örnekli VM'lerde veya Esnek düzenleme modundaki Sanal Makine Ölçek Kümelerinde otomatik konuk düzeltmeyi etkinleştirmek, Azure platformunun VM filonuzu aşamalar halinde güncellemesine olanak tanır. Aşamalı dağıtım, Azure'ın Güvenli Dağıtım Uygulamaları'nı izler ve en son güncelleştirmede herhangi bir sorun tespit edilirse etki yarıçapını azaltır. Sistem durumu izleme tek örnekli VM'ler için önerilir ve güncelleştirmeyle ilgili sorunları algılamak için Esnek düzenleme modunda Sanal Makine Ölçek Kümeleri için gereklidir.
Kullanılabilirlik Öncelikli Güncelleştirmeler
Azure, Otomatik Konuk Düzeltme Eki Uygulama Özelliğini etkinleştirmiş vm'ler için tüm genel ve özel bulutlarda düzeltme eki yükleme işlemini düzenler. Düzenleme, Azure tarafından sağlanan farklı kullanılabilirlik düzeylerinde kullanılabilirlik öncelikli ilkeleri izler.
Güncelleştirmeden geçen bir grup sanal makine için Azure platformu güncelleştirmeleri düzenler:
Bölgeler arasında:
- Aylık güncelleştirme, genel dağıtım hatalarını önlemek için azure genelinde aşamalı olarak düzenleniyor.
- Bir aşamanın bir veya daha fazla bölgesi olabilir ve bir güncelleştirme yalnızca bir aşama güncelleştirmesindeki uygun VM'ler başarılı olursa sonraki aşamalara geçer.
- Coğrafi olarak eşleştirilmiş bölgeler eşzamanlı olarak güncelleştirilmez ve aynı bölgesel aşamada olamaz.
- Güncelleştirmenin başarısı, VM'nin sistem durumu güncelleştirme sonrası izlenerek ölçülür. VM Sistem Durumu, VM'nin platform sistem durumu göstergeleri aracılığıyla izlenir.
Bir bölge içinde:
- Farklı Kullanılabilirlik Alanlarındaki VM'ler, aynı güncelleştirmeyle aynı anda güncellenmez.
- Kullanılabilirlik kümesinin parçası olmayan VM'ler, abonelikteki tüm VM'ler için eşzamanlı güncelleştirmelerden kaçınmak için en iyi çaba temelinde toplu olarak çalıştırılır.
Kullanılabilirlik kümesi içinde:
- Ortak bir kullanılabilirlik kümesindeki tüm VM'ler eşzamanlı olarak güncelleştirilmez.
- Ortak bir kullanılabilirlik kümesindeki VM'ler Güncelleştirme Etki Alanı sınırları içinde güncelleştirilir ve birden çok Güncelleştirme Etki Alanındaki VM'ler eşzamanlı olarak güncelleştirilmez.
- Güncelleme Etki Alanı'nda, kullanılabilirlik kümesindeki VM'lerin en fazla 20%'u aynı anda güncellenir. 10'dan az VM'ye sahip kullanılabilirlik kümeleri için VM'ler, Bir Güncelleştirme Etki Alanı içinde birer birer güncelleştirilir.
Bölgeler arasında, bölge içinde veya kullanılabilirlik kümesi içinde eş zamanlı olarak düzeltme eki uygulanan VM'lerin sayısını kısıtlamak, belirli bir VM kümesi üzerindeki hatalı bir düzeltme ekinin etkisini sınırlar. Sistem durumu izleme ile olası sorunlar iş yükünün tamamını etkilemeden önce işaretlenir.
Belirli bir VM, aylık yama döngüleri arasında farklı bir gruba dahil edilebileceğinden, söz konusu VM için yama yükleme tarihi aydan aya değişebilir.
Hangi düzeltme ekleri yüklenir?
Yüklenen düzeltme ekleri, VM'nin dağıtım aşamasına bağlıdır. Her ay, tek bir VM için değerlendirilen tüm güvenlik ve kritik düzeltme eklerinin bu VM için yüklendiği yeni bir genel dağıtım başlatılır. Dağıtım, tüm Azure bölgelerinde toplu olarak düzenlenir.
Tam olarak yüklenecek düzeltme ekleri kümesi, işletim sistemi türü ve değerlendirme zamanlaması dahil olmak üzere VM yapılandırmasına göre değişir. Yama orkestrasyonu farklı bölgelere farklı zamanlarda ulaştığında, o sırada kullanıma sunulan yama sayısı daha fazla ya da daha az olabileceğinden, farklı bölgelerde bulunan iki özdeş VM’ye farklı yamaların yüklenmesi mümkündür. Benzer şekilde, ancak daha az sıklıkta, aynı bölgedeki ancak farklı zamanlarda değerlendirilen VM'ler (farklı Kullanılabilirlik Alanı veya Kullanılabilirlik Kümesi toplu işlemleri nedeniyle) farklı düzeltme ekleri alabilir.
Otomatik VM Konuk Yama Uygulaması yama kaynağını yapılandırmadığından, genel depo ile özel depo gibi farklı yama kaynaklarını kullanacak şekilde yapılandırılmış iki benzer VM'de yüklenen yamaların tam kümesinde de farklılık görülebilir.
Sabit bir tempoda düzeltme ekleri yayınlayan işletim sistemi türleri için, işletim sisteminin genel deposuna yapılandırılan VM'ler bir ay içinde farklı dağıtım aşamalarında aynı düzeltme eklerini almayı bekleyebilir. Örneğin, genel Windows Update deposunu kullanacak şekilde yapılandırılmış Windows VM'leri.
Her ay yeni bir dağıtım tetiklendiğinden, VM yoğun olmayan saatlerde açıksa her ay en az bir düzeltme eki dağıtımı alır. Bu işlem, VM’nin her ay kullanılabilir en güncel güvenlik ve kritik düzeltme ekleriyle güncelleştirilmesini sağlar. Yüklü düzeltme ekleri kümesinde tutarlılık sağlamak için VM'lerinizi kendi özel depolarınızdan düzeltme eklerini değerlendirecek ve indirecek şekilde yapılandırabilirsiniz.
Desteklenen işletim sistemi görüntüleri
Önemli
VM konuklarına otomatik düzeltme eki uygulama, isteğe bağlı düzeltme eki değerlendirmesi ve isteğe bağlı düzeltme eki kurulumu yalnızca aşağıdaki desteklenen işletim sistemi görüntüleri listesindeki yayımcı, teklif ve SKU’nun tam birleşimine sahip görüntülerden oluşturulan VM'lerde desteklenir. Özel imajlar veya yayıncı, teklif, SKU gibi diğer kombinasyonlar desteklenmez. Düzenli aralıklarla daha fazla görüntü eklenir. SKU'nuzu listede göremiyor musunuz? Görüntü Desteği İsteğini göndererek destek isteyin.
Desteklenen Windows İmajları (Canlı Yama Uygulanabilir)
| Yayımcı | İşletim Sistemi Teklifi | Sku |
|---|---|---|
| MicrosoftWindowsServer | WindowsServer | 2025-veri-merkezi-azure-sürüm |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-core |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-core-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-core-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-core |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-hotpatch |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-hotpatch-smalldisk |
Desteklenen Windows İmajları (Hotpatch Uygulanamayan)
| Yayıncı | İşletim Sistemi Teklifi | Sku |
|---|---|---|
| İnternet Güvenlik Merkezi A.Ş. | cis-windows-server-2019-v1-0-0-l2 | cis-ws2019-l2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-windows-sunucusu | cis-windows-server2019-l1-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-windows-sunucusu | cis-windows-server2022-l1-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-windows-sunucusu | cis-windows-server2022-l1-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-windows-sunucusu | cis-windows-server2022-l2-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-Windows Server 2022-l2 | cis-windows-server-2022-l2-gen2 |
| MicrosoftWindowsServer | WindowsServer | 2008-R2-SP1 |
| MicrosoftWindowsServer | WindowsServer | 2012-R2-Datacenter |
| MicrosoftWindowsServer | WindowsServer | 2012-R2-Datacenter-gensecond |
| MicrosoftWindowsServer | WindowsServer | 2012-R2-Datacenter-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2012-R2-Datacenter-smalldisk-g2 |
| MicrosoftWindowsServer | WindowsServer | 2016-Datacenter |
| MicrosoftWindowsServer | WindowsServer | 2016-datacenter-gensecond |
| MicrosoftWindowsServer | WindowsServer | 2016-Datacenter-Server-Core |
| MicrosoftWindowsServer | WindowsServer | 2016-datacenter-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2016-veri-merkezi-kapsayıcılarla |
| MicrosoftWindowsServer | WindowsServer | 2019-Datacenter |
| MicrosoftWindowsServer | WindowsServer | 2019-Datacenter-Core |
| MicrosoftWindowsServer | WindowsServer | 2019-datacenter-gensecond |
| MicrosoftWindowsServer | WindowsServer | 2019-datacenter-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2019-datacenter-smalldisk-g2 |
| MicrosoftWindowsServer | WindowsServer | 2019-veri-merkezi-kapsayıcılarla |
| MicrosoftWindowsServer | WindowsServer | 2022-veri merkezi |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-core |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-core-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-hotpatch |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-hotpatch-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-azure-edition-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-core |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-core-g2 |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-g2 |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2022-datacenter-smalldisk-g2 |
| MicrosoftWindowsServer | Windows Sunucu Hotpatch önizlemeleri | windows-server-2022-azure-edition-hotpatch (Windows Server 2022 Azure Sürümü Hotpatch) |
| MicrosoftWindowsServer | WindowsServer | 2025-veri-merkezi-azure-sürüm |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-core |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-core-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-azure-edition-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2025 veri merkezi |
| MicrosoftWindowsServer | WindowsServer | 2025-veri merkezi-core |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-core-smalldisk |
| MicrosoftWindowsServer | WindowsServer | 2025-datacenter-smalldisk |
| MicrosoftWindowsServer | MicrosoftServerOperatingSystems-önizlemeler | Windows Server 2025 Azure Edition için Hotpatch Güncellemesi |
Desteklenen Linux Görüntüleri
| Yayımlayan | İşletim Sistemi Teklifi | Sku |
|---|---|---|
| AlmaLinux | almalinux-hpc | 8-hpc-gen2 |
| AlmaLinux | almalinux-hpc | 8_5-hpc |
| AlmaLinux | almalinux-hpc | 8_5-hpc-gen2 |
| AlmaLinux | almalinux-hpc | 8_6-hpc |
| AlmaLinux | almalinux-hpc | 8_6-hpc-gen2 |
| AlmaLinux | almalinux-hpc | 8_7-hpc-gen1 |
| AlmaLinux | almalinux-hpc | 8_7-hpc-gen2 |
| AlmaLinux | almalinux-hpc | 8_10-hpc-gen1 |
| AlmaLinux | almalinux-hpc | 8_10-hpc-gen2 |
| Canonical | UbuntuServer | 16.04-LTS |
| Canonical | UbuntuServer | 16.04.0-LTS |
| Canonical | Ubuntu Server | 18.04-LTS |
| Canonical | UbuntuServer | 18_04-LTS-arm64 |
| Canonical | UbuntuServer | 18_04-LTS-gen2 |
| Canonical | ubuntu-24_04-lts | cvm |
| Canonical | ubuntu-24_04-lts | server |
| Canonical | ubuntu-24_04-lts | server-arm64 |
| Canonical | ubuntu-24_04-lts | sunucu-gen1 |
| Canonical | ubuntu-24_04-lts | ubuntu-pro |
| Canonical | ubuntu-24_04-lts | ubuntu-pro-cvm |
| Canonical | 0001-com-ubuntu-confidential-vm-focal | 20_04-lts-cvm |
| Canonical | 0001-com-ubuntu-confidential-vm-jammy | 22_04-lts-cvm |
| Canonical | 0001-com-ubuntu-pro-bionic | pro-18_04-lts |
| Canonical | 0001-com-ubuntu-pro-focal | pro-20_04-lts |
| Canonical | 0001-com-ubuntu-pro-focal | pro-20_04-lts-gen2 |
| Canonical | 0001-com-ubuntu-pro-jammy | pro-22_04-lts-gen2 |
| Canonical | 0001-com-ubuntu-server-focal | 20_04-lts |
| Canonical | 0001-com-ubuntu-server-focal | 20_04-lts-arm64 |
| Canonical | 0001-com-ubuntu-server-focal | 20_04-lts-gen2 |
| Canonical | 0001-com-ubuntu-server-jammy | 22_04-lts |
| Canonical | 0001-com-ubuntu-server-jammy | 22_04-lts-arm64 |
| Canonical | 0001-com-ubuntu-server-jammy | 22_04-lts-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel-7-v2-2-0-l1 | cis-redhat7-l1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat7-l2-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat8-l1-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat8-l1-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat8-l2-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat9-l1-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-rhel | cis-redhat9-l2-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu-linux-2004-l1 | cis-ubuntu-linux-2004-l1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu-linux-2204-l1 | cis-ubuntu-linux-2204-l1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu | cis-ubuntulinux2004-l1-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu | cis-ubuntulinux2204-l1-gen2 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu | cis-ubuntulinux2404-l1-gen1 |
| İnternet Güvenlik Merkezi A.Ş. | cis-ubuntu | cis-ubuntulinux2404-l1-gen2 |
| MicrosoftCblMariner | azure-linux-3 | azure-linux-3-gen2 |
| MicrosoftCblMariner | cbl-mariner | cbl-mariner-1 |
| MicrosoftCblMariner | cbl-mariner | 1-2. nesil |
| MicrosoftCblMariner | cbl-mariner | cbl-mariner-2 |
| MicrosoftCblMariner | cbl-mariner | cbl-mariner-2-arm64 |
| MicrosoftCblMariner | cbl-mariner | cbl-mariner-2-gen2 |
| MicrosoftCblMariner | cbl-mariner | cbl-mariner-2-gen2-fips |
| Microsoft-AKS | Aks | aks-engine-ubuntu-1804-202112 |
| Microsoft-DSVM | AML çalışma istasyonu | ubuntu-20 |
| Microsoft-DSVM | AML çalışma istasyonu | ubuntu-20-gen2 |
| Microsoft-DSVM | ubuntu-hpc | 1804 |
| Microsoft-DSVM | ubuntu-hpc | 1804-ncv4 |
| Microsoft-DSVM | ubuntu-hpc | 2004 |
| Microsoft-DSVM | ubuntu-hpc | 2004-önizleme-ndv5 |
| Microsoft-DSVM | ubuntu-hpc | 2204 |
| Microsoft-DSVM | ubuntu-hpc | 2204-preview-ndv5 |
| RedHat | RHEL | 7.2 |
| RedHat | RHEL | 7.3 |
| RedHat | RHEL | 7.4 |
| RedHat | RHEL | 7.5 |
| RedHat | RHEL | 7.6 |
| RedHat | RHEL | 7.7 |
| RedHat | RHEL | 7,8 |
| RedHat | RHEL | 7_9 |
| RedHat | RHEL | 7-lvm |
| RedHat | RHEL | 7-çıplak |
| RedHat | RHEL | 8 |
| RedHat | RHEL | 8.1 |
| RedHat | RHEL | 81gen2 |
| RedHat | RHEL | 8.2 |
| RedHat | RHEL | 82gen2 |
| RedHat | RHEL | 8_3 |
| RedHat | RHEL | 83-gen2 |
| RedHat | RHEL | 8_4 |
| RedHat | RHEL | 84-2. nesil |
| RedHat | RHEL | 8_5 |
| RedHat | RHEL | 85-nesil2 |
| RedHat | RHEL | 8_6 |
| RedHat | RHEL | 86-gen2 |
| RedHat | RHEL | 8_7 |
| RedHat | RHEL | 8_8 |
| RedHat | RHEL | 8_10 |
| RedHat | RHEL | 8-lvm |
| RedHat | RHEL | 8-lvm-gen2 |
| RedHat | RHEL-RAW | 8 ham olarak |
| RedHat | RHEL-RAW | 8-raw-gen2 |
| RedHat | RHEL | 9_0 |
| RedHat | RHEL | 9_1 |
| RedHat | RHEL | 9_2 |
| RedHat | RHEL | 9_3 |
| RedHat | RHEL | 9_4 |
| RedHat | RHEL | 9-lvm |
| RedHat | RHEL | 9-lvm-gen2 |
| RedHat | RHEL-ARM64 | 8_6-arm64 |
| RedHat | RHEL-ARM64 | 9_0-arm64 |
| RedHat | RHEL-ARM64 | 9_1-arm64 |
| RedHat | RHEL-SAP-APPS | 86sapapps-gen2 |
| RedHat | RHEL-SAP-APPS | 88sapapps-gen2 |
| RedHat | RHEL-SAP-HA | 86sapha-gen2 |
| RedHat | RHEL-SAP-HA | 88sapha-gen2 |
| SUSE | sles-12-sp5 | 1. nesil |
| SUSE | sles-12-sp5 | 2. nesil |
| SUSE | sles-15-sp2 | 1. nesil |
| SUSE | sles-15-sp2 | 2. nesil |
| SUSE | sles-sap-15-sp4 | 2. nesil |
| SUSE | sles-sap-15-sp5 | 2. nesil |
Yama orkestrasyonu modları
Azure'da VM'ler artık aşağıdaki düzeltme eki düzenleme modlarını destekliyor:
AutomaticByPlatform (Azure tarafından düzenlenen yama uygulama):
- Bu mod hem Linux hem de Windows VM'leri için desteklenir.
- Bu mod, sanal makine için otomatik VM konuk yama uygulama olanağı sağlar ve sonraki yama yüklemesi Azure tarafından düzenlenir.
- Yükleme işlemi sırasında bu mod vm'yi kullanılabilir düzeltme ekleri için değerlendirir ve ayrıntıları Azure Kaynak Grafı'na kaydeder.
- Bu mod, kullanılabilirlik öncelikli yamalar için gereklidir.
- Bu mod yalnızca yukarıdaki desteklenen işletim sistemi platformu görüntüleri kullanılarak oluşturulan VM'ler için desteklenir.
- Windows VM'leri için bu modun ayarlanması, yinelenenleri önlemek için Windows sanal makinesindeki yerel Otomatik Güncelleştirmeleri de devre dışı bırakır.
- Bu modu Linux VM'lerinde kullanmak için VM şablonunda özelliğini
osProfile.linuxConfiguration.patchSettings.patchMode=AutomaticByPlatformayarlayın. - Bu modu Windows VM'lerinde kullanmak için VM şablonunda özelliğini
osProfile.windowsConfiguration.patchSettings.patchMode=AutomaticByPlatformayarlayın. - Bu modun etkinleştirilmesi, Software\Policies\Microsoft\Windows\WindowsUpdate\AU\NoAutoUpdate Kayıt Defteri Anahtarını 1 olarak ayarlar
AutomaticByOS:
- Bu mod yalnızca Windows VM'leri için desteklenir.
- Bu mod, Windows sanal makinesinde Otomatik Güncelleştirmeler'i etkinleştirir ve düzeltme ekleri Otomatik Güncelleştirmeler aracılığıyla VM'ye yüklenir.
- Bu mod, kullanılabilirlik öncelikli yamayı desteklemez.
- Windows VM için başka bir düzeltme eki modu belirtilmezse bu mod varsayılan olarak ayarlanır.
- Bu modu Windows VM'lerinde kullanmak için özelliğini
osProfile.windowsConfiguration.enableAutomaticUpdates=trueayarlayın ve VM şablonunda özelliğiniosProfile.windowsConfiguration.patchSettings.patchMode=AutomaticByOSayarlayın. - Bu modun etkinleştirilmesi, Software\Policies\Microsoft\Windows\WindowsUpdate\AU\NoAutoUpdate Kayıt Defteri Anahtarını 0 olarak ayarlar
Manuel:
- Bu mod yalnızca Windows VM'leri için desteklenir.
- Bu mod, Windows sanal makinesinde Otomatik Güncelleştirmeler'i devre dışı bırakır. CLI veya PowerShell kullanarak bir VM dağıtırken,
--enable-auto-updatesayarlandığındafalse,patchModedemanualolarak ayarlanır ve otomatik güncelleştirmeler devre dışı bırakılır. - Bu mod, önce kullanılabilirlik ilkesine dayalı yama uygulamayı desteklemez.
- Özel yama çözümleri kullanılırken bu mod ayarlanmalıdır.
- Bu modu Windows VM'lerinde kullanmak için özelliğini
osProfile.windowsConfiguration.enableAutomaticUpdates=falseayarlayın ve VM şablonunda özelliğiniosProfile.windowsConfiguration.patchSettings.patchMode=Manualayarlayın. - Bu modun etkinleştirilmesi, Software\Policies\Microsoft\Windows\WindowsUpdate\AU\NoAutoUpdate Kayıt Defteri Anahtarını 1 olarak ayarlar
ImageDefault:
- Bu mod yalnızca Linux VM'ler için desteklenir.
- Bu mod, kullanılabilirlik öncelikli yamayı desteklemez.
- Bu mod, VM'yi oluşturmak için kullanılan imajdaki varsayılan yama yapılandırmasına uyar.
- Linux VM için başka bir düzeltme eki modu belirtilmezse bu mod varsayılan olarak ayarlanır.
- Bu modu Linux VM'lerinde kullanmak için VM şablonunda özelliğini
osProfile.linuxConfiguration.patchSettings.patchMode=ImageDefaultayarlayın.
Not
Windows VM'leri için özelliği osProfile.windowsConfiguration.enableAutomaticUpdates yalnızca VM ilk oluşturulduğunda ayarlanabilir. Bu, belirli yama modu geçişlerini etkiler. AutomaticByPlatform ve Manuel modlar arasında geçiş, osProfile.windowsConfiguration.enableAutomaticUpdates=false özelliği olan VM'lerde desteklenir. Benzer şekilde AutomaticByPlatform ve AutomaticByOS modları arasında geçiş yapmak, olan osProfile.windowsConfiguration.enableAutomaticUpdates=trueVM'lerde desteklenir. AutomaticByOS ve El ile modları arasında geçiş yapmak desteklenmez.
Azure, Azure Orchestration yaması uygulanmamış olsa bile, bir VM'de Değerlendirme Modu'nun etkinleştirilmesini önerir. Bu, platformun bekleyen güncelleştirmeler için 24 saatte bir VM'yi değerlendirmesine ve ayrıntıları Azure Kaynak Grafı'na kaydetmesine olanak tanır. Platform, makinenin istenen yama yapılandırma durumu uygulandığında veya onaylandığında birleştirilmiş sonuçları raporlamak için değerlendirme gerçekleştirir. Bu, 'Platform' tarafından başlatılan bir değerlendirme olarak bildirilir.
Otomatik VM konuğu yama işlemini etkinleştirme gereksinimleri
- Sanal makinede Windows veya Linux için Azure VM Aracısı yüklü olmalıdır.
- Linux VM'leri için Azure Linux aracısı sürüm 2.2.53.1 veya üzeri olmalıdır. Geçerli sürüm gerekli sürümden düşükse Linux aracısını güncelleştirin.
- Windows VM'leri için Windows Update hizmetinin sanal makinede çalışıyor olması gerekir.
- Sanal makinenin yapılandırılmış güncelleştirme uç noktalarına erişebilmesi gerekir. Sanal makineniz Windows VM'leri için Linux veya Windows Server Update Services (WSUS) için özel depoları kullanacak şekilde yapılandırılmışsa, ilgili güncelleştirme uç noktalarının erişilebilir olması gerekir.
- İsteğe bağlı değerlendirme ve isteğe bağlı düzeltme dahil tüm işlevlere erişmek için Compute API'nin 2021-03-01 veya daha yeni bir sürümünü kullanın.
- Özel görüntüler şu anda desteklenmiyor.
- VMSS Esnek Düzenleme, Uygulama Durumu uzantısının yüklenmesini gerektirir. Bu, IaaS VM'leri için isteğe bağlıdır.
VM konuklarına otomatik yama uygulamayı etkinleştir
Desteklenen bir platform görüntüsünden oluşturulan herhangi bir Windows veya Linux VM üzerinde otomatik VM konuk yama uygulaması etkinleştirilebilir.
Linux VM'leri için REST API
Aşağıdaki örnek, otomatik VM konuk düzeltme eki uygulamasının nasıl etkinleştirileceğini açıklamaktadır:
PUT on `/subscriptions/subscription_id/resourceGroups/myResourceGroup/providers/Microsoft.Compute/virtualMachines/myVirtualMachine?api-version=2020-12-01`
{
  "location": "<location>",
  "properties": {
    "osProfile": {
      "linuxConfiguration": {
        "provisionVMAgent": true,
        "patchSettings": {
          "patchMode": "AutomaticByPlatform"
        }
      }
    }
  }
}
Windows VM'leri için REST API
Aşağıdaki örnek, VM konuklarına otomatik yama uygulamanın nasıl etkinleştirileceğini açıklar:
PUT on `/subscriptions/subscription_id/resourceGroups/myResourceGroup/providers/Microsoft.Compute/virtualMachines/myVirtualMachine?api-version=2020-12-01`
{
  "location": "<location>",
  "properties": {
    "osProfile": {
      "windowsConfiguration": {
        "provisionVMAgent": true,
        "enableAutomaticUpdates": true,
        "patchSettings": {
          "patchMode": "AutomaticByPlatform"
        }
      }
    }
  }
}
Windows VM oluştururken Azure PowerShell
VM oluştururken, VM konuk işletim sistemi için otomatik yama uygulamayı etkinleştirmek üzere Set-AzVMOperatingSystem cmdlet'ini kullanın.
Set-AzVMOperatingSystem -VM $VirtualMachine -Windows -ComputerName $ComputerName -Credential $Credential -ProvisionVMAgent -EnableAutoUpdate -PatchMode "AutomaticByPlatform"
Bir Windows VM'sini güncelleştirirken Azure PowerShell
Mevcut bir VM'de otomatik VM konuk yaması uygulamayı etkinleştirmek için Set-AzVMOperatingSystem ve Update-AzVM cmdlet'lerini kullanın.
$VirtualMachine = Get-AzVM -ResourceGroupName "myResourceGroup" -Name "myVM"
Set-AzVMOperatingSystem -VM $VirtualMachine -PatchMode "AutomaticByPlatform"
Update-AzVM -ResourceGroupName "myResourceGroup" -VM $VirtualMachine
Windows VM'leri için Azure CLI
Yeni bir VM oluştururken otomatik VM konuk düzeltme eki yüklemeyi etkinleştirmek için az vm create komutunu kullanın. Aşağıdaki örnek, myResourceGroup adlı kaynak grubunda myVM adlı bir VM için otomatik VM konuk yama uygulamasını yapılandırır:
az vm create --resource-group myResourceGroup --name myVM --image Win2019Datacenter --enable-agent --enable-auto-update --patch-mode AutomaticByPlatform
Mevcut bir VM'yi değiştirmek için az vm update komutunu kullanın
az vm update --resource-group myResourceGroup --name myVM --set osProfile.windowsConfiguration.enableAutomaticUpdates=true osProfile.windowsConfiguration.patchSettings.patchMode=AutomaticByPlatform
Azure portal
Azure portalını kullanarak vm oluştururken, hem Linux hem de Windows için Yönetim sekmesinde düzeltme eki düzenleme modları ayarlanabilir.
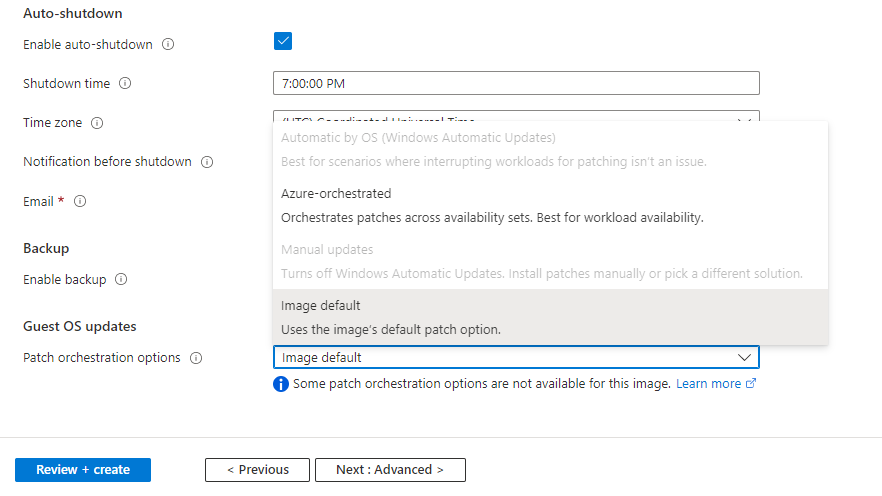
Etkinleştirme ve değerlendirme
Not
Etkinleştirme, VM'nin yoğun olmayan saatleri sırasında tamamlandığından vm'de otomatik VM konuk güncelleştirmelerinin etkinleştirilmesi üç saatten fazla sürebilir. Değerlendirme ve düzeltme eki yüklemesi yalnızca yoğun olmayan saatlerde gerçekleştiğinden, yama uygulamak için sanal makinenizin yoğun olmayan saatlerde de çalışıyor olması gerekir.
Bir VM için otomatik VM konuk yama uygulaması etkinleştirildiğinde, Linux VM'ye Microsoft.CPlat.Core.LinuxPatchExtension türünde bir VM uzantısı veya Windows VM'ye Microsoft.CPlat.Core.WindowsPatchExtension türünde bir VM uzantısı yüklenir. Bu uzantı, otomatik VM konuk düzeltme eki uygulama işleminin bir parçası olarak Azure platformu tarafından yönetildiğinden, bu uzantının el ile yüklenmesi veya güncelleştirilmesi gerekmez.
Etkinleştirme, VM'nin yoğun olmayan saatleri sırasında tamamlandığından vm'de otomatik VM konuk güncelleştirmelerinin etkinleştirilmesi üç saatten fazla sürebilir. Uzantı ayrıca VM için yoğun olmayan saatlerde yüklenir ve güncelleştirilir. VM'nin yoğun olmayan saatleri, etkinleştirme tamamlanmadan sona ererse, etkinleştirme işlemi bir sonraki kullanılabilir yoğun olmayan zaman dilimi boyunca devam eder.
Platform, IaaS VM'lerde veya ölçek kümelerinde model değişiklikleri algılandığında hizalamayı sağlamak için periyodik olarak düzeltme eki yapılandırma çağrıları yapar. Değerlendirme modunu güncelleştirme, düzeltme eki modu ve uzantı güncelleştirmesi gibi ancak bunlarla sınırlı olmamak üzere bazı model değişiklikleri bir düzeltme eki yapılandırma çağrısı tetikleyebilir.
Otomatik güncelleştirmeler çoğu senaryoda devre dışı bırakılır ve düzeltme eki yükleme işlemi, ileriye doğru uzantı üzerinden gerçekleştirilir. Aşağıdaki koşullar geçerlidir.
- Bir Windows VM'de daha önce AutomaticByOS düzeltme eki modu aracılığıyla Otomatik Windows Update açıksa, uzantı yüklendiğinde VM için Otomatik Windows Update kapatılır.
- Ubuntu VM'leri için, Otomatik VM Konuk Düzeltme etkinleştirme işlemi tamamlandığında varsayılan otomatik güncelleştirmeler otomatik olarak devre dışı bırakılır.
- RHEL için otomatik güncelleştirmelerin el ile devre dışı bırakılması gerekir. Yürüt:
sudo systemctl stop packagekit
sudo systemctl mask packagekit
Otomatik VM konuk düzeltme eki uygulama işleminin tamamlanıp tamamlanmadığını ve düzeltme eki uygulama uzantısının VM'ye yüklenip yüklenmediğini doğrulamak için VM'nin örnek görünümünü gözden geçirebilirsiniz. Etkinleştirme işlemi tamamlandıysa uzantı yüklenir ve VM'nin değerlendirme sonuçları patchStatus altında kullanılabilir. VM'nin örnek görünümüne aşağıda açıklandığı gibi birden çok yolla erişilebilir.
REST API
GET on `/subscriptions/subscription_id/resourceGroups/myResourceGroup/providers/Microsoft.Compute/virtualMachines/myVirtualMachine/instanceView?api-version=2020-12-01`
Azure PowerShell
VM'nizin örnek görünümüne erişmek için Get-AzVM cmdlet'ini parametresiyle -Status birlikte kullanın.
Get-AzVM -ResourceGroupName "myResourceGroup" -Name "myVM" -Status
PowerShell şu anda yalnızca düzeltme eki uzantısı hakkında bilgi sağlar. Hakkındaki patchStatus bilgiler yakında PowerShell aracılığıyla da sağlanacaktır.
Azure CLI
VM'nizin örnek görünümüne erişmek için az vm get-instance-view komutunu kullanın.
az vm get-instance-view --resource-group myResourceGroup --name myVM
VM'nizin düzeltme eki durumunu anlama
Örnek görünümü yanıtındaki patchStatus bölümü, VM'niz için en son değerlendirme ve son yama yüklemesine ilişkin ayrıntıları sağlar.
VM'niz için değerlendirme sonuçları, availablePatchSummary bölümünde gözden geçirilebilir. Otomatik VM konuk düzeltme eki uygulama özelliğinin etkinleştirildiği bir VM için düzenli aralıklarla bir değerlendirme gerçekleştirilir. Bir değerlendirmeden sonra kullanılabilir yamaların sayısı, criticalAndSecurityPatchCount ve otherPatchCount sonuçları altında sağlanır. Otomatik VM konuk düzeltme eki uygulama, Kritik ve Güvenlik düzeltme eki sınıflandırmaları kapsamında değerlendirilen tüm düzeltme eklerini yükler. Değerlendirilen diğer tüm yamalar atlanır.
VM'nizin yama yükleme sonuçlarını lastPatchInstallationSummary bölümünde inceleyebilirsiniz. Bu bölümde, vm'de son düzeltme eki yükleme girişimiyle ilgili olarak yüklenen, bekleyen, başarısız veya atlanan düzeltme eklerinin sayısı da dahil olmak üzere ayrıntılar sağlanır. Yamalar yalnızca VM için yoğunluğun düşük olduğu saatlerdeki bakım aralığında yüklenir. Bekleyen ve başarısız olan yamalar, bir sonraki yoğunluğun düşük olduğu saatlerdeki bakım penceresi sırasında otomatik olarak yeniden denenir.
VM geri yüklendikten sonra Otomatik VM Konuk Yama Uygulama desteği
Kullanılan geri yükleme yöntemine bağlı olarak, bir sanal makine yedekten geri yüklendikten sonra Otomatik VM Konuk Yamalama ve Canlı Yamalama desteği kaybolabilir.
- Özgün Konuma Geri Yükleme (OLR): İmaj referans bilgileri dahil özgün VM meta verileri korunduğu için Otomatik VM Konuk Yamalama desteği korunmaya devam eder.
- Farklı Konuma Geri Yükleme (ALR): Geri yükleme işlemi, orijinal görüntü başvurusu meta verilerini korumayan yeni bir VM örneği oluşturduğundan, otomatik VM konuk yama uygulama desteği kaybolabilir. Geri yüklenen VM, özel imajdan oluşturulmuş bir VM olarak değerlendirilebilir ve artık Automatic VM Guest Patching veya Hotpatching için uygun olmayabilir. Geri yüklenen VM, özel görüntü VM'si olarak değerlendirilebilir. Özel imajlar şu anda Otomatik VM Konuk Düzeltme Uygulaması için desteklenmediğinden, VM artık Otomatik VM Konuk Düzeltme Uygulaması veya Canlı Düzeltme için uygun olmayabilir.
Bir geri yükleme işleminden sonra Otomatik VM Konuk Düzeltme Uygulaması ve Etkin Düzeltme Uygulaması desteğini korumak için mümkün olduğunda Orijinal Konuma Geri Yükleme (OLR) kullanın. Azure Sanal Makine geri yükleme işlemi
Otomatik VM konuk yama uygulamasını devre dışı bırakın
VM için otomatik VM konuk yaması, yama orkestrasyon modu değiştirilerek devre dışı bırakılabilir.
Linux VM'de VM konuklarına otomatik yama uygulamayı devre dışı bırakmak için yama modunu ImageDefault olarak değiştirin.
Bir Windows VM'de otomatik VM konuk düzeltme eki uygulama özelliğini etkinleştirmek için özelliği osProfile.windowsConfiguration.enableAutomaticUpdates , VM'de hangi düzeltme eki modlarının ayarlanabileceğini belirler ve bu özellik yalnızca VM ilk oluşturulduğunda ayarlanabilir. Bu, belirli düzeltme eki modu geçişlerini etkiler:
-
osProfile.windowsConfiguration.enableAutomaticUpdates=falseolan VM'ler için, yama modunuManualolarak değiştirerek otomatik VM konuk yaması uygulamasını devre dışı bırakın. -
osProfile.windowsConfiguration.enableAutomaticUpdates=truebulunan VM'ler için, yama modunuAutomaticByOSolarak değiştirerek otomatik VM konuk yaması uygulamasını devre dışı bırakın. - AutomaticByOS ve El ile modları arasında geçiş yapmak desteklenmez.
Gerekli yama modunu ayarlamak için API, PowerShell ve CLI kullanım örnekleri olarak bu makaledeki yukarıdaki etkinleştirme bölümünde yer alan örnekleri kullanın.
İsteğe bağlı yama değerlendirmesi
VM'niz için otomatik VM konuk düzeltme eki uygulama zaten etkinleştirildiyse, VM'nin yoğun olmayan saatleri sırasında VM'de düzenli bir düzeltme eki değerlendirmesi gerçekleştirilir. Bu işlem otomatiktir ve en son değerlendirmenin sonuçları, bu belgenin önceki bölümlerinde açıklandığı gibi VM'nin örnek görünümü aracılığıyla gözden geçirilebilir. Ayrıca vm'niz için istediğiniz zaman isteğe bağlı bir düzeltme eki değerlendirmesi tetikleyebilirsiniz. Düzeltme eki değerlendirmesinin tamamlanması birkaç dakika sürebilir ve en son değerlendirmenin durumu VM'nin örnek görünümünde güncelleştirilir.
Not
İsteğe bağlı düzeltme eki değerlendirmesi, düzeltme eki yüklemesini otomatik olarak tetiklemez. Otomatik VM konuk düzeltme eki uygulama özelliğini etkinleştirdiyseniz, vm için değerlendirilen ve geçerli düzeltme ekleri, bu belgenin önceki bölümlerinde açıklanan ilk kullanılabilirlik düzeltme eki uygulama işlemi izlenerek VM'nin yoğun olmayan saatlerinde yüklenir.
REST API
Sanal makinenizde kullanılabilir düzeltme eklerini değerlendirmek için Düzeltme Eklerini Değerlendir API'sini kullanın.
POST on `/subscriptions/subscription_id/resourceGroups/myResourceGroup/providers/Microsoft.Compute/virtualMachines/myVirtualMachine/assessPatches?api-version=2020-12-01`
Azure PowerShell
Sanal makineniz için kullanılabilir düzeltme eklerini değerlendirmek için Invoke-AzVmPatchAssessment cmdlet'ini kullanın.
Invoke-AzVmPatchAssessment -ResourceGroupName "myResourceGroup" -VMName "myVM"
Azure CLI
Sanal makineniz için kullanılabilir düzeltme eklerini değerlendirmek için az vm assess-patches komutunu kullanın.
az vm assess-patches --resource-group myResourceGroup --name myVM
İsteğe bağlı düzeltme eki yüklemesi
VM'niz için otomatik VM konuk düzeltme eki uygulama zaten etkinleştirildiyse, VM'nin yoğun olmayan saatlerinde VM'de Güvenlik ve Kritik düzeltme eklerinin düzenli bir düzeltme eki yüklemesi gerçekleştirilir. Bu işlem otomatiktir ve en son yüklemenin sonuçları, bu belgenin önceki bölümlerinde açıklandığı gibi VM'nin örnek görünümü aracılığıyla gözden geçirilebilir.
Ayrıca, vm'niz için istediğiniz zaman isteğe bağlı bir düzeltme eki yüklemesi tetikleyebilirsiniz. Düzeltme eki yüklemesinin tamamlanması birkaç dakika sürebilir ve en son yüklemenin durumu VM'nin örnek görünümünde güncelleştirilir.
Bir veya daha fazla düzeltme eki sınıflandırmasının tüm düzeltme eklerini yüklemek için isteğe bağlı düzeltme eki yüklemesini kullanabilirsiniz. Ayrıca Linux için belirli paketleri veya Windows için belirli KB kimliklerini dahil etmeyi veya hariç tutmayı da seçebilirsiniz. İsteğe bağlı düzeltme eki yüklemesini tetiklerken, ekleme listesinde en az bir düzeltme eki sınıflandırması veya en az bir düzeltme eki (Linux paketi, Windows için KB kimliği) belirttiğinizden emin olun.
REST API
Sanal makinenize düzeltme eklerini yüklemek için Düzeltme Eki Yükleme API'sini kullanın.
POST on `/subscriptions/subscription_id/resourceGroups/myResourceGroup/providers/Microsoft.Compute/virtualMachines/myVirtualMachine/installPatches?api-version=2020-12-01`
Linux için örnek istek gövdesi:
{
  "maximumDuration": "PT1H",
  "Setting": "IfRequired",
  "linuxParameters": {
    "classificationsToInclude": [
      "Critical",
      "Security"
    ]
  }
}
Windows için örnek istek gövdesi:
{
  "maximumDuration": "PT1H",
  "rebootSetting": "IfRequired",
  "windowsParameters": {
    "classificationsToInclude": [
      "Critical",
      "Security"
    ]
  }
}
Azure PowerShell
Sanal makinenize düzeltme eki yüklemek için Invoke-AzVMInstallPatch cmdlet'ini kullanın.
Linux VM'ye belirli paketleri yükleme örneği:
Invoke-AzVmInstallPatch -ResourceGroupName "myResourceGroup" -VMName "myVM" -MaximumDuration "PT90M" -RebootSetting "Always" -Linux -ClassificationToIncludeForLinux "Security" -PackageNameMaskToInclude ["package123"] -PackageNameMaskToExclude ["package567"]
Bir Windows VM'sine tüm Kritik düzeltme eklerini yükleme örneği:
Invoke-AzVmInstallPatch -ResourceGroupName "myResourceGroup" -VMName "myVM" -MaximumDuration "PT2H" -RebootSetting "Never" -Windows -ClassificationToIncludeForWindows Critical
Belirli KB kimliklerine sahip düzeltme eklerini dahil edip dışlarken ve yeniden başlatma gerektiren tüm düzeltme eklerini hariç tutarak tüm Güvenlik düzeltme eklerini bir Windows VM'sine yüklemek için örnek:
Invoke-AzVmInstallPatch -ResourceGroupName "myResourceGroup" -VMName "myVM" -MaximumDuration "PT90M" -RebootSetting "Always" -Windows -ClassificationToIncludeForWindows "Security" -KBNumberToInclude ["KB1234567", "KB123567"] -KBNumberToExclude ["KB1234702", "KB1234802"] -ExcludeKBsRequiringReboot
Azure CLI
Sanal makinenize düzeltme eklerini yüklemek için az vm install-patches komutunu kullanın.
Linux VM'sine tüm Kritik düzeltme eklerini yükleme örneği:
az vm install-patches --resource-group myResourceGroup --name myVM --maximum-duration PT2H --reboot-setting IfRequired --classifications-to-include-linux Critical
Yeniden başlatma gerektiren herhangi bir düzeltme ekini dışlarken Windows VM'sine tüm Kritik ve Güvenlik düzeltme eklerini yükleme örneği:
az vm install-patches --resource-group myResourceGroup --name myVM --maximum-duration PT2H --reboot-setting IfRequired --classifications-to-include-win Critical Security --exclude-kbs-requiring-reboot true
Canonical Görüntülerde Sıkı Güvenli Dağıtım
Microsoft ve Canonical, müşterilerimizin Linux işletim sistemi güncelleştirmeleriyle güncel kalmalarını ve Azure'da Ubuntu iş yüklerinin güvenliğini ve dayanıklılığını artırmalarını kolaylaştırmak için işbirliği yaptı. Azure, Canonical'ın anlık görüntü hizmetini kullanarak aynı Ubuntu güncelleştirmelerini bölgeler arasında filonuza tutarlı bir şekilde uygular.
Azure, paketle ilgili güncelleştirmeleri kullanılabilir alana bağlı olarak 90 güne kadar müşteri deposunda depolar. Bu, müşterilerin güncelleştirmelerde üç aya kadar geride kalan VM'ler için Sıkı Güvenli Dağıtım'dan yararlanarak filolarını güncelleştirmelerine olanak tanır.
Otomatik Yama özelliğini etkinleştiren müşterilerin yapması gereken hiçbir eylem yoktur. Platform, varsayılan olarak belirli bir zamana sabitlenmiş bir paketi yükler. Anlık görüntü tabanlı bir güncelleştirmenin yüklenememe durumunda Azure, VM'nin güvenli kalmasını sağlamak için VM'ye en son paketi uygular. Anlık güncellemeler, homojenlik sağlamak için bölgeler genelindeki tüm VM'lerde tutarlılığı sağlar. Müşteriler, Azure Kaynak Grafı'da uygulanan güncelleştirmeyle ilgili yayımlanan tarih bilgilerini ve VM'nin Örnek Görünümü'nü görüntüleyebilir.
Görüntü Kullanım Süresi Sonu (EOL)
Yayımcılar artık belirli bir tarihten sonra görüntüleri için yeni güncelleştirmeler oluşturmayı desteklemeyebilir. Bu genellikle görüntü için Kullanım Süresi Sonu (EOL) olarak adlandırılır. Azure, hizmeti güvenlik açıklarına veya performans sorunlarına maruz bırakması nedeniyle EOL tarihinden sonra görüntülerin kullanılmasını önermez. Azure Konuk Düzeltme Hizmeti (AzGPS), müşteriler ve etkilenen iş ortaklarıyla gerekli adımları iletişim kurar. AzGPS, EOL tarihinden sonra görüntüyü destek listesinden kaldırır. Azure'da kullanım süresi sonu görüntüsü kullanan VM'ler, tarihlerini aşan bir şekilde çalışmaya devam edebilir. Ancak, bu VM'ler tarafından karşılaşılan sorunlar destek için uygun değildir.