Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Genel buluta iş yükü geçişi için dikkatli planlama ve koordinasyon gerekir. Önemli noktalardan biri, IP adreslerinizi koruyabilmek olabilir. Bu, özellikle uygulamalarınızın IP adresi bağımlılığı varsa veya belirli IP adreslerini kullanmak için uyumluluk gereksinimleriniz varsa önemli olabilir. Azure Sanal Ağ, seçtiğiniz bir IP adresi aralığını kullanarak sanal ağlar ve alt ağlar oluşturmanıza olanak tanıyarak bu sorunu sizin için çözer.
Yukarıdaki gereksinim bazı uygulamaları şirket içinde tutmak için ek bir gereksinimle birleştiğinde geçişler biraz zor olabilir. Böyle bir durumda, her iki taraftaki IP adreslerini yeniden numaralandırmadan uygulamaları Azure ile şirket içi arasında bölmeniz gerekir. Ayrıca, uygulamaların aynı ağda gibi iletişim kurmasına izin vermeliydiniz.
Yukarıdaki sorunun bir çözümü alt ağ uzantısıdır. Ağı genişletmek, uygulamaların farklı fiziksel konumlarda mevcut olduklarında aynı yayın etki alanı üzerinden konuşmalarına olanak sağlayarak ağ topolojinizi yeniden oluşturma gereksinimini ortadan kaldırır.
Ağınızı genişletmek genel olarak iyi bir uygulama olmasa da, aşağıdaki kullanım örnekleri bunu gerekli hale getirebilir.
Aşamalı Geçiş: En yaygın senaryo, geçişinizi aşamalamak istemenizdir. Önce birkaç uygulama getirmek ve zaman içinde kalan uygulamaları Azure'a geçirmek istiyorsunuz.
Gecikme süresi: Düşük gecikme süresi gereksinimleri, veri merkezinize mümkün olduğunca yakın olduklarından emin olmak için bazı uygulamaları şirket içinde tutmanızın başka bir nedeni olabilir.
Uyumluluk: Bir diğer kullanım örneği de bazı uygulamalarınızı şirket içinde tutmak için uyumluluk gereksinimlerinizin olmasıdır.
Not
Gerekli olmadıkça alt ağlarınızı genişletmemelisiniz. Alt ağlarınızı genişletmeniz gereken durumlarda, bunu bir ara adım yapmaya çalışmanız gerekir. Zamanla, şirket içi ağınızdaki uygulamaları yeniden numaralandırmayı ve bunları Azure'a geçirmeyi denemeniz gerekir.
Sonraki bölümde alt ağlarınızı Azure'a nasıl genişletebileceğinizi ele alacağız.
Alt ağınızı Azure'a genişletme
Katman 3 katman ağ tabanlı bir çözüm kullanarak şirket içi alt ağlarınızı Azure'a genişletebilirsiniz. Çözümlerin çoğu, katman 3 bindirme ağı kullanarak katman 2 ağını genişletmek için VXLAN gibi bir bindirme teknolojisi kullanır. Aşağıdaki diyagramda genelleştirilmiş bir çözüm gösterilmektedir. Bu çözümde, azure ve şirket içi olan her iki tarafta da aynı alt ağ bulunur.
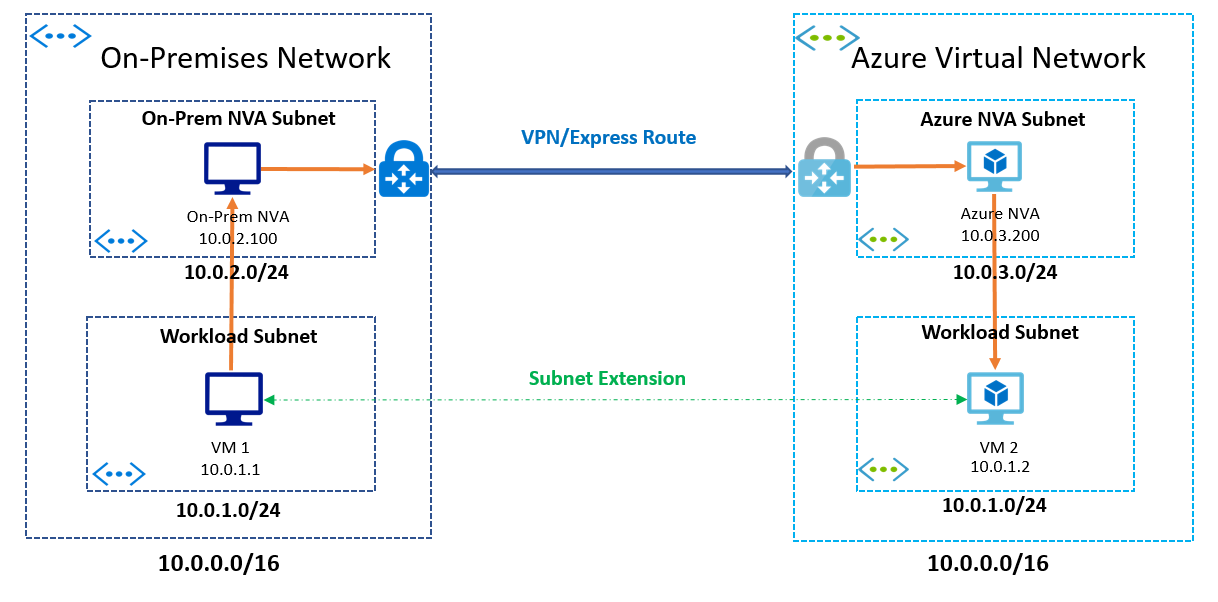
Alt ağdaki IP adresleri Azure'da ve şirket içi vm'lere atanır. Hem Azure hem de şirket içi ağlarına bir NVA eklenir. Azure'daki bir VM şirket içi ağdaki bir VM ile konuşmaya çalıştığında, Azure NVA paketi yakalar, kapsüller ve VPN/Express Route üzerinden şirket içi ağa gönderir. Şirket içi NVA paketi alır, kapsülünü çıkarır ve ağdaki hedef alıcıya iletir. Dönüş trafiği benzer bir yol ve mantık kullanır.
Yukarıdaki örnekte, Azure NVA ve şirket içi NVA iletişim kurar ve birbirinin arkasındaki IP adresleri hakkında bilgi edinilir. Daha karmaşık ağlarda NVA'lar ile bunların arkasındaki IP adresleri arasındaki eşlemeyi koruyan bir eşleme hizmeti de bulunabilir. NVA bir paket aldığında, hedef IP adresiyle ilişkili NVA'nın adresini bulmak için eşleştirme hizmetini sorgular.
Sonraki bölümde Azure'da test ettiğimiz alt ağ uzantısı çözümlerinin ayrıntılarını bulacaksınız.
Sonraki adımlar
Azure Genişletilmiş Ağı kullanarak şirket içi alt ağlarınızı Azure'a genişletin.