Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Kimlik için Defender algılayıcısı, Kimlik için Defender hizmetine ağ bağlantısı gerektirir. Dağıttığınız sensörün sürümüne bağlı olarak Sensör v2.x önkoşulları veya Sensör v3.x önkoşulları bölümüne bakın.
Dağıtımdan önce bağlantı test edilerek sensör sunucusunun Defender for Identity bulut servisine ulaşabildiğini doğrulayın. Tarayıcı bağlantı testini veya PowerShell bağlantı testini kullanın. Bu testleri dağıtımdan sonra bağlantı sorunlarını gidermek için de kullanabilirsiniz.
Daha fazla bilgi için v2.x için gerekli portlar bölümüne bakın.
Not
Kimlik için Defender çalışma alanınızla ilgili adı ve diğer önemli ayrıntıları almak için Microsoft Defender XDR portalındaki Hakkında sayfasına bakın.
Tarayıcı kullanarak bağlantıyı test etme
Bir tarayıcıdan v2.x sensör bağlantısını test etmek için bu prosedürü kullanın:
Bir tarayıcı açın. Ara sunucu kullanıyorsanız tarayıcınızın algılayıcı tarafından kullanılan proxy ayarlarını kullandığından emin olun.
Örneğin, proxy ayarları Yerel Sistem için tanımlanmışsa, oturumu Yerel Sistem olarak açmak ve bu oturumdan tarayıcıyı açmak için PSExec'i kullanmanız gerekir.
Şu URL'ye göz atın:
https://<your_workspace_name>sensorapi.atp.azure.com/tri/sensor/api/ping.<your_workspace_name>öğesini Defender for Identity çalışma alanınızın adıyla değiştirin.Önemli
Bağlantıyı düzgün şekilde test etmek için
HTTPSdeğil,HTTPbelirtmelisiniz.Beklenen sonuç: Yanıt, sunucunun Defender for Identity HTTPS uç noktasına ulaşabileceğini doğrulayan en son sensör sürüm numarasını gösteriyor.
Bazı eski çalışma alanları için döndürülen ileti Hata 503 Hizmet kullanılamıyor olabilir. Bu, hala başarılı olduğunu gösteren geçici bir durumdur. Örneğin:
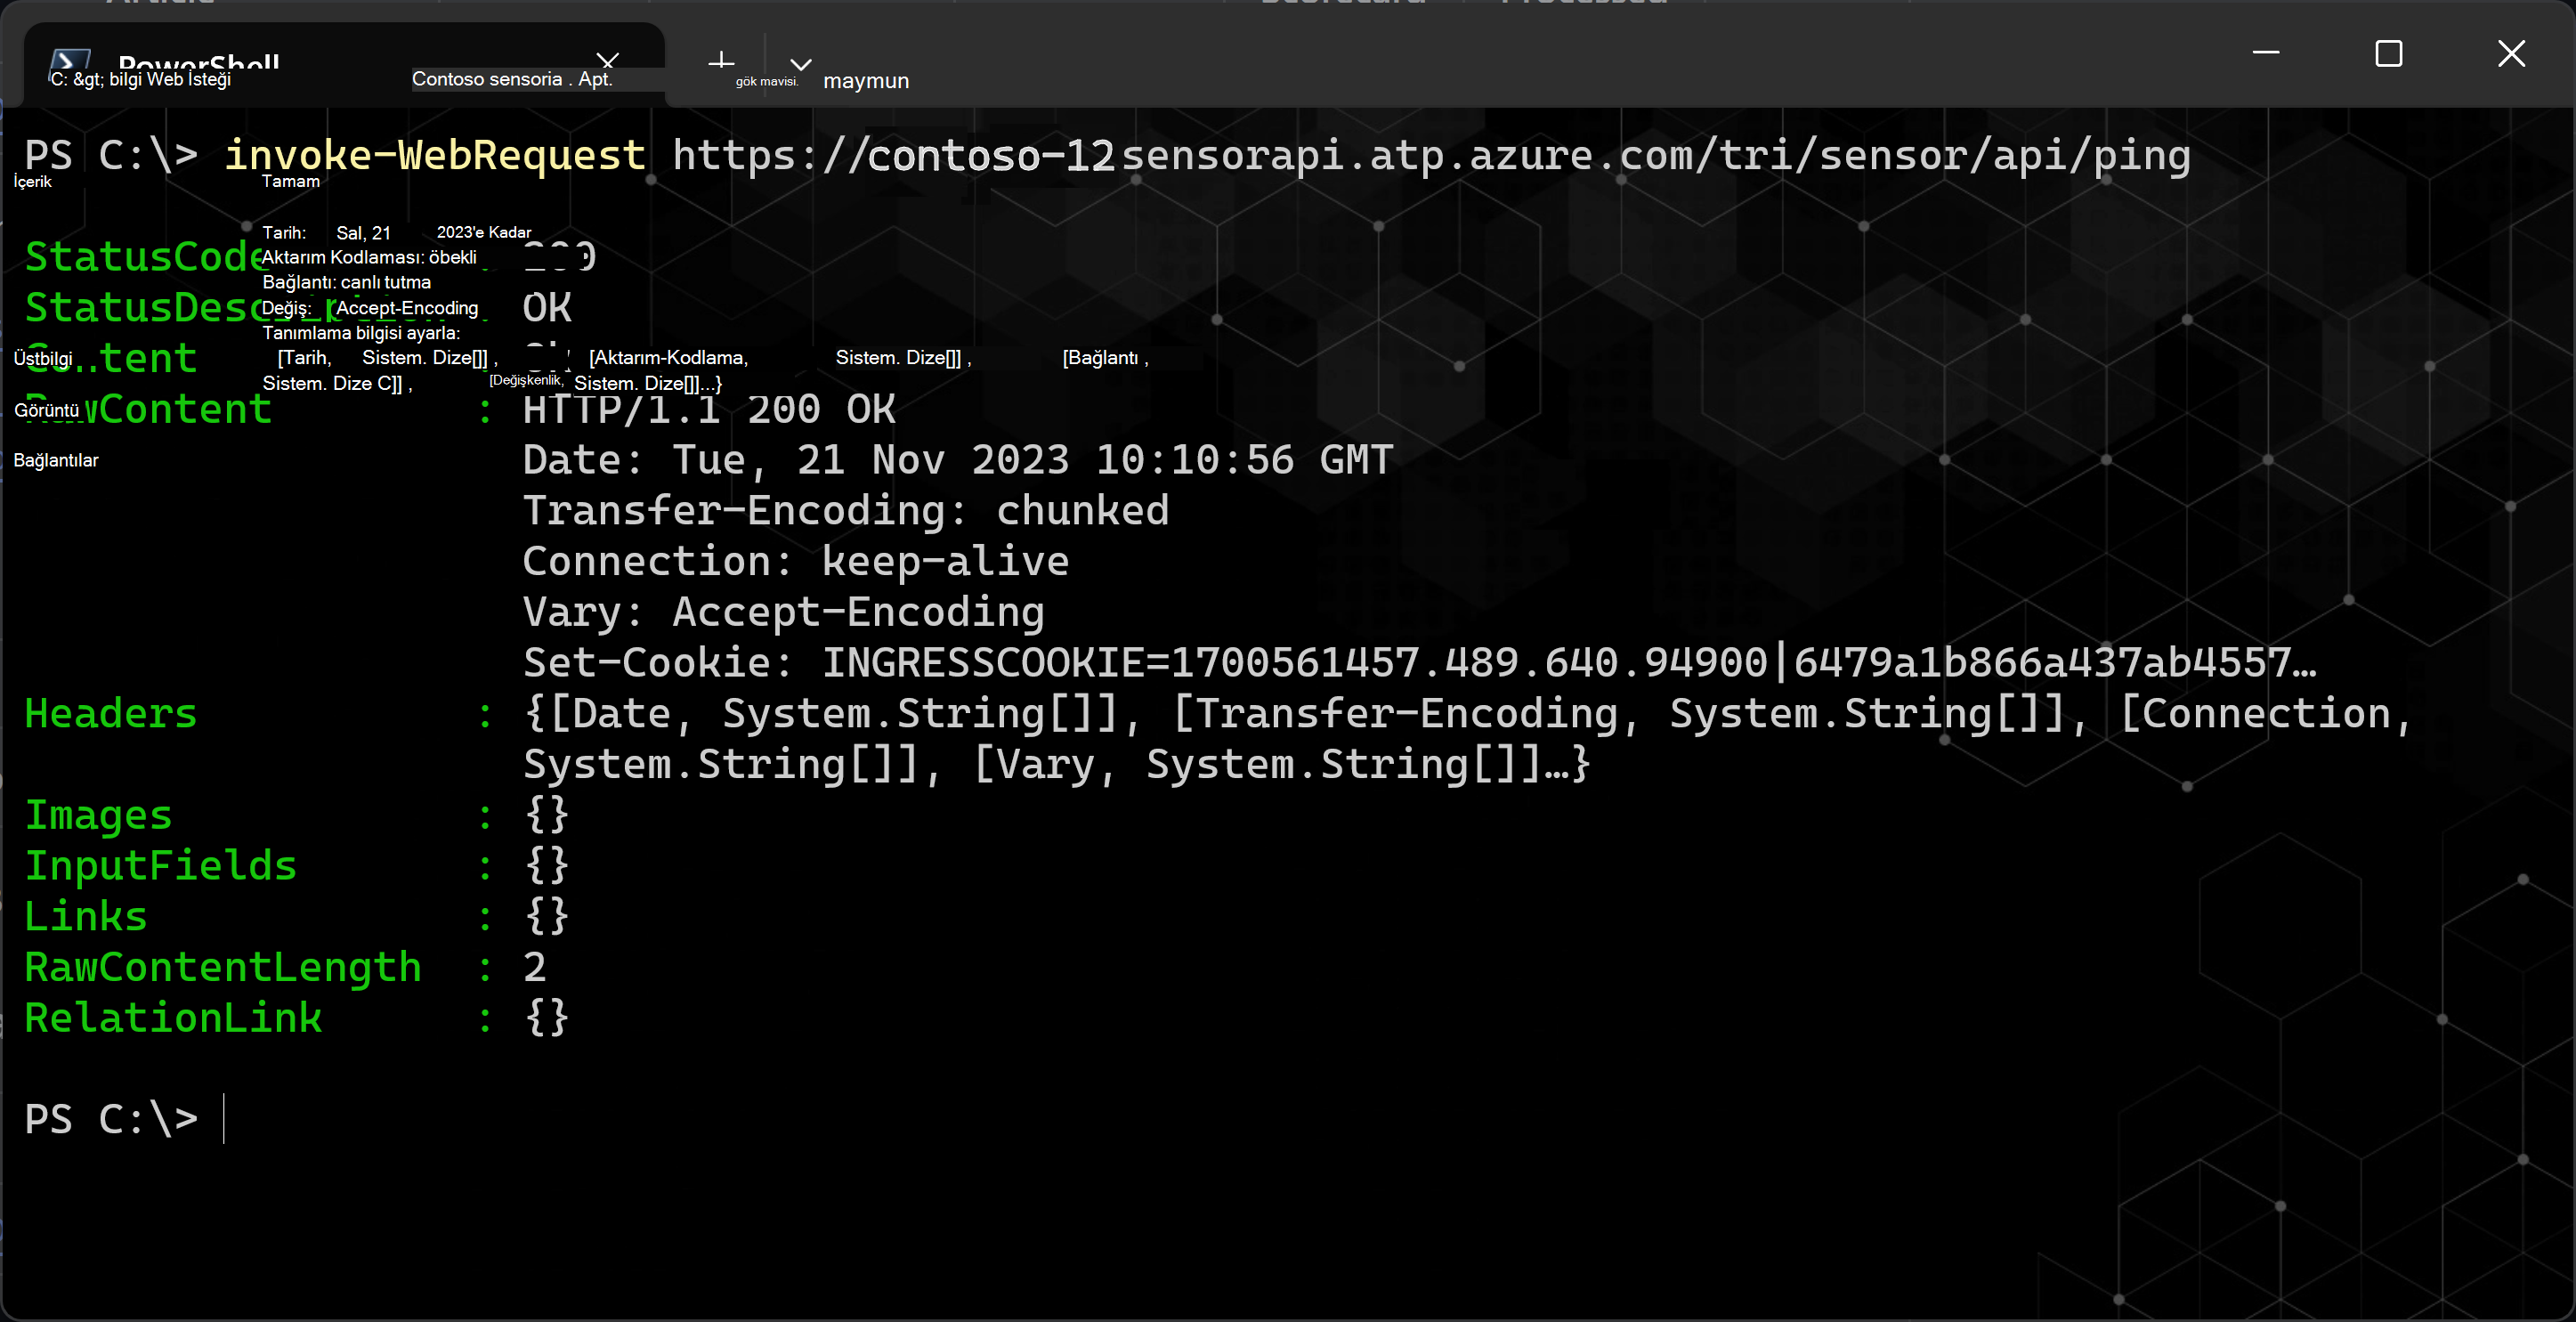
Diğer sonuçlar aşağıdaki senaryoları içerebilir:
Tamam iletisini alamazsanız ara sunucu yapılandırmanızla ilgili bir sorun yaşayabilirsiniz. Ağ ve proxy ayarlarınızı denetleyin.
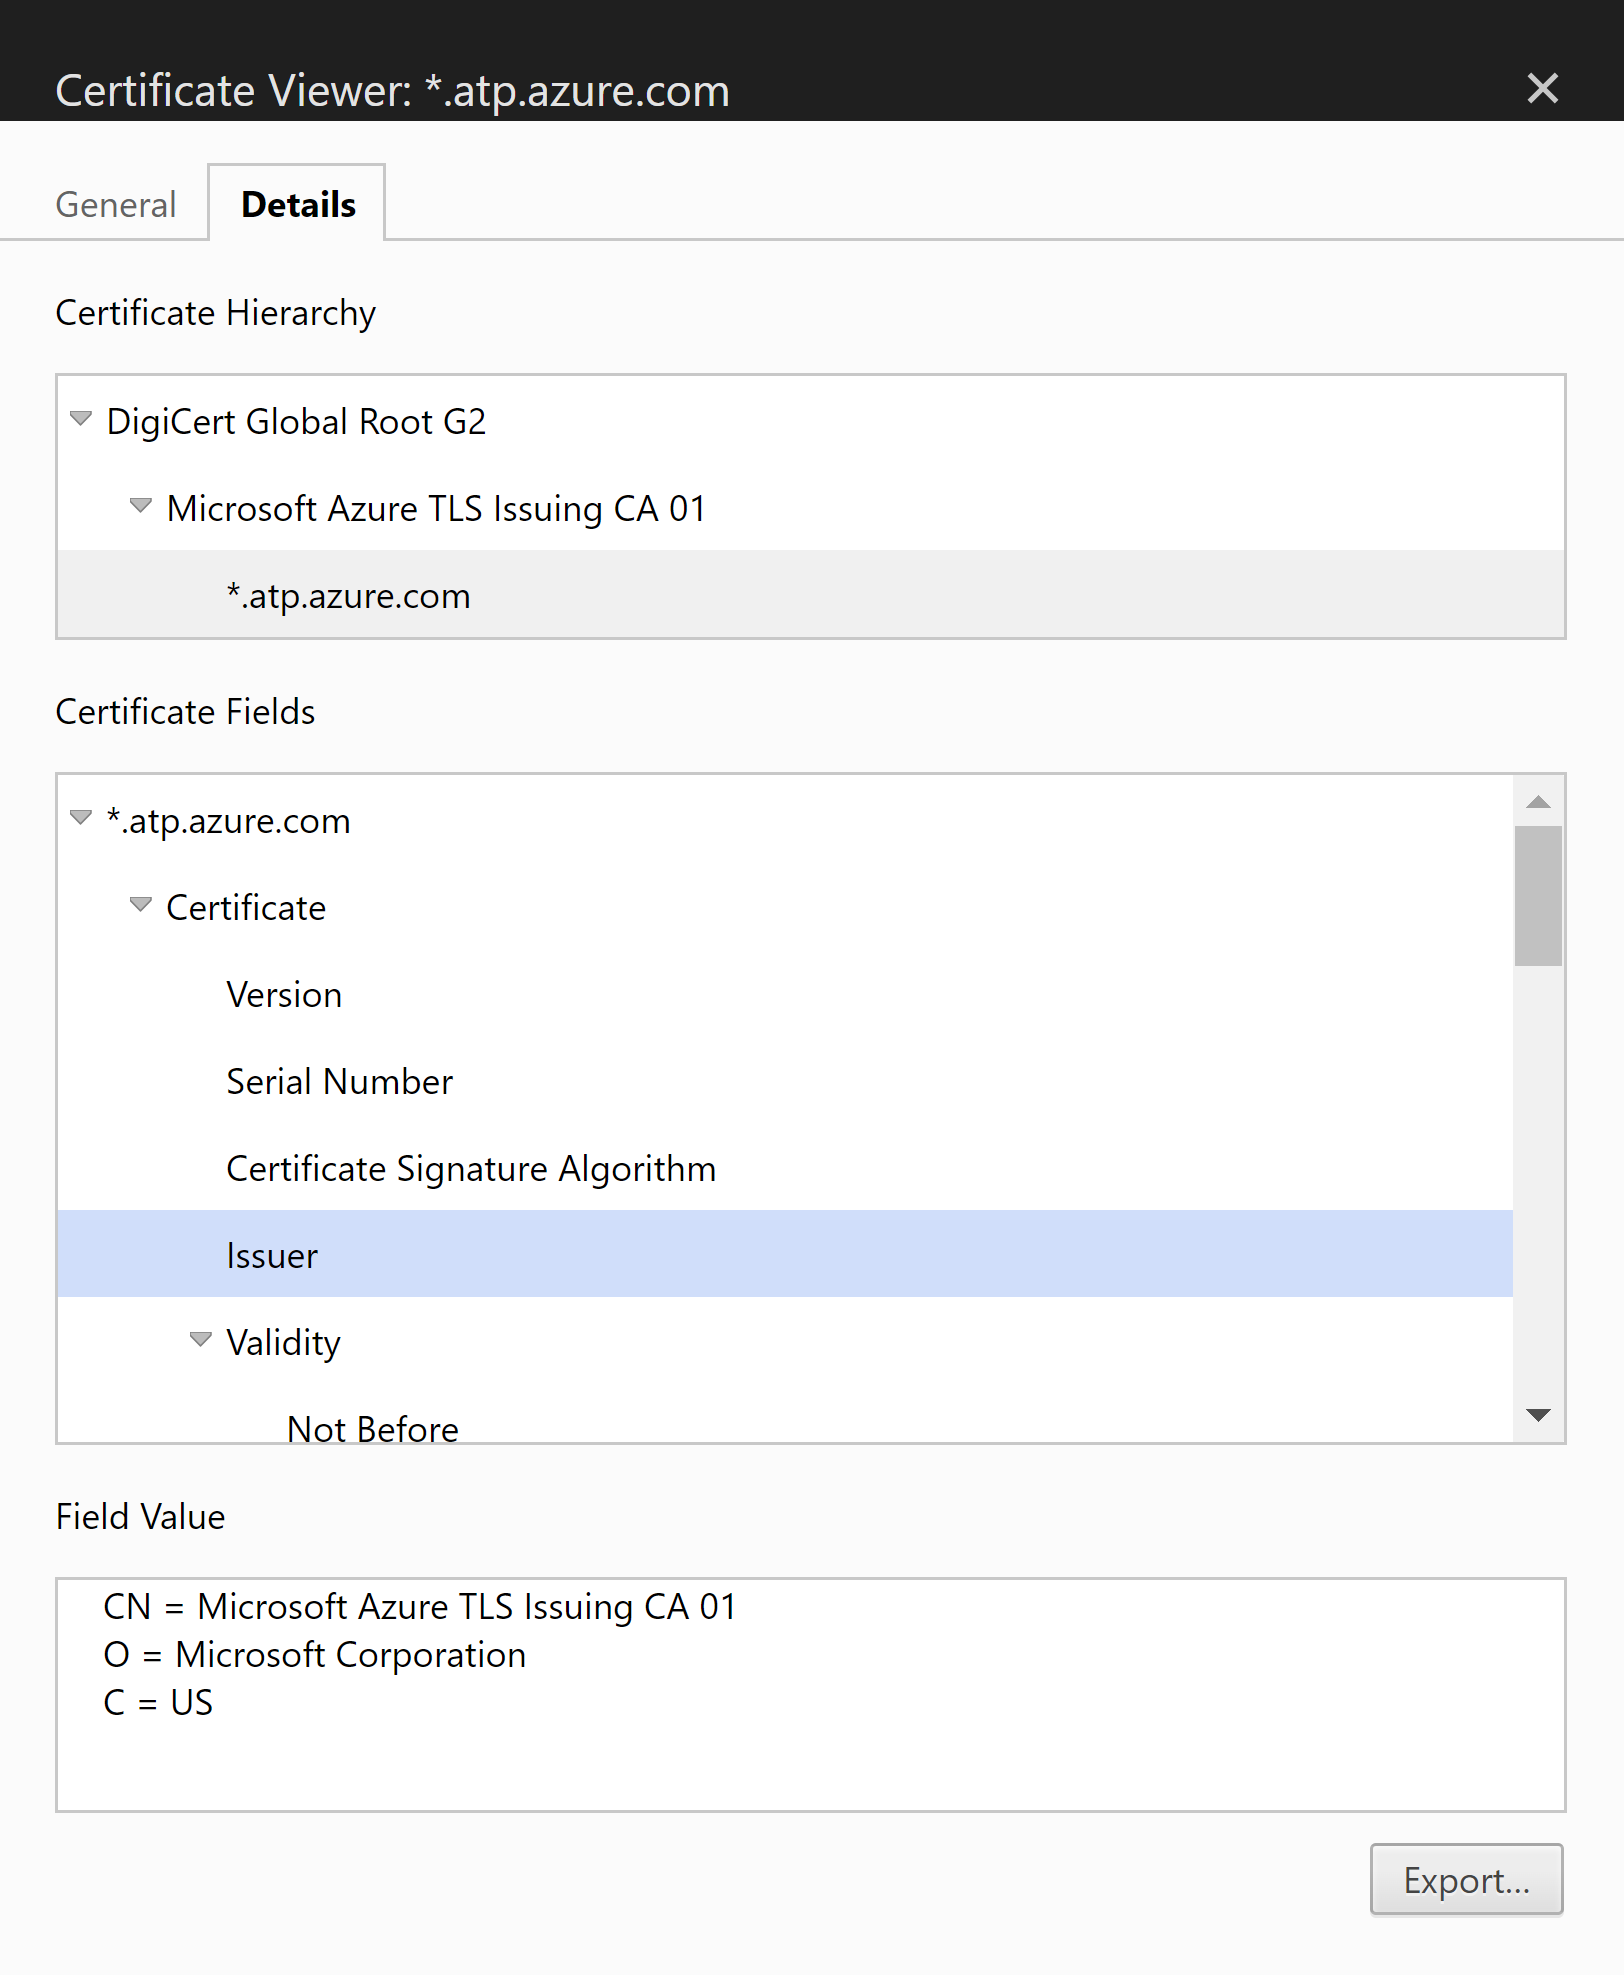
Sertifika hatası alırsanız devam etmeden önce gerekli güvenilen kök sertifikaların yüklü olduğundan emin olun. Daha fazla bilgi için bkz . Proxy kimlik doğrulaması sorunu bağlantı hatası olarak sunulur. Sertifika ayrıntıları şu şekilde görünmelidir:
PowerShell kullanarak hizmet bağlantısını test etme
Bu komutlar, v2.x çalışma alanı sensörü API'sine bağlantıyı test eder.
Önkoşullar: Kimlik için Defender PowerShell komutlarını çalıştırmadan önce Kimlik için Defender PowerShell modülünü indirdiğinizden emin olun.
Sunucunuza giriş yapın ve aşağıdaki komutlardan birini çalıştırın:
Geçerli sunucunun ayarlarını kullanmak için şunu çalıştırın:
Test-MDISensorApiConnectionKullanmayı planladığınız ancak şu anda sunucuda yapılandırılmamış olan ayarları test etmek için aşağıdaki söz dizimini kullanarak komutunu çalıştırın:
Test-MDISensorApiConnection -BypassConfiguration -SensorApiUrl 'https://contososensorapi.atp.azure.com' -ProxyUrl 'https://myproxy.contoso.com:8080' -ProxyCredential $credentialNerede:
-
https://contososensorapi.atp.azure.com, contoso'nun çalışma alanınızın adı olduğu algılayıcı URL'nizin bir örneğidir. -
https://myproxy.contoso.com:8080ara sunucu URL'nizin bir örneğidir
-
Daha fazla bilgi için MDI PowerShell belgelerine bakın.
v3.x bağlantı gereksinimlerini kontrol et
v3.x sensörü, Uç Nokta için Microsoft Defender hizmet uç noktalarını kullanır. Geçerli Defender for Endpoint bağlantı yönergeleri için v3.x ağ gereksinimlerini izleyin.