Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Defender'da Entegre Güvenlik Operasyonları Merkezi (ISOC) içeren depoları kullanarak CI/CD kullanarak ISOC çalışma alanınıza özel güvenlik içeriğini yönetin ve dağıtın.
İçeriği Microsoft Defender portalından veya harici bir GitHub veya Azure DevOps deposundan yönetebilirsiniz. Harici bir depoda içerik yönetmek, Microsoft Defender dışındaki içeriği güncelleyeve bu güncellemeleri otomatik olarak ISOC çalışma alanınıza dağıtmanıza olanak tanır.
ISOC çalışma alanı için CI/CD deneyimi ve desteklenen içerik türleri, mevcut Microsoft Sentinel deposu deneyimiyle aynıdır.
Note
Bu özellik, önizleme aşamasındadır. Önizleme döneminde yetenekler ve erişilebilirlik değişebilir.
Prerequisites
Başlamadan önce aşağıdaki gereksinimlerin karşılandığından emin olun:
- Kiracınız ISOC için uygundur.
- Bir kaynak grubunda Sahip rolünüz olan bir ISOC çalışma alanınız var.
- Microsoft Entra ID'de ilk CI/CD kurulumu için Global Administrator rolünüz var.
- Çalışma alanınıza dağıtmak istediğiniz özel içerik dosyaları desteklenen bir formattadır. Desteklenen biçimler için Depo içeriğinizi planlayın bölümüne bakın.
- Bağlantıyı oluşturmak için kullandığınız hesap ev kiracınızdadır. B2B misafir hesapları ve delege edilmiş erişim gibi harici kimlikler desteklenmiyor.
- (Sadece özel algılama kuralları) Bir Microsoft 365 E5 lisansınız veya Microsoft Defender XDR'i içeren eşdeğer bir lisansınız var. Daha fazla bilgi için bkz . Özel algılama kurallarını kod olarak dağıtma.
GitHub ön koşulları
GitHub'a bağlanmadan önce, şunları mutlaka edin:
- İşbirlikçi olarak GitHub depona erişiminiz var.
- GitHub Actions etkinleştirildi.
Azure DevOps önkoşulları
Azure DevOps'a bağlanmadan önce şunları mutlaka edin:
- Project Administrator'un Azure DevOps deposuna erişimi var.
- Azure DevOps uygulama bağlantı politikaları için OAuth üzerinden üçüncü taraf uygulama erişimi etkinleştirilmiştir.
- Azure DevOps bağlantınız ISOC çalışma alanınızla aynı kiracıda.
Konuşlandırılabilir içerik türleri hakkında daha fazla bilgi için Depo içeriğinizi Planlayın'a bakınız.
Depo bağlama
Bu prosedürü kullanarak bir GitHub veya Azure DevOps deposunu ISOC çalışma alanınıza bağlayın.
Her bağlantı, analitik kuralları, otomasyon kuralları, özel tespit kuralları, avlama sorguları, ayrıştırıcılar, oyun kitapları ve çalışma kitapları gibi birden fazla özel içerik türünü destekleyebilir. Daha fazla bilgi için bkz. Microsoft Sentinel içeriği ve çözümleri hakkında.
Tek bir ISOC çalışma alanında aynı depo ve dal ile yinelenen bağlantılar oluşturamazsınız.
Microsoft Defender portalında oturum açın.
Bağlantı için kullanmak istediğiniz kimlik bilgileriyle kaynak kontrol uygulamanıza giriş yaptığınızdan emin olun.
Defender portalında, Microsoft Sentinel>İçik yönetim>Depolarını seçin.
Yeni ekle'yi seçin.
Yeni dağıtım bağlantısı oluştur sayfasında, bağlantı için bir ad girin.
Bağlantı için bir açıklama girin.
Kaynak Kontrolü'nden bağlamak istediğiniz depo tipini seçin.
Yetkilendir'i seçin.
Kaynak kontrol sağlayıcınız için şu adımları tamamlayın:
İstendiğinde GitHub kimlik bilgilerinizi girin.
İlk kez bağlantı eklediğinizde, Microsoft Sentinel bağlantısını yetkilendirmeniz istenir. Aynı tarayıcıda GitHub hesabınıza zaten giriş yaptıysanız, GitHub kimlik bilgileriniz otomatik olarak doldurulur.
Repository'de, bağlamak istediğiniz depoyu seçin.
Depo ekle'yi seçin.
Bir depoya ilk kez bağlandığınızda, yeni bir tarayıcı penceresi veya sekmesi açılır ve Azure-Sentinel uygulamasını yüklemenizi önerir.
GitHub'da, Azure-Sentinel uygulamasını kurmak istediğiniz depoyu seçin.
Azure-Sentinel uygulamasını kurun.
Yeni dağıtım bağlantısı oluştur sayfasına geri dönün.
Branch'ten, ISOC çalışma alanınıza bağlamak istediğiniz şubeli seçin.
İçerik Türleri'nden dağıtmak istediğiniz içeriği seçin.
Hem ayrıştırıcılar hem de avlama sorguları, içeriği dağıtmak için Saved Searches API'sini kullanır. Bu içerik türlerinden birini seçerseniz ve dalınız diğer türü içeriyorsa, her iki içerik türü de dağıtılır.
Diğer içerik türleri için ise sadece seçtiğiniz içerik türleri konuşlandırılır.
Oluştur'i seçin.
Örneğin:
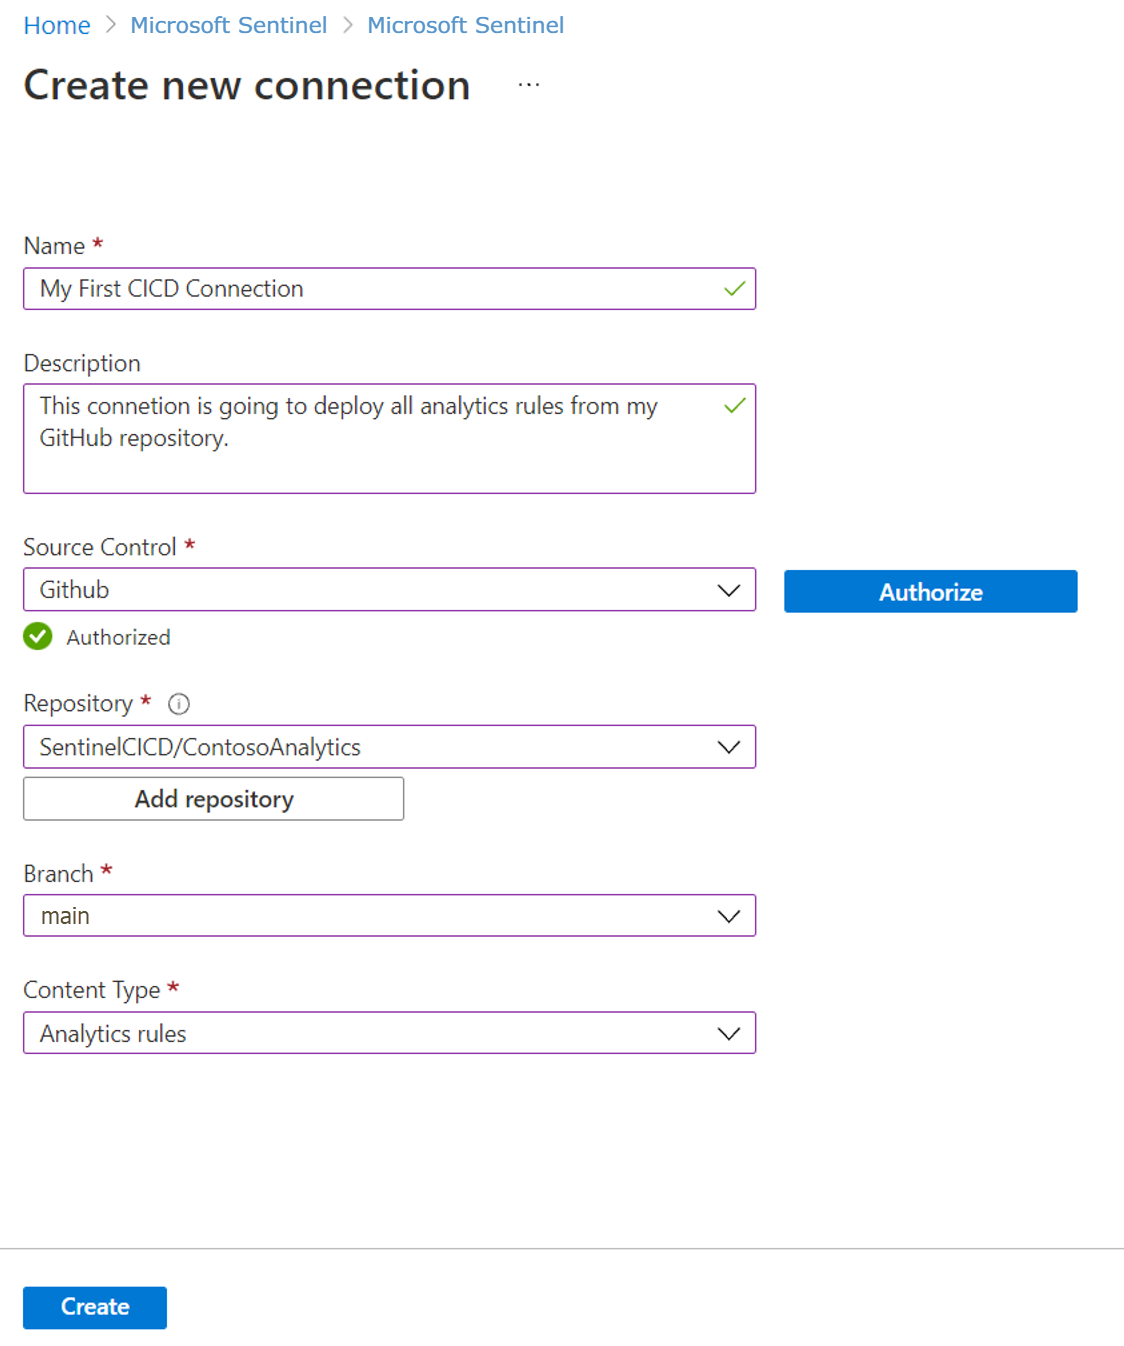
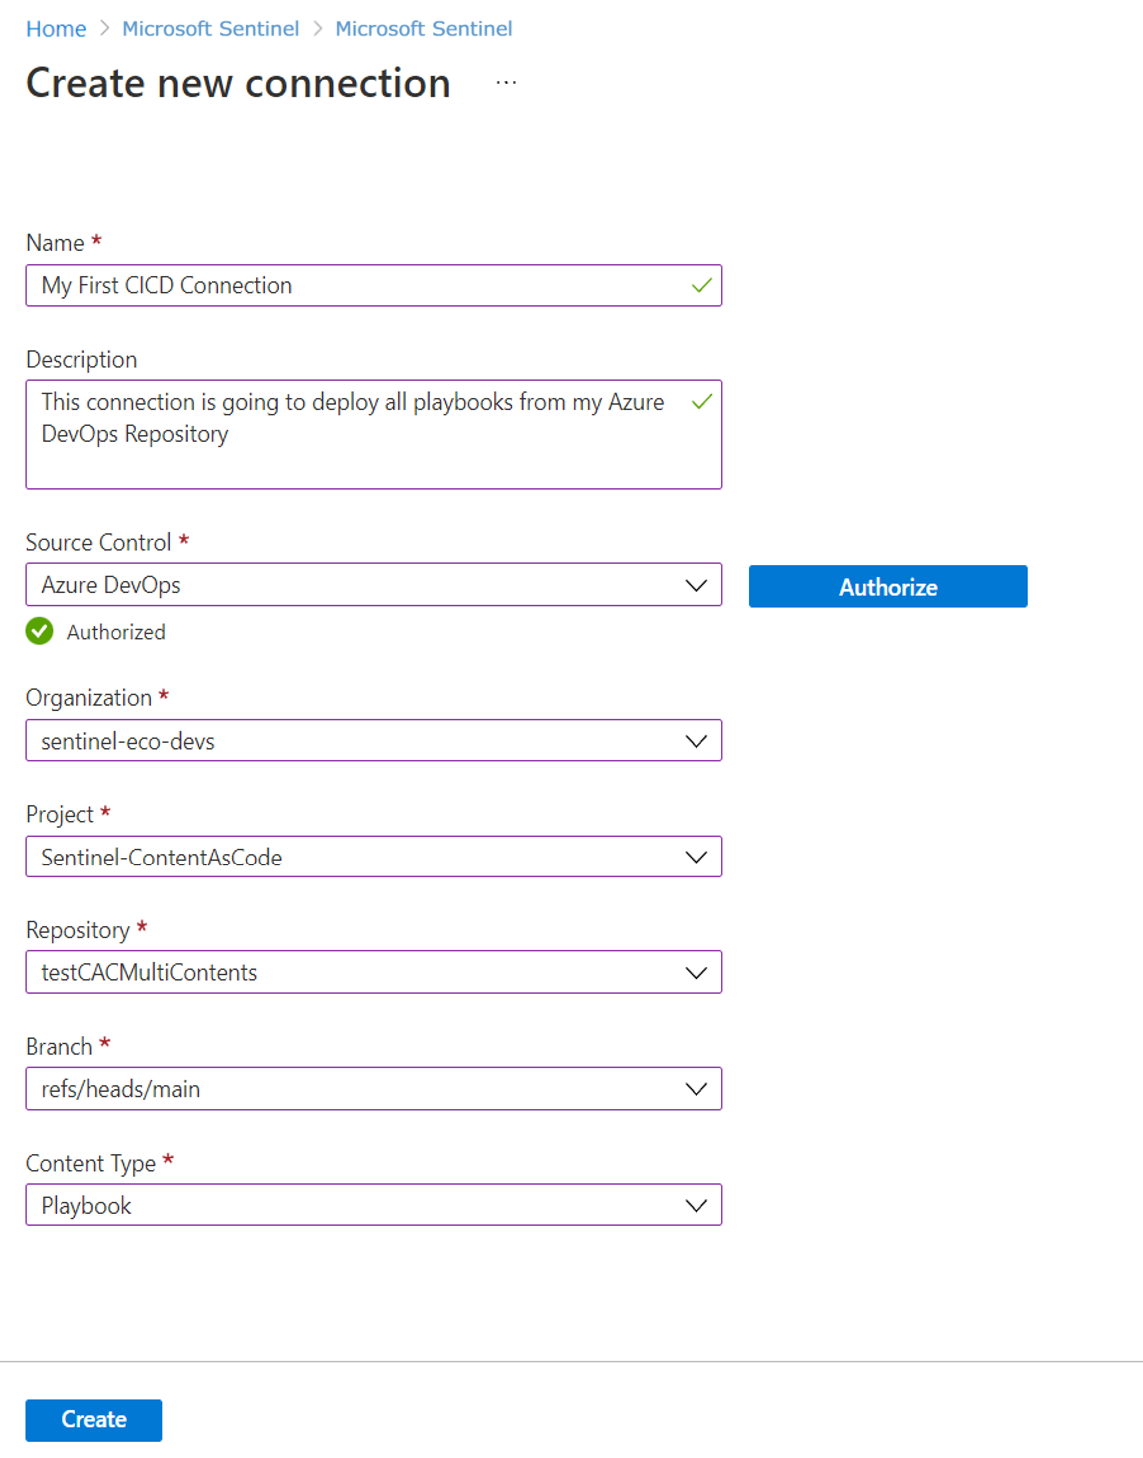
Bağlantıyı oluşturduktan sonra deponuzda yeni bir iş akışı veya işlem hattı oluşturulur. Depoda depolanan içerik ISOC çalışma alanınıza dağıtılır.
Dağıtım süresi, dağıttığınız içerik miktarına bağlı olarak değişebilir.
Dağıtım durumunu görüntüleme
GitHub'ta dağıtım durumunu görmek için:
GitHub'da depoyu açın.
Eylemler sekmesini seçin.
Dağıtım loglarını ve hata mesajlarını görüntülemek için iş akışı
.yamldosyasını seçin.
Azure DevOps içindeki deployment statusunu görmek için:
Azure DevOps'ta depoyu açın.
Pipelines sekmesini seçin.
Dağıtım tamamlandıktan sonra:
- Deponuzda saklanan içerik, Defender portalındaki ilgili Microsoft Sentinel sayfalarında görünür.
- Depolar sayfasındaki bağlantı detayları, dağıtım durumunu, son dağıtım zamanını ve dağıtım loglarına bağlantı gösterir.
Örneğin:
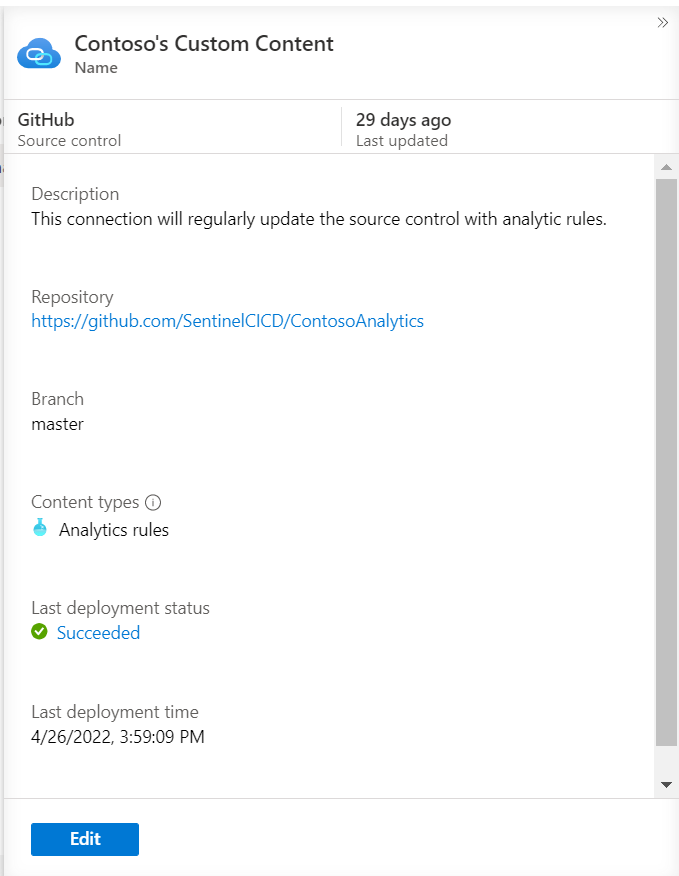
Varsayılan olarak, iş akışı yalnızca önceki dağıtımdan sonra değiştirilmiş içerikleri dağıtır. Bu davranışı, dağıtım tetikleyicilerini değiştirerek, akıllı dağıtımları kapatarak veya dağıtımları belirli bir kök klasörle sınırlayarak özelleştirebilirsiniz.
Daha fazla bilgi için bkz. Depo dağıtımlarını özelleştir.
İçeriği düzenle
Bir depo bağlantısı oluşturduktan sonra, doğrudan Microsoft Defender'da düzenlemek yerine bağlantılı içeriği depoda düzenleyin.
Microsoft Defender'da dağıtılmış içeriği düzenlerseniz, güncellenmiş içeriği kaynak kontrol deposunuza geri aktarın. Aksi takdirde, bir dahaki içerik depodan dağıtıldığında değişiklikleriniz üzerine yazılabilir.
İçeriği sil
Depodan içeriği silmek, onu ISOC çalışma alanınızdan silmez.
Bir depo üzerinden dağıtılan içeriği kaldırmak için:
İçeriği depodan silin.
Microsoft Sentinel'den ilgili içeriği Defender portalından silin.
Depolardan dağıtılan içeriği tanımlamak için içeriği kaynak adına göre filtreleyebilirsiniz.
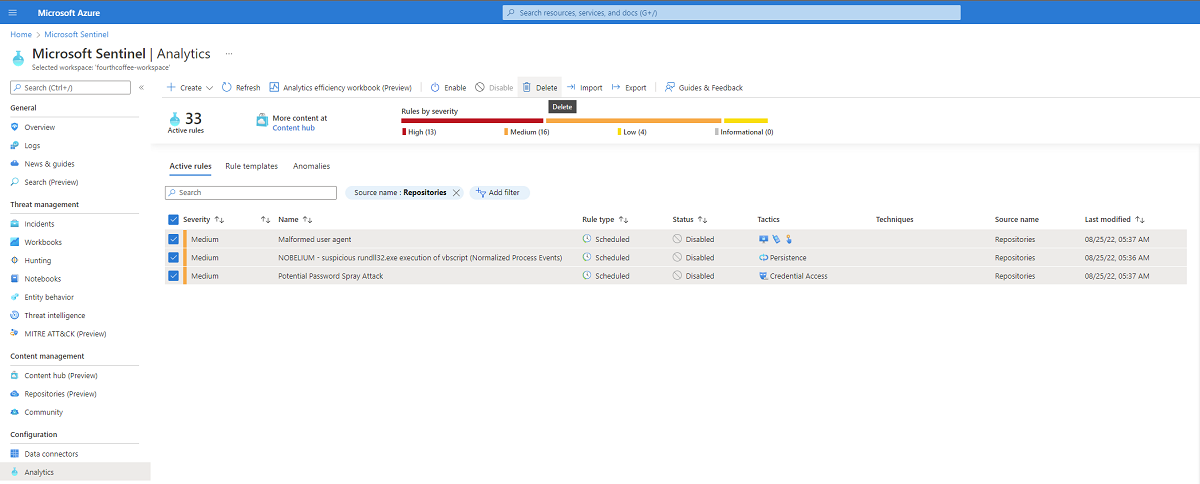
Depo bağlantısını kaldırma
Bir depo bağlantısının kaldırılması, gelecekteki içerik dağıtımlarını durdurur. Daha önce dağıtılan içerik ISOC çalışma alanınızda kalır.
Bicep dosyalarını kullanmak için depo bağlantınızın 1 Kasım 2024'ten daha yeni olması gerekir. Eski bir bağlantıyı kaldırıp güncellemek için yeniden oluşturun.
Bir depo bağlantısını kaldırmak için:
Microsoft Defender portalında oturum açın.
Microsoft Sentinel>İçerik yönetimi>Depolar öğesini seçin.
Kaldırmak istediğiniz bağlantıyı seçin.
'ı seçin,'i silin.
Silme işlemini onaylamak için Evet'i seçin.
Bağlantıyı kaldırdıktan sonra, bağlantı üzerinden daha önce dağıtılan içerik ISOC çalışma alanında kalır. Bağlantıyı kaldırdıktan sonra depoya eklenen içerik dağıtılmaz.
Bağlantı kaldırırken hata karşılaşırsanız, kaynak kontrol deponuzu kontrol edin ve ilgili GitHub iş akışı veya Azure DevOps boru hattının silindiğini doğrulayın.
Microsoft Sentinel uygulamasını GitHub deponuzdan kaldırma
Microsoft Sentinel uygulamasını bir GitHub deposundan kaldırmadan önce, Microsoft Defender'daki Repositories sayfasından tüm ilgili bağlantıları kaldırın.
Her Microsoft Sentinel uygulama kurulumunun bağlantı ekleyip kaldırırken kullanılan benzersiz bir kimliği vardır. Eğer ID eksikse veya değiştirilmişse, bağlantıyı Depolar sayfasından kaldırın ve gelecekteki içerik dağıtımlarını önlemek için iş akışını GitHub depodan manuel olarak kaldırın.