Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Güvenlik yöneticileri, analitik kuralları ve özel algılamalarla oluşturulan uyarıların Microsoft Defender XDR korelasyonuna katılıp katılmadığını kontrol edebilir. Önerilen ilişkili olay deneyimini korumak veya belirli tespit senaryoları için öngörülebilir olay davranışı oluşturmak amacıyla korelasyon ayarlarını kullanın.
Genel bakış
Microsoft Defender birden çok uyarıyı ve olayı birleşik saldırı hikayelerinde gruplandırıyor. Bu özellik güçlü güvenlik içgörüleri sağlasa da, Microsoft Sentinel geçiş yapılan kuruluşlar için beklenmeyen davranışlara yol açabilir; burada olaylar statiktir ve yalnızca analiz kuralı yapılandırmaları tarafından belirlenir.
Varsayılan olarak, Microsoft Defender’a ilk katıldığınızda tüm analitik kuralları kiracı düzeyinde dışlanır. Kuruluşunuzun gereksinimlerine bağlı olarak, tüm analiz kuralları için bağıntıyı etkinleştirmek ve yalnızca belirli kuralları dışlamak veya tüm analiz kurallarını dışlamak ve bağıntı için belirli kuralları eklemek için bu ayarı değiştirebilirsiniz.
Analiz kurallarını korelasyonun dışında bırakarak, bu kurallar tarafından oluşturulan uyarıların korelasyon altyapısını atlamasını ve yalnızca analiz kuralının gruplandırma yapılandırmasına göre, tıpkı Microsoft Sentinel’de olduğu gibi, olaylar halinde gruplanmasını sağlayabilirsiniz.
Bağıntının Microsoft Defender’da nasıl çalıştığı hakkında daha fazla bilgi için Microsoft Defender portalındaki Uyarı bağıntısı ve olayların birleştirilmesi bölümüne bakın.
Önkoşullar
Korelasyon ayarlarını yönetmek için, tespit kuralı türü için izinlere ihtiyacınız var:
- Analitik kuralları - Microsoft Sentinel KatılımcısıAzure rolü, uyarılar ve algılamalar dahil olmak üzere Microsoft Sentinel çalışma alanı verilerini yönetmenizi sağlar.
- Özel algılamalar - Özel algılama kuralını yönetmek için izin almanız gerekir. Daha fazla bilgi için, özel algılamaları yönetmek için gerekli izinler bölümünü inceleyebilirsiniz.
Özel algılama korelasyonu yapılandır (genel önizleme)
Her özel tespiti korelasyona dahil edin veya hariç tutun. Mevcut ve yeni özel tespit kuralları varsayılan olarak korelasyona dahil edilmiştir. Dahil Etme önerilen ayardır çünkü ilgili etkinlikleri daha geniş bir olay hikayesinde bir araya getirmeye yardımcı olur.
Özel tespit kuralı detayları sayfasında, Include or exclude from correlation seçeneğini kullanarak şu ayarlardan birini seçin:
- Korelasyona dahil et - Uyarılar Microsoft Defender XDR korelasyonuna katılıyor.
- Korelasyondan hariç tut - Uyarılar, standart Microsoft Defender XDR korelasyonunu atlar ve eşleşen bir olay uyarı gruplama kuralı uygulanmadığında öngörülebilir, tek uyarılı olaylar oluşturur.
Bir tespit senaryosu öngörülebilir bir olay yaratma gerektirdiğinde dışlama yardımcı olabilir. Örneğin, dışlama yöntemini şu şekilde kullanın:
- Bir olay yaratıldığında otomasyonu veya playbook’ları tetikleyin.
- Vakaları tespite göre belirli bir ekibe yönlendirin.
- Bağımsız vakalar gerektiren uyum veya yükseltme iş akışlarını destekleyin.
Özel tespit korelasyonu kurala göre yapılandırılır. Özel tespitler için kiracı seviyesinde bir korelasyon ayarı mevcut değildir.
Önemli
Olay uyarısı gruplama kuralları son merci olarak kalır. Eğer eşleşen bir uyarı-gruplama kuralı geçerliyse, nihai olay-gruplama davranışını belirler.
Analiz kuralı dışlama özelliği nasıl çalışır
Kiracınızın ayarlarına bağlı olarak, tüm veya yalnızca belirli analiz kurallarını bağıntının dışında tutabilirsiniz.
Bir analiz kuralını bağıntının dışında tutarak:
- Bu kural tarafından oluşturulan tüm uyarılar bağıntı altyapısını atlar.
- Uyarılar yalnızca analiz kuralının gruplandırma yapılandırmasına göre olaylar halinde gruplandırılır.
- Davranış, Microsoft Sentinel’de olayların oluşturulma şekliyle uyumludur.
- Kural, normalde saldırı hikayeleri oluşturan bağıntı mantığından bağımsız olarak çalışır.
Olay bağıntı davranışı varsayılan ayarlarını yapılandırma
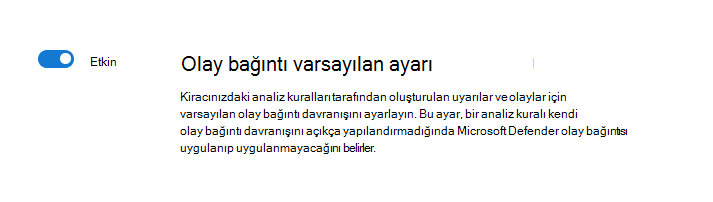
Kiracınız genelinde, analiz kuralları tarafından oluşturulan uyarılar ve olaylar için varsayılan olay ilişkilendirme davranışını ayarlayın. Kiracının varsayılan olay ilişkilendirme ayarı, Microsoft Defender’ın ilişkilendirme altyapısına olay ilişkilendirme davranışı açıkça yapılandırılmamış tüm analiz kurallarını dahil edip etmediğini belirler.
Kiracınızın varsayılan olay bağıntı davranışını yapılandırmak için Defender portalı gezinti menüsünde Sistem>Ayarları>Microsoft Defender XDR>Rules> gidin ve Olay bağıntısı varsayılan ayarını açın veya kapatın.
Önemli
Olay korelasyonu varsayılan ayarı varsayılan olarak kapalıdır.
Bireysel kurallar için varsayılan davranışı, bu kurallara bir açıklama etiketi ekleyerek geçersiz kılabilirsiniz. Olay korelasyon davranışı varsayılan ayarını kapattığınızda, Microsoft Defender tüm analitik kuralları korelasyondan hariç tutar; bir kuralı açıklamasına #INC_CORR# (korelasyonu dahil et) etiketini ekleyerek açıkça dahil etmediğiniz sürece.
Olay korelasyonu varsayılan ayarını açtığınızda, #DONT_CORR# etiketini ekleyerek bunları hariç tutacak şekilde açıkça yapılandırmadığınız sürece Defender tüm analiz kurallarını ilişkilendirir.
Kullanıcı arabirimini kullanarak kuralın bağıntı davranışını yönetme
Analiz kuralı sihirbazını kullanarak belirli bir analiz kuralını dahil edebilir veya bağıntının dışında tutabilirsiniz.
Microsoft Defender portalına gidin ve oturum açın.
Analiz kuralı sihirbazına gidin.
Kural sihirbazının Genel sekmesinde bir ad ve açıklama girin.
Kural mantığını ayarla sekmesinde kural mantığını gerektiği gibi yapılandırın.
Olay ayarları sekmesinde, Olay bağıntısı açılan kutusunda aşağıdaki ayarlardan birini seçin:
- Kiracı varsayılanı - Kiracı düzeyi olay bağıntı davranışı ayarını kullanın
- Etkin - Bağıntı için analiz kuralını dahil etme
- Devre dışı bırakıldı - Analitik kuralını korelasyondan hariç tut
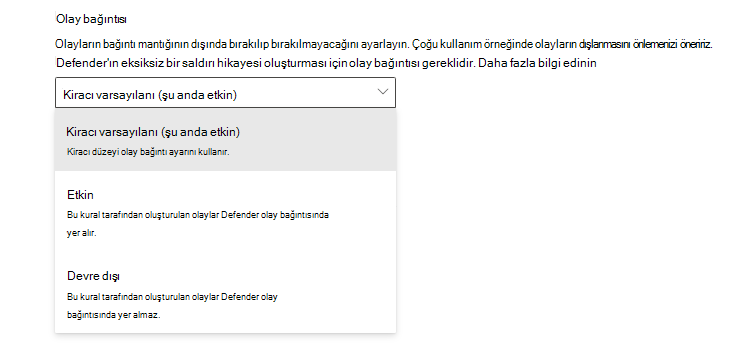
Kullanıcı arabirimi iki durumlu düğmesini kullanarak bir kuralı eklediğinizde veya dışladığınızda, #INC_CORR# veya #DONT_CORR# etiketi kuralın açıklamasının başına otomatik olarak eklenir.
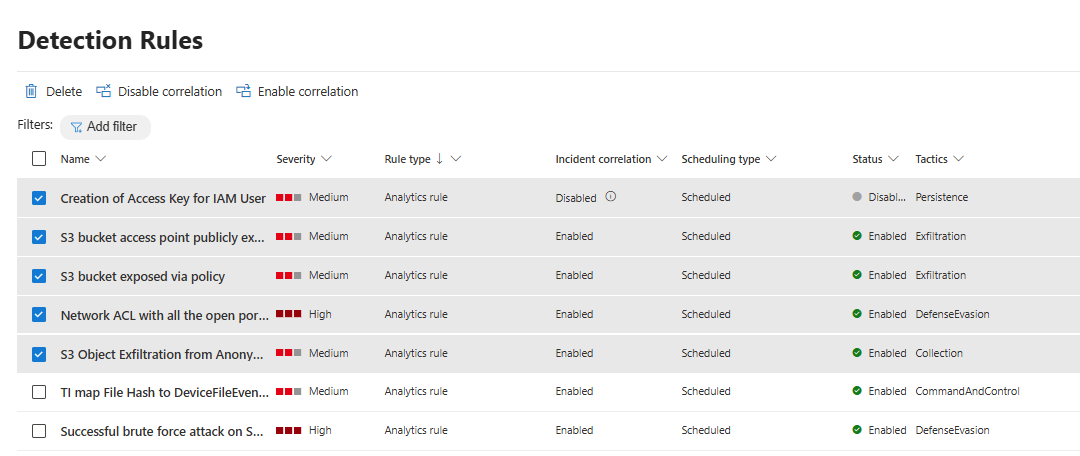
Analiz kuralları görünümü artık bağıntı durumu için bir sütun içerir, böylece hangi kuralların dahil olduğunu veya dışlandığını kolayca görebilir ve belirli bir durumdaki kuralları görmek için listeyi filtreleyebilirsiniz.
Kuralın bağıntı davranışını el ile yönetme
Bir analiz kuralının korelasyon durumunu denetlemek için #INC_CORR# ve #DONT_CORR# etiketlerini manuel olarak ekleyebilir veya kaldırabilirsiniz.
Etiketi el ile ekleme
Kuralın bağıntı durumunu el ile ayarlamak için, kural açıklamasının başına uygun etiketi ekleyin.
- Analiz kuralını düzenleme modunda açın.
- Kuralın Açıklama alanında, metnin en başına
#INC_CORR#veya#DONT_CORR#ekleyin. - Kuralı kaydedin.
API aracılığıyla bağıntı davranışını yönetme
Analiz API'si aracılığıyla #INC_CORR# veya #DONT_CORR# etiketini ekleyip kaldırarak analiz kurallarının dışlama durumunu program aracılığıyla kontrol edebilirsiniz.
Kuralın bağıntı durumunu değiştirmek için:
- Kuralın geçerli yapılandırmasını almak için Microsoft Defender XDR API'sini kullanın.
- Kuralın
#INC_CORR#açıklama alanının başına veya#DONT_CORR#etiketini ekleyin veya kaldırın. - API'yi kullanarak kuralı güncelleştirin.
Microsoft Defender API'sini kullanma hakkında daha fazla bilgi için bkz. Microsoft Defender API'lere genel bakış.
Analiz kuralı bağıntı ayarları için önemli noktalar
Bağıntı dışlama kullanırken aşağıdaki noktaları göz önünde bulundurun:
Bağıntı durumu her zaman etiketle eşleşir. Örneğin, UI geçiş düğmesini kullanarak bir kuralı dışlarsanız ve ardından
#DONT_CORR#etiketini açıklamadan el ile kaldırırsanız, kuralın korelasyon durumu Korelasyon etkin durumuna geri döner.Bir kuralı bağıntının dışında tutsanız bile, dinamik başlıkla bir analiz kuralı tanımlarsanız, Defender portalındaki olay başlığı Microsoft Sentinel başlığından farklı olabilir. Microsoft Sentinel başlığı ilk uyarının başlığıdır ve Defender'da tüm uyarıların ortak MITRE taktiğine geri döner.
Kuralın bağıntı durumunu değiştirmek, değişiklik öncesinde oluşturulan uyarıları etkilemez. Uyarılar oluşturulduklarında bağıntı durumlarını alır ve bu durum statik kalır.
Bağıntı altyapısı, eksiksiz saldırı hikayeleri oluşturmak için tasarlanmıştır ve güvenlik operasyonları merkezi (SOC) analistlerinin saldırıları anlamasına ve verimli bir şekilde yanıt vermesine önemli ölçüde yardımcı olur. Kuralları yalnızca belirli iş veya operasyonel gereksinimler için gerektiğinde bağıntının dışında tutun.
Etiket biçimlendirme kuralları:
-
Büyük/küçük harfe duyarlı değil - Büyük ve küçük harflerin herhangi bir bileşimini kullanabilirsiniz (örneğin,
#dont_corr#veya#DONT_CORR#). - Aralık esnektir - Etiketle açıklamanın geri kalanı arasına istediğiniz sayıda boşluk ekleyebilir veya hiç boşluk eklemeyebilirsiniz.
- Başında olmalıdır - Etiket, açıklama alanının başında görünmelidir.
Örneğin, aşağıdaki açıklamaların tümü geçerlidir:
- #DONT_CORR# Bu kural şüpheli oturum açma girişimlerini algılar
- #dont_corr# Bu kural dosya değişikliklerini izler
- #DONT_CORR#Bu kuralın etiketten sonra boşluğu yok
-
Büyük/küçük harfe duyarlı değil - Büyük ve küçük harflerin herhangi bir bileşimini kullanabilirsiniz (örneğin,
İlgili içerik
- Microsoft Defender portalında uyarı bağıntısı ve olay birleştirme
- Özel algılama kuralları oluşturma
- Özel algılamaları yönetme
- Microsoft Defender'da olayları yönetme
İpucu
Daha fazla bilgi edinmek mi istiyorsunuz? Teknoloji Topluluğumuzdaki Microsoft Güvenlik topluluğuyla etkileşime geçin: Microsoft Defender XDR Teknoloji Topluluğu.