Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Kullanıcı ve varlık davranış analitiği (UEBA), kullanıcıların ve diğer varlıkların faaliyetlerini analiz ederek anormal davranışları tespit eder ve güvenlik soruşturmaları için ek bağlam sağlar.
UEBA, isteğe bağlı ücretli bir Microsoft Sentinel özelliğidir ve Microsoft 365 E5 ile birlikte değildir. Microsoft 365 E5 ile, aynı birinci taraf verilerini Microsoft Sentinel’e içeri almadan desteklenen Microsoft Defender XDR veri kaynaklarını UEBA’ya bağlayabilirsiniz. Ayrıca, Microsoft Sentinel çalışma alanına alınan uygun üçüncü taraf verileri de bağlayabilirsiniz.
UEBA çıktıları ilgili Log Analytics çalışma alanına yazıldığından Microsoft Sentinel çalışma alanınız olmalıdır. Log Analytics ücretleri uygulanır.
Important
Bu önizleme, yeni ve mevcut UEBA dağıtımları için mevcuttur.
Eğer zaten Microsoft Sentinel verileriyle UEBA kullanıyorsanız, Microsoft Defender XDR veri kaynaklarını bağlamadan önce ana Microsoft Sentinel çalışma alanınızdan UEBA'yı yeniden entegre etmeniz gerekir.
UEBA'nın sağladığı
Desteklenen veri kaynaklarını bağladıktan sonra, UEBA sonuçlarını şu şekilde kullanabilirsin:
- Microsoft Defender XDR verilerindeki anormallikleri ve olağan dışı aktiviteleri tespit edin.
- Kullanıcılar ve diğer varlıklar için anomali bağlamını gözden geçirin.
- Varlık sayfalarındaki anomalileri araştırın.
- Şüpheli etkinlikleri ara.
- UEBA sonuçlarına dayalı analitik kuralları oluşturun.
- UEBA içgörülerini çalışma kitaplarında inceleyin.
- Uygun üçüncü taraf ve diğer XDR dışı verilerden oluşturulan davranışları analiz edin.
Prerequisites
Başlamadan önce aşağıdakilerden emin olun:
- Bir Microsoft Defender XDR E5 kiracınız var.
- Microsoft Sentinel'i işe aldınız. Microsoft Defender XDR veri kaynaklarını bağlamak için ana Microsoft Sentinel çalışma alanınızı seçmelisiniz.
- Eğer zaten Microsoft Sentinel verileriyle UEBA kullanıyorsanız, UEBA'yı birincil Microsoft Sentinel çalışma alanınızdan yeniden eklemişsinizdir.
- Microsoft Entra ID'de Küresel Yönetici veya Güvenlik Yöneticisi rolünüz var.
- Active Directory veya Microsoft Entra ID için en az bir dizin servisi senkronizasyonu etkinleştirilmiştir.
- Üçüncü taraf ve diğer XDR dışı veriler için, veriler UEBA'yı etkinleştirmek istediğiniz Microsoft Sentinel çalışma alanında uygun bir tabloya alınır.
Desteklenen Microsoft Defender XDR verilerini Microsoft Sentinel çalışma alanınıza aktarmanıza gerek yok.
Üçüncü taraf veriler, desteklenen herhangi bir yöntemle alınabilir. Veriler uygun bir tabloda zaten mevcutsa, Microsoft Sentinel veri bağlantısı gerekmez.
Desteklenen Microsoft Defender XDR veri kaynakları
Aşağıdaki Microsoft Defender XDR veri kaynaklarını UEBA'ya bağlayabilirsiniz:
| UEBA'da gösterilen veri kaynağı | Microsoft Defender XDR tablosu |
|---|---|
| AAD Hizmet Sorumlusu Oturum Açma Günlükleri | EntraIdSpnSignInEvents |
| Denetim Günlükleri | EntraIdDirectoryAuditEvents |
| Cihaz Oturum Açma Olayları | DeviceLogonEvents |
| Güvenlik Olayları | DeviceLogonEvents |
| Oturum Açma Günlükleri | EntraIdSignInEvents |
Microsoft XDR veri kaynakları bölümü, kuruluşunuz için mevcut kaynakları gösterir.
Birincil Microsoft Sentinel çalışma alanınızı seçin
Microsoft Defender portalında oturum açın.
Kurulum ve yapılandırma>ayarlarına gidin.
Microsoft Sentinel'i seçin.
UEBA'yı seçin.
Mevcut seçilmiş çalışma alanında, ana Microsoft Sentinel çalışma alanınızı seçin.
seçin, sonra daUygula'yı seçin.
UEBA'yı etkinleştirin ve dizin hizmetlerini senkronize edin
Microsoft Defender portalında oturum açın.
Kurulum ve yapılandırma>ayarlarına gidin.
Microsoft Sentinel'i seçin.
UEBA'yı seçin.
UEBA özelliğini aç.
Dizin hizmetleri senkronizasyonu altında, aşağıdaki dizin hizmetlerinden en az birini açın:
- Active Directory
- Microsoft Entra ID
Seçilen dizin hizmetinin Senkronize etkin durumunu onaylayın.
Microsoft Defender XDR veya Microsoft Sentinel veri kaynaklarını UEBA'ya bağlayabilmek için en az bir dizin servisini senkronize etmeniz gerekir. Microsoft Defender XDR veri kaynaklarını bağlamak için ana çalışma alanınızı da seçmelisiniz.
Microsoft Defender XDR veri kaynaklarını bağla
Tip
Tüm uygun veri kaynaklarını otomatik olarak seçip bağlamak için, Önerilen ayarlar altında mevcut veri kaynaklarını bağla'yı seçin. Microsoft Sentinel Veri bağlayıcıları sayfasında ek kurulum gerektiren veri kaynakları listede işaretlenmiştir.
Microsoft Defender portalında oturum açın.
Kurulum ve yapılandırma>ayarlarına gidin.
Microsoft Sentinel'i seçin.
UEBA'yı seçin.
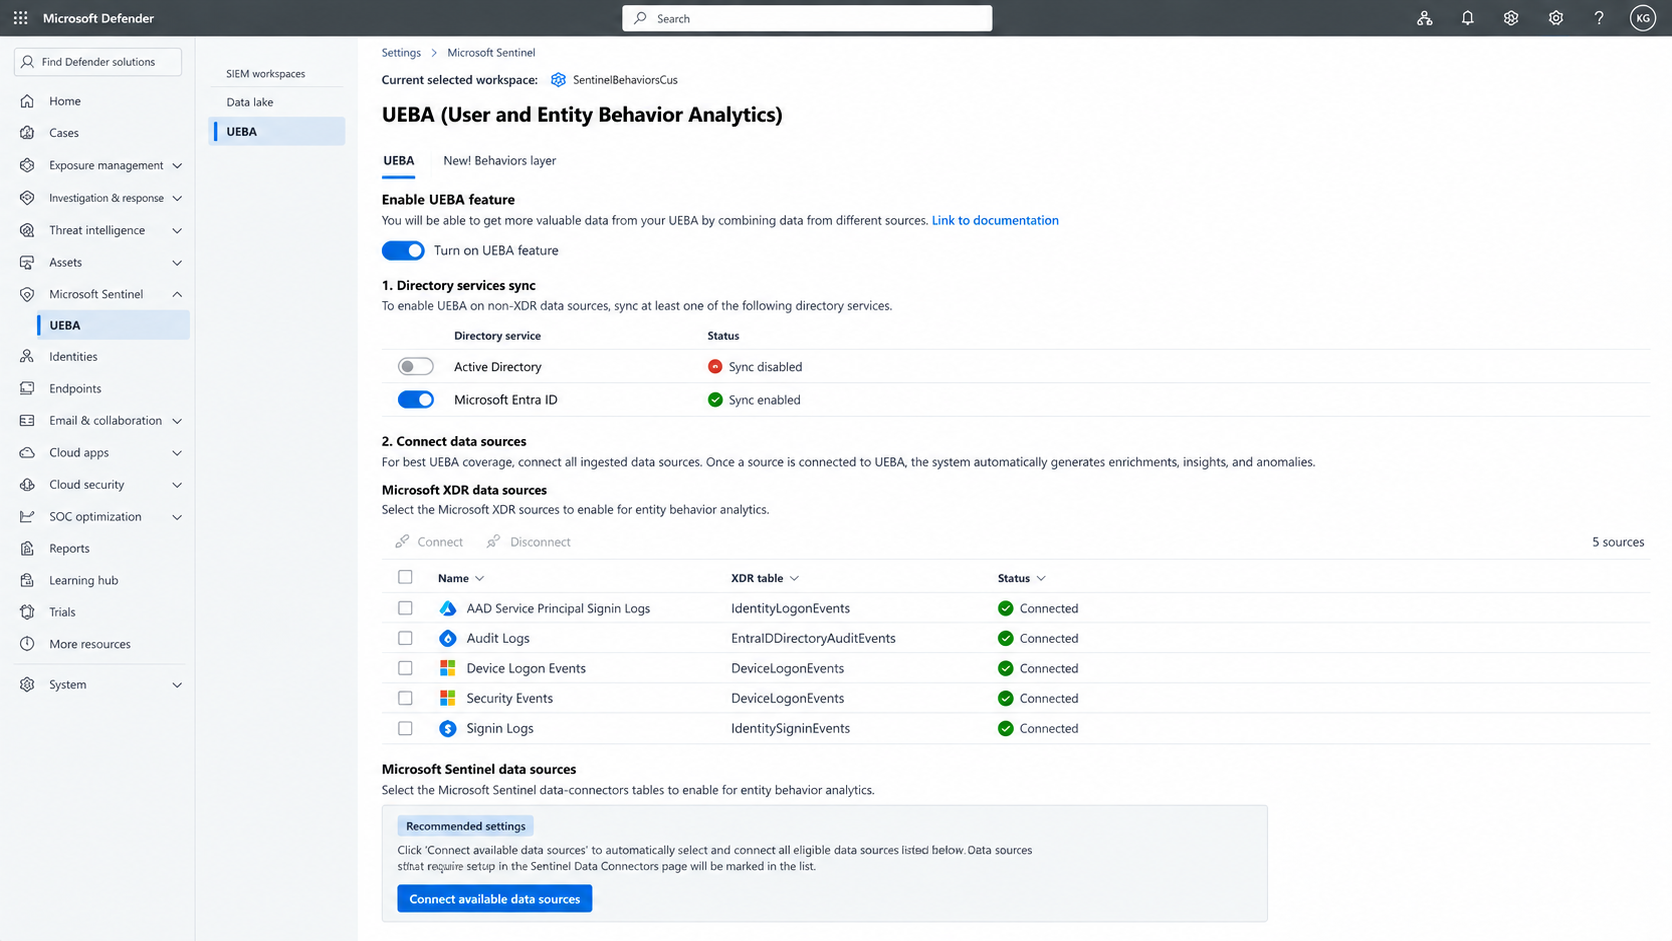
Dizin servisleri senkronizasyonu altında, en az bir dizin servisinin Senkronize etkin durumunda olduğunu doğrulayın.
Microsoft XDR veri kaynakları altında, UEBA'nın analiz etmesini istediğiniz veri kaynaklarını seçin.
Tüm mevcut kaynakları seçmek için tablo başlığındaki kontrol kutusunu seçin.
Bağlan seçeneğini seçin.
Her seçilen kaynağın Bağlı durumu olduğunu doğrulayın.
Note
Microsoft Defender XDR kaynakları ana çalışma alanınızla ilişkilendirilir. Başka bir çalışma alanı seçilirse, Microsoft XDR veri kaynakları bölümü devre dışı bırakılır ve ana çalışma alanınıza geçmenizi önerir.
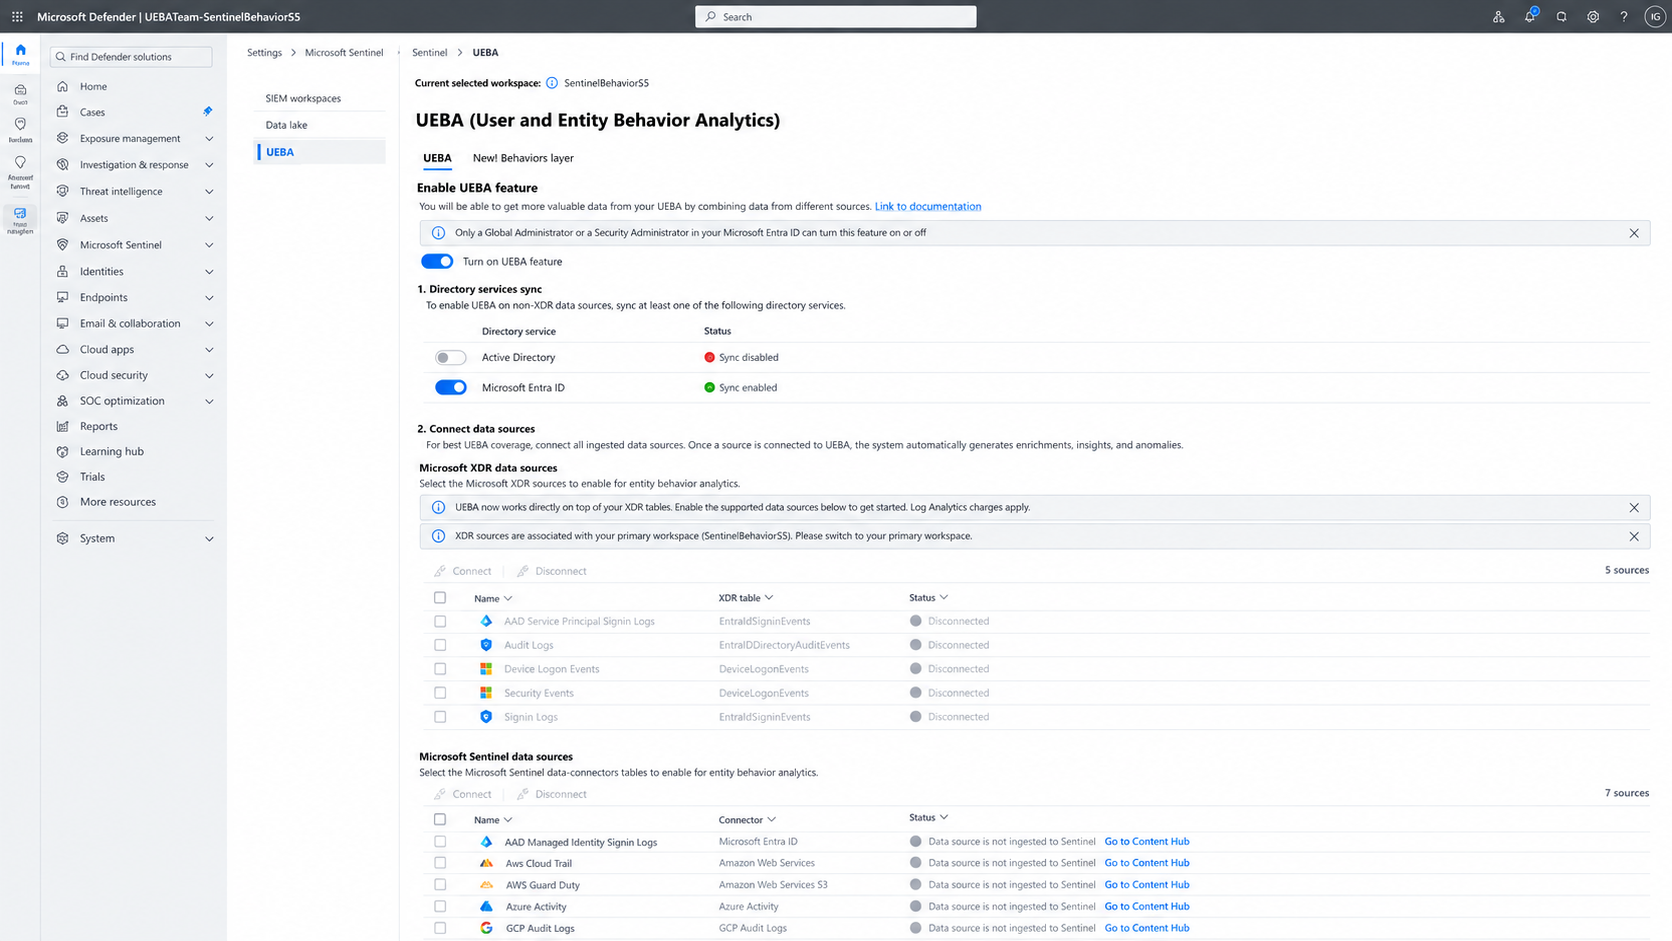
Ayrıca, en az bir dizin servisi senkronizasyonunu etkinleştirene kadar bölüm devre dışı bırakılır.
Microsoft Defender XDR veri kaynaklarını kesin
Microsoft Defender portalında oturum açın.
Kurulum ve yapılandırma>ayarlarına gidin.
Microsoft Sentinel'i seçin.
UEBA'yı seçin.
Microsoft XDR veri kaynakları altında, UEBA'nın artık analiz etmesini istemediğiniz bağlı veri kaynaklarını seçin.
Bağlantıyı kes'i seçin.
Her seçilen kaynağın Bağlantısı Kesilmiş durumuna sahip olduğunu doğrulayın.
Üçüncü taraf veri kaynaklarını bağla
Microsoft Sentinel çalışma alanındaki uygun bir tabloya alınan uygun üçüncü taraf verilerini ve XDR dışındaki diğer verileri bağlayabilirsiniz.
Note
Microsoft Defender XDR kaynakları, Microsoft 365 E5 ve önizleme uygunluğuna göre sunulur. UEBA'nın analiz etmesini istediğiniz kaynakları seçmeli ve bağlamalısın.
Üçüncü taraf ve diğer XDR dışı kaynaklar, uygun veriler seçilen Microsoft Sentinel çalışma alanına aktarıldıktan sonra kullanılabilir hale gelir. Bu kaynakları ayrı ayrı bağlamalısın. Veriler, desteklenen herhangi bir yöntemle alınabilir; Microsoft Sentinel veri bağlayıcısı gerekmez.
Microsoft Defender portalında oturum açın.
Kurulum ve yapılandırma>ayarlarına gidin.
Microsoft Sentinel'i seçin.
UEBA'yı seçin.
Dizin servisleri senkronizasyonu altında, en az bir dizin servisinin Senkronize etkin durumunda olduğunu doğrulayın.
Microsoft Sentinel veri kaynakları altında, bağlamak istediğiniz kaynağı bulun.
Kaynak mevcut değilse, alınan çalışma alanında uygun bir tabloya veri aktarıldığını doğrulayın.
Kaynağı seçin, ardından Bağla'yı seçin.
Kaynağın Bağlı durumu olduğunu doğrulayın.
Bir kaynak, seçilen çalışma alanında uygun bir tabloya veri alınmıyorsa kullanılamaz durumda kalır.
UEBA sonuçlarını inceleyin
UEBA bağlı kaynaklardan veri işlemeye başladıktan sonra, ortaya çıkan içgörüleri Microsoft Defender portalında inceleyebilirsiniz.
Bağlı Microsoft Defender XDR kaynakları için, UEBA kullanıcılar ve diğer varlıklar için ek bağlam sağlayan anomaliler oluşturur. Avlanma ve araştırma için aşağıdaki tabloları kullanabilirsiniz:
BehaviorAnalyticsAnomalies
Uygun üçüncü taraf ve diğer XDR dışı veri kaynakları için davranış kayıtları şu adreslerde mevcuttur:
BehaviorInfoBehaviorEntities
Bu sonuçları şüpheli faaliyetleri araştırmak, varlık bağlamını incelemek, tehditleri aramak ve analiz kuralları oluşturmak için kullanın.
UEBA çıktıları, UEBA'nın etkin olduğu Microsoft Sentinel çalışma alanıyla ilişkili Log Analytics çalışma alanına yazılır. Log Analytics ücretleri uygulanır.
Sınırlamalar
Önizleme sırasında aşağıdaki sınırlamalar geçerlidir:
- Microsoft Defender XDR veri kaynakları yalnızca ana Microsoft Sentinel çalışma alanınızdan bağlanabilir.
- Microsoft XDR veri kaynakları bölümü, başka bir çalışma alanı seçildiğinde devre dışı bırakılır.
- Active Directory veya Microsoft Entra ID için en az bir dizin servisi senkronizasyonu etkin olmalıdır.
- Yalnızca bu makalede listelenen desteklenen Microsoft Defender XDR veri kaynakları bu deneyim üzerinden doğrudan bağlanabilir.
- UEBA çıktıları Log Analytics'e yazılır ve Log Analytics ücretleri uygulanır.
- Desteklenen Microsoft Defender XDR tablosu üzerinden erişilebilir olmayan birinci taraf veriler yine de Microsoft Sentinel'e alınmalıdır.
- Üçüncü taraf ve diğer XDR dışı veriler, UEBA'ya bağlanmadan önce uygun bir tabloya alınmalıdır.