Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
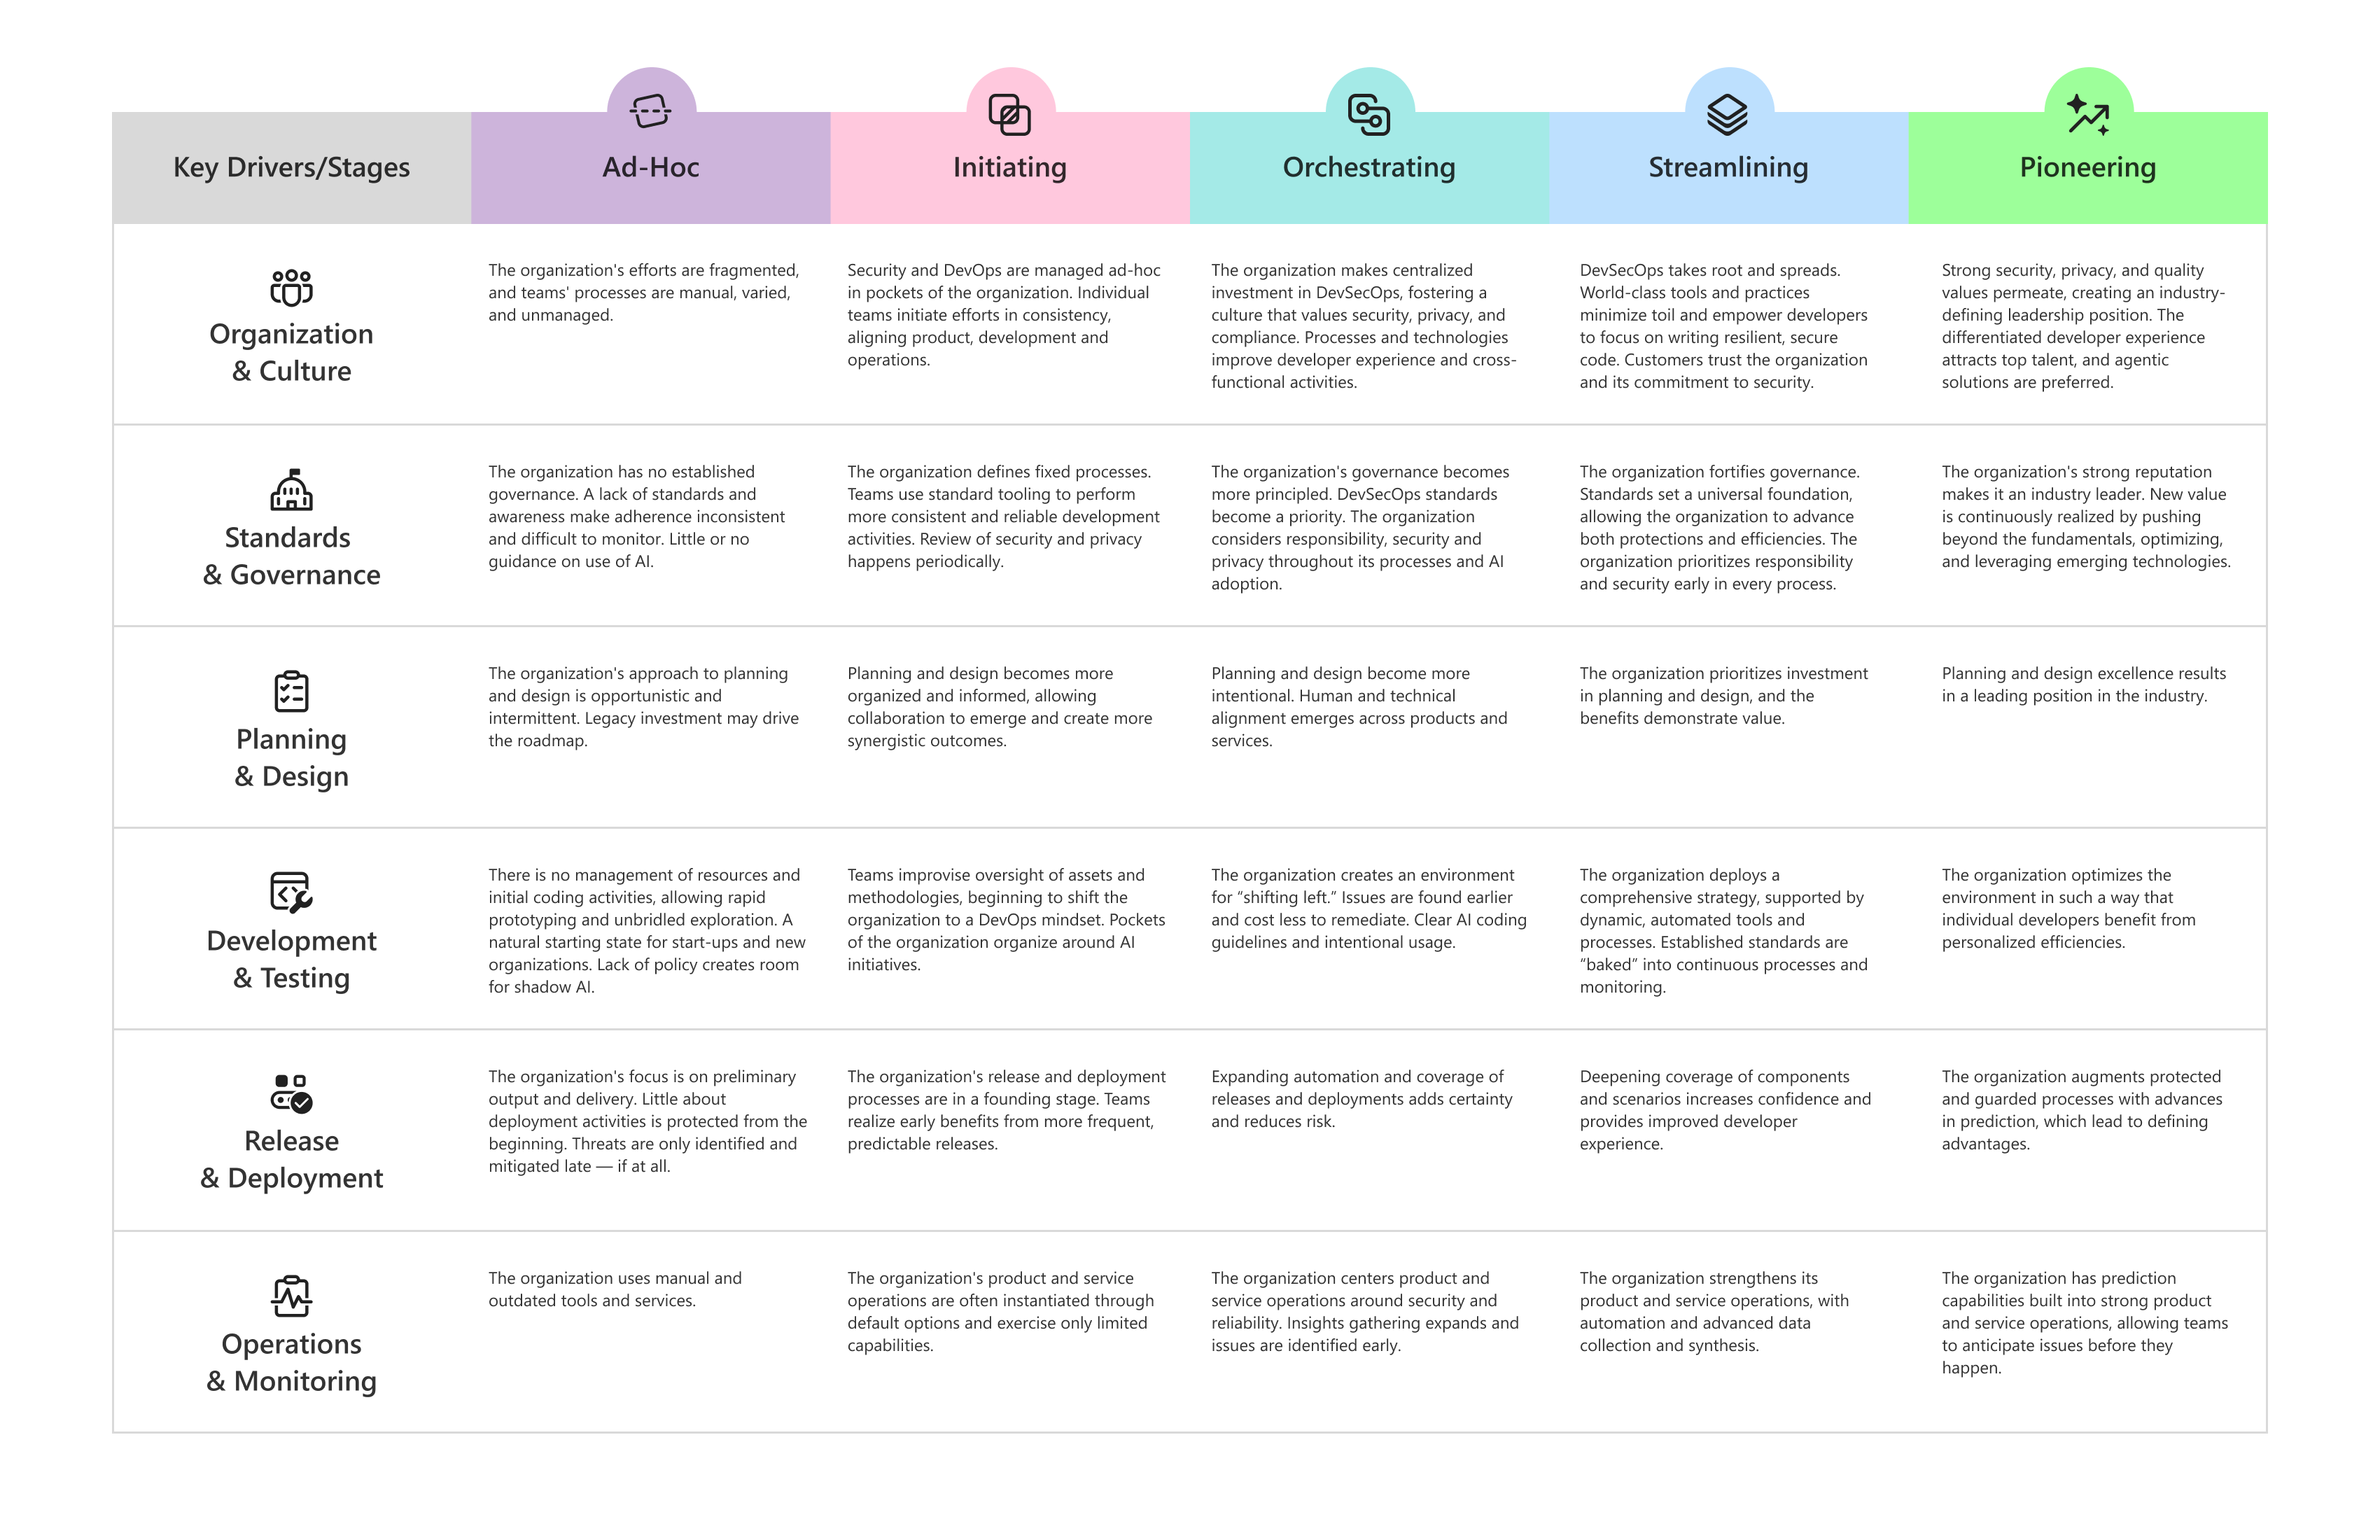
DevSecOps Yetenek Modeli, mühendislik kuruluşlarının yazılım oluşturma, güvenliğini sağlama, gönderme ve çalıştırma şeklini değerlendirmesine yardımcı olur. Daha olgun, güvenli ve dayanıklı uygulamalara yönelik bir yol çizmelerine yardımcı olur. Model, her biri olgunluğun beş aşaması boyunca ilerleyen altı yetenek alanı arasındaki yolculuğu açıklar.
Ekiplerinizin bugün nerede olduğunu anlamak, nerede olmak istediğiniz konusunda anlaşmak ve sizi oraya götürecek artımlı değişiklikleri planlamak için bu modeli kullanın. Model betimleyicidir, kural koyucu değildir. Tek bir puan oluşturmak yerine ürün, geliştirme, güvenlik ve operasyonlar arasında paylaşılan bir anlayış oluşturmaya yöneliktir.
Bu model, Microsoft Güvenli Gelecek Girişiminin hedefleriyle uyumlu hale getirir. Kuruluşların çoğu farklı yetenek alanlarında farklı aşamalardadır.
Altı yetenek alanı
Model, DevSecOps uygulamalarını altı yetenek alanında düzenler. Birlikte, bir kuruluşun nasıl yönlendirildiği ve yönetildiği süreçlerden yazılımın nasıl tasarlandığı, geliştirildiği, yayımlandığı ve işletildiği süreçlere kadar tüm yaşam döngüsünü kapsarlar.
- Kuruluş ve kültür: Liderlik, güvenlik zihniyet, işbirliği ve ekipler arasında sürekli geliştirme.
- Standartlar ve idare: Güvenlik programı, ilkeler ve standartlar ile mühendislik sistemlerinin korunması.
- Planlama ve tasarım: Tasarıma göre güvenli uygulamalar, veriler ve içgörüler ile teknik mimari ve tasarım.
- Geliştirme ve test: Kod güvenliği, geliştirme hızlandırıcıları ve tümleştirme ve test.
- Sürüm ve dağıtım: Güvenli bağımlılıklar, güvenli sürümler ve dağıtım iş akışları.
- İşlemler ve izleme: Kiracıları ve üretim sistemlerini koruma, tehditleri izleme ve algılama, olay yanıtı ve düzeltme.
Beş aşama
Her yetenek alanı, olgunluğun aynı beş genel aşaması boyunca ilerler. Her yetenek alanı, belirli bir bağlamda olgunluğun nasıl göründüğünü açıklamak için kendi aşama adlarını da kullanır.
| Genel aşama | Nasıl göründüğü |
|---|---|
| Geçici | Uygulamalar parçalanmış, el ile ve büyük ölçüde belgelenmemiştir. Sonuçlar bireylere bağlıdır. |
| Başlatma | Tek tek ekipler, yerel düzeyde tutarlılığı sağlamaya ve ortaya çıkan boşlukları ele almaya başlar. |
| Orkestrasyon | Uygulamalar, ekipleri ortak yaklaşımlar ve kaynaklar etrafında uyumlu hale getirerek merkezi ve paylaşılan uygulamalardır. |
| Sadeleştirme | Birinci sınıf araçlar ve uygulamalar el ile yapılan çabayı azaltır ve güvenli yolu kolay yol haline getirir. |
| Öncü | Uygulamalar endüstriyi tanımlayan, tahmin eden ve ihtiyaç öncesinde sürekli gelişen uygulamalardır. |
Stratejik yaklaşımlar
Kuruluşlar, yetenek modelini iş bağlamlarına bağlı olarak farklı şekillerde kullanabilir. Bazı ekiplerin esnekliğe, bazılarının hız için iyileştirmeye, bazılarının ise güçlü uyumluluk ve risk denetimlerine öncelikleri vardır.
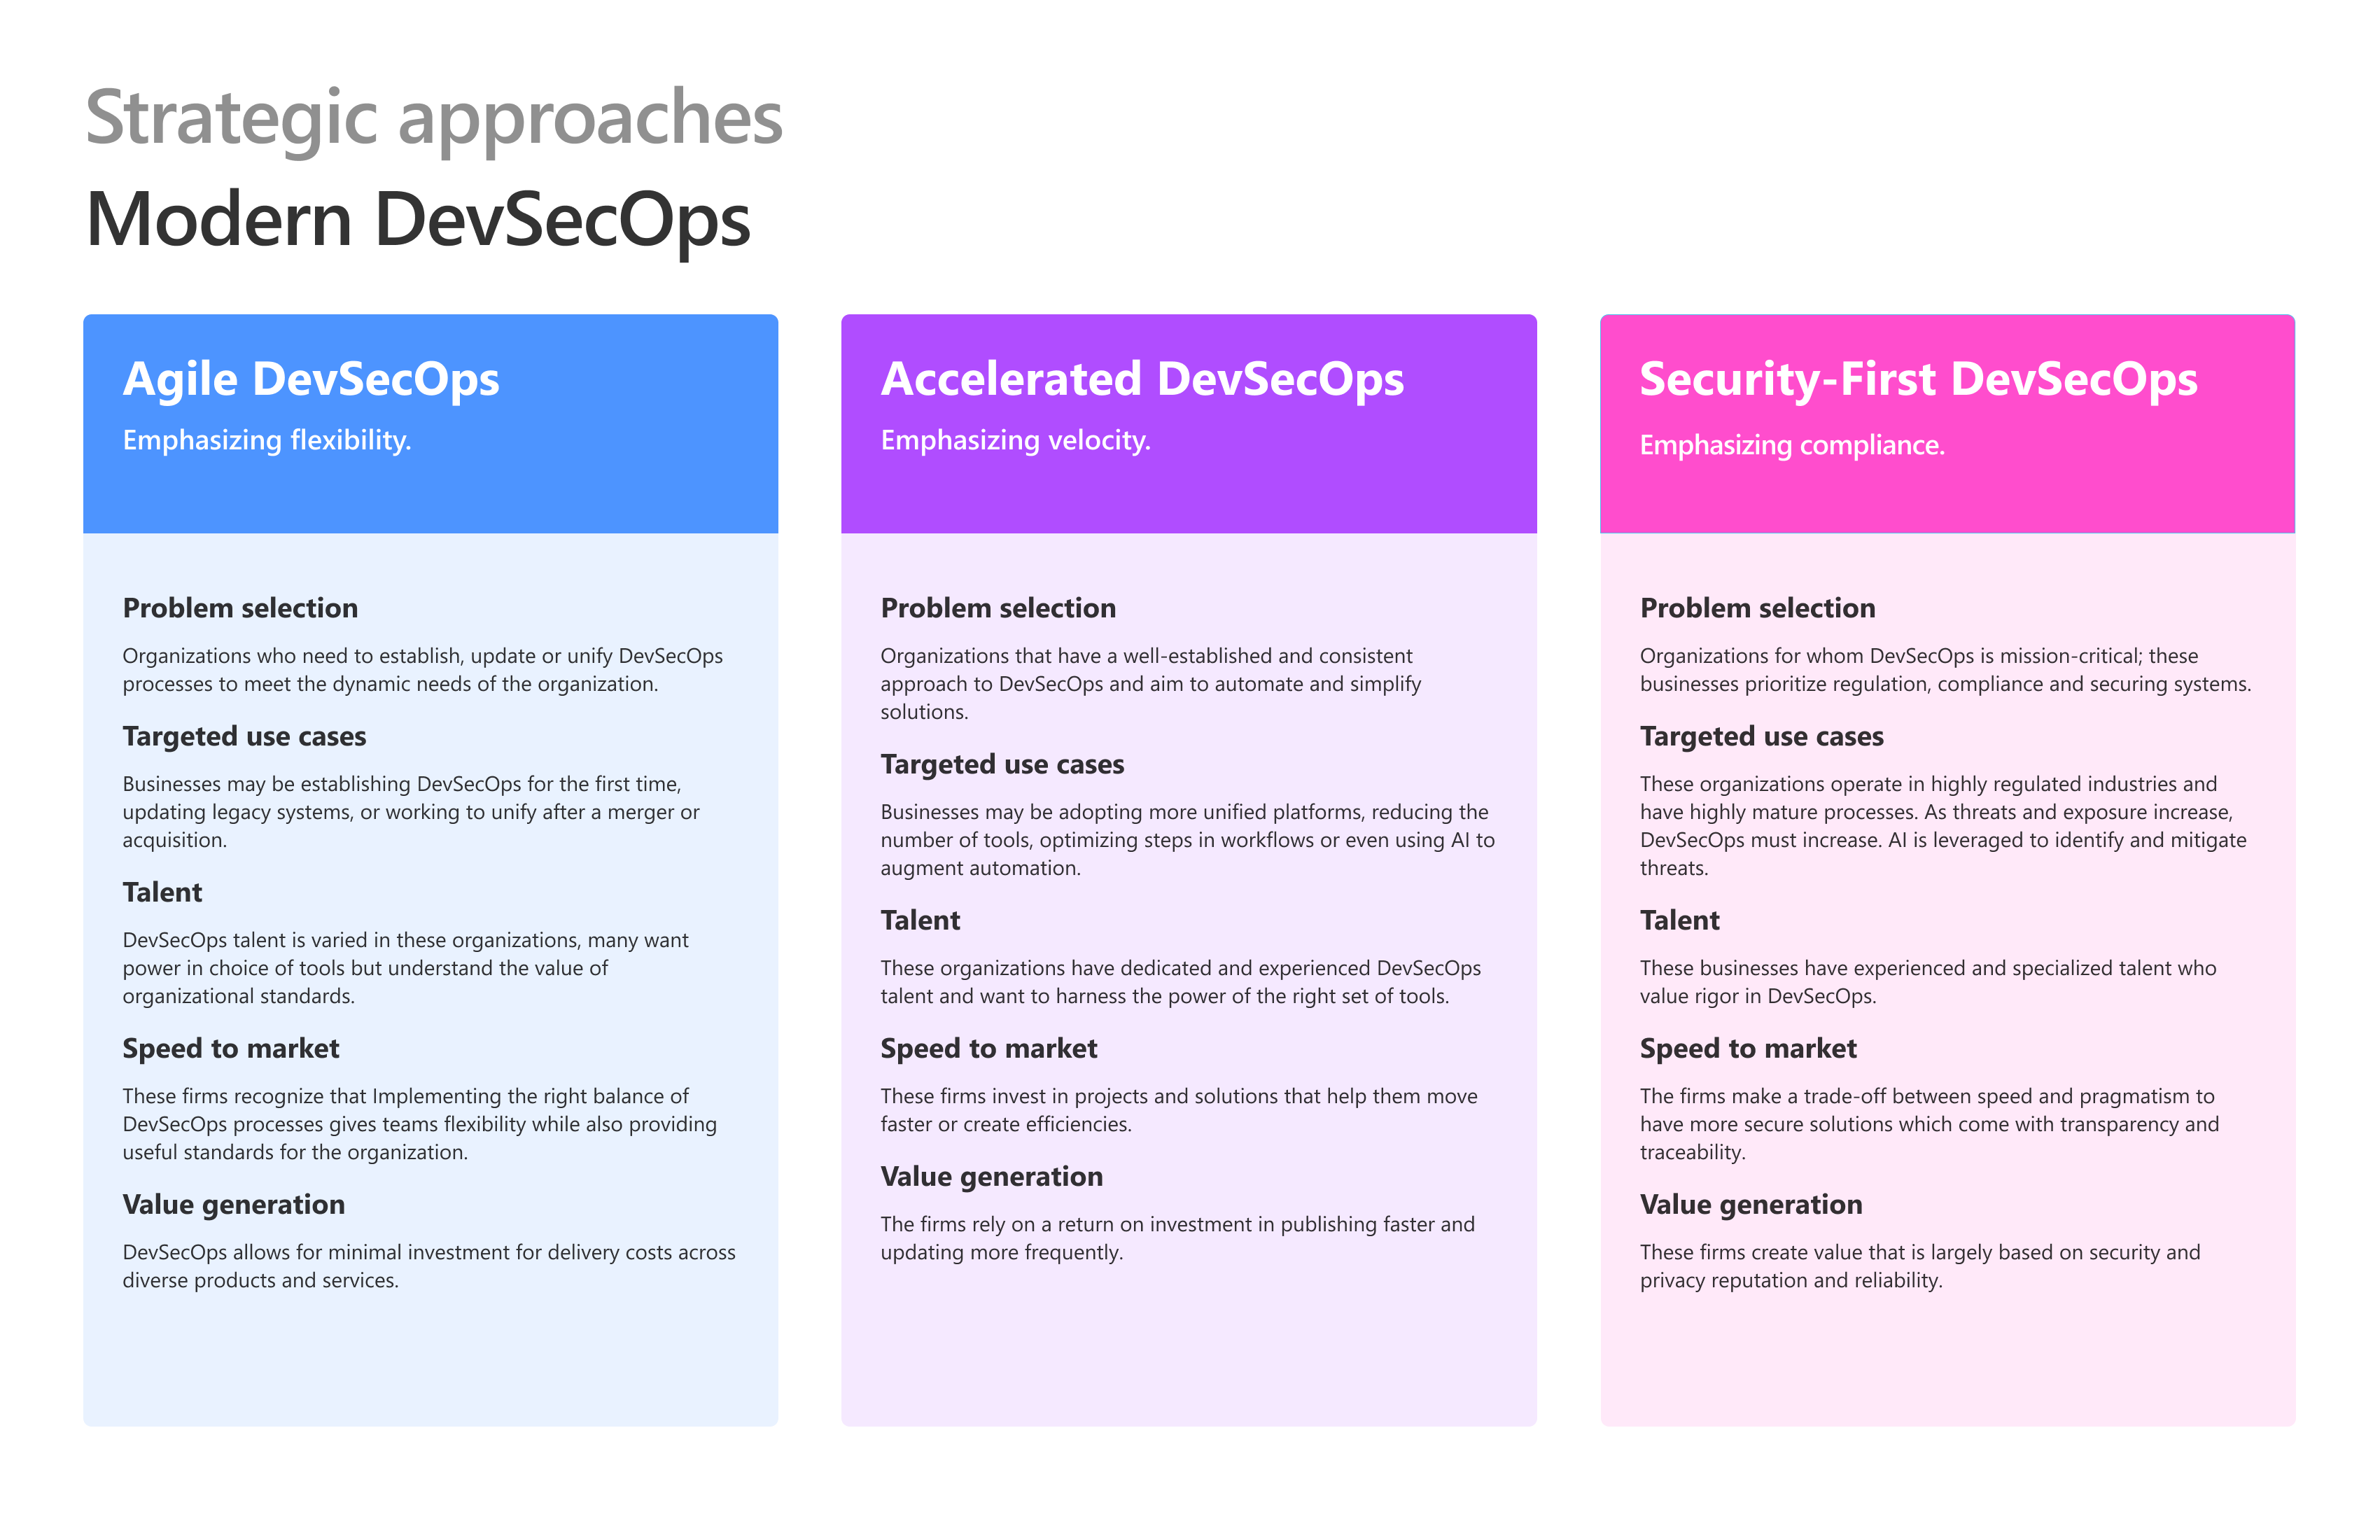
- Çevik DevSecOps: DevSecOps uygulamalarını oluşturan, güncelleştiren veya birleştiren kuruluşlar için esnekliği vurgularken, hızı kullanışlı standartlarla dengeler.
- Hızlandırılmış DevSecOps: Teslim verimliliğini otomatikleştirmek, basitleştirmek ve iyileştirmek isteyen yerleşik uygulamalara sahip kuruluşlar için hızı vurgular.
- Güvenlik öncelikli DevSecOps: Yüksek düzeyde düzenlenmiş veya görev açısından kritik ortamlarda çalışan kuruluşlar için uyumluluk ve risk azaltmayı vurgular.
Geçerli uygulamalarınızı değerlendirme ve gelecekteki hedefleri belirleme
İşi yapan kişilerle kısa bir öz değerlendirme gerçekleştirmek için modeli kullanın. Amaç, bugünün ortak ve dürüst bir tablosuna ve yarın için üzerinde mutabık kalınmış bir yöne sahip olmaktır.
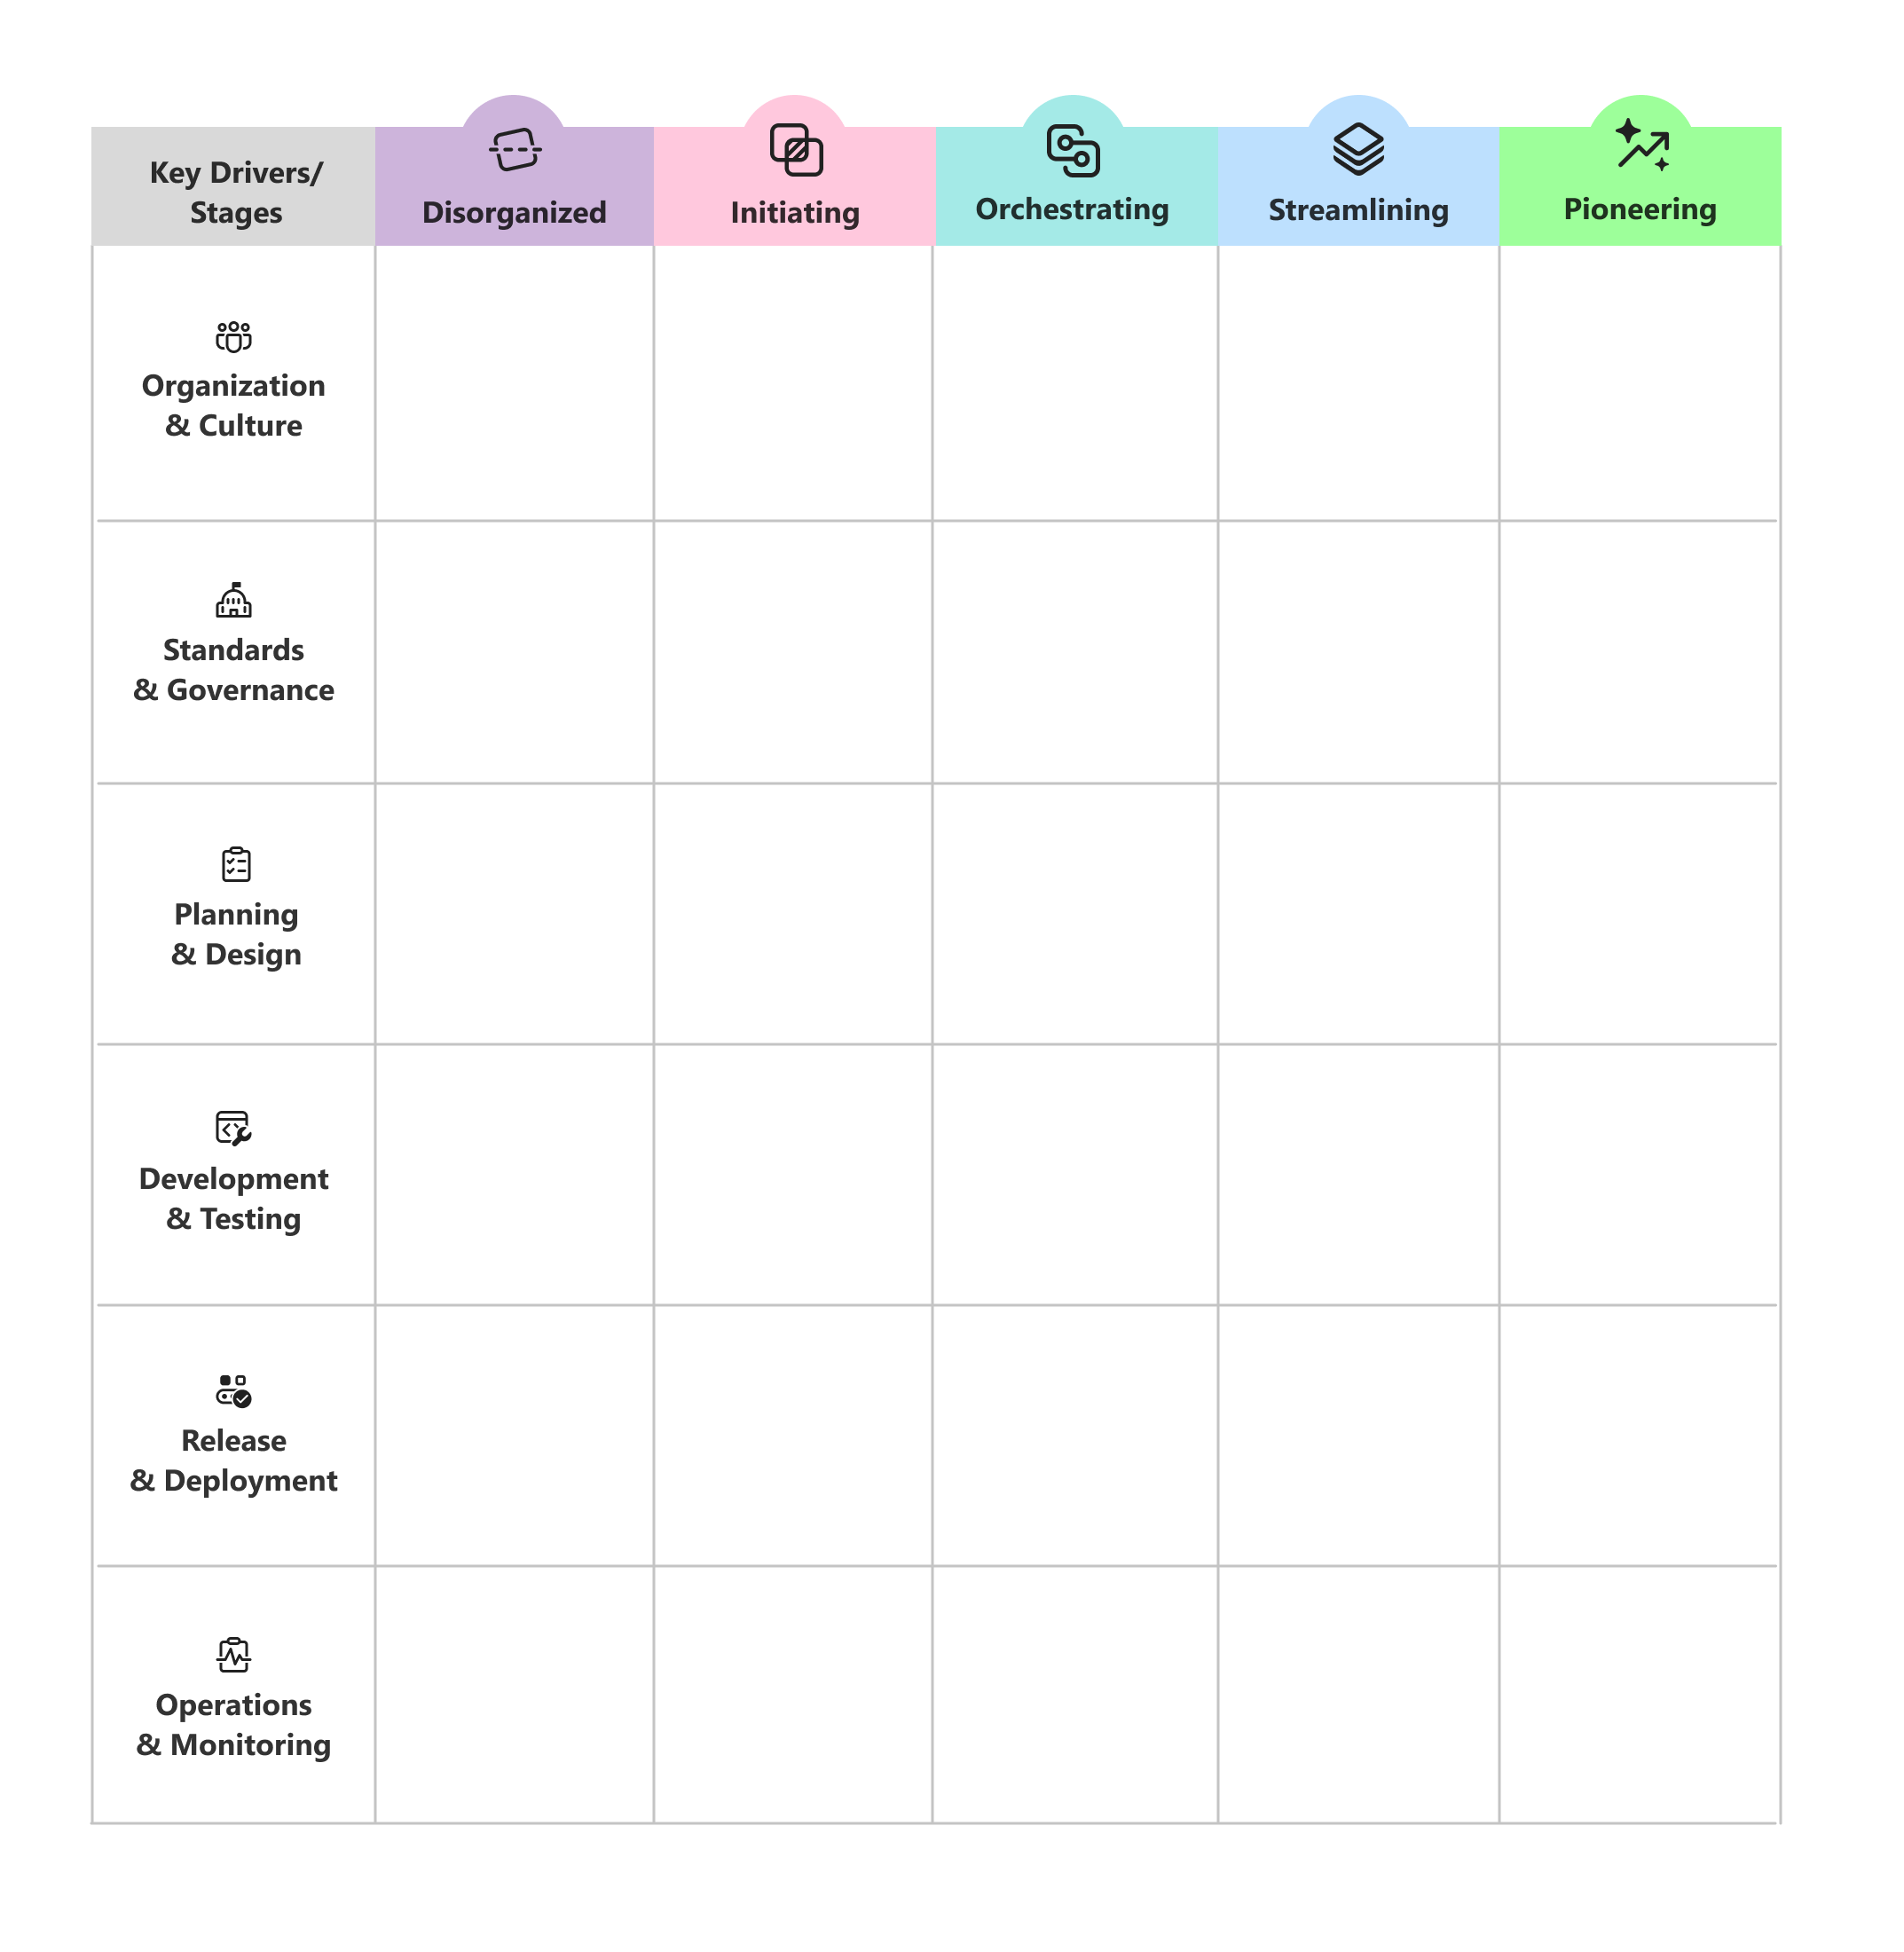
Boş grafikle başlayın
Geçerli durumunuzu ve hedef durumunuzu yakalamak için boş yetenek modeli grafiğini kullanın.
Ayrıntılı referans tablosunu kullanın
Özellik alanlarında her aşamanın nasıl göründüğünü tartışırken başvuru olarak ayrıntılı grafiği kullanın.
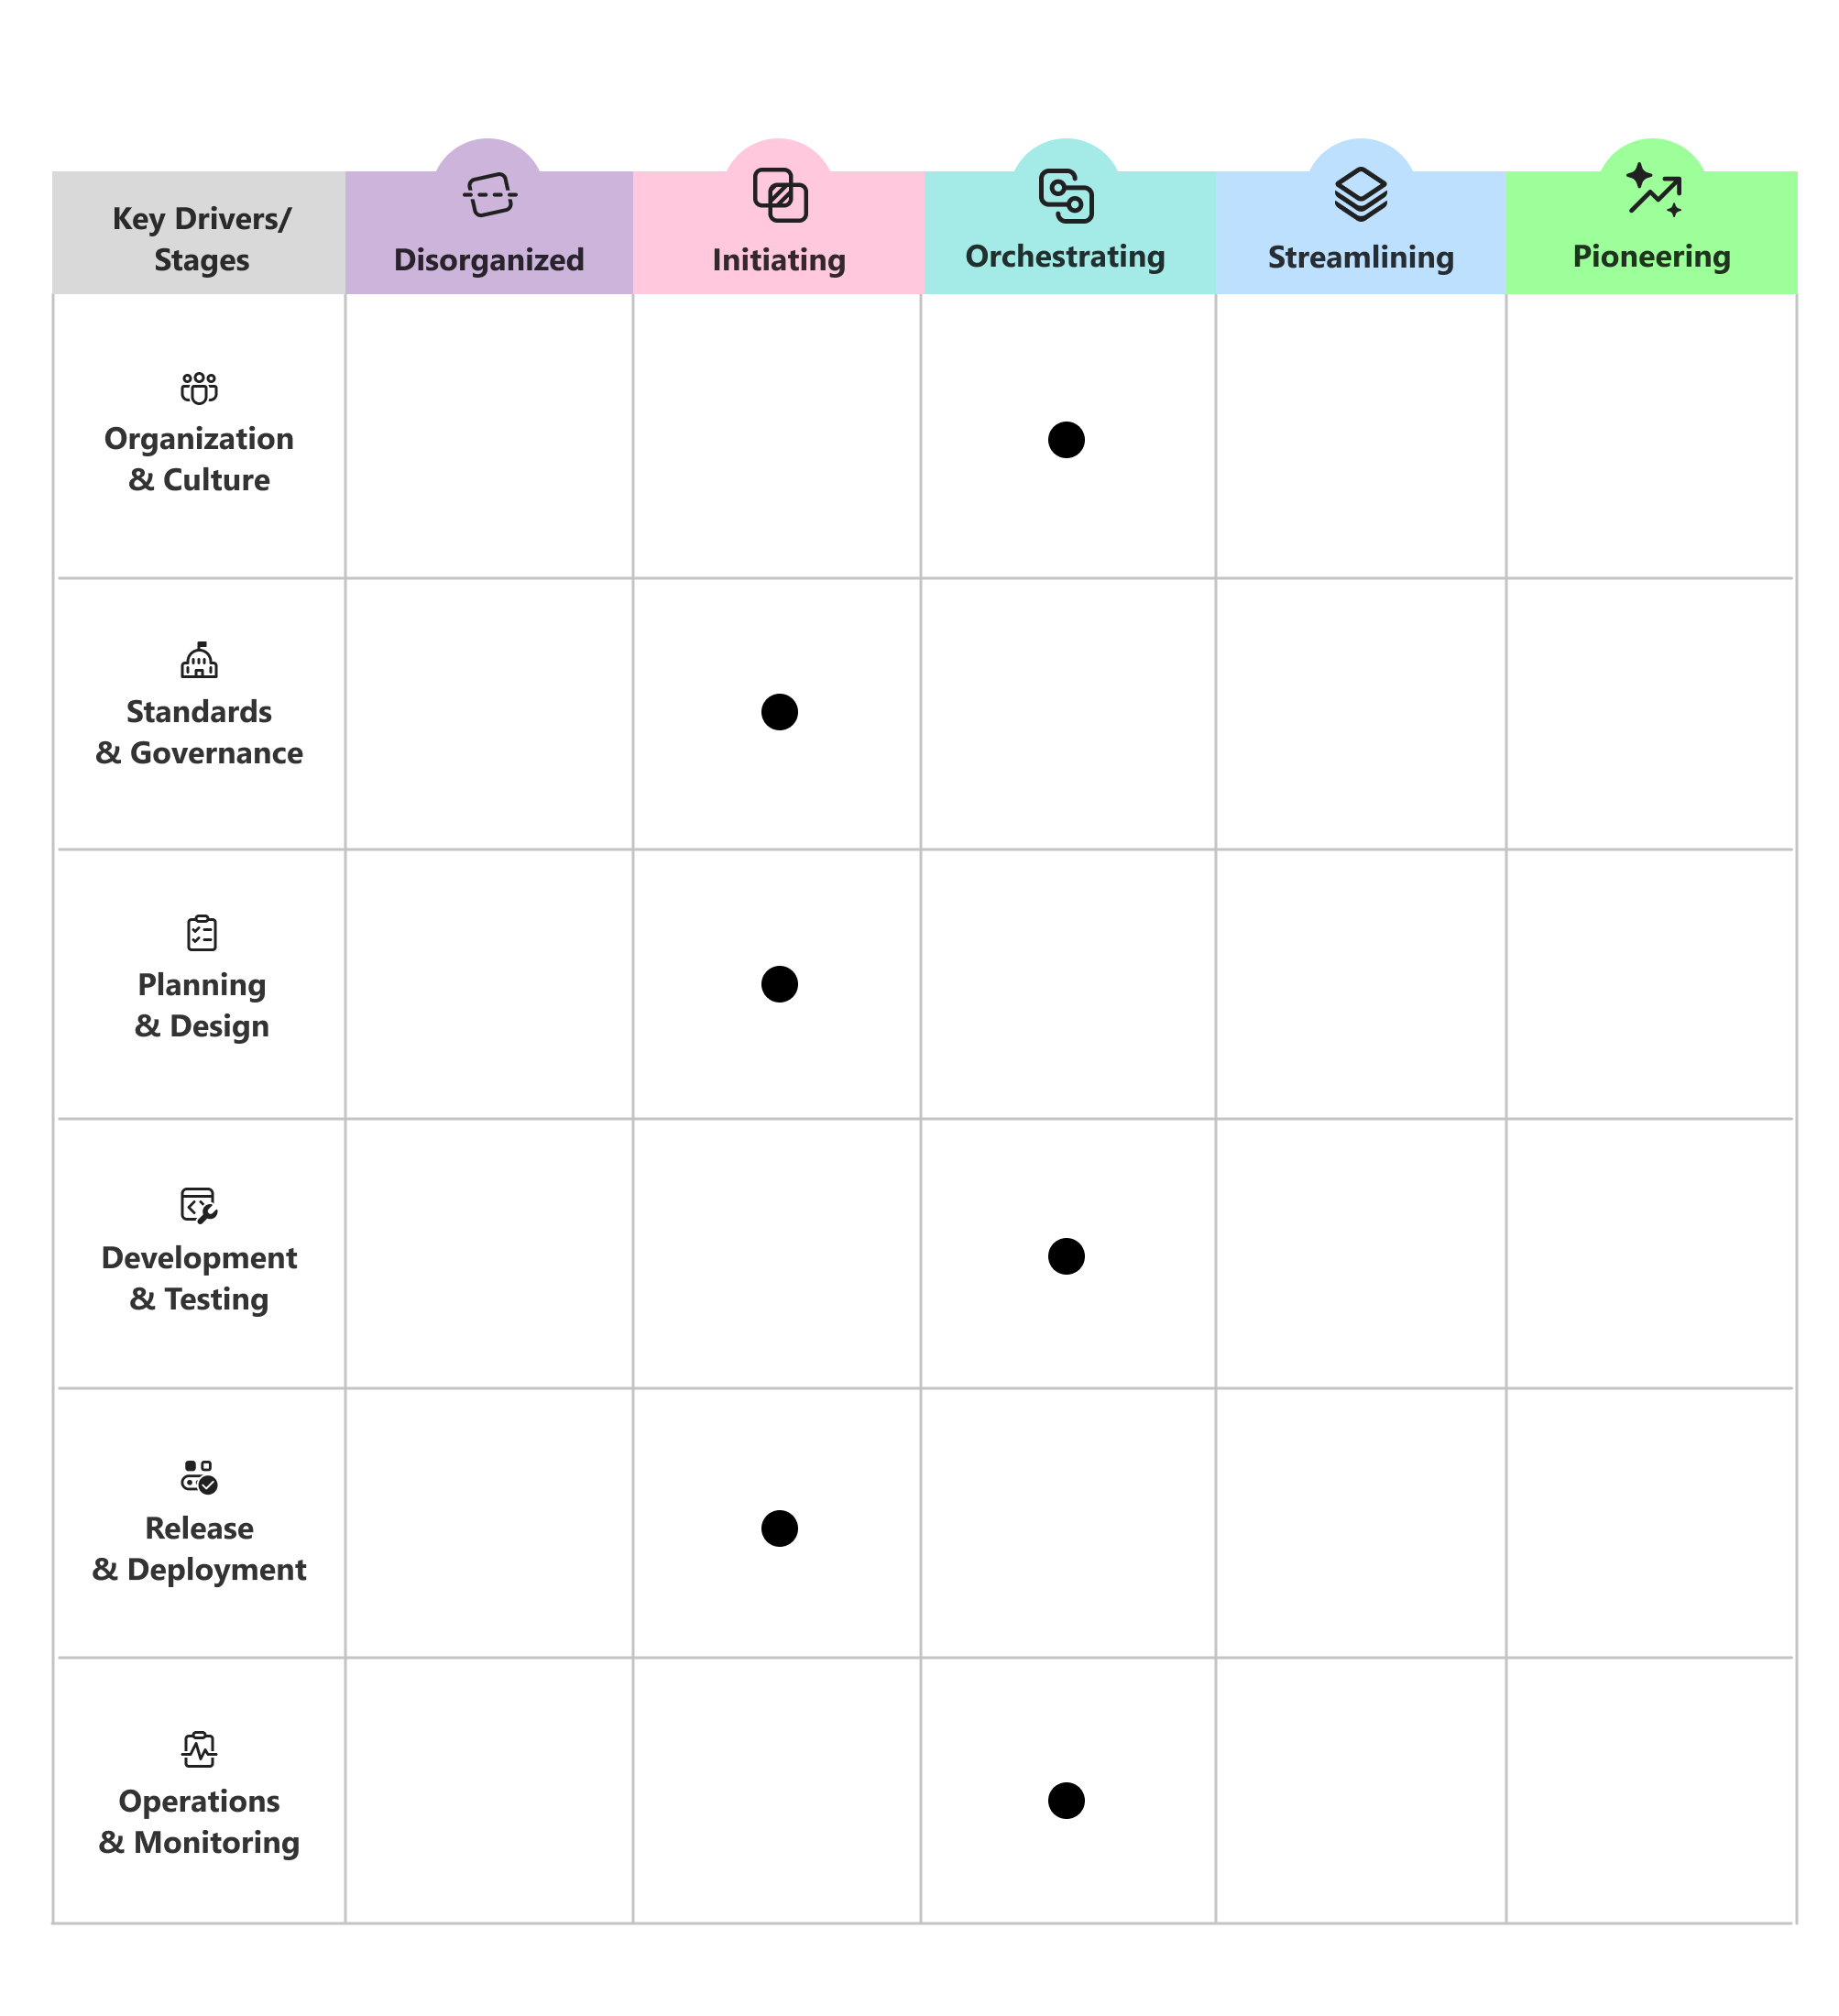
Mevcut durumunuzu işaretleyin
Her yetenek alanı için aşama açıklamalarını tartışın ve geçerli uygulamalarınızı en iyi yansıtan aşamayı işaretleyin.
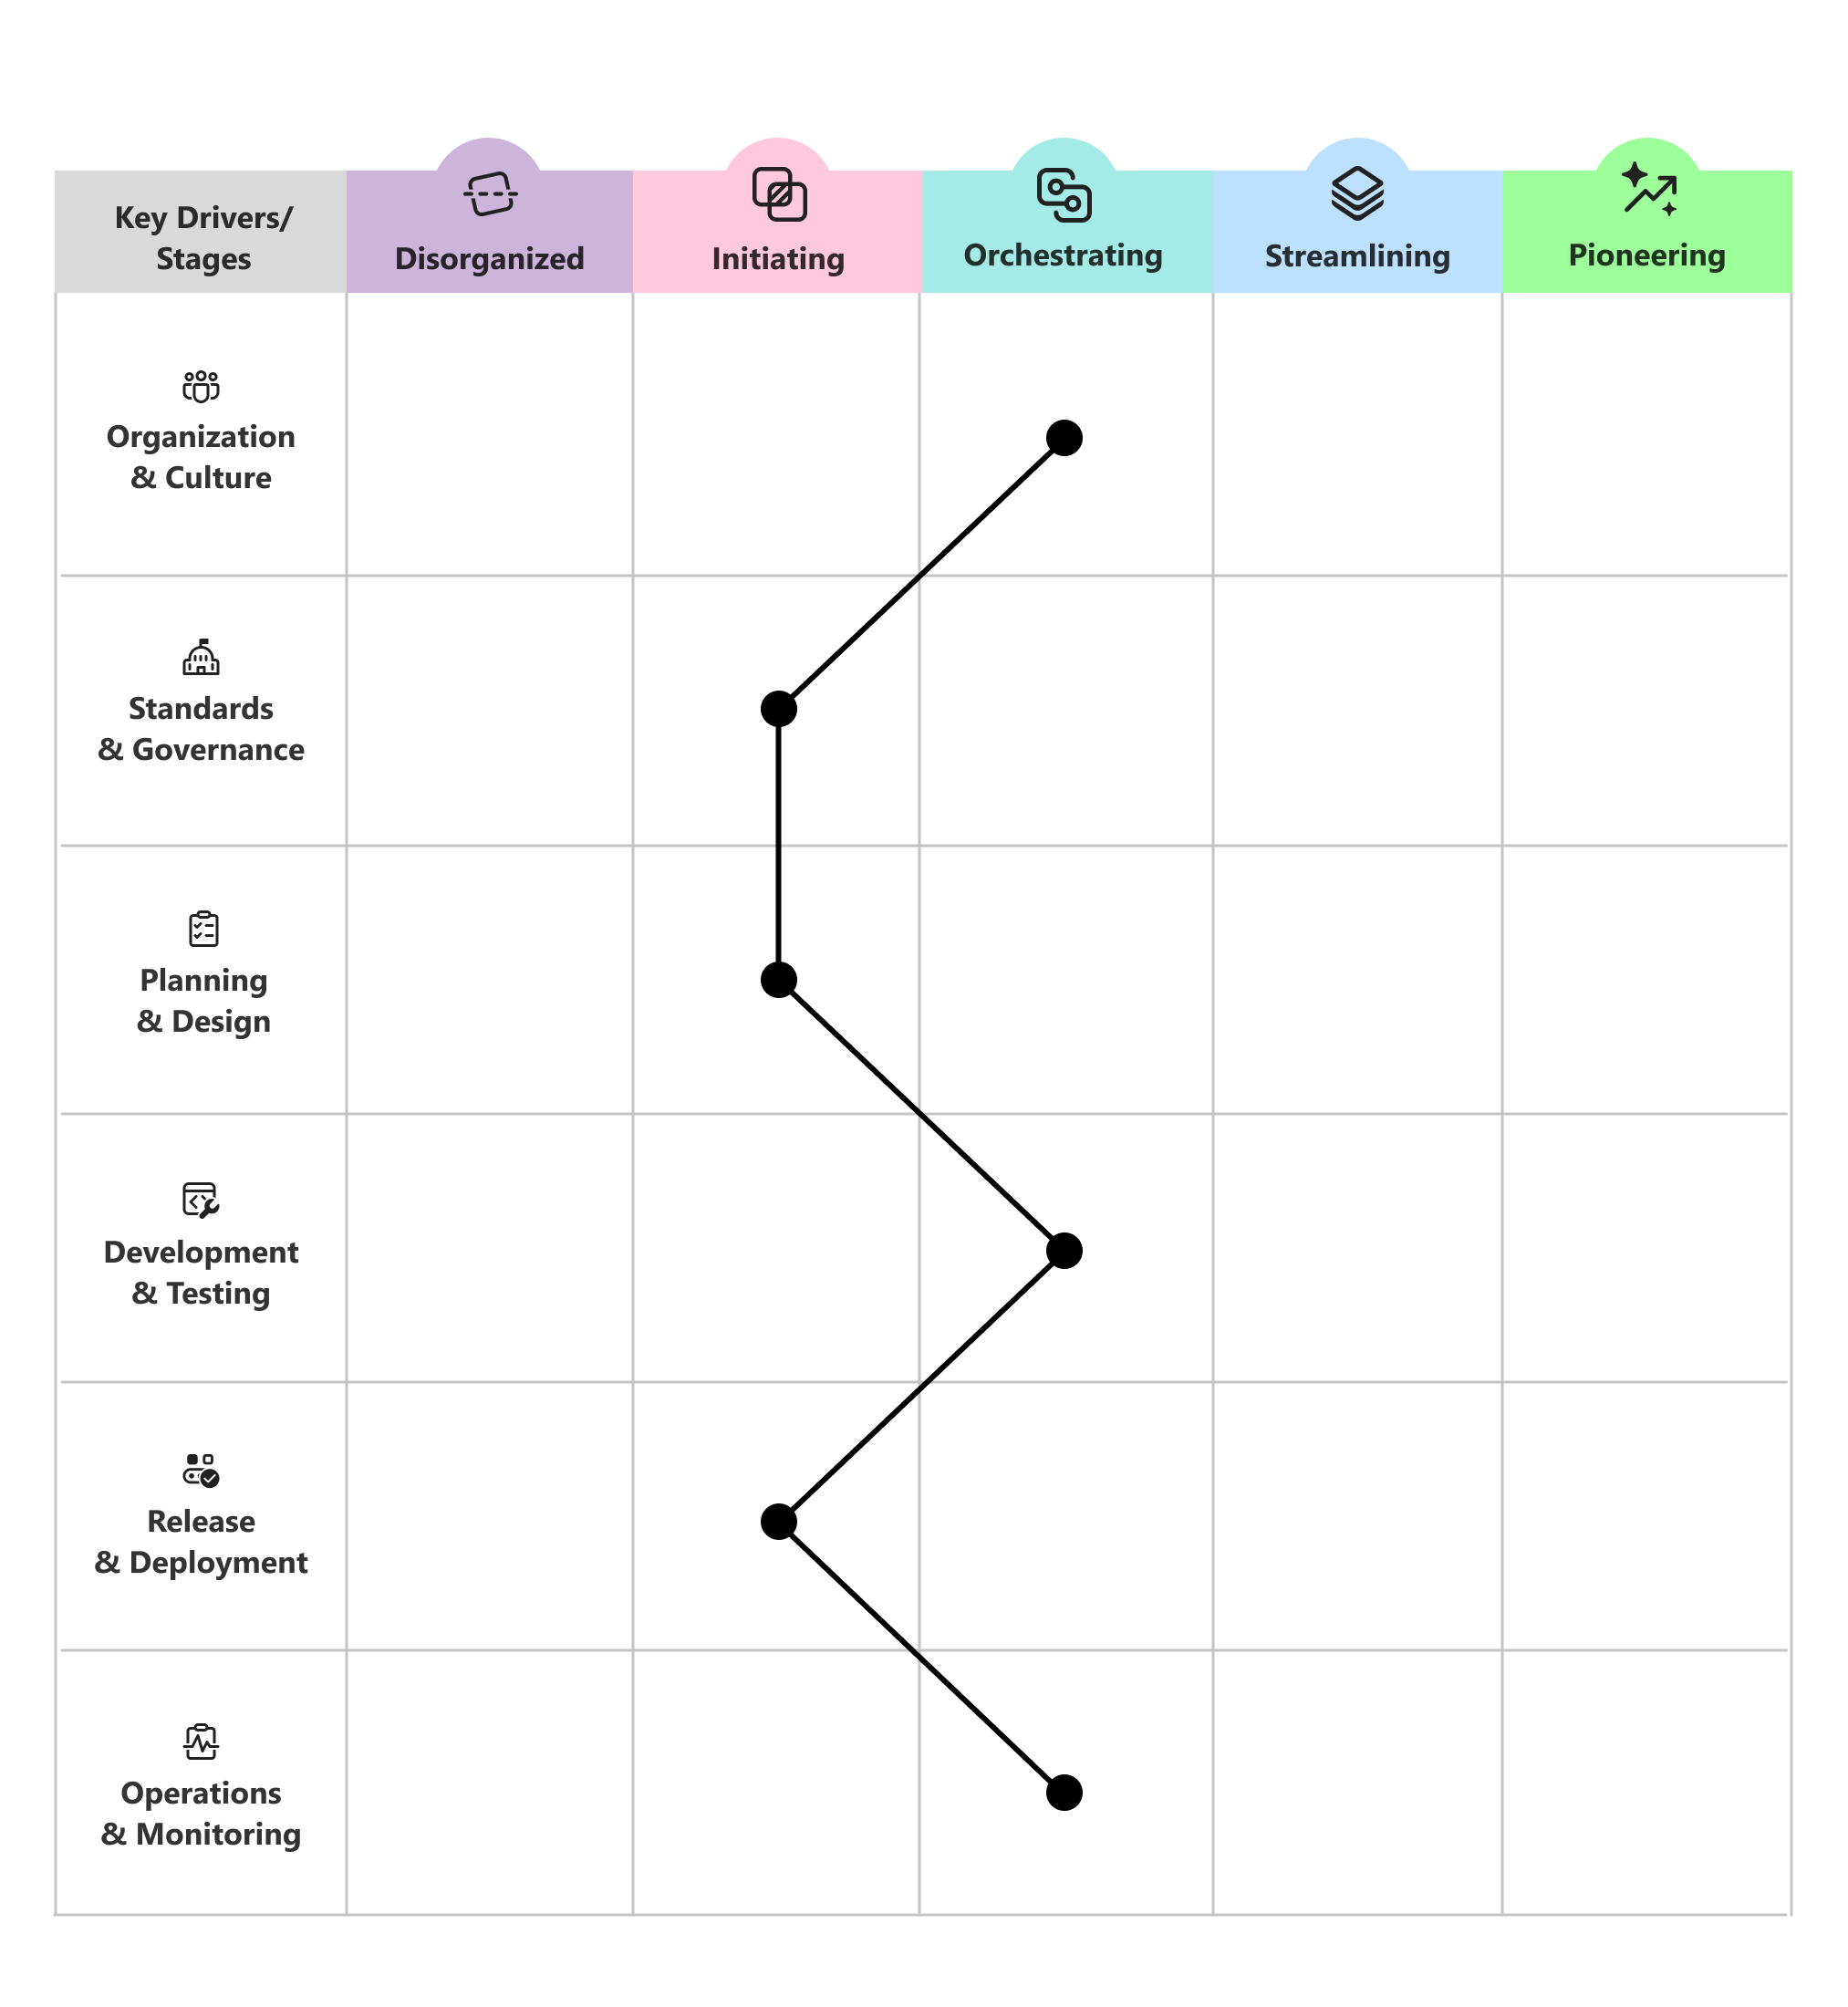
İşaretleri bağlayın
Mevcut profilinizi görselleştirmek için altı alandaki işaretleri bağlayın.
Hedef aşamanızı işaretleme
Planlama ufkunuzun üzerindeki her yetenek alanı için ulaşmak istediğiniz hedef aşamayı işaretleyin.
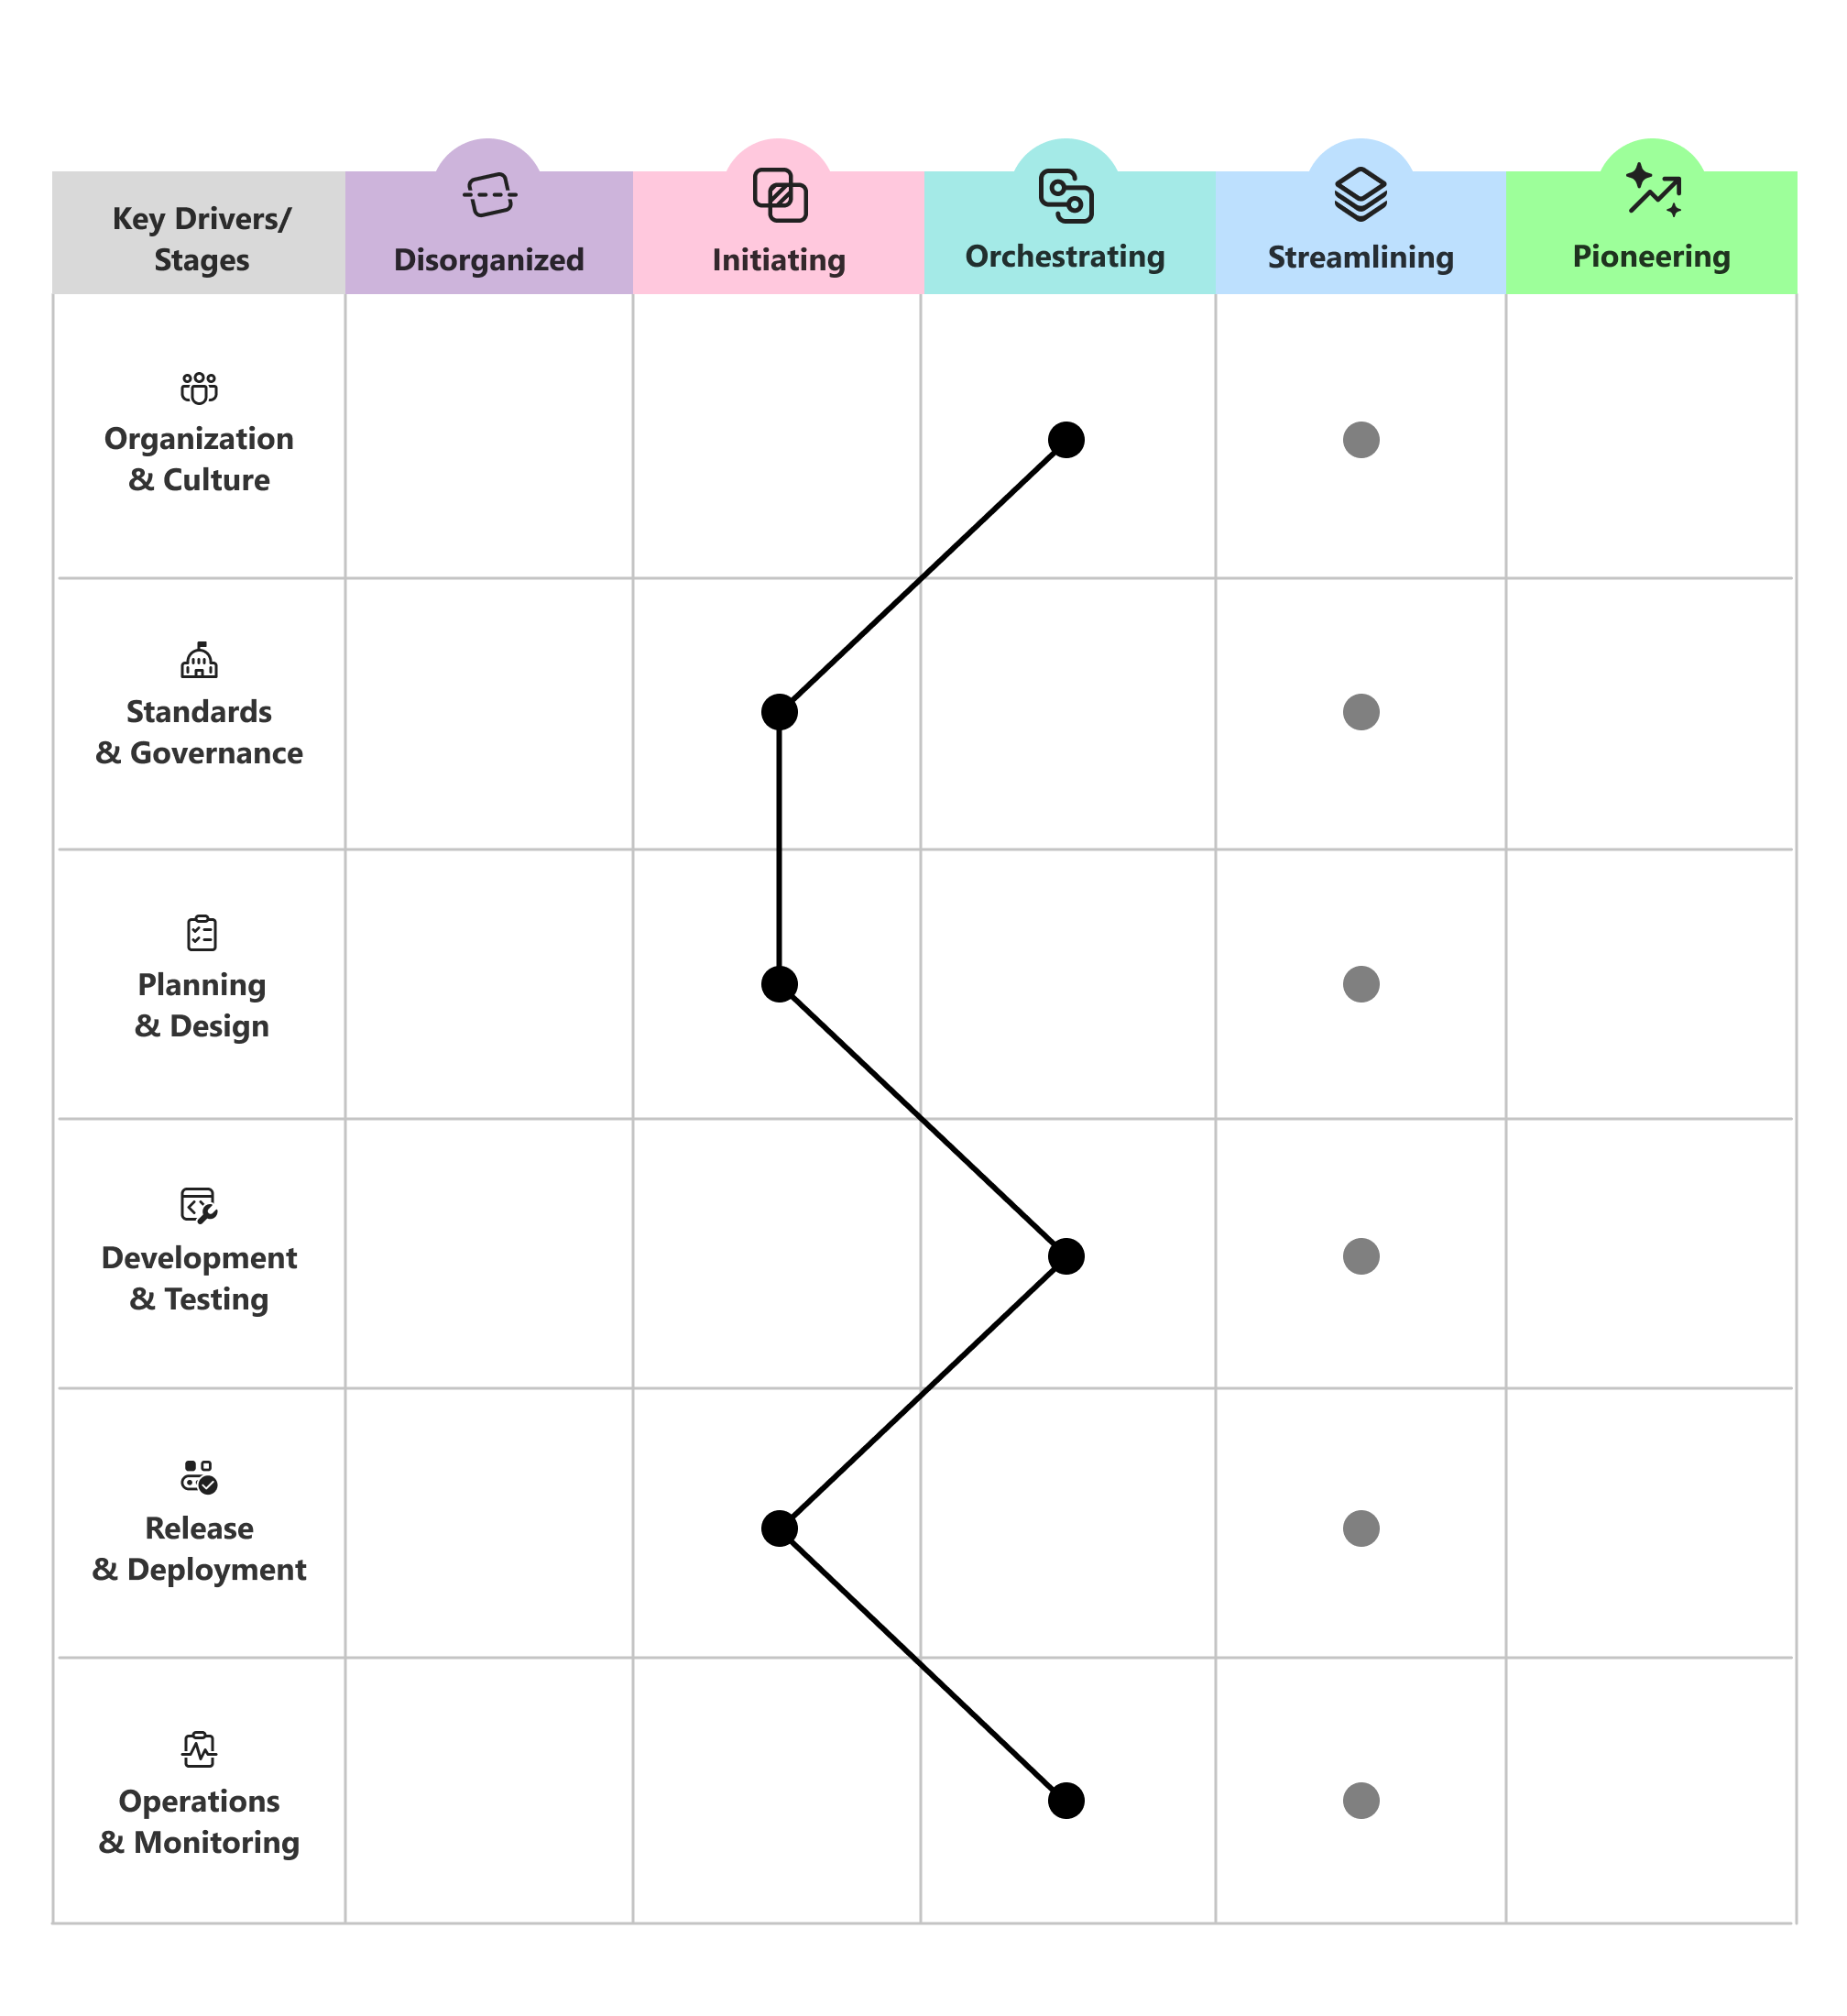
Artımlı değişikliği planlama
Aşamalı, artımlı değişikliği planlayın. Bir seferde bir aşama ilerlemek genellikle her yerde aynı anda ilerlemeye çalışmaktan daha dayanıklıdır.
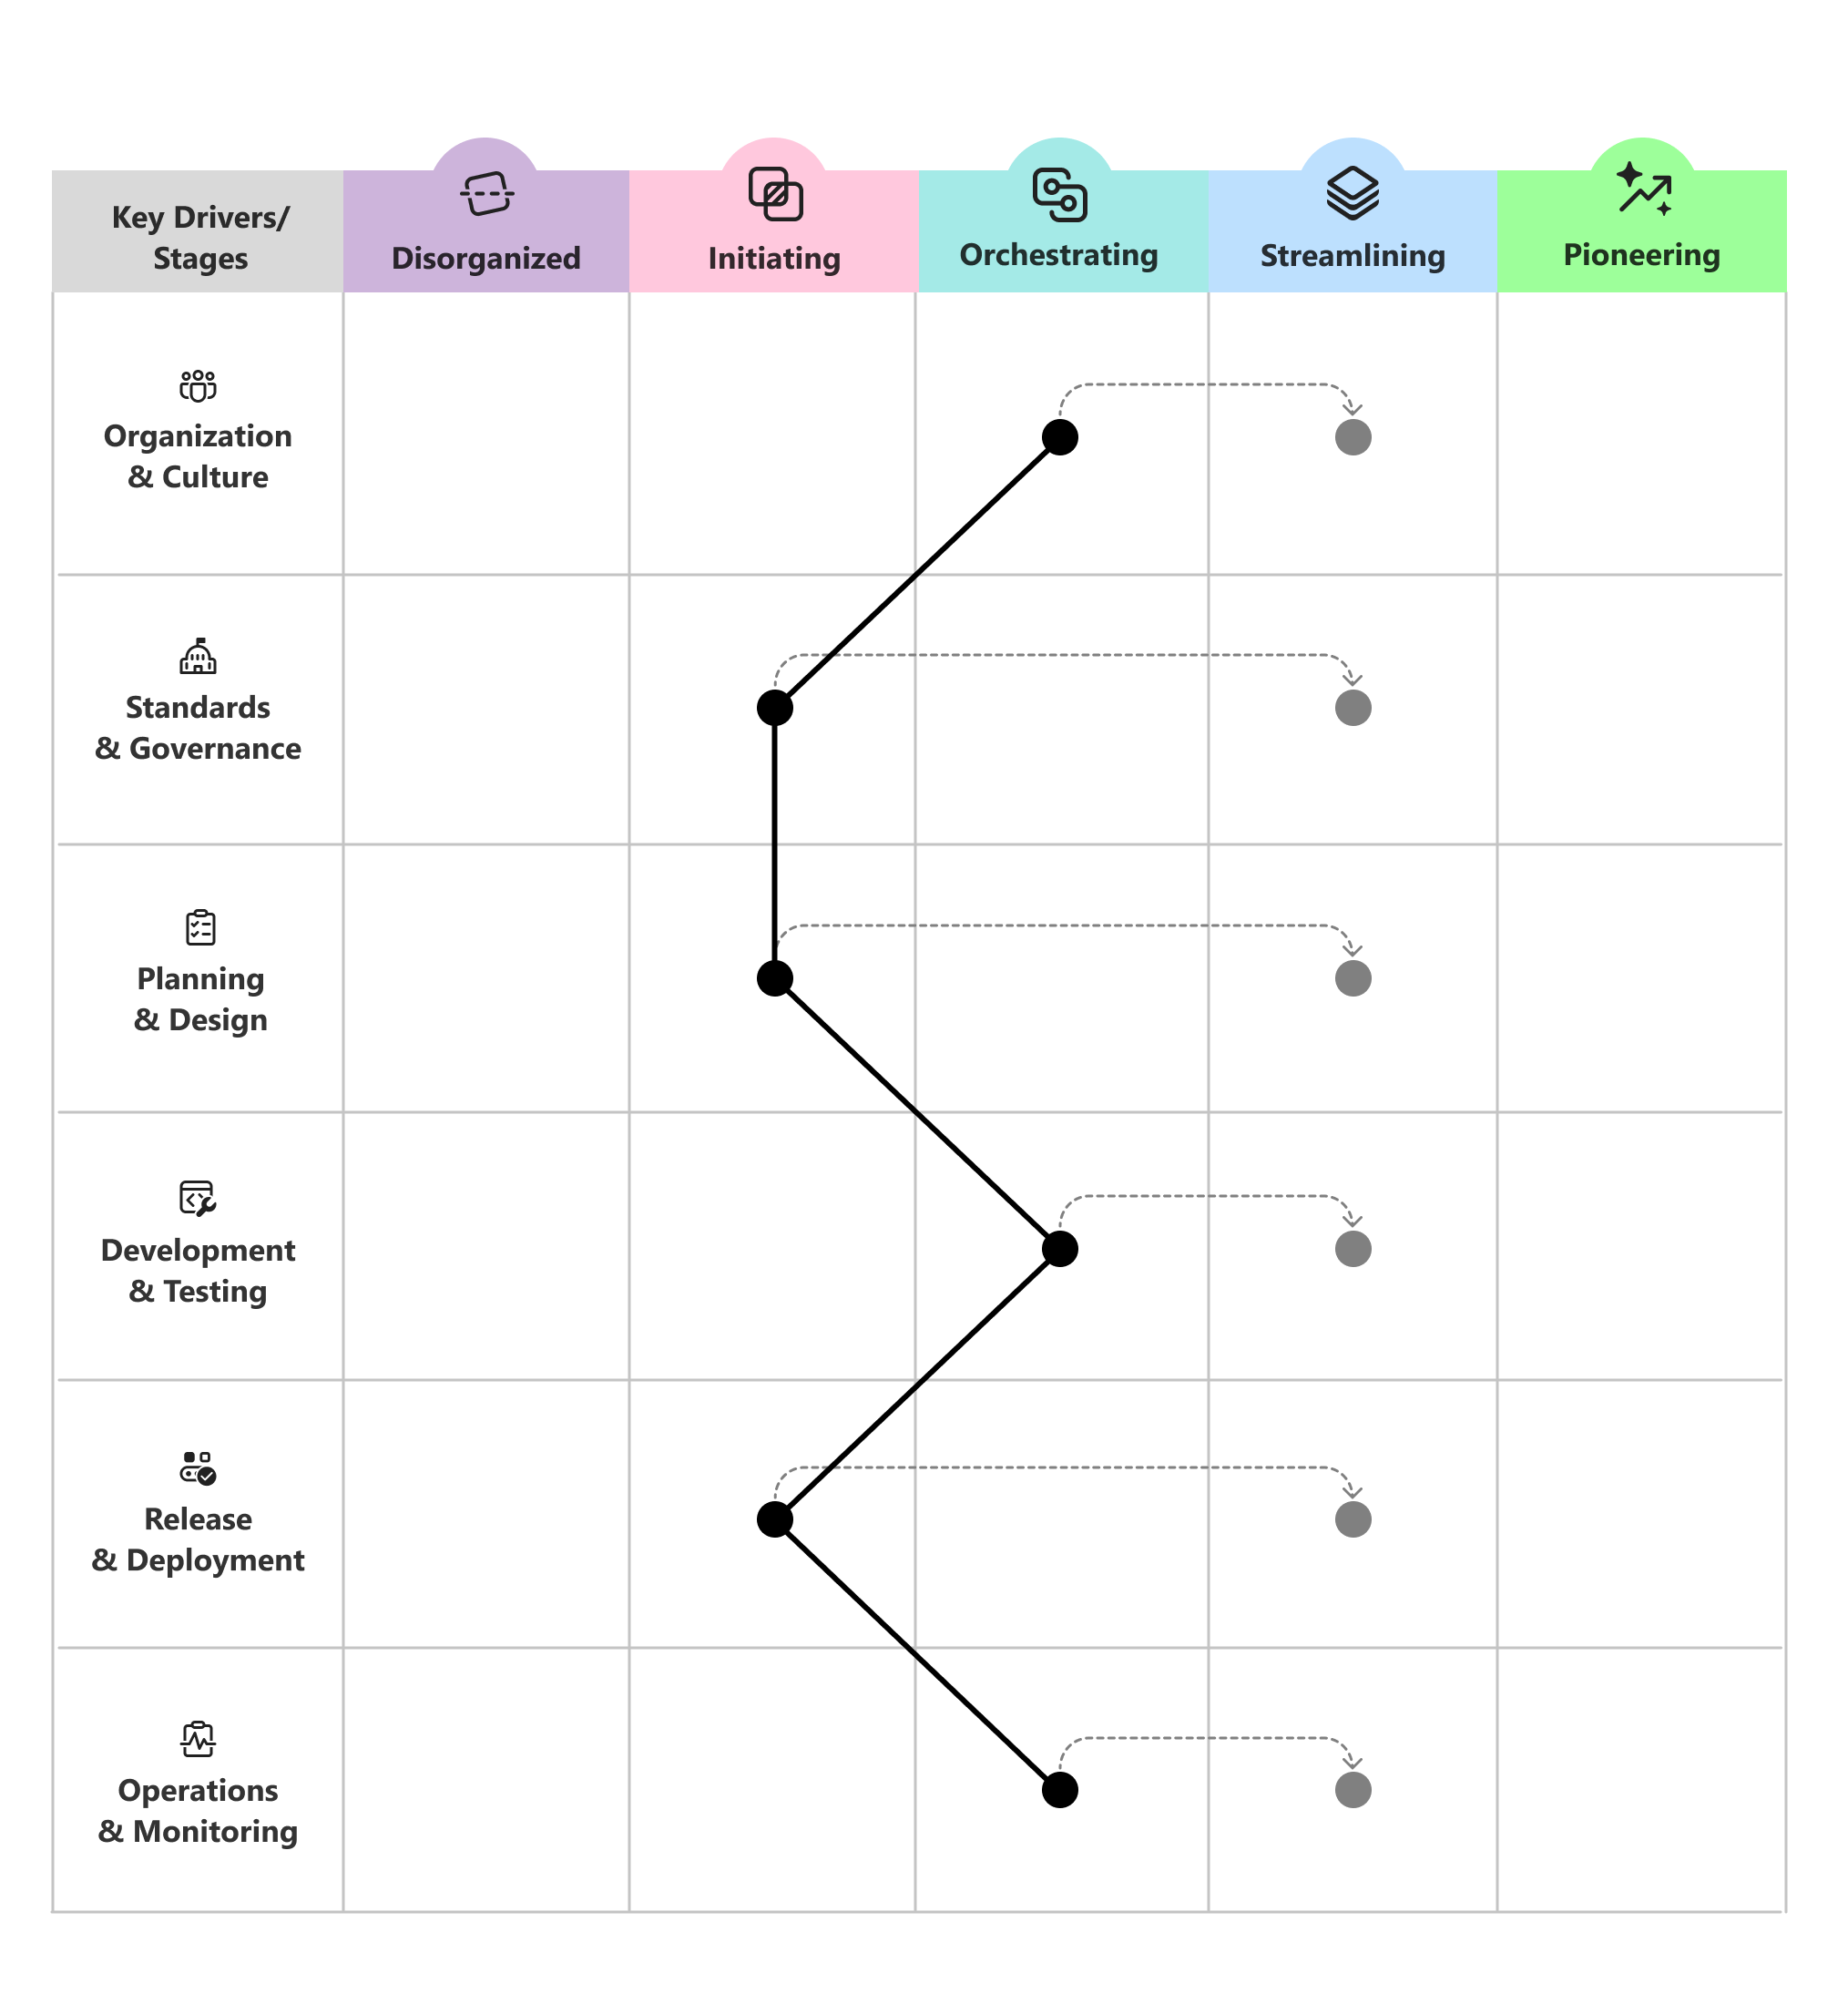
kuruluşunuz ve tehdit ortamı geliştikçe ilerleme durumunu izlemek ve hedefleri ayarlamak için düzenli aralıklarla yeniden değerlendirir.
Öncelikleri ayarlamak için yol gösteren soruları kullanma
Bir sonraki yatırım yerini seçtiğinizde, her yetenek alanı için konuşmaya odaklanmak için yol gösteren soruları kullanın.
- Kuruluş ve kültür: Güvenliği, birkaçının sahip olduğu geç aşama bir geçit yerine paylaşılan bir sorumluluk ve gurur kaynağı haline nasıl getiririz?
- Standartlar ve idare: Ekipleri yavaşlatmadan mühendislik sistemlerini koruyan net, iyi anlaşılmış standartlar nasıl oluşturulur?
- Planlama ve tasarım: Veri ve içgörülerden beslenerek, planlama ve mimaride güvenli tasarımı varsayılan hale nasıl getiririz?
- Geliştirme ve test: Sorunların, ürün yayına alındıktan sonra değil, kod yazılırken bulunup giderilmesi için güvenliği geliştirme sürecinin daha erken aşamalarına nasıl taşıyabiliriz?
- Sürüm ve dağıtım: Sürümleri bağımlılıktan dağıtıma güvenli, tekrarlanabilir ve güvenilir hale nasıl getiririz?
- İşlemler ve izleme: Üretim sistemlerine ve kiracılara yönelik tehditleri nasıl algılayabilir, dayanabilir ve kurtarabiliriz?
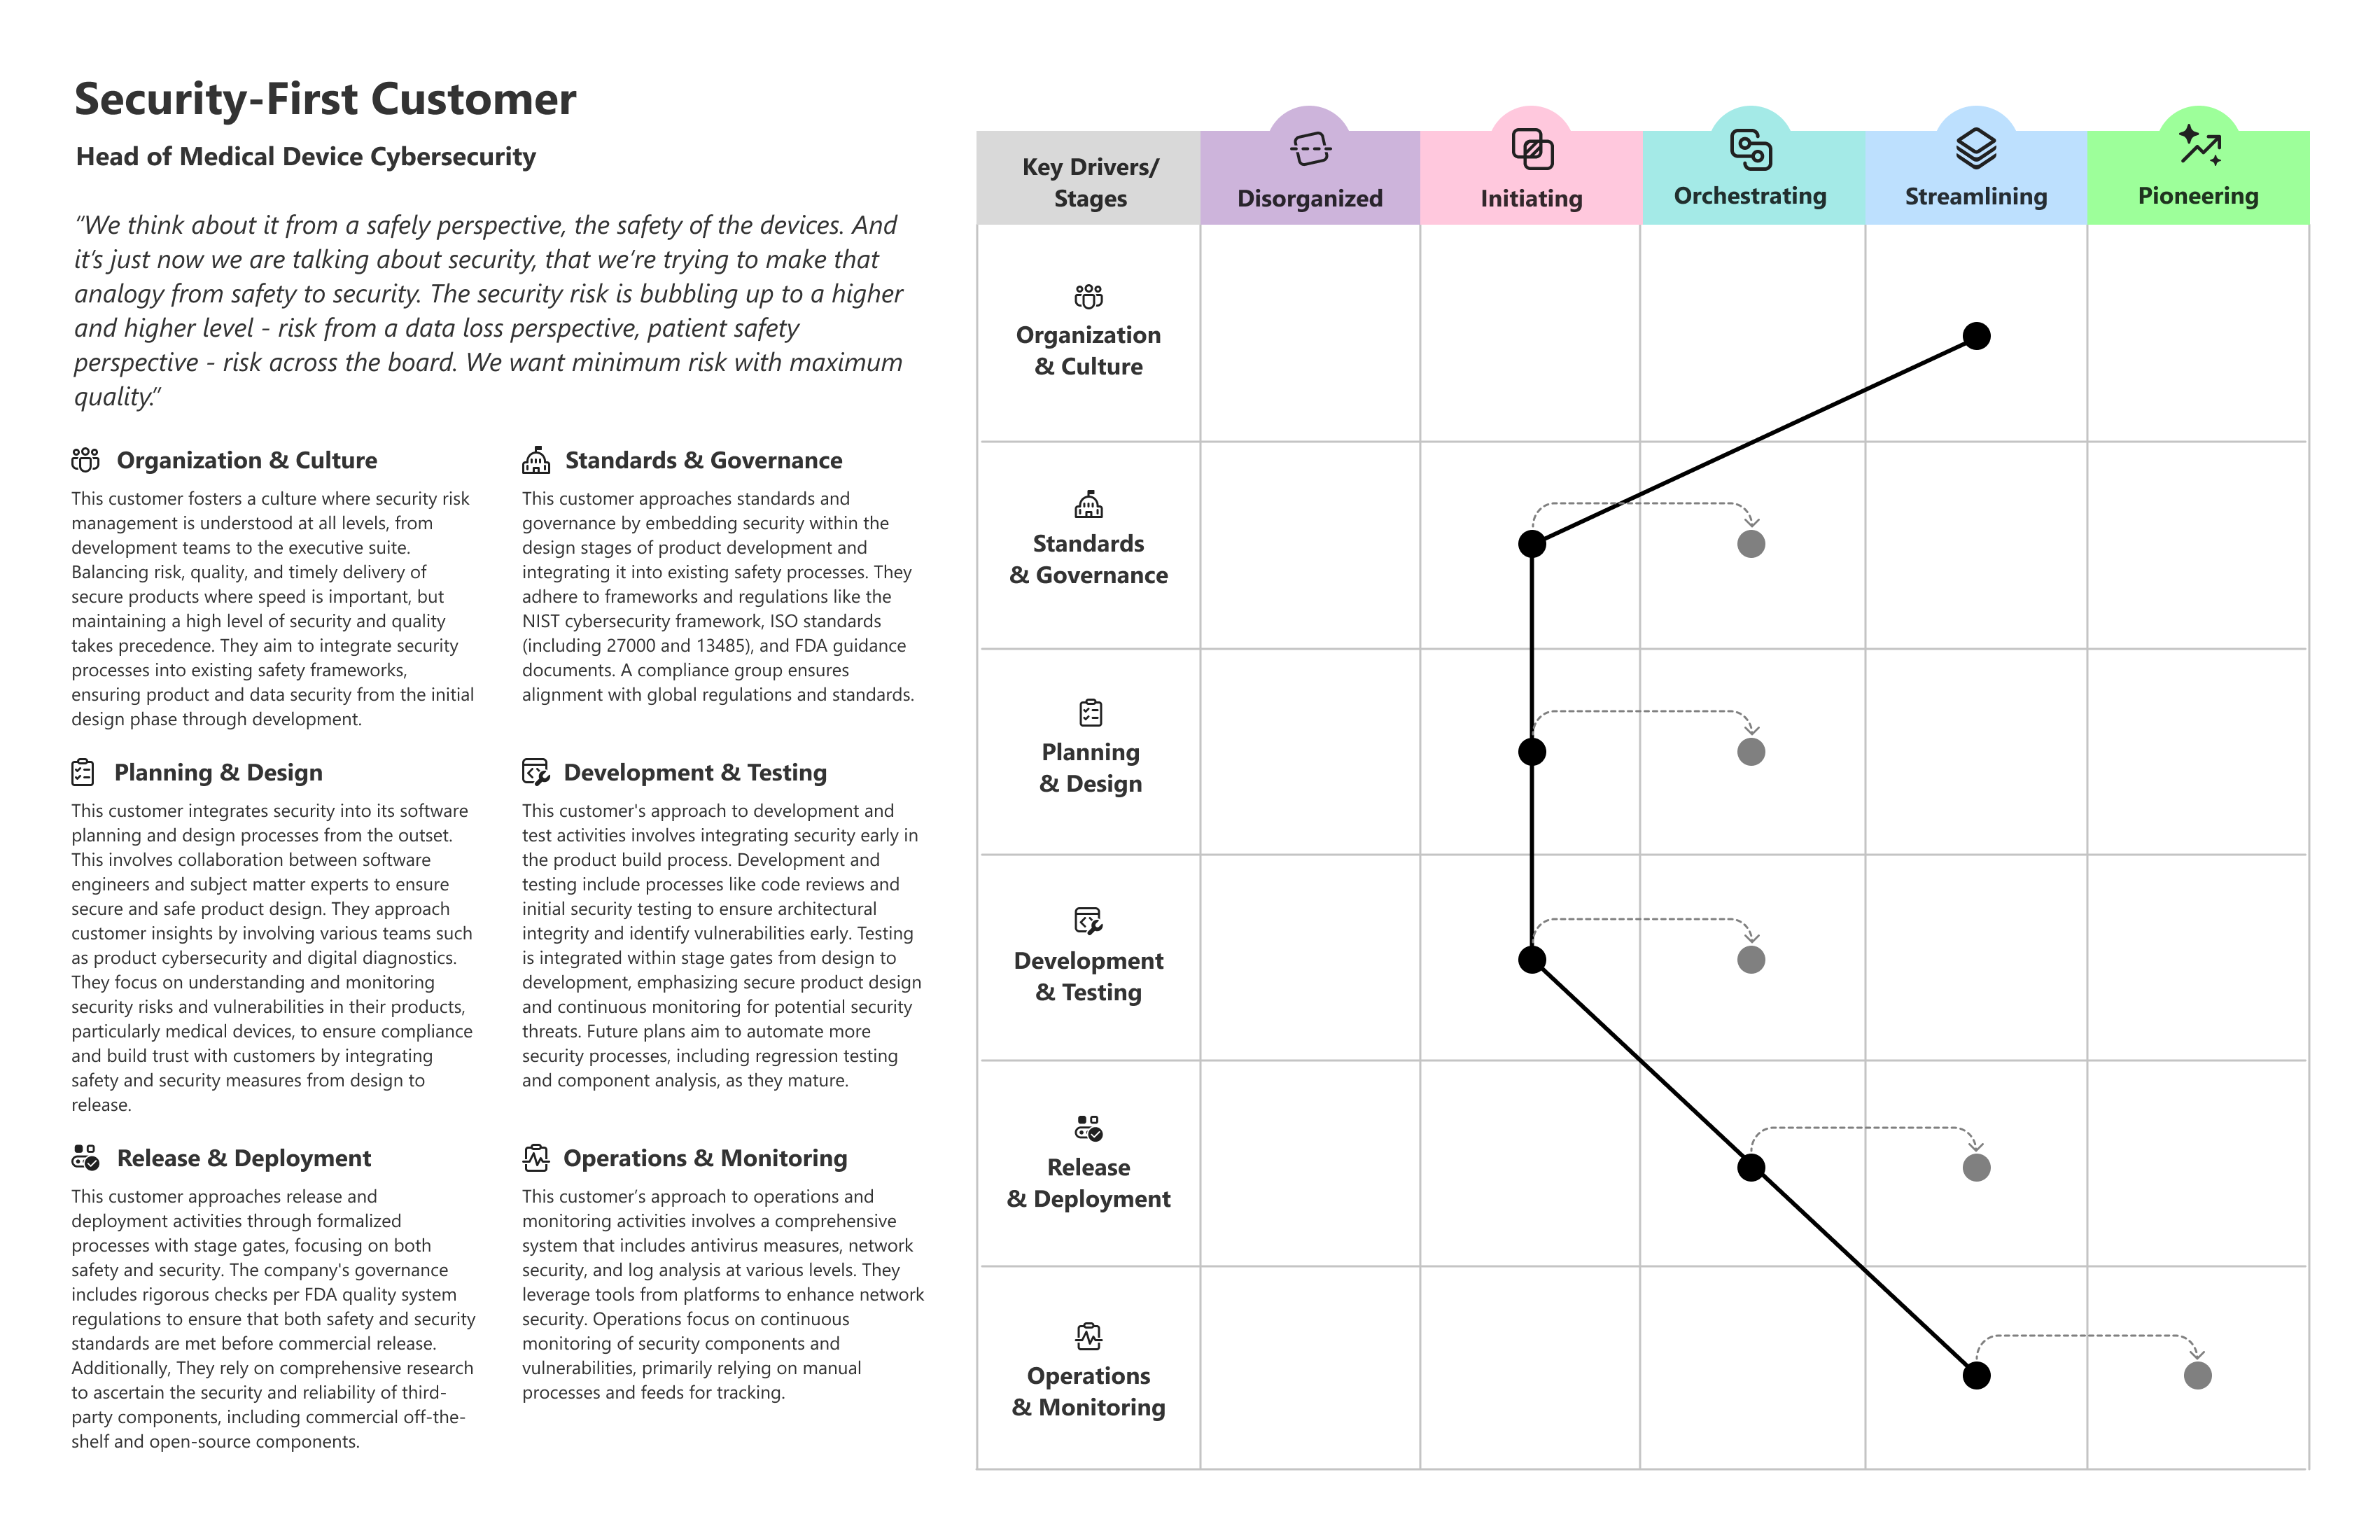
Örnek müşteri profili
Aşağıdaki örnek, gerçek dünya müşteri profilinin yetenek alanlarında eşit olmayan olgunluğu ortaya çıkarabileceğini ve yatırımın bir sonraki önceliğini belirlemeye nasıl yardımcı olabileceğini gösterir.