Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Entra Kimlik Koruması ve Koşullu Erişim ile şunları yapabilirsiniz:
- Kullanıcıların Microsoft Entra çok faktörlü kimlik doğrulamasına kaydolmasını gerektir
- Riskli oturum açmaları ve güvenliği ihlal edilmiş kullanıcılar için düzeltme işlemlerini otomatikleştirme.
- Belirli durumlarda kullanıcıları engelleyin.
Kullanıcı ve oturum açma riskini tümleştiren Koşullu Erişim ilkeleri, kullanıcılar için oturum açma deneyimini etkiler. Kullanıcıların Microsoft Entra çok faktörlü kimlik doğrulaması + güvenli parola değişikliği veya self servis parola sıfırlama (SSPR) gibi araçları kullanmasına izin vermek etkiyi azaltabilir. Bu araçlar, uygun ilke seçenekleriyle birlikte kullanıcılara ihtiyaç duyduklarında güçlü güvenlik denetimleri uygularken kendi kendine düzeltme seçeneği sunar.
Çok faktörlü kimlik doğrulaması kaydı
Bir yönetici, Microsoft Entra çok faktörlü kimlik doğrulaması kaydı gerektiren KIMLIK Koruması ilkesini etkinleştirdiğinde, kullanıcılar kendi kendine düzeltmek için Microsoft Entra çok faktörlü kimlik doğrulamasını kullanabilir. Bu ilkenin yapılandırılması, kullanıcılara kaydolmaları için 14 günlük bir süre verir ve daha sonra kaydolmaya zorlanırlar.
Kayıt kesintisi
Herhangi bir Microsoft Entra tümleşik uygulamasında oturum açarken, kullanıcı hesabı çok faktörlü kimlik doğrulaması için ayarlama gereksinimi hakkında bir bildirim alır. Bu ilke, yeni bir cihaza sahip yeni kullanıcılar için Windows İlk Çalıştırma Deneyimi'nde de tetikleniyor.

Microsoft Entra çok faktörlü kimlik doğrulamasına kaydolmak ve oturum açmak için kılavuzlu adımları tamamlayın.
Riskin otomatik giderilmesi
Yönetici risk tabanlı Koşullu Erişim ilkelerini yapılandırdığında, etkilenen kullanıcılar yapılandırılmış risk düzeyine ulaştığında kesintiye uğrar. Yöneticiler çok faktörlü kimlik doğrulaması kullanarak kendi kendine düzeltmeye izin verirse, bu işlem kullanıcıya normal bir çok faktörlü kimlik doğrulama istemi olarak görünür.
Kullanıcı çok faktörlü kimlik doğrulamasını tamamlarsa riski düzeltilir ve oturum açabilir.
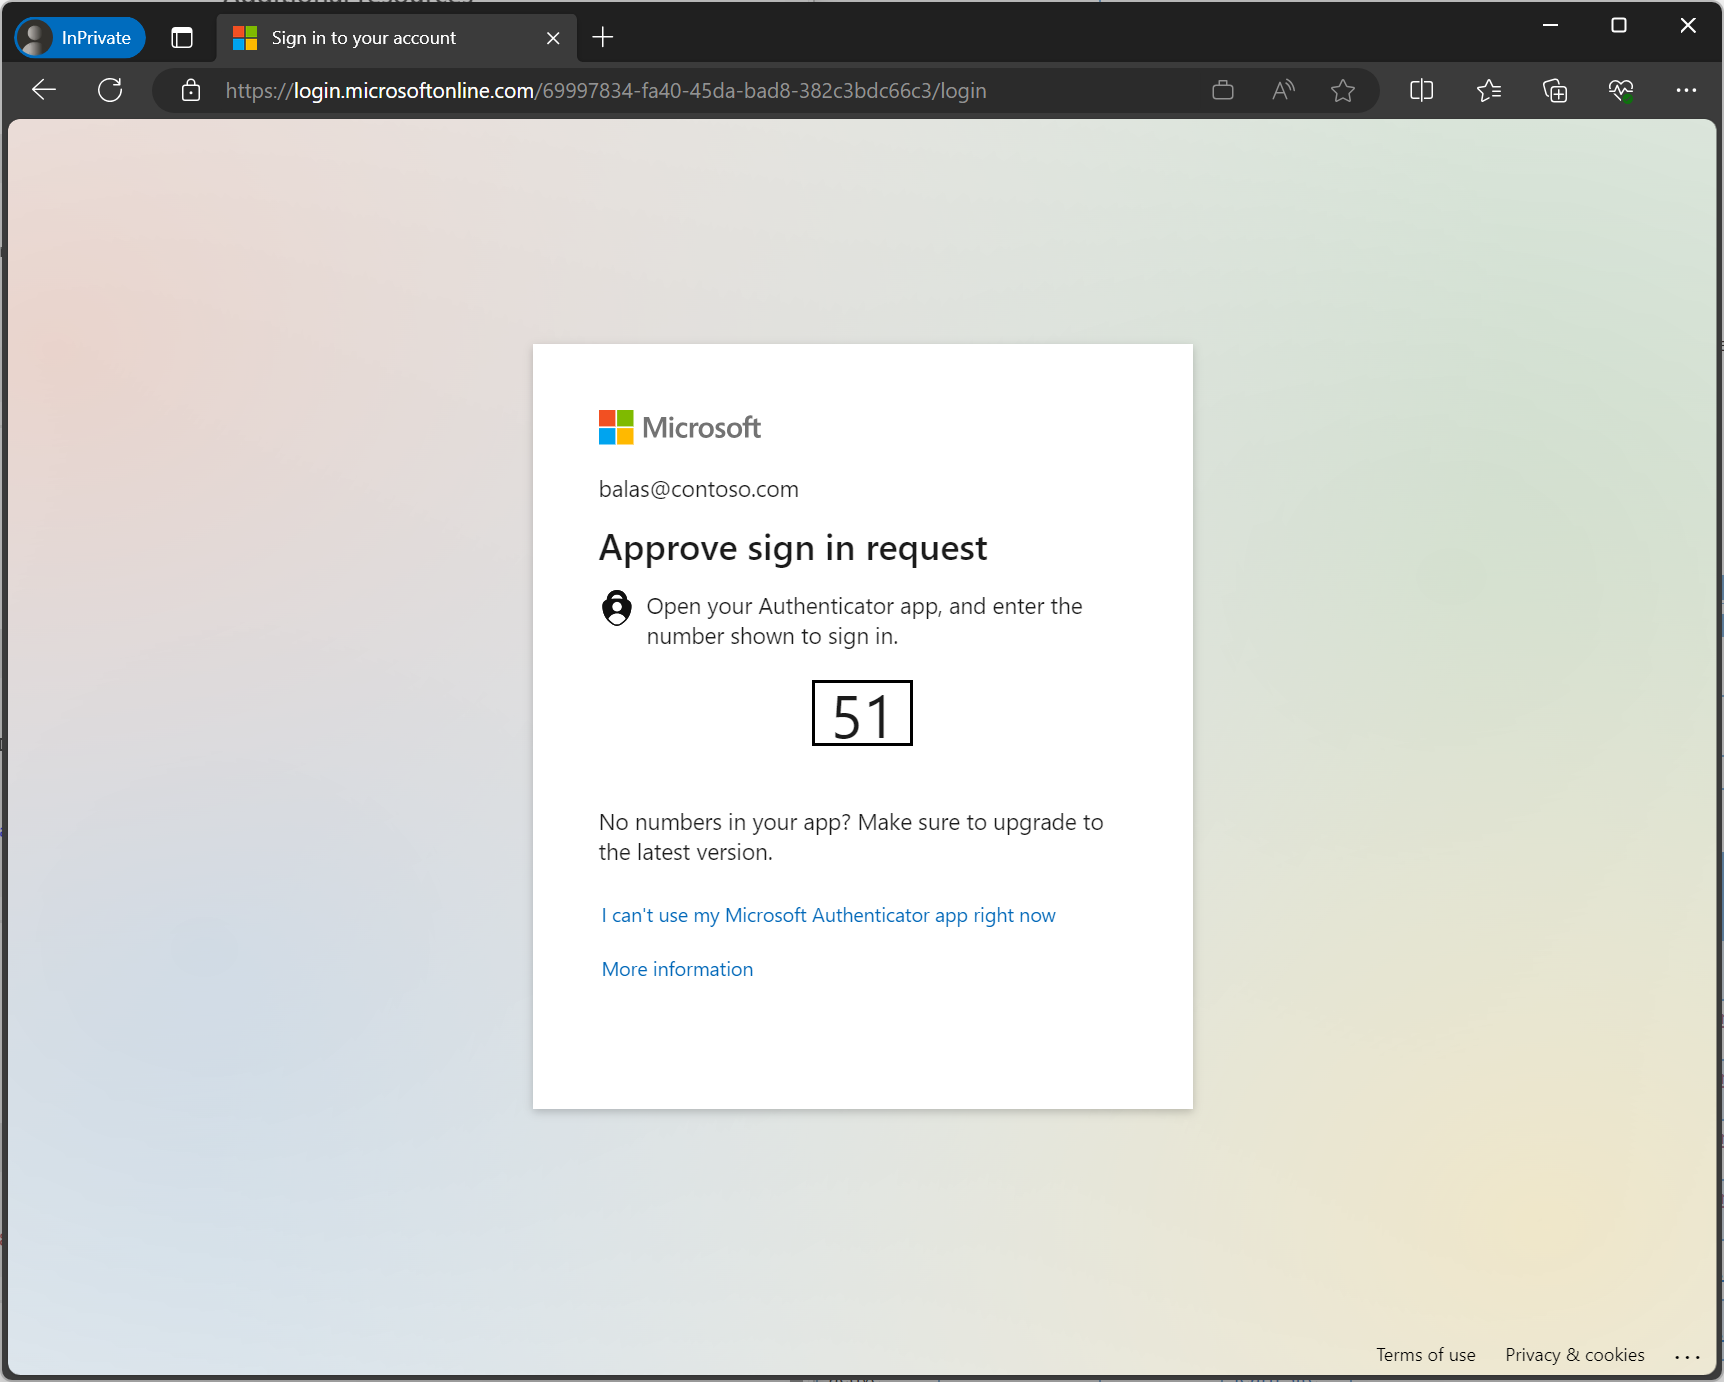
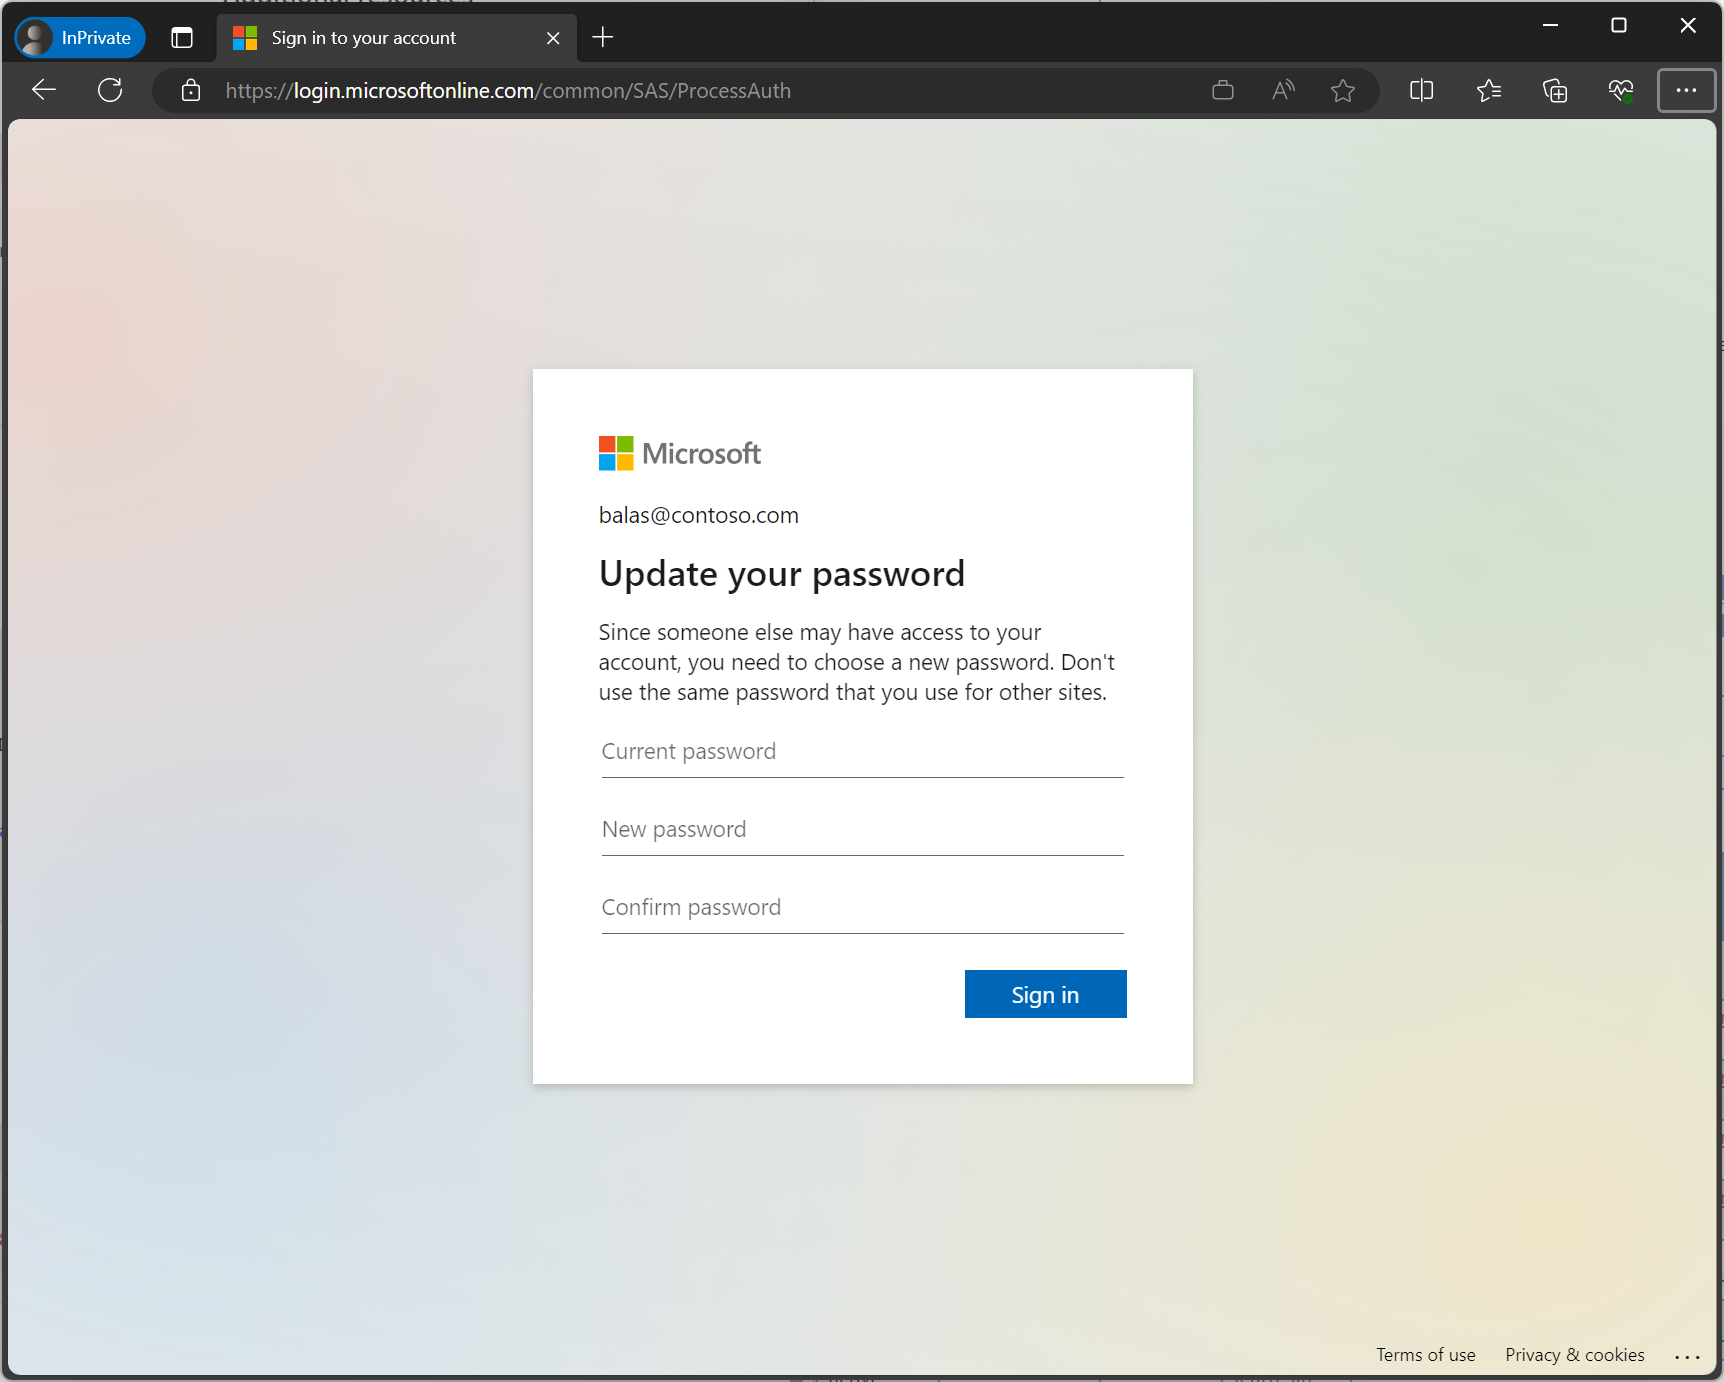
Yalnızca oturum açma değil, kullanıcı risk altındaysa, yöneticiler Koşullu Erişim'de çok faktörlü kimlik doğrulamasına ek olarak parola değişikliği gerektirecek bir kullanıcı riski ilkesi yapılandırabilir. Bu durumda, kullanıcı aşağıdaki ek ekranı görür.
Uyarlamalı risk düzeltmesi
Uyarlamalı risk düzeltme ilkesi, parola tabanlı ve parolasız da dahil olmak üzere tüm kimlik doğrulama yöntemlerini kapsar. Bu ilkenin yetkilendirme denetimleri, kullanıcıların oturumları iptal edildikten sonra yeniden kimlik doğrulamalarını sağlamak için otomatik olarak Kimlik doğrulaması gücü gerektir ve Oturum açma sıklığı - Her seferinde içerir. Daha fazla bilgi almak için bakınız: [concept-identity-protection-policies#require-risk-remediation-control-preview].
Bu ilke açıkken bir kullanıcının riski düzeltmesi gerektiğinde, kullanıcıların oturumları iptal edildiğinde hemen oturum açması gerekir. Kullanıcı yeni oturum açtıysa ancak risk altındaysa yeniden oturum açması istenir. Kullanıcı ikinci kez başarıyla oturum açtıktan sonra risk düzeltilir.
Riskli oturum açma yöneticisi engellemesini kaldırma
Yöneticiler, risk düzeylerine bağlı olarak oturum açma sırasında kullanıcıları engelleyebilir. Engeli kaldırmak için kullanıcıların BT personeliyle iletişime geçmeleri veya tanıdık bir konumdan veya cihazdan oturum açmayı denemeleri gerekir. Kendi kendine düzeltme bu durumda bir seçenek değildir.
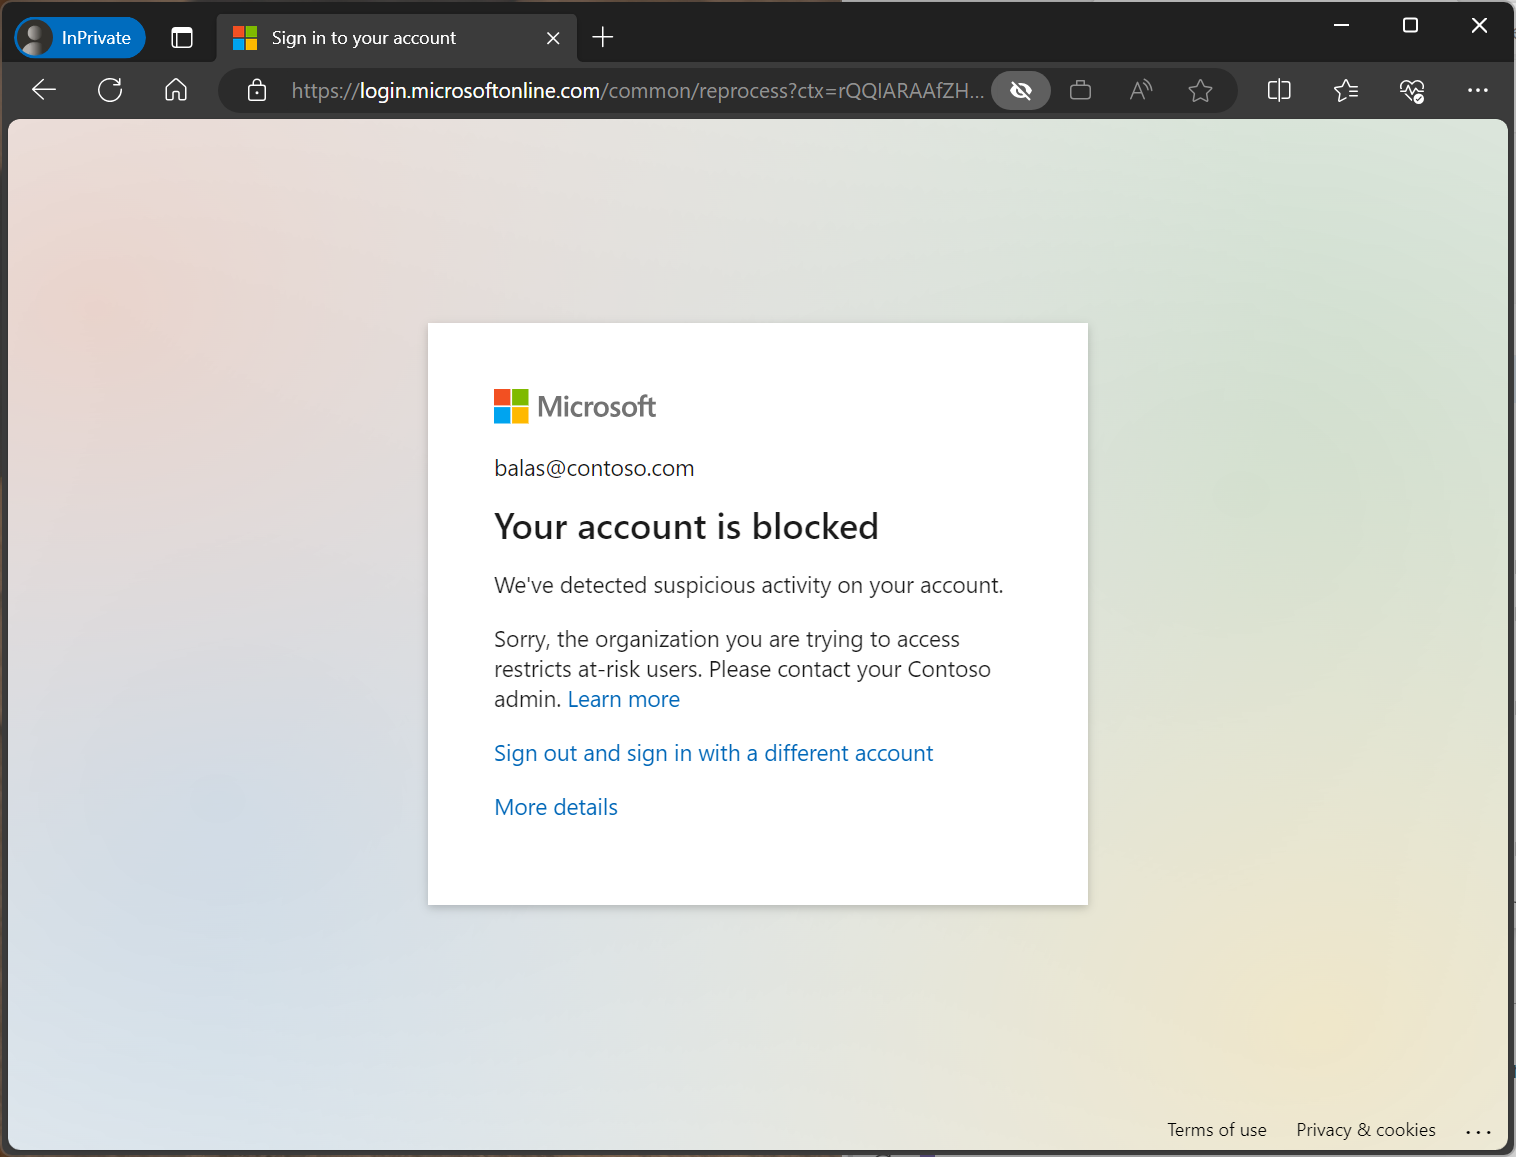
BT personeli, kullanıcıların yeniden oturum açmasına izin vermek için kullanıcıların engelini kaldırma yönergelerini takip edebilir.
Yüksek riskli teknisyen
Ev kiracısı kendi kendine düzeltme ilkelerini etkinleştirmediyse, teknisyenin ev kiracısındaki bir yönetici riski düzeltmelidir. Örneğin:
- Bir kuruluşun, bulut ortamını yapılandırmayla ilgilenen bir yönetilen hizmet sağlayıcısı (MSP) veya bulut çözümü sağlayıcısı (CSP) vardır.
- MSP teknisyenlerinden birinin kimlik bilgileri sızdırılır ve yüksek riski tetikler. Bu teknisyenin diğer kiracılarda oturum açması engellendi.
- Ev kiracısı yüksek riskli kullanıcılar için parola değişikliği veya riskli kullanıcılar için MFA gerektiren uygun ilkeleri etkinleştirdiyse teknisyen kendi kendine düzeltme yapabilir ve oturum açabilir.
- Ev kiracısı kendi kendine düzeltme politikalarını etkinleştirmediyse, teknisyenin kiracının evinde bir yöneticinin riski düzeltmesi gerekir.