Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Genel bakış
Microsoft Entra ID'da dinamik üyelik grupları için üyeliği etkinleştirmek için kullanıcı tabanlı veya cihaz öznitelik tabanlı kurallar oluşturabilirsiniz. Üye özniteliklerine dayalı üyelik kurallarını kullanarak dinamik üyelik gruplarını otomatik olarak ekleyebilir ve kaldırabilirsiniz. Microsoft Entra'da tek bir kiracı en fazla 15.000 dinamik üyelik grubuna sahip olabilir.
Bu makalede, kullanıcılara veya cihazlara göre dinamik üyelik grupları için kurallar oluşturmaya yönelik özellikler ve söz dizimi ayrıntılı olarak açıklanır.
Aracının kullanıcı hesabı, Microsoft Entra içindeki kullanıcı kimliğinin alt türüdür. Bir aracının kullanıcı hesabı kullanıcı tabanlı üyelik kuralları tarafından değerlendirilir ve kuralı karşıladığında dinamik bir kullanıcı grubuna eklenebilir.
Varsayılan olarak, aracının kullanıcı hesabı diğer kullanıcı kimliklerinden ayrı değildir. Bu hesapları dışlamak için üyelik kuralına bir koşul ekleyin. Ayrıca yalnızca aracıların kullanıcı hesaplarını veya belirli bir aracı kimliği şemasıyla ilişkili hedef hesapları içeren kurallar oluşturabilirsiniz. Hizmet sorumluları olan aracı kimlikleri, dinamik üyelik gruplarının üyesi olarak desteklenmez.
Not
Güvenlik grupları cihazları veya kullanıcıları içerebilir, ancak Microsoft 365 grupları yalnızca kullanıcıları içerebilir.
Dinamik üyelik grupları için dikkat edilmesi gerekenler
Bir kullanıcının veya cihazın öznitelikleri değiştiğinde, sistem bir dizindeki dinamik üyelik grupları için tüm kuralları değerlendirir ve değişikliğin herhangi bir grup ekleme veya kaldırma işlemini tetikleyemediğini denetler. Kullanıcılar veya cihazlar bir gruptaki bir kuralı karşılarsa, bu grubun üyesi olarak eklenirler. Artık kuralı karşılamıyorlarsa kaldırılırlar. Dinamik üyelik grubunun üyesini el ile ekleyemez veya kaldıramazsınız.
Ayrıca şu sınırlamaları göz önünde bulundurun:
- Kullanıcılar veya cihazlar için dinamik üyelik grupları oluşturabilirsiniz, ancak hem kullanıcıları hem de cihazları içeren bir kural oluşturamazsınız.
- Cihaz sahibinin kullanıcı özniteliklerini temel alan bir cihaz üyelik grubu oluşturamazsınız. Cihaz üyeliği kuralları yalnızca cihaz özniteliklerine başvurabilir.
Güvenlikle ilgili dikkat edilmesi gerekenler: Öznitelik yazma izinlerini dinamik grup kurallarında kullanmadan önce değerlendirin
Dinamik üyelik kuralı oluşturduğunuzda, bu grubun üyeliğinin güvenliği, kuralda başvuruda bulunan öznitelikleri kimlerin değiştirebileceğine bağlıdır. Bir özniteliği seçmeden önce, hem Microsoft Entra ID hem de bağlı kaynak dizinlerde bu özniteliğin yazma izinlerini gözden geçirin.
Bu özellikle şunlar için önemlidir:
- Öznitelikler, şirket içi Active Directory'den eşitlenmiştir. Bazı şirket içi öznitelikler, kullanıcıların kendi değerlerini değiştirmesine izin veren izinlerle yapılandırılabilir (SELF yazma).
- Erişim denetimi için kullanılan gruplar. Dinamik bir grup hassas kaynaklara, uygulamalara veya Koşullu Erişim ilkelerine erişimi denetlerse, bu erişimin güvenliği yalnızca kuraldaki özniteliklerdeki yazma denetimleri kadar güçlüdür.
En iyi uygulama olarak, hem Microsoft Entra ID hem de kaynakta (şirket içi Active Directory gibi) dinamik üyelik kuralında kullanmayı planladığınız tüm varlık türleri ve öznitelikleri için yazma izinlerini denetleyin. Self servis yazma yetkisini güvenlik duyarlı gruplarda kullanılan özelliklerle kısıtlayın.
Not
Rol atanabilir gruplar zaten atanmış (dinamik olmayan) üyelik gerektirerek bu riski önler.
Lisans gereksinimleri
Dinamik üyelik gruplarının özelliği, bir veya daha fazla dinamik üyelik grubunun üyesi olan her benzersiz kullanıcı için bir Microsoft Entra ID P1 lisansı veya Eğitim için Intune lisansı gerektirir. Dinamik üyelik gruplarının üyesi olmaları için kullanıcılara lisans atamanız gerekmez. Ancak, Microsoft Entra kuruluşunda bu tür tüm kullanıcıları kapsayacak en az lisans sayısına sahip olmanız gerekir.
Örneğin, kuruluşunuzdaki tüm dinamik üyelik gruplarında toplam 1.000 benzersiz kullanıcınız varsa, lisans gereksinimini karşılamak için Microsoft Entra ID P1 için en az 1.000 lisansa ihtiyacınız vardır.
Bir cihazı temel alan dinamik üyelik grubunun üyesi olan cihazlar için lisans gerekmez.
Azure portalında kural oluşturucu
Microsoft Entra ID, önemli kurallarınızı daha hızlı oluşturmak ve güncelleştirmek için bir kural oluşturucu sağlar. Kural oluşturucu, en fazla beş ifadenin oluşturulmasını destekler. Kural oluşturucusunu kullanarak birkaç basit ifade içeren bir kural oluşturabilirsiniz, ancak her kuralı yeniden oluşturmak için bunu kullanamazsınız. Kural oluşturucu oluşturmak istediğiniz kuralı desteklemiyorsa, metin kutusunu kullanabilirsiniz.
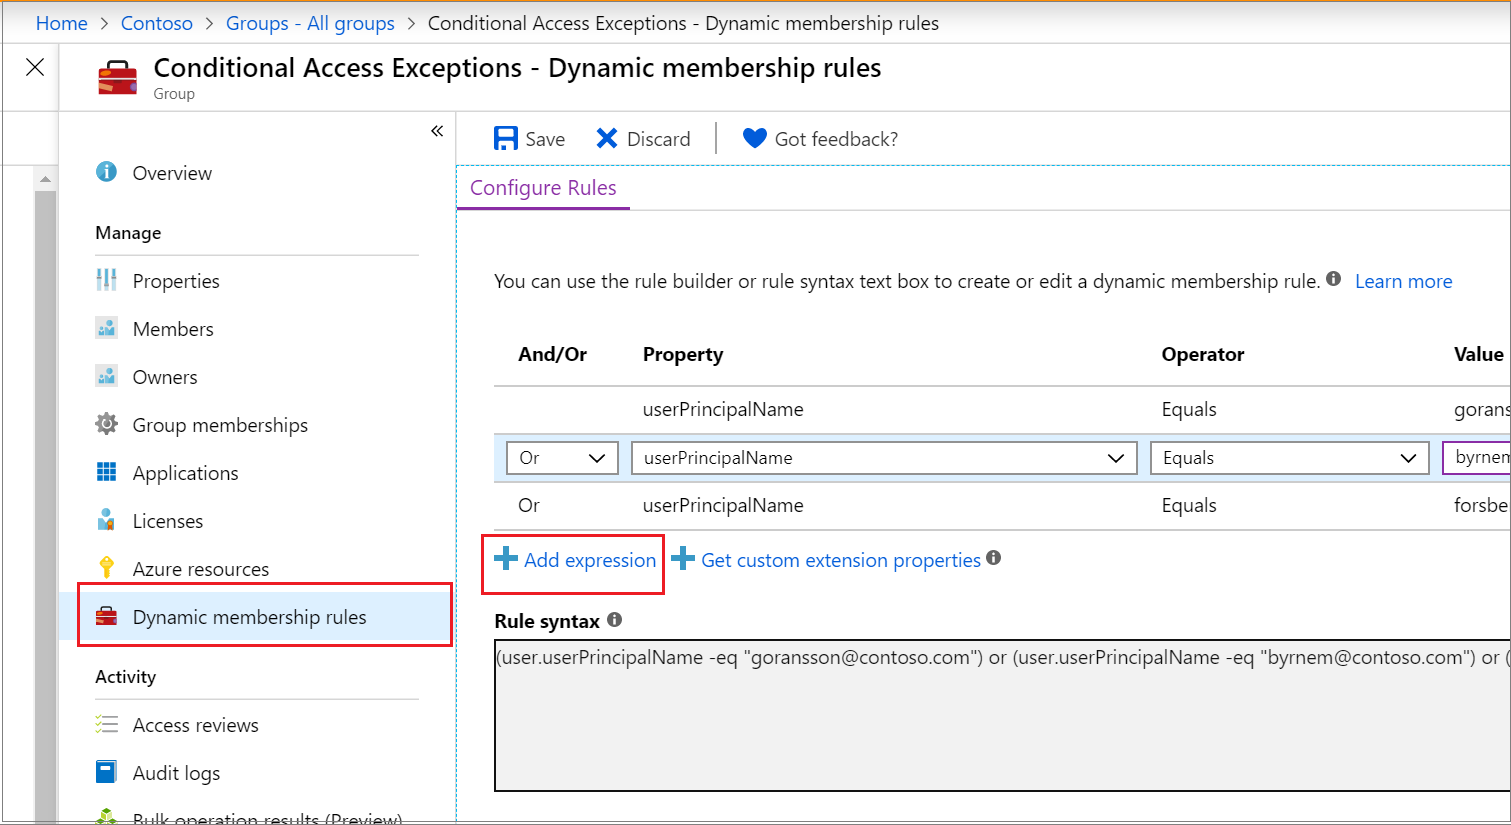
Adım adım yönergeler için bkz. Dinamik üyelik grubu oluşturma veya güncelleştirme.
Önemli
Kural oluşturucu yalnızca kullanıcı tabanlı dinamik üyelik grupları için kullanılabilir. Yalnızca metin kutusunu kullanarak cihaz tabanlı dinamik üyelik grupları oluşturabilirsiniz.
Aşağıda, metin kutusunun kullanılmasını gerektiren bazı gelişmiş kurallar veya söz dizimi örnekleri verilmiştir:
- Beşten fazla ifade içeren kural
- Doğrudan raporlar için kural
-
-containsveya-notContainsişleci olan kural - İşleç önceliğini ayarlama
-
Karmaşık ifadelerle kural; mesela
(user.proxyAddresses -any (_ -startsWith "contoso"))
Not
Kural oluşturucu metin kutusunda bazı kuralları görüntüleyemeyebilir. Kural oluşturucu kuralı görüntüleyemiyorsa bir ileti görebilirsiniz. Kural oluşturucu, dinamik üyelik grupları için kuralların desteklenen söz dizimini, doğrulamasını veya işlenmesini hiçbir şekilde değiştirmez.
Tek bir ifade için kural söz dizimi
Tek bir ifade, üyelik kuralının en basit biçimidir. Tek bir ifadeye sahip bir kural biçimindedir <Property> <Operator> <Value>ve burada özelliğin söz dizimi adıdır <object>.<property>.
Aşağıdaki örnekte, tek bir ifadeyle düzgün şekilde oluşturulan bir üyelik kuralı gösterilmektedir:
user.department -eq "Sales"
Parantezler tek bir ifade için isteğe bağlıdır. Üyelik kuralınızın gövdesinin toplam uzunluğu 3.072 karakteri aşamaz.
Üyelik kuralının gövdesini oluşturma
Bir grubu otomatik olarak kullanıcılar veya cihazlarla dolduran üyelik kuralı, doğru veya yanlış sonuç veren ikili bir ifadedir. Basit bir kuralın üç bölümü şunlardır:
- Mülk
- Operatör
- Değer
Söz dizimi hatalarını önlemek için bir ifade içindeki bölümlerin sırası önemlidir.
Desteklenen özellikler
Üyelik kuralı oluşturmak için üç tür özellik kullanabilirsiniz:
- Boolean (Boole Mantığı)
- Tarih/saat
- Dize
- Dize koleksiyonu
Tek bir ifade oluşturmak için aşağıdaki kullanıcı özelliklerini kullanabilirsiniz.
Boole türü özellikleri
| Mülk | İzin verilen değerler | Kullanım |
|---|---|---|
accountEnabled |
true, false |
user.accountEnabled -eq true |
dirSyncEnabled |
true, false |
user.dirSyncEnabled -eq true |
Tarih/saat türü özellikleri
| Mülk | İzin verilen değerler | Kullanım |
|---|---|---|
employeeHireDate (önizleme) |
Herhangi bir DateTimeOffset değer veya anahtar sözcük system.now |
user.employeeHireDate -eq "value" |
String türü özellikleri
| Mülk | İzin verilen değerler | Kullanım |
|---|---|---|
city |
Herhangi bir dize değeri veya null |
user.city -eq "value" |
country |
Herhangi bir dize değeri veya null |
user.country -eq "value" |
companyName |
Herhangi bir dize değeri veya null |
user.companyName -eq "value" |
department |
Herhangi bir dize değeri veya null |
user.department -eq "value" |
displayName |
Herhangi bir dize değeri | user.displayName -eq "value" |
employeeId |
Herhangi bir dize değeri | user.employeeId -eq "value"user.employeeId -ne "null" |
facsimileTelephoneNumber |
Herhangi bir dize değeri veya null |
user.facsimileTelephoneNumber -eq "value" |
givenName |
Herhangi bir dize değeri veya null |
user.givenName -eq "value" |
jobTitle |
Herhangi bir dize değeri veya null |
user.jobTitle -eq "value" |
mail |
Herhangi bir dize değeri veya null (kullanıcının SMTP adresi) |
user.mail -eq "value"user.mail -notEndsWith "@Contoso.com" |
mailNickName |
Herhangi bir dize değeri (kullanıcının posta diğer adı) | user.mailNickName -eq "value"user.mailNickname -endsWith "-vendor" |
mobile |
Herhangi bir dize değeri veya null |
user.mobile -eq "value" |
objectId |
Kullanıcı nesnesinin GUID'i | user.objectId -eq "aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb" |
onPremisesDistinguishedName |
Herhangi bir dize değeri veya null |
user.onPremisesDistinguishedName -eq "value" |
onPremisesSecurityIdentifier |
Şirket içinden buluta eşitlenen kullanıcılar için şirket içi güvenlik tanımlayıcısı (SID) | user.onPremisesSecurityIdentifier -eq "S-1-1-11-1111111111-1111111111-1111111111-1111111" |
passwordPolicies |
None, DisableStrongPassword, DisablePasswordExpiration, DisablePasswordExpiration, , DisableStrongPassword |
user.passwordPolicies -eq "DisableStrongPassword" |
physicalDeliveryOfficeName |
Herhangi bir dize değeri veya null |
user.physicalDeliveryOfficeName -eq "value" |
postalCode |
Herhangi bir dize değeri veya null |
user.postalCode -eq "value" |
preferredLanguage |
ISO 639-1 kodu | user.preferredLanguage -eq "en-US" |
sipProxyAddress |
Herhangi bir dize değeri veya null |
user.sipProxyAddress -eq "value" |
state |
Herhangi bir dize değeri veya null |
user.state -eq "value" |
streetAddress |
Herhangi bir dize değeri veya null |
user.streetAddress -eq "value" |
surname |
Herhangi bir dize değeri veya null |
user.surname -eq "value" |
telephoneNumber |
Herhangi bir dize değeri veya null |
user.telephoneNumber -eq "value" |
usageLocation |
İki harfli ülke veya bölge kodu | user.usageLocation -eq "US" |
userPrincipalName |
Herhangi bir dize değeri | user.userPrincipalName -eq "alias@domain" |
userType |
member, guest, null |
user.userType -eq "Member" |
Tür dizesi koleksiyonunun özellikleri
| Mülk | İzin verilen değerler | Örnekler |
|---|---|---|
memberOf (önizleme) |
Dizeler koleksiyonu (grup nesnesi kimlikleri) | user.memberOf -any (group.objectId -in ['value']) |
otherMails |
Herhangi bir dize değeri | (user.otherMails -any (_ -startsWith "alias@domain"))(user.otherMails -any (_ -endsWith "@contoso.com")) |
proxyAddresses |
SMTP: alias@domain, smtp: alias@domain |
(user.proxyAddresses -any (_ -startsWith "SMTP: alias@domain"))(user.proxyAddresses -any (_ -notEndsWith "@outlook.com")) |
Cihaz kuralları için kullanılan özellikler için bkz . Cihazlar için kurallar.
Desteklenen ifade işleçleri
Aşağıdaki tabloda, tek bir ifade için desteklenen tüm işleçler ve söz dizimi listelenmektedir. Kısa çizgi (-) ön eki olan veya olmayan işleçleri kullanabilirsiniz.
Contains işleci, bir koleksiyondaki öğeler için kısmi dize eşleşmeleri yapar ancak eşleşmez.
Dikkat
En iyi sonuçlar için Match veya Contains kullanımını mümkün olduğunca en aza indirin.
Dinamik üyelik grupları için daha basit ve daha verimli kurallar oluşturma makalesi, daha iyi dinamik grup işleme sürelerine neden olan kuralların nasıl oluşturulacağı konusunda rehberlik sağlar. Operatör memberOf önizleme aşamasındadır ve bazı sınırlamaları vardır, bu nedenle dikkatli kullanın.
| Operatör | Sözdizimi |
|---|---|
Ends With |
-endsWith |
Not Ends With |
-notEndsWith |
Not Equals |
-ne |
Equals |
-eq |
Not Starts With |
-notStartsWith |
Starts With |
-startsWith |
Not Contains |
-notContains |
Contains |
-contains |
Not Match |
-notMatch |
Match |
-match |
In |
-in |
Not In |
-notIn |
-in ve -notIn işleçlerini kullanma
Bir kullanıcı özniteliğinin değerini birden çok değerle karşılaştırmak istiyorsanız, -in veya -notIn işlecini kullanabilirsiniz. Değer listesini başlatmak ve sonlandırmak için köşeli ayraç simgelerini ([ ve ]) kullanın.
Aşağıdaki örnekte, ifade true olur, eğer user.department değeri liste içindeki değerlerden herhangi birine eşitse.
user.department -in ["50001","50002","50003","50005","50006","50007","50008","50016","50020","50024","50038","50039","51100"]
-le ve -ge işleçlerini kullanma
Dinamik üyelik grupları için kurallarda -le özniteliğini kullanırken küçüktür (-ge) veya büyüktür (employeeHireDate) işlecini kullanabilirsiniz.
Örnekler şunlardır:
user.employeehiredate -ge system.now -plus p1d

user.employeehiredate -le 2020-06-10T18:13:20Z
-match işlecini kullanma
Herhangi bir normal ifadeyi eşleştirmek için işlecini -match kullanabilirsiniz.
Aşağıdaki örnek için Da, Dav ve David, true değerini verir.
aDa
falseeşdeğerdir.
user.displayName -match "^Da.*"
Aşağıdaki örnek için David, true olarak değerlendirilir.
Da
falseeşdeğerdir.
user.displayName -match ".*vid"
Desteklenen değerler
İfadede kullandığınız değerler çeşitli türlerden oluşabilir:
- Dizeler
- Boole (
true,false) - Numaralar
- Diziler (sayı dizisi, dize dizisi)
İfade içinde bir değer belirttiğinizde, hatalardan kaçınmak için doğru söz dizimini kullanmak önemlidir. İşte bazı söz dizimi ipuçları:
- Değer bir dize olmadığı sürece çift tırnak işaretleri isteğe bağlıdır.
- Regex ve dize işlemleri büyük/küçük harfe duyarsızdır.
- Özellik adlarının gösterildiği şekilde doğru biçimlendirildiğinden ve büyük/küçük harfe duyarlı olduğundan emin olun.
- Bir dize değeri çift tırnak işareti içeriyorsa, backtick (') karakterini kullanarak her iki tırnak işaretinden de çıkmalısınız. Örneğin, değer olduğunda,
Salesuygun sözdizimidir. Her seferinde bir tırnak işareti yerine iki tek tırnak işareti kullanarak tek tırnak işaretinden çıkış yapın. - Ayrıca, bir değer olarak kullanarak
nullnull denetimleri de gerçekleştirebilirsiniz; örneğin,user.department -eq null.
Null değerlerin kullanımı
Kuralda bir null değer belirtmek için:
-
-eqveya-ne, ifadedekinulldeğerini karşılaştırırken kullanın. - Kelimenin
nulletrafında tırnak işareti kullanın, yalnızca bunun bir metin dizesi olarak yorumlanmasını istiyorsanız. - null değeri için karşılaştırmalı işleç olarak işlecini kullanmayın
-not. Bunu kullanırsanız,nullveya$nullkullansanız da bir hata alırsınız.
Değere başvurmanın null doğru yolu aşağıdaki gibidir:
user.mail –ne null
Birden çok ifade içeren kurallar
Dinamik üyelik gruplarına yönelik kurallar, -and, -or ve -not mantıksal işleçleriyle bağlanan birden fazla tek ifadeden oluşabilir. Mantıksal işleçleri birlikte de kullanabilirsiniz.
Aşağıda, birden çok ifadeyle düzgün şekilde oluşturulan üyelik kuralları örnekleri verilmiştir:
(user.department -eq "Sales") -or (user.department -eq "Marketing")
(user.department -eq "Sales") -and -not (user.jobTitle -startsWith "SDE")
İşleç önceliği
Aşağıdaki listede tüm işleçler en yüksekten en düşüğe öncelik sırasına göre gösterilir. Aynı satırdaki işleçler eşit önceliklidir.
-eq -ne -startsWith -notStartsWith -contains -notContains -match –notMatch -in -notIn
-not
-and
-or
-any -all
Aşağıdaki örnek, kullanıcı için iki ifadenin değerlendirildiği işleç önceliğini gösterir:
user.department –eq "Marketing" –and user.country –eq "US"
Yalnızca öncelik gereksinimlerinizi karşılamadığında parantez gerekir. Örneğin, önce departmanın değerlendirilmesini istiyorsanız, aşağıdaki kod sırayı belirlemek için parantezleri nasıl kullanabileceğinizi gösterir:
user.country –eq "US" –and (user.department –eq "Marketing" –or user.department –eq "Sales")
Karmaşık ifadeleri olan kurallar
Üyelik kuralı, özelliklerin, işleçlerin ve değerlerin daha karmaşık formlar aldığı karmaşık ifadelerden oluşabilir. Aşağıdaki noktalardan herhangi biri doğru olduğunda ifadeler karmaşık olarak kabul edilir:
- özelliği bir değer koleksiyonundan oluşur; özellikle, çok değerli özellikler.
- İfadeler
-anyve-allişleçlerini kullanır. - İfadenin değeri bir veya daha fazla ifade olabilir.
Çok değerli özellikler
Çok değerli özellikler, aynı türdeki nesne koleksiyonlarıdır.
-any ve -all mantıksal işleçlerini kullanarak üyelik kuralları oluşturmak için bunları kullanabilirsiniz.
| Mülk | Değerler | Kullanım |
|---|---|---|
assignedPlans |
Koleksiyondaki her nesne şu dize özelliklerini kullanıma sunar: capabilityStatus, service, servicePlanId |
user.assignedPlans -any (assignedPlan.servicePlanId -eq "aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e" -and assignedPlan.capabilityStatus -eq "Enabled") |
proxyAddresses |
SMTP: alias@domain, smtp: alias@domain |
(user.proxyAddresses -any (\_ -startsWith "contoso")) |
-any ve -all işleçlerini kullanma
Koleksiyondaki öğelerden birine veya tümüne koşul uygulamak için aşağıdaki işleçleri kullanabilirsiniz:
-
-any: Koleksiyondaki en az bir öğe koşulla eşleştiğinde memnun olur. -
-all: Koleksiyondaki tüm öğeler koşula uyduğunda karşılanır.
Örnek 1
assignedPlans , kullanıcıya atanan tüm hizmet planlarını listeleyen çok değerli bir özelliktir. Hizmet planları lisanslar veya ürünlerle aynı değildir. Daha fazla bilgi için bkz . Lisanslama için ürün adları ve hizmet planı tanımlayıcıları.
Bir kullanıcıya atanan hizmet planı kimliklerini bulmak için Microsoft Graph PowerShell'i User.Read.All şu izinle kullanın:
Connect-MgGraph -Scopes 'User.Read.All'

Get-MgUser -UserId user@contoso.com -Property assignedPlans |
  Select-Object -ExpandProperty assignedPlans |
  Select-Object service, servicePlanId, capabilityStatus | Format-List
Aşağıdaki ifade, Exchange Online (Plan 2) hizmet planına GUID değeriyle sahip olan ve ayrıca Enabled durumunda bulunan kullanıcıları seçer:
user.assignedPlans -any (assignedPlan.servicePlanId -eq "efb87545-963c-4e0d-99df-69c6916d9eb0" -and assignedPlan.capabilityStatus -eq "Enabled")
Kuralın yalnızca hizmet planı etkin olan kullanıcılarla eşleşmesini istediğinizde assignedPlan.capabilityStatus -eq "Enabled" ekleyin.
Microsoft 365 veya diğer Microsoft Online Services özelliğinin etkinleştirildiği tüm kullanıcıları gruplandırmak için bunun gibi bir kural kullanabilirsiniz. Daha sonra gruba bir dizi ilke içeren kuralı uygulayabilirsiniz.
Örnek 2
Aşağıdaki ifade, Intune hizmetiyle ilişkili herhangi bir hizmet planına sahip olan tüm kullanıcıları seçer (hizmet adıyla SCOtanımlanır):
user.assignedPlans -any (assignedPlan.service -eq "SCO" -and assignedPlan.capabilityStatus -eq "Enabled")
Örnek 3
Aşağıdaki ifade, Intune hizmetiyle ilişkili etkin hizmet planı olmayan tüm kullanıcıları seçer (hizmet adıyla SCOtanımlanır):
user.assignedPlans -all (assignedPlan.service -ne "SCO" -or assignedPlan.capabilityStatus -ne "Enabled")
Bu kural, hizmet planı atanmamış kullanıcıları da içerir. Hizmet planı olmayan kullanıcıları dışlamak istiyorsanız, bu kuralı başka bir koşulla birleştirin.
Örnek 4
Aşağıdaki ifade, atanmış hizmet planı olmayan tüm kullanıcıları seçer:
user.assignedPlans -all (assignedPlan.servicePlanId -eq null)
Alt çizgi (_) söz dizimini kullanma
Alt çizgi (_) söz dizimi, dinamik üyelik grubuna kullanıcı veya cihaz eklemek amacıyla, çok değerli dize koleksiyonu özelliklerinden birindeki belirli bir değerin yer aldığı durumlarla eşleştirilir. Bunu -any veya -all işleciyle kullanırsınız.
İşte user.proxyAddress üzerine üye eklemek için bir kuralda alt çizgi kullanma örneği. (user.otherMails için aynı şekilde çalışır.) Bu kural, contoso ile başlayan bir proxy adresi olan tüm kullanıcıları gruba ekler.
(user.proxyAddresses -any (_ -startsWith "contoso"))
Diğer özellikler ve ortak kurallar
Aşağıdaki bölümlerde dinamik üyelik grupları için diğer yaygın kural desenleri açıklanmaktadır.
Doğrudan raporlar için kural oluşturma
Bir yöneticinin tüm doğrudan raporlarını içeren bir grup oluşturabilirsiniz. Yöneticinin doğrudan raporları gelecekte değiştiğinde, grubun üyeliği otomatik olarak ayarlanır.
Not
Yönetici, doğrudan raporlayanlar dinamik grubuna da eklenir.
Aşağıdaki söz dizimini kullanarak doğrudan raporlar kuralını oluşturursunuz:
Direct Reports for "{objectID_of_manager}"
Aşağıda, yöneticinin nesne kimliği olan aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb geçerli bir kural örneği verilmiştir:
Direct Reports for "aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb"
Aşağıdaki ipuçları kuralı düzgün kullanmanıza yardımcı olabilir:
- Yönetici kimliği, yöneticinin nesne kimliğidir. Bunu yöneticinin profilinde bulabilirsiniz.
- Kuralın çalışması için özelliğin kuruluşunuzdaki kullanıcılar için doğru ayarlandığından
Manageremin olun. Kullanıcının profilindeki geçerli değeri de kontrol edebilirsiniz. - Bu kural yalnızca yöneticinin doğrudan raporlarını destekler. Yöneticinin doğrudan raporlarını ve raporlarını içeren bir grup oluşturamazsınız.
- Bu kuralı diğer üyelik kurallarıyla birleştiremezsiniz.
Tüm kullanıcılar için kural oluşturma
Üyelik kuralı kullanarak bir kuruluştaki tüm kullanıcıları içeren bir grup oluşturabilirsiniz. Gelecekte kullanıcılar kuruluşa eklendiğinde veya kuruluştan kaldırıldığında, grubun üyeliği otomatik olarak ayarlanır.
-ne işleci ve null değerini içeren tek bir ifade kullanarak tüm kullanıcılar için kuralı oluşturursunuz. Bu kural, işletmeden işletmeye konuk kullanıcıları ve üye kullanıcıları gruba ekler.
user.objectId -ne null
Grubunuzun konuk kullanıcıları dışlamasını ve yalnızca kuruluşunuzun üyelerini içermesini istiyorsanız, aşağıdaki söz dizimini kullanabilirsiniz:
(user.objectId -ne null) -and (user.userType -eq "Member")
Tüm cihazlar için kural oluşturma
Üyelik kuralı kullanarak bir kuruluştaki tüm cihazları içeren bir grup oluşturabilirsiniz. Gelecekte cihazlar kuruluşa eklendiğinde veya kuruluştan kaldırıldığında, grubun üyeliği otomatik olarak ayarlanır.
Tüm cihazlar için -ne işleci ve null değerini içeren tek bir ifade kullanarak kuralı oluşturursunuz.
device.objectId -ne null
Uzantı öznitelikleri ve özel uzantı özellikleri
Uzantı öznitelikleri ve özel uzantı özellikleri, dinamik üyelik gruplarının kurallarında dize özellikleri olarak desteklenir.
Şirket içi Windows Server Active Directory'den uzantı özniteliklerini eşitleyebilirsiniz. Veya Microsoft Graph kullanarak uzantı özniteliklerini güncelleştirebilirsiniz.
Uzantı öznitelikleri biçimine ExtensionAttribute<X>sahiptir; burada <X> eşittir1-15. Dinamik üyelik grupları için kurallarda çok değerli uzantı özellikleri desteklenmez.
Aşağıda, özellik olarak uzantı özniteliği kullanan bir kural örneği verilmiştir:
(user.extensionAttribute15 -eq "Marketing")
Şirket içi Windows Server Active Directory veya bağlı bir hizmet olarak yazılım (SaaS) uygulamasından özel uzantı özelliklerini
Özel uzantı özelliklerinin biçimi user.extension_[GUID]_[Attribute] şeklindedir, burada:
-
[GUID], özelliği oluşturan uygulama için Microsoft Entra ID'deki benzersiz tanımlayıcının basitleştirilmiş sürümüdür. Yalnızca 0-9 ve A-Z karakterlerini içerir. -
[Attribute], özelliğin oluşturulduğu adıdır.
Özel uzantı özelliği kullanan bir kurala örnek olarak:
user.extension_c272a57b722d4eb29bfe327874ae79cb_OfficeNumber -eq "123"
Özel uzantı özellikleri dizin veya Microsoft Entra uzantı özellikleri olarak da adlandırılır.
Özel özellik adını dizinde bulmak için Graph Explorer'da bir kullanıcının özelliğini sorgulayabilir ve özellik adını arayabilirsiniz. Ayrıca, artık dinamik kural oluşturucusunda Özel uzantı özelliklerini al bağlantısını seçerek benzersiz bir uygulama kimliği girebilir ve dinamik üyelik grupları için bir kural oluştururken kullanılacak özel uzantı özelliklerinin tam listesini alabilirsiniz. Bu uygulamanın yeni özel uzantı özelliklerini almak için bu listeyi yenileyebilirsiniz. Uzantı öznitelikleri ve özel uzantı özellikleri kiracınızdaki uygulamalardan olmalıdır.
Daha fazla bilgi için bkz. Dinamik üyelik gruplarında öznitelikleri kullanma.
Cihazlar için kurallar
Grupta üyelik için cihaz nesnelerini seçen bir kural oluşturabilirsiniz. Hem kullanıcıları hem de cihazları grup üyesi olarak kullanamazsınız. Intune uygulaması ve ilke atamaları için, hedefleme gereksinimini karşılarken atama filtrelerini kullanın. Filtreler, atanan bir grup içindeki yönetilen cihazları veya uygulamaları içerir veya dışlar. Koşullu Erişim, lisanslama veya Autopilot profil ataması gibi Intune dışı veya iş yükü arası senaryolar için dinamik grupları kullanın. Daha fazla bilgi için bkz. Microsoft Intune atama filtreleri oluşturma.
Not
organizationalUnit Öznitelik artık listelenmiyor ve bunu kullanmamalısınız. Intune bu dizeyi belirli durumlarda ayarlar, ancak Microsoft Entra ID tanımaz. Bu öznitelik temelinde gruplara cihaz eklenmez.
systemlabels özniteliği sadece okunabilir. Intune ile ayarlayamazsınız.
Windows 10 için deviceOSVersion özniteliğinin doğru biçimi device.deviceOSVersion -startsWith "10.0.1"'dir. PowerShell cmdlet'ini kullanarak biçimlendirmeyi Get-MgDevice doğrulayabilirsiniz:
Get-MgDevice -Search "displayName:YourMachineNameHere" -ConsistencyLevel eventual | Select-Object -ExpandProperty 'OperatingSystemVersion'
Aşağıdaki cihaz özniteliklerini kullanabilirsiniz.
| Cihaz özniteliği | Değerler | Örnekler |
|---|---|---|
accountEnabled |
true, false |
device.accountEnabled -eq true |
deviceCategory |
Geçerli bir cihaz kategorisi adı | device.deviceCategory -eq "BYOD" |
deviceId |
Geçerli bir Microsoft Entra cihaz kimliği | device.deviceId -eq "d4fe7726-5966-431c-b3b8-cddc8fdb717d" |
deviceManagementAppId |
Microsoft Entra ID'de mobil cihaz yönetimi için geçerli bir uygulama kimliği | Microsoft Intune tarafından yönetilen cihazlar için device.deviceManagementAppId -eq "0000000a-0000-0000-c000-000000000000"System Center Configuration Manager ile ortak yönetilen cihazlar için "54b943f8-d761-4f8d-951e-9cea1846db5a" |
deviceManufacturer |
Herhangi bir dize değeri | device.deviceManufacturer -eq "Samsung" |
deviceModel |
Herhangi bir dize değeri | device.deviceModel -eq "iPad Air" |
displayName |
Herhangi bir dize değeri | device.displayName -eq "Rob iPhone" |
deviceOSType |
Herhangi bir dize değeri | (device.deviceOSType -eq "iPad") -or (device.deviceOSType -eq "iPhone")device.deviceOSType -startsWith "AndroidEnterprise"device.deviceOSType -eq "AndroidForWork"device.deviceOSType -eq "Windows" |
deviceOSVersion |
Herhangi bir dize değeri | device.deviceOSVersion -eq "9.1"device.deviceOSVersion -startsWith "10.0.1" |
deviceOwnership
1 |
Personal, Company, Unknown |
device.deviceOwnership -eq "Company" |
devicePhysicalIds |
Windows Autopilot kullanan herhangi bir dize değeri, örneğin tüm Windows Autopilot cihazları, OrderID veya PurchaseOrderID |
device.devicePhysicalIDs -any _ -startsWith "[ZTDId]"device.devicePhysicalIds -any _ -eq "[OrderID]:179887111881"device.devicePhysicalIds -any _ -eq "[PurchaseOrderId]:76222342342" |
deviceTrustType
2 |
AzureAD, ServerAD, Workplace |
device.deviceTrustType -eq "AzureAD" |
enrollmentProfileName |
Apple Otomatik Cihaz Kaydı, Android Enterprise şirkete ait ayrılmış cihaz kaydı veya Windows Autopilot için profil adı | device.enrollmentProfileName -eq "DEP iPhones" |
extensionAttribute1
3 |
Herhangi bir dize değeri | device.extensionAttribute1 -eq "some string value" |
extensionAttribute2 |
Herhangi bir dize değeri | device.extensionAttribute2 -eq "some string value" |
extensionAttribute3 |
Herhangi bir dize değeri | device.extensionAttribute3 -eq "some string value" |
extensionAttribute4 |
Herhangi bir dize değeri | device.extensionAttribute4 -eq "some string value" |
extensionAttribute5 |
Herhangi bir dize değeri | device.extensionAttribute5 -eq "some string value" |
extensionAttribute6 |
Herhangi bir dize değeri | device.extensionAttribute6 -eq "some string value" |
extensionAttribute7 |
Herhangi bir dize değeri | device.extensionAttribute7 -eq "some string value" |
extensionAttribute8 |
Herhangi bir dize değeri | device.extensionAttribute8 -eq "some string value" |
extensionAttribute9 |
Herhangi bir dize değeri | device.extensionAttribute9 -eq "some string value" |
extensionAttribute10 |
Herhangi bir dize değeri | device.extensionAttribute10 -eq "some string value" |
extensionAttribute11 |
Herhangi bir dize değeri | device.extensionAttribute11 -eq "some string value" |
extensionAttribute12 |
Herhangi bir dize değeri | device.extensionAttribute12 -eq "some string value" |
extensionAttribute13 |
Herhangi bir dize değeri | device.extensionAttribute13 -eq "some string value" |
extensionAttribute14 |
Herhangi bir dize değeri | device.extensionAttribute14 -eq "some string value" |
extensionAttribute15 |
Herhangi bir dize değeri | device.extensionAttribute15 -eq "some string value" |
isRooted |
true, false |
device.isRooted -eq true |
managementType |
Mobil cihaz yönetimi (mobil cihazlar için) | device.managementType -eq "MDM" |
memberOf (önizleme) |
Dizeler koleksiyonu (grup nesnesi kimlikleri) | device.memberOf -any (group.objectId -in ['value']) |
objectId |
Geçerli bir Microsoft Entra nesne kimliği | device.objectId -eq "aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb" |
profileType |
Microsoft Entra ID'da geçerli bir profile türü | device.profileType -eq "RegisteredDevice" |
systemLabels
4 |
Modern Workplace cihazlarını etiketlemek için Intune cihaz özelliğiyle eşleşen salt okunur bir dize | device.systemLabels -startsWith "M365Managed" SystemLabels |
1 Cihazlar için dinamik üyelik grupları oluştururken deviceOwnership kullanmanız gerektiğinde, değeri Company ile eşit olacak şekilde ayarlayın. Intune'da cihaz sahipliği Corporate olarak temsil edilir. Daha fazla bilgi için bkz. ownerTypes.
2 Cihazlar için dinamik üyelik grupları oluşturmak için deviceTrustType kullandığınızda, değeri Microsoft Entra katılmış cihazları temsil etmek için AzureAD eşit, karma Microsoft Entra katılmış cihazları temsil etmek için ServerAD veya kayıtlı Microsoft Entra cihazları temsil etmek için Workplace ayarlamanız gerekir.
3 Dinamik üyelik gruplarını cihazlar için oluşturmak amacıyla extensionAttribute1-15 kullandığınızda, cihazda extensionAttribute1-15 değerini ayarlamanız gerekir.
Microsoft Entra cihaz nesnesine extensionAttributes yazma hakkında daha fazla bilgi edinin.
4 kullandığınızda systemLabels, çeşitli bağlamlarda (cihaz yönetimi ve duyarlılık etiketleme gibi) kullanılan salt okunur bir öznitelik Intune aracılığıyla düzenlenemez.
İlgili içerik
- Microsoft Entra gruplarını ve grup üyeliğini yönet
Microsoft Entra ID