Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
TIntuneIntune tarafından yönetilen cihazlara sertifika vermek için Microsoft Bulut PKI'sını kullanın. Microsoft Bulut PKI, Intune yönetilen cihazlar için sertifika yaşam döngüsü yönetimini basitleştiren ve otomatikleştiren bulut tabanlı bir hizmettir. Şirket içi sunuculara, bağlayıcılara veya donanıma gerek kalmadan kuruluşunuz için ayrılmış bir ortak anahtar altyapısı (PKI) sağlar. Desteklenen tüm platformlar için sertifika verme, yenileme ve iptal işlemlerini Intune.
Bu makalede Intune için Microsoft Bulut PKI'sı, nasıl çalıştığı ve mimarisi hakkında genel bir bakış sunulmaktadır.
PKI nedir?
PKI, cihazlar ve hizmetler arasında verilerin kimliğini doğrulamak ve şifrelemek için dijital sertifikalar kullanan bir sistemdir. PKI sertifikaları, VPN, Wi-Fi, e-posta, web ve cihaz kimliği gibi çeşitli senaryoların güvenliğini sağlamak için gereklidir. Ancak, PKI sertifikalarını yönetmek, özellikle çok sayıda cihazı ve kullanıcısı olan kuruluşlar için zor, maliyetli ve karmaşık olabilir. Cihazlarınızın ve kullanıcılarınızın güvenliğini ve üretkenliğini artırmak ve tam olarak yönetilen bir bulut PKI hizmetine dijital dönüşümünüzü hızlandırmak için Microsoft Bulut PKI'yı kullanabilirsiniz. Buna ek olarak, Active Directory Sertifika Hizmetleri (ADCS) veya özel şirket içi sertifika yetkililerinin iş yüklerini azaltmak için Bulut PKI hizmetinden yararlanabilirsiniz.
Önkoşullar
 Lisans gereksinimleri
Bu özellik, Microsoft Intune Plan 1, Microsoft Intune Plan 1 veya Plan 2'ye ek olarak bir abonelik gerektirir. Lisans seçenekleri için Microsoft Intune planları ve fiyatları ile Microsoft 365 Güvenlik Kurumsal Planları'na bakın.
Not
Microsoft Bulut PKI, GCC Yüksek ortamlarında kullanılabilir. DoD ortamlarında kullanılamaz.
 Cihaz platformu gereksinimleri
Microsoft Bulut PKI hizmetini şu platformlarla kullanabilirsiniz:
- Android
- iOS/iPadOS
- macOS
- Windows
Cihazlar IntuneIntune'a kaydedilmelidir ve platform IntuneIntune cihaz yapılandırması SCEP sertifika profilini desteklemelidir.
 Rol gereksinimleri
Özel IntuneIntune rollerine atamak için aşağıdaki izinler kullanılabilir. Bu izinler, kullanıcıların yönetim merkezinde CA'ları görüntüleyebilmesini ve yönetebilmesini sağlar.
- CA'ları okuma: Bu izne atanan herhangi bir kullanıcı CA'nın özelliklerini okuyabilir.
- Sertifika yetkilileri oluşturma: Bu izne atanan herhangi bir kullanıcı, bir kök veya sertifika CA'sı oluşturabilir.
- Verilen yaprak sertifikalarını iptal etme: Bu izne atanan herhangi bir kullanıcı, sertifika veren bir CA tarafından verilen bir sertifikayı el ile iptal etme yeteneğine sahiptir. Bu izin aynı zamanda okuma CA iznini de gerektirir.
Köke ve veren CA'lara kapsam etiketleri atayabilirsiniz. Özel rollerin ve kapsam etiketlerinin nasıl oluşturulacağı hakkında daha fazla bilgi için bkz: Role-based access control with Microsoft IntuneMicrosoft Intune.
Manage Cloud PKI, in Microsoft IntuneMicrosoft Intune admin center
Microsoft Bulut PKI nesneleri, Microsoft IntuneMicrosoft Intune yönetim merkezinde oluşturulur ve yönetilir. Buradan aşağıdakileri yapabilirsiniz:
- Kuruluşunuz için Microsoft Bulut PKI'yı ayarlayın ve kullanın.
- Kiracınızda Bulut PKI'yı etkinleştirin.
- Sertifika profilleri oluşturup cihazlara atayın.
- Verilen sertifikaları izleyin.
Bulut PKI veren bir CA oluşturduktan sonra dakikalar içinde sertifika vermeye başlayabilirsiniz.
Özelliklere genel bakış
Aşağıdaki tabloda, Microsoft Bulut PKI ve Microsoft Intune ile desteklenen özellikler ve senaryolar listelenmiştir: Microsoft Intune.
| Özellik | Genel bakış |
|---|---|
| Create multiple certificate authorities (CA) in an IntuneIntune tenant | Bulutta kök ve veren CA ile iki katmanlı PKI hiyerarşisi oluşturun. |
| Kendi CA'nızı (BYOCA) getirin | Intune Veren CA'yı Active Directory Sertifika Hizmetleri veya Microsoft dışı bir sertifika hizmeti aracılığıyla özel bir CA'ya bağlayın. Mevcut bir PKI altyapınız varsa, aynı kök CA'yı koruyabilir ve dış kökünüze zincir oluşturan bir sertifika CA'sı oluşturabilirsiniz. Bu seçenek, dış özel CA N+ katmanı hiyerarşileri için destek içerir. |
| İmzalama ve Şifreleme algoritmaları | IntuneIntune RSA, 2048, 3072 ve 4096 anahtar boyutlarını destekler. |
| Karma algoritmalar | IntuneIntune, SHA-256, SHA-384 ve SHA-512'yi destekler. |
| HSM anahtarları (imzalama ve şifreleme) | Anahtarlar AzureAzure Yönetilen Donanım Güvenlik Modülü (AzureAzure Yönetilen HSM) kullanılarak sağlanır. Bulut PKI CA'ları HSM imzalama ve şifreleme anahtarlarını kullanır. Azure HSM için Azure aboneliği gerekmez. |
| Yazılım Anahtarları (imzalama ve şifreleme) | Intune Paketi'nin veya tek başına Bulut PKI'sının deneme süresi sırasında oluşturulan CA'lar, kullanarak yazılım destekli imzalama ve şifreleme anahtarlarını kullanırSystem.Security.Cryptography.RSA. |
| Sertifika kayıt yetkilisi | Her Bulut PKI Veren CA için Basit Sertifika Kayıt Protokolü'nü (SCEP) destekleyen bir Bulut Sertifikası Kayıt Yetkilisi sağlama. |
| Sertifika İptal Listesi (CRL) dağıtım noktaları | IntuneIntune, her CA için CRL dağıtım noktasını (CDP) barındırır. CRL'nin geçerlilik süresi yedi gündür. Yayımlama ve yenileme her 3,5 günde bir gerçekleşir. CRL, her sertifika iptalinde güncelleştirilir. |
| Yetkili Bilgileri Erişimi (AIA) uç noktaları | IntuneIntune, her Veren CA için AIA uç noktasını barındırır. AIA uç noktası, bağlı olan taraflar tarafından üst sertifikaları almak için kullanılabilir. |
| Kullanıcılar ve cihazlar için son varlık sertifikası verme | Yaprak sertifika verme olarak da adlandırılır. Destek, SCEP (PKCS#7) protokolü ve sertifika biçiminin yanı sıra SCEP profilini destekleyen Intune-MDM kayıtlı cihazlara yöneliktir. |
| Sertifika yaşam döngüsü yönetimi | Son varlık sertifikalarını verin, yenileyin ve iptal edin. |
| Raporlama panosu | Etkin, süresi dolmuş ve iptal edilmiş sertifikaları, IntuneIntune yönetim merkezindeki ayrılmış bir panodan izleyin. Verilen yaprak sertifikaların ve diğer sertifikaların raporlarını görüntüleyin ve yaprak sertifikalarını iptal edin. Raporlar 24 saatte bir güncelleştirilir. |
| Denetim | TIntuneIntune yönetim merkezinde oluşturma, iptal etme ve arama eylemleri gibi yönetici etkinliklerini denetleyin. |
| Rol tabanlı erişim denetimi (RBAC) izinleri | Microsoft Bulut PKI izinleriyle özel roller oluşturun. Sağlanan izinler CA'ları okumanıza, CA'ları devre dışı bırakmanıza ve yeniden etkinleştirmenize, verilen yaprak sertifikaları iptal etmenize ve sertifika yetkilileri oluşturmanıza olanak tanır. |
| Kapsam etiketleri | Yönetim merkezinde oluşturduğunuz tüm CA'lara kapsam etiketleri ekleyin. Kapsam etiketleri eklenebilir, silinebilir ve düzenlenebilir. |
Mimari
Microsoft Bulut PKI, ortak anahtar altyapısının karmaşıklığını ve yönetimini basitleştirmek için birlikte çalışan birkaç temel bileşenden oluşur. Sertifika yetkilileri oluşturmak ve barındırmak için bir Bulut PKI hizmeti ve Intune kayıtlı cihazlardan gelen sertifika isteklerine otomatik olarak hizmet vermek için bir sertifika kayıt yetkilisi içerir. Kayıt yetkilisi Basit Sertifika Kaydı Protokolü'nü (SCEP) destekler.
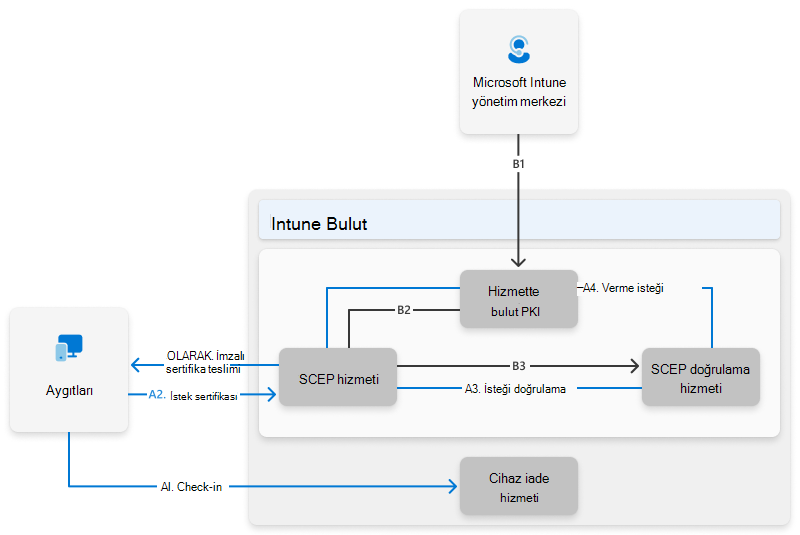
* Hizmetlerin dökümü için Bileşenler'e bakın.
Bileşenleri:
A - Microsoft IntuneMicrosoft Intune
B - Microsoft Bulut PKI hizmetleri
- B1 - Microsoft Bulut PKI hizmeti
- B2 - Microsoft Bulut PKI SCEP hizmeti
- B3 - Microsoft Bulut PKI SCEP doğrulama hizmeti
Sertifika kayıt yetkilisi diyagramda B2 ve B3'ü oluşturur.
Bu bileşenler, şirket içi sertifika yetkilisi NDES ve IntuneIntune sertifika bağlayıcısı ihtiyacının yerini alır.
Eylemler:
Cihaz IntuneIntune hizmetini iade etmeden önce, bir IntuneIntune yöneticisi veya Microsoft Bulut PKI hizmetini yönetme izinlerine sahip IntuneIntune rolü aşağıdaki eylemleri tamamlamalıdır:
- TMicrosoft IntuneMicrosoft Intune'da kök ve veren CA'lar için gerekli Bulut PKI sertifika yetkilisini oluşturun.
- Kök ve sertifika veren CA'lar için gerekli güven sertifikası profillerini oluşturup atayın.
- Gerekli platforma özgü SCEP sertifika profillerini oluşturun ve atayın.
Bu eylemler B1, B2 ve B3 bileşenlerini gerektirir.
Not
TIntuneIntune yönetilen cihazlara sertifika vermek için bir Bulut PKI Veren Sertifika Yetkilisi gerekir. Bulut PKI, Sertifika Kayıt Yetkilisi işlevi gören bir SCEP hizmeti sağlar. Hizmet, bir SCEP profili kullanarak Intune yönetilen cihazlar adına Veren CA'dan sertifika ister.
Akış, diyagramda A1 ile A5 arasında gösterilen aşağıdaki eylemlerle devam eder:
Cevap 1'e dokunun. Bir cihaz IntuneIntune hizmetini iade eder ve güvenilir sertifikayı ve SCEP profillerini alır.
A2 olarak adlandırılır. SCEP profiline bağlı olarak, cihaz bir sertifika imzalama isteği (CSR) oluşturur. Özel anahtar cihazda oluşturulur ve hiçbir zaman cihazdan ayrılmaz. CSR ve SCEP sınaması buluttaki SCEP hizmetine (SCEP profilindeki SCEP URI özelliği) gönderilir. SCEP sınaması şifrelenir ve IntuneIntune SCEP RA anahtarları kullanılarak imzalanır.
Cevap 3'e dokunun. SCEP doğrulama hizmeti, KSS'yi SCEP sınamasına karşı doğrular. Doğrulama, isteğin kayıtlı ve yönetilen bir cihazdan gelmesini sağlar. Ayrıca, sınamanın değiştirilmemesini ve SCEP profilinden beklenen değerlerle eşleşmesini de sağlar. Bu denetimlerden herhangi biri başarısız olursa, sertifika isteği reddedilir.
A4'e bakın. CSR doğrulandıktan sonra, kayıt yetkilisi olarak da bilinen SCEP doğrulama hizmeti, sertifika veren CA'nın CSR'yi imzalamasını ister.
A5 olarak ayarlanmıştır. İmzalı sertifika IntuneIntune MDM'ye kayıtlı cihaza teslim edilir.
Not
SCEP sınaması şifrelenir ve IntuneIntune SCEP kayıt yetkilisi anahtarları kullanılarak imzalanır.
Microsoft Bulut PKI'sını deneyin
Bir deneme süresi boyunca IntuneIntune yönetim merkezinde Microsoft Bulut PKI özelliğini deneyebilirsiniz. Mevcut denemeler şunları içerir:
Deneme süresi boyunca, kiracınızda en fazla üç CA oluşturabilirsiniz. Deneme sırasında oluşturulan Bulut PKI CA'ları, yazılım destekli anahtarlar kullanır ve anahtarları oluşturmak ve imzalamak için kullanır System.Security.Cryptography.RSA . Bulut PKI lisansı satın aldıktan sonra CA'ları kullanmaya devam edebilirsiniz. Ancak, anahtarlar yazılım destekli kalır ve HSM destekli anahtarlara dönüştürülemez. Microsoft Intune Microsoft IntuneMicrosoft Intune hizmeti tarafından yönetilen CA anahtarları. HSM özelliklerini Azure için Azure aboneliği gerekmez.
CA yapılandırma örnekleri
CA'ları veren ve kendi CA'larınızı getiren iki katmanlı Bulut PKI kök & Intune bir arada bulunabilir. Microsoft Bulut PKI'da CA'lar oluşturmak için örnek olarak verilen aşağıdaki yapılandırmaları kullanabilirsiniz:
İki veren CA'sı olan bir kök CA
Biri sertifika veren CA'sı olan bir kök CA ve diğeri de kendi CA'nı getir.
Üç kendi CA'nı getir
Bilinen sorunlar ve sınırlamalar
En son değişiklikler ve eklemeler için bkz. TMicrosoft IntuneMicrosoft Intune'daki yenilikler.
Bir IntuneIntune kiracısında en fazla üç CA oluşturabilirsiniz.
Lisanslı Bulut PKI - Azure mHSM anahtarları kullanılarak toplam 3 CA oluşturulabilir.
Deneme Sürümü Bulut PKI - TIntuneIntune Suite veya tek başına Bulut PKI denemesi sırasında toplam 3 CA oluşturulabilir.
Aşağıdaki CA türleri CA kapasitesine dahil edilir:
- Bulut PKI Kök CA'sı
- Bulut PKI Veren CA
- BYOCA Veren CA
Veri yerleşimi seçeneği şu anda Bulut PKI kullanan müşteriler tarafından kullanılamıyor.