Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Güvenlik Maruz Kalma Yönetimi, uç noktalar, bulut ortamları, operasyonel teknoloji (OT) ortamları ve dış saldırı yüzeyleri genelindeki tüm dijital varlıklarınızdan güvenlik duruşu verilerini birleştirerek saldırı yüzeyinizi eşlemenizi ve güvenlik çalışmalarınızı en büyük risk altında olan alanlara odaklamanızı sağlar. Uç Nokta için Microsoft Defender, Kimlik için Microsoft Defender, Microsoft Defender for Cloud (Azure, AWS ve GCP dahil), Microsoft Entra ID ve diğerleri gibi Microsoft Güvenlik ürünlerinden gelen veriler, birleşik portalda Exposure Management içinde otomatik olarak alınır ve birleştirilir. Pozlama Yönetimi veri bağlayıcıları aracılığıyla bir dizi dış veri kaynağına bağlanarak bu verileri daha da zenginleştirebilir ve genişletebilirsiniz.
Varlıklarınızın ve güvenlik sinyallerinizin kapsamını sağlamak ve varlıklarınız için kapsamlı, tek bir gerçek kaynağı oluşturmanıza yardımcı olmak için, Pozlama Yönetimi veri bağlayıcıları sağlar. Bu bağlayıcılar, ServiceNow gibi CMDB araçları, Tenable, Qualys ve Rapid7 gibi güvenlik açığı yönetim araçları, Wiz ve Palo Alto Prisma gibi bulut güvenlik araçları ve Armis, Dragos ve Forescout gibi OT araçları gibi üçüncü taraf güvenlik araçlarından veri alır.
Bu üçüncü taraf güvenlik açığı yönetimi bağlayıcıları, daha önce Azure bulut için Microsoft Defender'da bulunan 'kendi lisansını getir' tarayıcılarının yerini alır, ancak yalnızca bu işlevselliğin ötesinde önemli ölçüde daha fazla özellik sunar.
Avantajlar şunlardır:
- Birleşik görünürlük: Önceden silolanmış güvenlik açıkları ve dış kaynaklardan alınan varlık bilgileri artık birleşik Defender portalının Maruz Kalma Yönetimi envanterinde görünüyor
- Maruziyet grafiği içinde normalleştirilmiş: Tüm harici veriler kurumsal maruziyet grafiğine entegre edilir ve kapsamlı analiz için Saldırı Yüzeyi Haritası'nda incelenebilir
- Gelişmiş cihaz envanteri: Üçüncü taraf araçlardan elde edilen varlıklar ve bulgularla birleşik envanteri zenginleştirir
- Geliştirilmiş kritik varlık belirleme: Bağlayıcılar aracılığıyla bulunan varlık kritikliği sinyalleri, Pozlama Yönetimi'nde kritiklik etiketlerini otomatik olarak uygulamak için kullanılabilir
- İlişkileri eşleme: Dış varlıklar ile mevcut altyapı arasında bağlantılar oluşturur
- Yeni saldırı yollarını ortaya çıkarma: Dış varlıkları ve güvenlik açıklarını içeren saldırı yollarının bulunmasını sağlar
- Kapsamlı saldırı yüzeyi görünürlüğü: Microsoft ve üçüncü taraf güvenlik araçları arasında uçtan uca görünürlük sağlar
- Zenginleştirilmiş bağlam: Dış kaynaklardan varlık kritikliği ve iş uygulaması bağlamı içerir
- Gelişmiş analitik: Dış veriler, birleşik deneyimde KQL aracılığıyla gelişmiş avcılık sorguları kullanılarak incelenebilir
Dış çözümlere yönelik destek, Pozlama Yönetimi ile diğer güvenlik satıcılarının savunmalarını daha da kolaylaştırmaya, tümleştirmeye ve düzenlemeye yardımcı olur. Bu, güvenlik ekiplerinin duruşlarını ve maruz kalma durumlarını tüm saldırı yüzeyinde etkili bir şekilde yönetmesini sağlar.

OT veri bağlayıcıları, Microsoft Defender portalındaki birleşik bağlayıcı kataloğunda kullanılabilir. OT bağlayıcıları , Sistem>Veri yönetimi>Veri bağlayıcıları altında ayrılmış bir kurulum akışı kullanır.
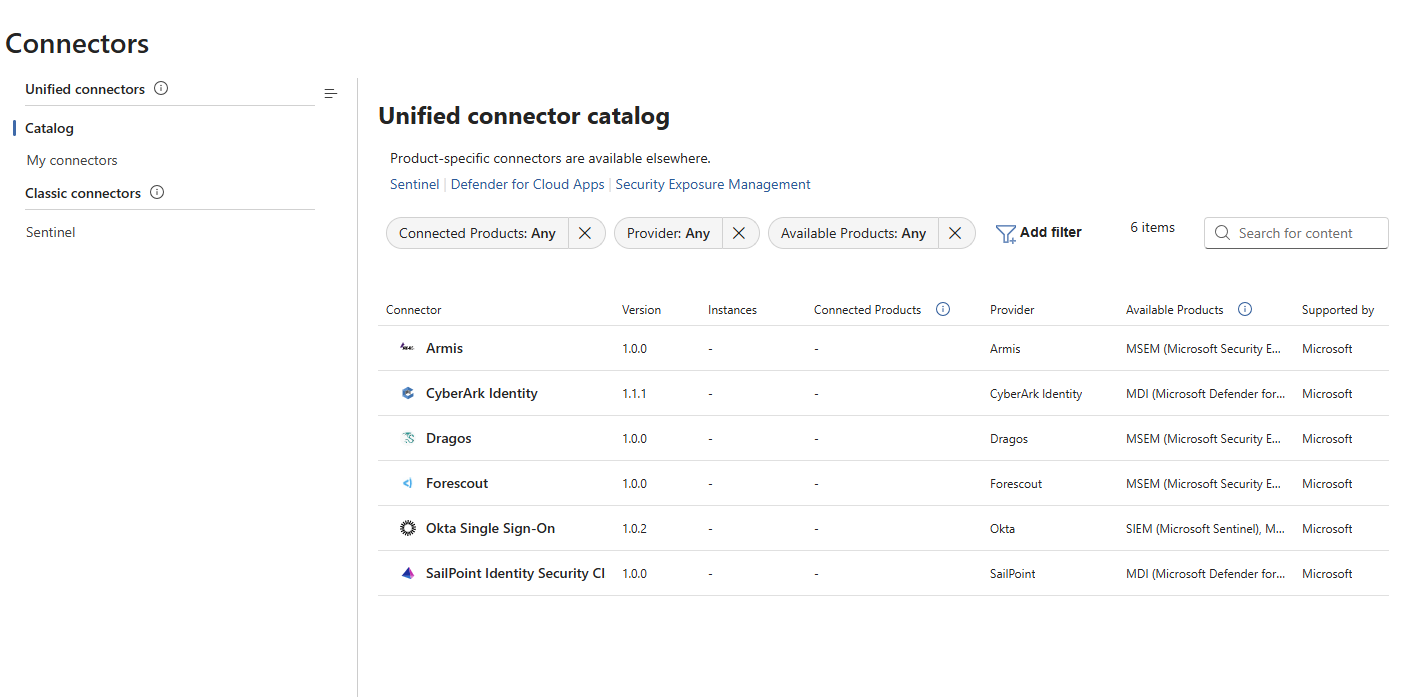
Microsoft Güvenlik Pozlama Yönetimi'ndeki Veri Bağlayıcıları şu anda önizleme aşamasındadır.
Önemli
Bu makaledeki bazı bilgiler önceden yayımlanmış bir ürünle ilgilidir ve ticari olarak piyasaya sürülmeden önce önemli ölçüde değiştirilmiş olabilir. Microsoft, burada sağlanan bilgilerle ilgili olarak açık veya zımni hiçbir garanti vermez.
Not
Önizleme aşamasında veri bağlayıcıları özelliğinin kullanımı ücretsizdir. Veri bağlayıcıları genel kullanıma sunulduktan sonra, her üçüncü taraf üründen alınan verilere göre tüketime dayalı bir ücret uygulanır. Dış bağlayıcıların faturalandırılmasına GA aşamasında başlanmadan önce fiyatlandırma duyurulacaktır.