Saldırı yollarını ve boğulma noktalarını belirleme
Defender CSPM'daki saldırı yolu analizi, saldırganın kritik varlıklarınıza erişmesine olanak tanıyabilecek gerçekçi açıklardan yararlanma zincirlerini ortaya çıkarır. Contoso Healthcare için saldırı yollarını anlamak çok önemlidir. Ortamda güvenlik açığı bulunan İnternet'e açık bir VM varsa, güvenlik ekibinin bir saldırganın bunu hasta önceliklendirme yardımcısı veya yapay zeka modellerini temel alan tıbbi kayıtlar veri kümesine ulaşmak için kullanıp kullanamayacağını bilmesi gerekir. Burada, saldırı yolu analizinin nasıl çalıştığını keşfedecek, Defender portalında saldırı yolu deneyiminde gezinecek, yolları tek tek araştıracak ve saldırı yollarının yapay zeka iş yüklerine nasıl yaydığını anlayacaksınız.
| Saldırı yolu öğesi | Açıklama |
|---|---|
| Giriş noktası | Bir saldırının başlayabildiği dış erişim noktası; örneğin, İnternet'te kullanıma sunulan bir VM veya genel olarak erişilebilir bir depolama alanı |
| Hedef varlık | Saldırganın ulaşmaya çalıştığı kritik kaynak ; örneğin, hasta durumu kayıtlarını içeren bir veritabanı veya Azure yapay zeka modeli uç noktası |
| Boğulma noktası | Birden çok saldırı yolunun yakınsadığı bir düğüm — boğulma noktasını düzeltmek aynı anda birkaç saldırı yolunu kesebilir |
| Güvenlik açığı olan düğüm | Yol boyunca yanal hareket etmeye olanak tanıyan bir güvenlik sorunu içeren kaynak |
Saldırı yolu analizinin nasıl çalıştığını anlama
Saldırı yolu analizi, ortamınızdaki gerçekçi sömürü zincirlerini tanımlamak için özel bir algoritma kullanır. Algoritma, kuruluşunuzun dışında başlayan ve iş açısından kritik hedeflere doğru ilerleyen gerçek, dışarıdan yönlendirilebilen ve yararlanılabilir tehditlere odaklanır.
Algoritma yalnızca dış giriş noktalarından ulaşılabilen ve yararlanılabilir olanları dikkate alır. Kısa veya boş bir saldırı yolları listesi, algoritmanın kritik varlıklarınız için doğrulanmış ve dışarıdan yararlanılabilir yol bulmadığı anlamına gelir; bu bir platform sorunu değil pozitif bir güvenlik sinyalidir.
Saldırı yolu analizi, aracısız tarama ile
Uyarı
Saldırı yolu analizi şu anda önizleme aşamasındadır. Önizleme özellikleri değiştirilebilir ve kullanılabilirliği sınırlı olabilir.
Defender portalında saldırı yolu analizinde gezinme
Saldırı yolu analizine Microsoft Defender portalın Pozlama Yönetimi bölümünden erişebilirsiniz. security.microsoft.com'da Microsoft Defender portalında oturum açın, ardından Exposure Management>Attack surface>Attack paths adresine gidin. Saldırı yolu deneyimi üç birincil görünüm sağlar: Genel Bakış sekmesi, Saldırı yolları listesi sekmesi ve Boğulma noktaları sekmesi.
Genel Bakış sekmesinde, saldırı yolu verilerinizin görsel bir özeti görüntülenir. Zaman içindeki saldırı yollarını, birden çok yolun yakınsandığı ilk beş boğulma noktası, risklere göre sıralanmış ilk beş saldırı yolu senaryosu ve en iyi hedeflerin ve en üst giriş noktalarının listesini gösteren bir eğilim grafiği görürsünüz.
Saldırı yolları listesi sekmesi, ortamınızda algılanan tüm saldırı yollarının filtrelenebilir bir tablosunu gösterir. Risk düzeyine (Yüksek, Orta, Düşük), varlık türüne, düzeltme durumuna veya son 30 gün gibi zaman çerçevesine göre filtreleyebilirsiniz. Güvenlik açığı bulunan düğümleri, giriş noktalarını, hedef varlıkları ve boğulma noktalarını vurgulayan graf tabanlı bir görselleştirme olan Saldırı Yolu Haritası'nı açmak için listeden bir saldırı yolu seçin.
Boğulma noktaları sekmesi, birden çok saldırı yolunun kesiştiği düğümleri listeler. Bunlar en yüksek kaldıraçlı düzeltme hedefleridir; bir boğulma noktasındaki bir güvenlik sorununu çözmek birkaç saldırı yolunu aynı anda bozabilir.
Uyarı
Boş bir saldırı yolları listesi görebilirsiniz. Bu beklenen bir davranıştır ve algoritmanın kritik varlıklarınız için dışarıdan yararlanılabilir bir yol bulmadığını (pozitif bir güvenlik sinyali) gösterir.
Saldırı yolu haritasını araştırma
Listeden bir saldırı yolu seçtiğinizde, bütün sömürü zincirini göstermek için Saldırı Yolu Haritası açılır. Örneğin, "İnternet'e açık VM, hasta durumu verilerine erişimle Azure OpenAI uç noktasına ulaşabilir" başlıklı bir saldırı yolunu düşünün. Harita bu zinciri görsel olarak görüntüler: bir giriş noktası (İnternet'e açık VM), güvenlik açığı olan bir düğüme (CVE güvenlik açığı olan VM) bağlanır ve bu da hedef varlığa (hizmetler arasında paylaşılan depolama hesabı) bağlanır (Azure Hasta durumu verilerine erişimi olan OpenAI hizmeti).
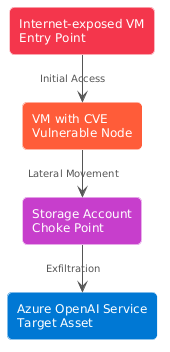
Ayrıntılar panelini açmak için haritadaki herhangi bir düğümü seçin. Bu adımla ilgili MITRE ATT&CK taktiklerini ve tekniklerini görürsünüz; örneğin, giriş noktası için İlk Erişim, ara düğümler için Yanal Hareket veya hassas verilerin yakınındaki düğümler için Veri Sızıntısı. Panelde ayrıca aşırı izinler, İnternet'e maruz kalma veya eşleşmeyen güvenlik açıkları gibi risk faktörleri de listelenir.
Ayrıntılar panelinde iki kategoriye sahip bir Öneriler bölümü bulunur. Öneriler , bu saldırı yolunu tamamen kesen güvenlik düzeltmeleridir; bunların çözülmesi yolu ortamınızdan kaldırır. Ek öneriler , kötüye kullanım riskini azaltır ancak tek başına çözümlendiğinde yolu tamamen bozmaz; bunlar yine de derinlemesine savunma önlemleri olarak ele alınabilecek değerlidir. Her öneri risk düzeyini, etkilenen kaynakları ve düzeltme kılavuzunu içerir.
Gerekli önerileri düzeltdikten sonra, çözümlenen yolun listeden kaldırılması 24 saat kadar sürebilir.
Saldırı yolları yapay zeka iş yüklerine nasıl genişler?
Defender CSPM saldırı yolu analizi, Azure OpenAI Service, Azure Yapay Zeka Atölyesi, Azure Machine Learning, Amazon Bedrock ve Google Vertex AI üzerinde dağıtılan yapay zeka iş yüklerine kadar uzanır.
Saldırı yolu analizi, model topraklama işlemleri sırasında yapay zeka modeli eğitim verilerinin, ince ayar veri kümelerinin ve çıkarım verilerinin risk altında olduğu senaryoları tanımlar. Örneğin, aşırı yönetilen kimlik izinlerine sahip, İnternet'e maruz kalan bir hesaplama kaynağı, model topraklama amacıyla kullanılan tıbbi kayıtlar veri kümesine erişimi olan bir Azure Yapay Zeka Atölyesi projesine ulaşabilir.
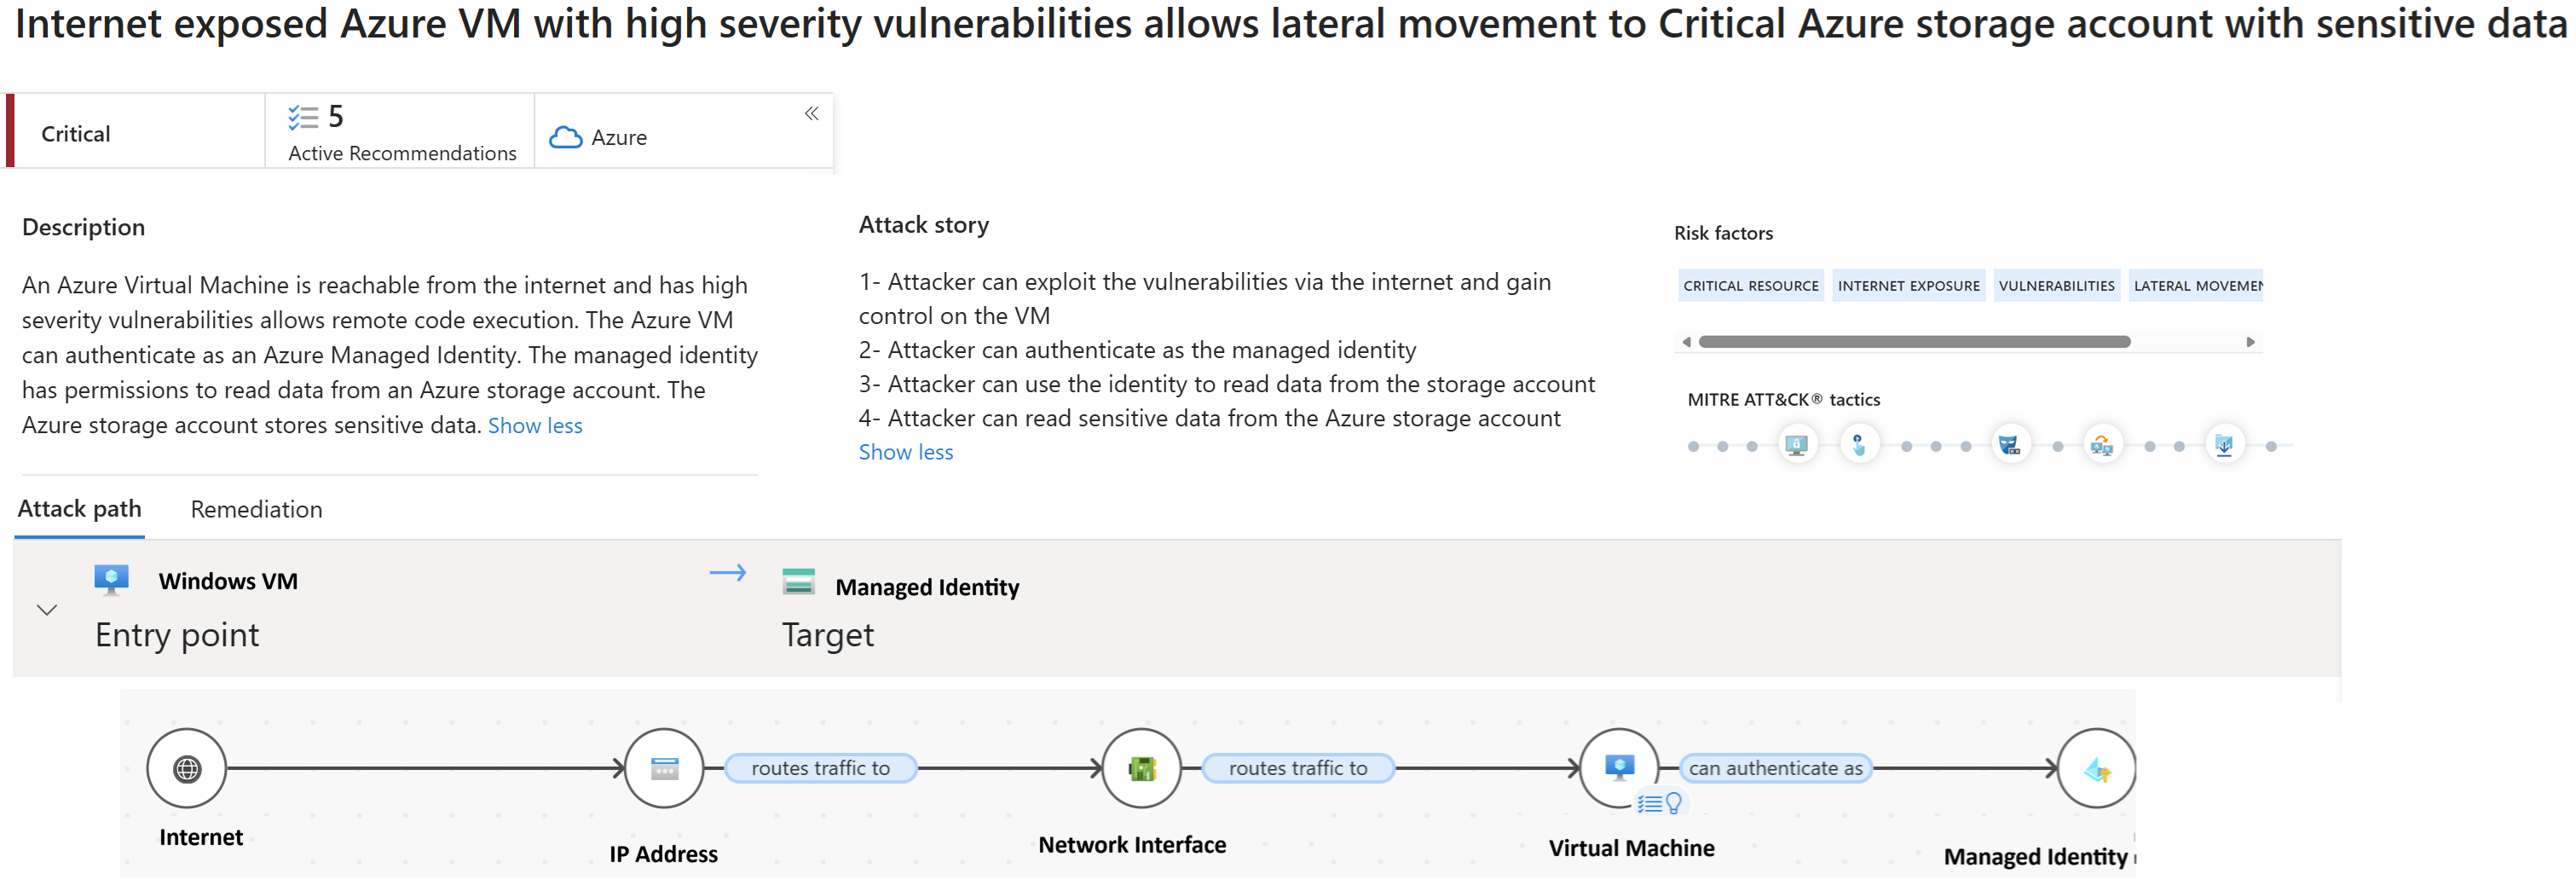
Saldırı yolu analizi bu açıklardan yararlanma zincirini ortaya çıkarır ve fazla izin veren rol atamaları veya genel kullanıma açık yapay zeka hizmeti uç noktaları gibi yanal hareketi etkinleştiren belirli güvenlik sorunlarını vurgular.
Yapay zekaya özgü saldırı yolu bulguları, geleneksel altyapı için kullandığınız saldırı yolları listesinde ve harita görünümünde görünür. Hedef varlıklar, yapay zeka modeli verileri veya yapay zeka hizmet uç noktaları olarak etiketlenir ve bir saldırı yolunun yapay zeka iş yüklerini tehdit ettiğinde bunu net hale getirir.
Saldırı yolu analizi, ortamınızda zaten var olan yararlanma zincirlerini gösterir.