Bulut güvenlik gezgini ile riskleri avlama
Contoso Healthcare'in güvenlik ekibi, önerileri ve saldırı yollarını gözden geçirerek bilinen riskler hakkında içgörü elde etti. Şimdi daha ileri gitmek istiyorlar; henüz standart öneriler listesinde yer almayabilecek risk desenlerini proaktif bir şekilde avlıyorlar. Örneğin, İnternet'te kullanıma açık olan ve hassas depolama hesaplarına erişimi olan bilinen güvenlik açıklarına sahip VM'ler var mı? Yapay zeka hizmetlerine yanal taşımayı etkinleştirebilecek kimlik izinleri var mı? Burada ortamınızdaki gizli risk bileşimlerini ortaya çıkaran özel graf tabanlı sorgular oluşturmak için Bulut Güvenlik Gezgini'ni kullanmayı öğreneceksiniz.
| Sorgu Bileşeni | Amaç | Example |
|---|---|---|
| Kaynak türü | Sorgunuz için başlangıç noktası | Sanal makineler, Depolama hesapları, Azure Yapay Zeka hizmetleri |
| Filtre koşulları | Sonuçları daraltan ölçütler | İnternet kullanıma sunuldu, güvenlik açıkları var, hassas veriler içeriyor |
| İlişki filtreleri | Kaynaklar arasındaki bağlantılar | "VM Depolama hesabına erişimi var" |
| Results | Tüm koşullarla eşleşen varlıklar | Düzeltme gerektiren belirli kaynaklar |
Bulut güvenlik gezginini ve güvenlik grafiğini anlama
Bulut Güvenlik Gezgini; kaynaklar, kimlikler, veriler, ağ açığa çıkarma ve güvenlik bulguları arasındaki ilişkileri eşleyen Bulut için Defender bağlam altyapısı olan bulut güvenlik grafiğini kullanır. Algoritmayla risklerin belirlendiği önerilerden farklı olarak gezgin, verilere kendi sorularınızı getirmenizi sağlar.
Güvenlik grafiği, verileri düzenli aralıklarla yenileme yöntemi olan anlık görüntü yayımlama yoluyla güncelleştirilir. Anlık görüntü yayımlama, iş yükü yapılandırma verilerinizin günlük güncelleştirmelerle güncel kalmasını sağlar.
Bu temelle, standart önerilerin kaçırabileceği risk bileşimlerini bulmak için özel çok kaynaklı sorgular oluşturursunuz. Örneğin, "İnternet'te kullanıma sunulan ve hassas veriler içeren depolama hesaplarına erişimi olan yüksek önem derecesine sahip güvenlik açıklarına sahip tüm VM'leri bulma" sorgusunu yapabilirsiniz. Bu sorgu türü bileşik riskleri ortaya çıkararak birden çok faktörün bir araya gelerek önemli ölçüde açığa çıktığı durumlardır.
Bulut Güvenlik Gezgini'nde gezinme ve sorgu oluşturma
Bulut Güvenlik Gezgini'ne Azure portalı üzerinden erişilir ve proaktif risk avcılığı için ayrılmış bir arabirim sağlanır.
Uyarı
Bulut Güvenlik Gezgini, Azure portalında kullanılabilir. portal.azure.com oturum açın ve Bulut için Microsoft Defender>Cloud Güvenlik Gezgini adresine gidin.
Sorgu oluşturmak, güvenlik sorularını eyleme dönüştürülebilir sonuçlara dönüştüren yapılandırılmış bir iş akışını izler:
- Açılan menüden bir kaynak türü seçin (örneğin, Sanal makineler, Depolama hesapları, Azure Yapay Zeka Hizmetleri).
- Filtre koşulları eklemek için + düğmesini seçin (örneğin, İnternet'te kullanıma sunulan, depolamaya bağlı, yüksek önemde güvenlik açıklarına sahiptir).
- Zincirleme koşullar oluşturmak için gerektiğinde ek kaynak türleri ve ilişki filtreleri ekleyin.
- Sorguyu güvenlik grafı üzerinde çalıştırmak için Ara'yı seçin.
- Sonuçları gözden geçirin; her satır, belirtilen tüm koşullarla eşleşen bir varlığı temsil eder.
- Düzeltme izleme veya raporlama sonuçlarını paydaşlara aktarmak için CSV raporunu indir'i seçin.
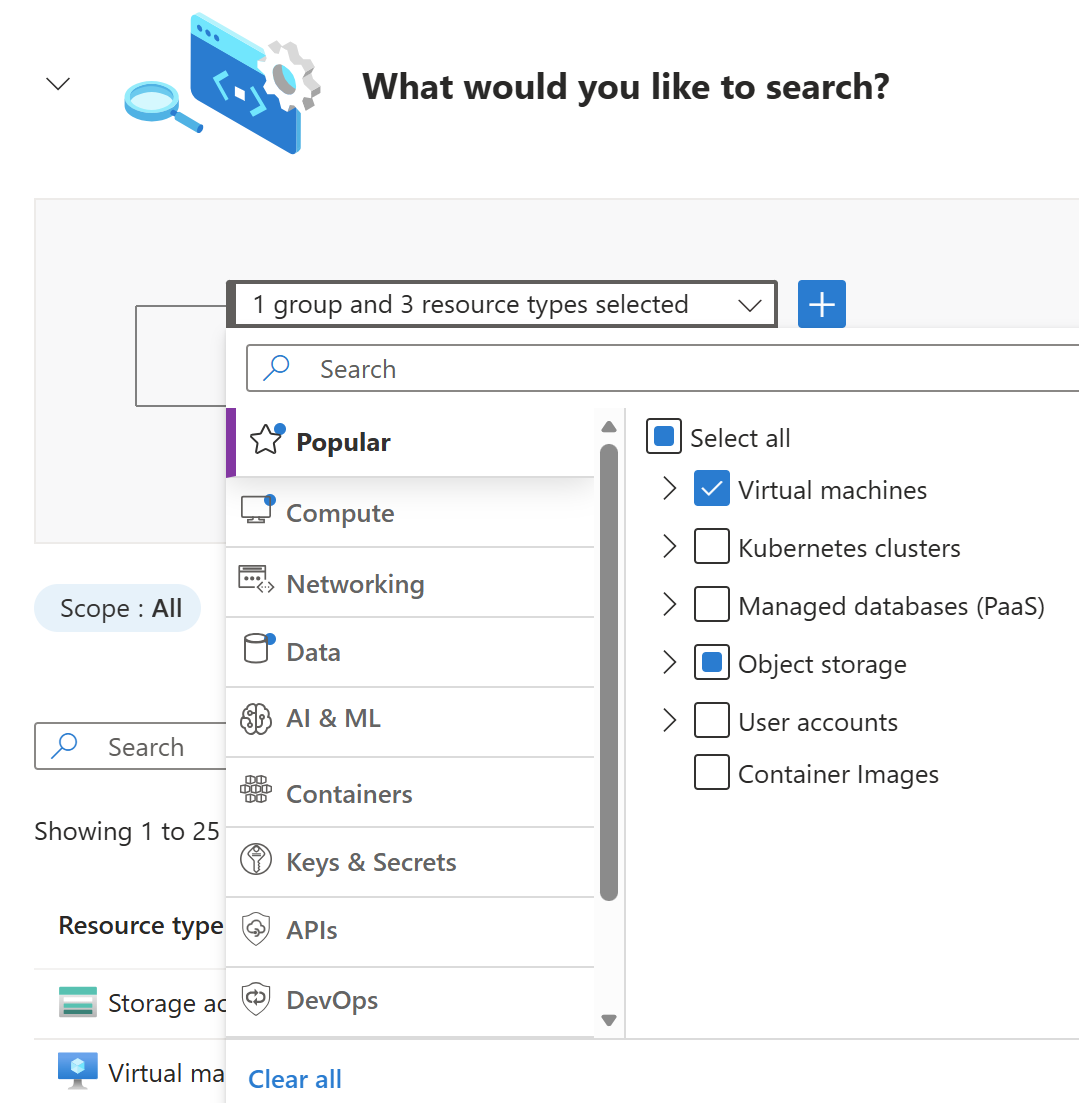
Filtreler varlık türü, açığa çıkarma, izinler, güvenlik açıkları, ağ bağlantıları ve yanal hareket potansiyeli gibi mantıksal kategoriler halinde gruplandırılır.
Gerçek saldırı senaryolarını modellemek için ilişki filtrelerini kullanarak birden çok kaynak türünü zincirleyebilirsiniz. Örneğin, hassas verileri "içeren" bir depolama hesabına "erişimi olan" bir VM için bir sorgu oluşturun. Bu zincirleme özelliği, saldırganların yüksek değerli hedeflere ulaşmak için kaynaklar arasındaki ilişkilerden yararlanarak ortamlar arasında nasıl hareket edeceğini yansıtır.
Yaygın risk desenleri için sorgu şablonlarını kullanma
Bulut Güvenlik Gezgini sayfasının alt kısmında, anında kullanım için önceden yapılandırılmış yaygın risk senaryolarını kapsayan önceden oluşturulmuş sorgu şablonları sağlanır. Şablonlar sıfırdan sorgu oluşturma gereksinimini ortadan kaldırarak düzenli proaktif avlanma uygulamaları oluşturmak için pratik bir başlangıç noktası sunar.
Şablonlar şunlar gibi senaryoları kapsar:
- Yüksek önem derecesinde güvenlik açıklarına sahip İnternet'te kullanıma sunulan VM'ler
- İnternet'ten erişilebilen hassas verilere sahip depolama hesapları
- Açığa çıkmış gizli bilgilere sahip kaynaklar (kimlik bilgileri, belirteçler veya ortam değişkenleri içinde ya da kodda bulunan anahtarlar)
- Kiracı genelinde yanal taşımayı etkinleştirebilecek yönetilen kimlik izinlerine sahip kaynaklar
Şablon kullanmak için, şablonu Bulut Güvenlik Gezgini sayfasının en altında bulun ve Sorguyu aç'ı seçin. Şablon, sorgu oluşturucusunu filtreler ve koşullarla önceden doldurur; bunu Ara'yı seçmeden önce değiştirebilirsiniz.
AWS veya GCP bulut bağlayıcıları etkin olduğunda ve bu hesaplarda Defender CSPM etkinleştirildiğinde, aynı gezgin arabirimi çoklu bulut sorgularını destekler. Hibrit bulut mimarilerine sahip kuruluşlar, bu tehdit avcılığı uygulamalarını tüm bağlı bulut platformlarında genişletebilir.
Sorgu sonuçlarını paylaşma ve dışarı aktarma
Sorgular, paylaşılabilir bir URL'yi panonuza kopyalayan Sorguyu paylaş bağlantısı düğmesi kullanılarak ekip üyeleriyle paylaşılabilir. Bir sorgu bir risk kümesi ortaya çıktığında, eşgüdümlü yanıt sağlamak için bağlantıyı iş yükü sahipleri veya idare ekipleriyle paylaşın. Düzeltme izleme veya raporlama sonuçlarını dışarı aktarmak için CSV raporunu indir'i seçin.