Güvenlik varsayılanlarını belirleme
Parola spreyi, yeniden yürütme ve kimlik avı gibi kimlikle ilgili yaygın saldırılar daha popüler hale geldiği için güvenliği yönetmek zor olabilir. Güvenlik varsayılanları, kuruluşlar kendi kimlik güvenlik hikayelerini yönetmeye hazır olana kadar müşterileri güvende tutmak için Microsoft'un kuruluşlar adına yönettiği güvenli varsayılan ayarlar sağlar. Güvenlik varsayılanları, aşağıdakiler gibi önceden yapılandırılmış güvenlik ayarları sağlar:
Tüm kullanıcıların çok faktörlü kimlik doğrulamasına kaydolmasını gerektirme.
Yöneticilerin çok faktörlü kimlik doğrulaması gerçekleştirmesini gerektirme.
Eski kimlik doğrulama protokollerini engelleme.
Kullanıcıların gerektiğinde çok faktörlü kimlik doğrulaması gerçekleştirmesini zorunlu kılması.
Azure portalına erişim gibi ayrıcalıklı etkinlikleri koruma.
Kullanılabilirlik
Microsoft güvenlik varsayılanları herkes tarafından kullanılabilir. Amaç, tüm kuruluşların ek ücret ödemeden temel düzeyde güvenlik etkinleştirilmiş olduğundan emin olmaktır. Kiracınız 22 Ekim 2019 tarihinde veya sonrasında oluşturulduysa, güvenlik varsayılanları zaten etkin olabilir. Tüm kullanıcıları korumak için, güvenlik varsayılanları oluşturma sırasında tüm yeni kiracılarda etkinleştirilir.
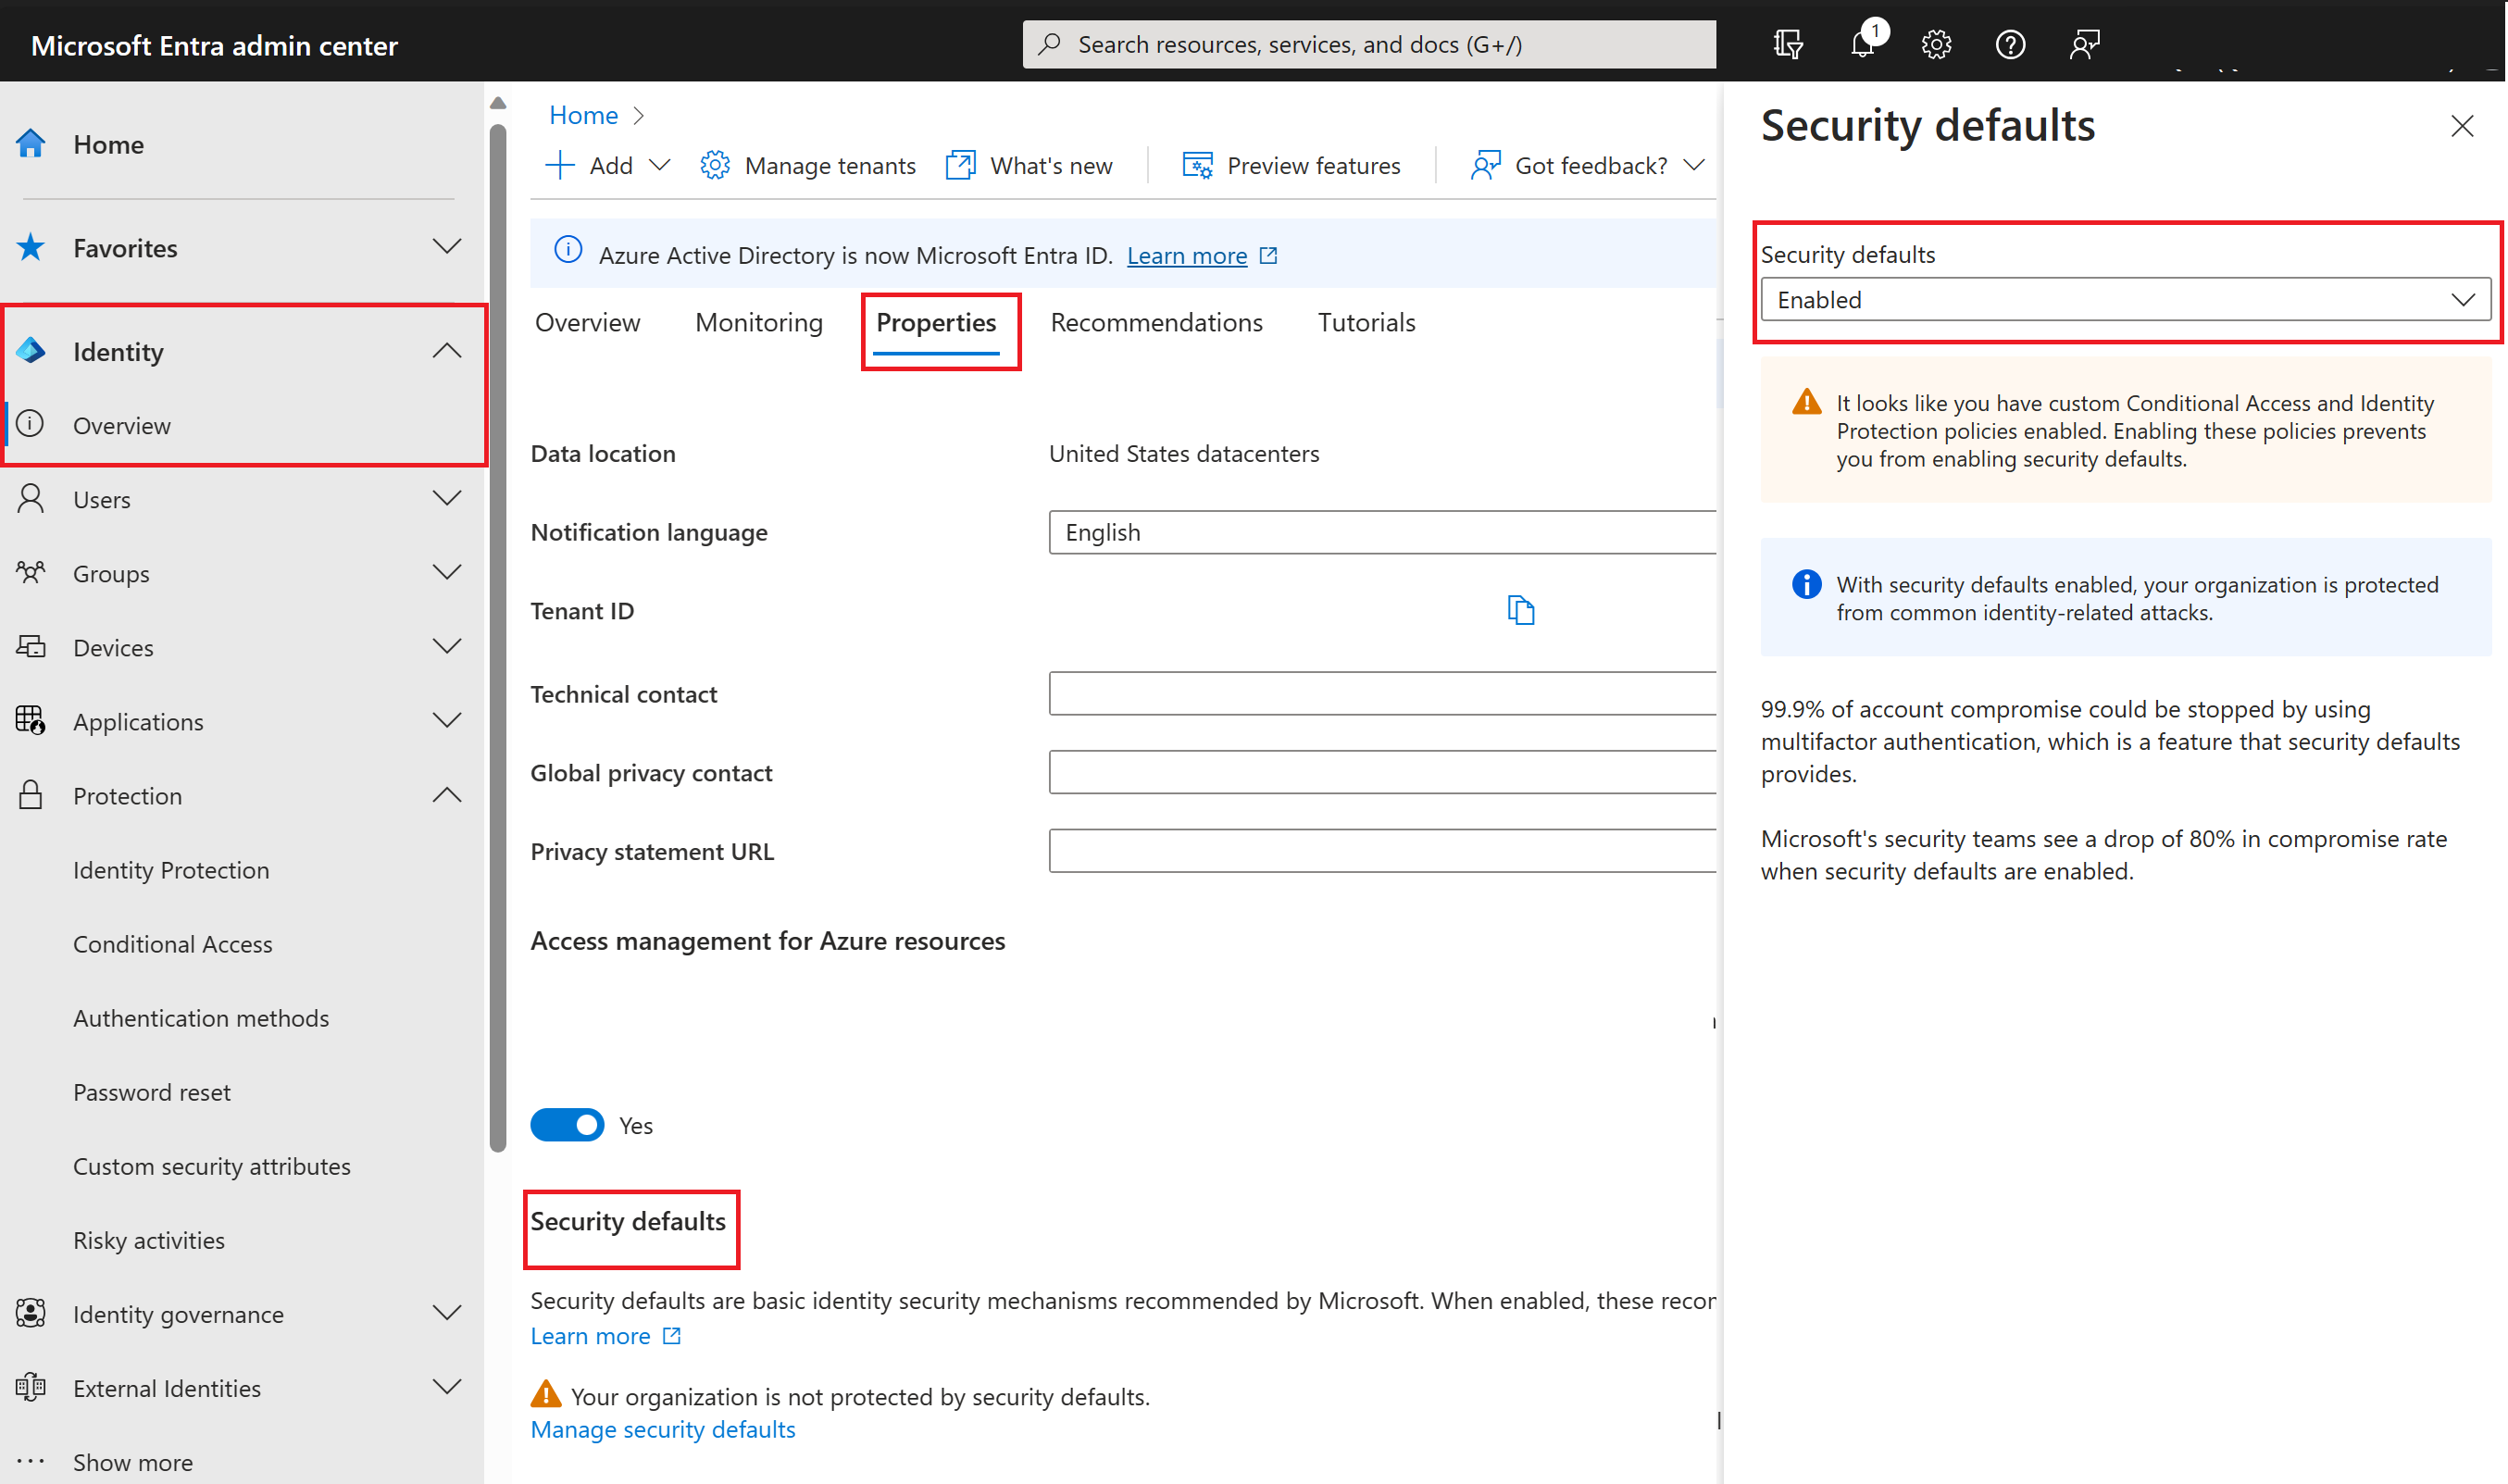
Güvenlik varsayılanlarını etkinleştirmek veya devre dışı bırakmak için Microsoft Entra yönetim merkezinde en az Koşullu Erişim Yöneticisi olarak oturum açın, ardından Entra Id>Genel Bakış>Özellikleri'ne gidin ve Güvenlik varsayılanlarını yönet'i seçin.
Kimin için?
| Güvenlik varsayılanlarını kimler kullanmalıdır? | Güvenlik varsayılanlarını kimler kullanmamalıdır? |
|---|---|
| Güvenlik duruşlarını artırmak isteyen ancak nasıl veya nereden başlayacağını bilemeyen kuruluşlar | Şu anda sinyalleri bir araya getirmek, kararlar almak ve kuruluş ilkelerini zorunlu kılmak için Koşullu Erişim ilkeleri kullanan kuruluşlar |
| Microsoft Entra ID Lisanslama'nın ücretsiz katmanını kullanan kuruluşlar | Microsoft Entra ID Premium lisanslarına sahip kuruluş |
| Koşullu Erişim'i kullanmayı garanti eden karmaşık güvenlik gereksinimleri olan kuruluşlar |
Politikalar uygulanmaktadır
Birleşik çok faktörlü kimlik doğrulama kaydı
Kiracınızdaki tüm kullanıcıların Microsoft Authenticator uygulamasını kullanarak çok faktörlü kimlik doğrulamasına (MFA) kaydolması gerekir. Kayıt hemen gereklidir; yetkisiz kullanım süresi yoktur. Güvenlik varsayılanları etkinleştirildikten sonra kullanıcılardan herhangi bir kaynağa erişebilmeleri için kaydolmaları istenir. MFA istemi, kullanıcıların ekranda görüntülenen bir sayıyı Microsoft Authenticator uygulamasına girerek MFA yorgunluk saldırılarını önlemeye yardımcı olan sayı eşleştirmeyi kullanır.
Yöneticileri koruma
Ayrıcalıklı erişimi olan kullanıcılar genellikle ortamınıza erişimi artırır. Bu hesapların sahip olduğu güç nedeniyle, onlara özel bir özen göstermelisiniz. Ayrıcalıklı hesapların korunmasını iyileştirmenin yaygın yöntemlerinden biri, oturum açma için daha güçlü bir hesap doğrulama biçimi gerektirmektir. Microsoft Entra Id'de, çok faktörlü kimlik doğrulaması gerektirerek daha güçlü bir hesap doğrulaması alabilirsiniz.
Çok faktörlü kimlik doğrulamasıyla kayıt tamamlandıktan sonra, her oturum açtıklarında diğer kimlik doğrulamalarını gerçekleştirmek için aşağıdaki Microsoft Entra yönetici rolleri gereklidir:
- Genel Yönetici
- Uygulama Yöneticisi
- Kimlik Doğrulama Yöneticisi
- Kimlik Doğrulama İlkesi Yöneticisi
- Faturalama Yöneticisi
- Bulut Uygulaması Yöneticisi
- Koşullu Erişim Yöneticisi
- Exchange Yöneticisi
- Yardım Masası Yöneticisi
- Kimlik İdaresi Yöneticisi
- Parola Yöneticisi
- Ayrıcalıklı Kimlik Doğrulama Yöneticisi
- Yetkili Rol Yöneticisi
- Güvenlik Yöneticisi
- SharePoint Yöneticisi
- Kullanıcı Yöneticisi
Tüm kullanıcıları koruma
Fazladan kimlik doğrulaması katmanı gerektiren tek hesapların yönetici hesapları olduğunu düşünme eğilimindeyiz. Yöneticiler hassas bilgilere geniş erişime sahiptir ve abonelik genelindeki ayarlarda değişiklik yapabilir. Ancak saldırganlar genellikle son kullanıcıları hedefler.
Bu saldırganlar erişim elde ettikten sonra, özgün hesap sahibi adına ayrıcalıklı bilgilere erişim isteyebilir. Hatta tüm kuruluşunuza kimlik avı saldırısı gerçekleştirmek için rehberin tamamını bile indirebilirler.
Tüm kullanıcılar için korumayı geliştirmenin yaygın yöntemlerinden biri, herkes için çok faktörlü kimlik doğrulaması gibi daha güçlü bir hesap doğrulama biçimi gerektirmektir. Kullanıcılar Çok Faktörlü Kimlik Doğrulaması kaydını tamamladıktan sonra, gerektiğinde ek kimlik doğrulaması istenir. Bu işlev, SaaS uygulamaları dahil olmak üzere Microsoft Entra Id ile kaydedilen tüm uygulamaları korur.
Eski kimlik doğrulamasını engelleme
Microsoft Entra ID, kullanıcılarınıza bulut uygulamalarınıza kolay erişim sağlamak için eski kimlik doğrulaması da dahil olmak üzere çeşitli kimlik doğrulama protokollerini destekler. Eski kimlik doğrulaması, bir kimlik doğrulama isteğidir.
- Modern kimlik doğrulaması kullanmayan istemciler (örneğin, office 2010 istemcisi). Modern kimlik doğrulaması, çok faktörlü kimlik doğrulaması ve akıllı kartlar gibi özellikleri desteklemek için OAuth 2.0 gibi protokoller uygulayan istemcileri kapsar. Eski kimlik doğrulaması genellikle yalnızca parolalar gibi daha az güvenli mekanizmaları destekler.
- IMAP, SMTP veya POP3 gibi posta protokollerini kullanan istemci.
Bugün, en fazla tehlike arz eden oturum açma girişimleri eski kimlik doğrulama yöntemlerinden gelir. Eski kimlik doğrulaması çok faktörlü kimlik doğrulamasını desteklemez. Dizininizde çok faktörlü kimlik doğrulama ilkesi etkinleştirilmiş olsa bile, saldırgan daha eski bir protokol kullanarak kimlik doğrulaması yapabilir ve çok faktörlü kimlik doğrulamasını atlayabilir.
Kiracınızda güvenlik varsayılanları etkinleştirildikten sonra, eski bir protokol tarafından yapılan tüm kimlik doğrulama istekleri engellenir. Güvenlik varsayılanları Exchange Active Sync temel kimlik doğrulamayı engeller.