Oturum yönetimi ve sürekli erişim değerlendirmesi uygulama
Karmaşık dağıtımlarda kuruluşların kimlik doğrulaması oturumlarını kısıtlaması gerekebilir. Bazı senaryolar şunları içerebilir:
- Yönetilmeyen veya paylaşılan bir cihazdan kaynak erişimi.
- Dış ağdan hassas bilgilere erişim.
- Yüksek öncelikli veya yönetici kullanıcılar.
- Kritik iş uygulamaları.
Koşullu Erişim denetimleri, kuruluşunuzdaki belirli kullanım örneklerini tüm kullanıcıları etkilemeden hedefleyen ilkeler oluşturmanıza olanak tanır.
İlkeyi yapılandırmayla ilgili ayrıntılara geçmeden önce varsayılan yapılandırmayı inceleyelim.
Kullanıcı oturum açma sıklığı
Oturum açma sıklığı, kullanıcının bir kaynağa erişmeye çalışırken yeniden oturum açması istenmeden önce beklenecek süreyi tanımlar.
Kullanıcı oturum açma sıklığı için Microsoft Entra ID varsayılan yapılandırması 90 günlük bir zaman aralığıdır. Kullanıcıların kimlik bilgilerini istemesi genellikle mantıklı bir şey gibi görünür, ancak geri tepebilir: Kimlik bilgilerini düşünmeden girmek için eğitilen kullanıcılar istemeden kötü amaçlı bir kimlik bilgisi istemine sağlayabilir.
Kullanıcının yeniden oturum açmasını istememek endişe verici gelebilir; gerçekte BT ilkelerinin ihlali oturumu iptal eder. Bazı örnekler arasında parola değişikliği, uyumsuz bir cihaz veya hesabı devre dışı bırakma sayılabilir. Ayrıca PowerShell kullanarak kullanıcıların oturumlarını açıkça iptal edebilirsiniz. Microsoft Entra Id varsayılan yapılandırması 'oturumlarının güvenlik duruşu değişmediyse kullanıcılardan kimlik bilgilerini sağlamalarını istemeyin' şeklindedir.
Oturum açma sıklığı ayarı, standartlara göre OAUTH2 veya OIDC protokolleri uygulayan uygulamalarla çalışır. Aşağıdaki web uygulamaları dahil olmak üzere Windows, Mac ve mobil uygulamaların çoğu bu ayara uygundur.
- Word, Excel, PowerPoint Çevrimiçi
- OneNote Online
- Office.com
- Microsoft 365 Yönetici portalı
- Exchange Online
- SharePoint ve OneDrive
- Teams web istemcisi
- Dynamics CRM Çevrimiçi
- Azure portalı
Oturum açma sıklığı ayarı, kendi tanımlama bilgilerini bırakmadıkları ve düzenli aralıklarla kimlik doğrulaması için Microsoft Entra Id'ye yeniden yönlendirildikleri sürece SAML uygulamalarıyla da çalışır.
Kullanıcı oturum açma sıklığı ve çok faktörlü kimlik doğrulaması
Daha önce yalnızca Microsoft Entra'ya katılmış, Karma Microsoft Entra'ya katılmış ve Microsoft Entra kayıtlı cihazlarda ilk faktör kimlik doğrulamasına uygulanan oturum açma sıklığı. Müşterilerimizin bu cihazlarda çok faktörlü kimlik doğrulamasını (MFA) yeniden zorunlu kılmalarının kolay bir yolu yoktu. Müşteri geri bildirimlerine bağlı olarak, oturum açma sıklığı MFA için de geçerli olacaktır.
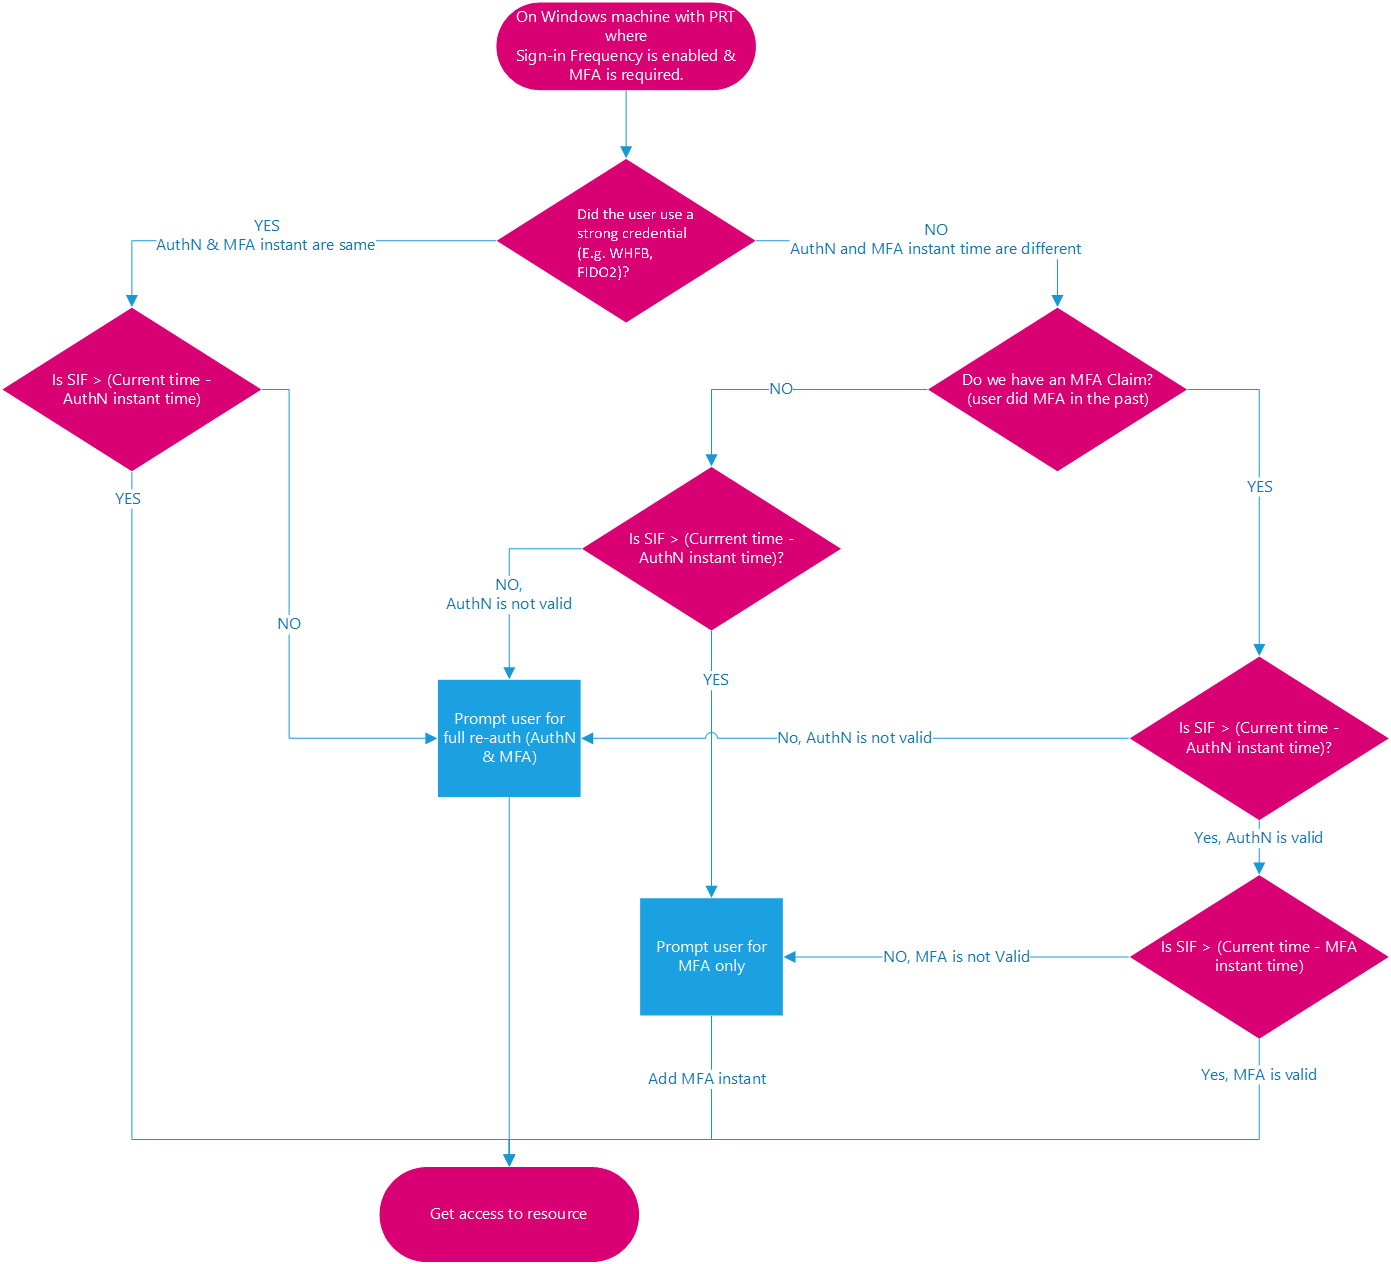
Kullanıcı oturum açma sıklığı ve cihaz kimlikleri
Microsoft Entra'ya katılmış, karma Microsoft Entra'ya katılmış veya Microsoft Entra kayıtlı cihazlarınız varsa, bir kullanıcı cihazının kilidini açtığında veya etkileşimli olarak oturum açtığında, bu olay oturum açma sıklığı ilkesini de karşılar. Aşağıdaki iki örnekte kullanıcı oturum açma sıklığı bir saat olarak ayarlanmıştır:
Örnek 1:
- Saat 00:00'da bir kullanıcı Windows 10 Microsoft Entra'ya katılmış cihazında oturum açar ve SharePoint Online'da depolanan bir belge üzerinde çalışmaya başlar.
- Kullanıcı, cihazlarında bir saat boyunca aynı belge üzerinde çalışmaya devam eder.
- Saat 01:00'de kullanıcıdan, yöneticisi tarafından yapılandırılan Koşullu Erişim ilkesindeki oturum açma sıklığı gereksinimine göre yeniden oturum açması istenir.
Örnek 2:
- Saat 00:00'da bir kullanıcı Windows 10 Microsoft Entra'ya katılmış cihazında oturum açar ve SharePoint Online'da depolanan bir belge üzerinde çalışmaya başlar.
- Saat 00:30'da kullanıcı uyanır ve bir mola verip cihazını kilitler.
- Saat 00:45'te kullanıcı moladan döner ve cihazın kilidini açar.
- 01:45'te, son oturum açma 00:45'te gerçekleştiğinden bu yana kullanıcıdan, yöneticisi tarafından yapılandırılan Koşullu Erişim ilkesindeki oturum açma sıklığı gereksinimine göre yeniden oturum açması istenir.
Tarama oturumlarının kalıcılığı
Kalıcı bir tarayıcı oturumu, kullanıcıların tarayıcı pencerelerini kapatıp yeniden açtıktan sonra oturum açmalarını sağlar. Tarayıcı oturumu kalıcılığı için Microsoft Entra ID'nin varsayılan ayarı, kişisel cihazlardaki kullanıcılara oturumu açık tutup tutmama seçeneği sunarak 'Oturum açık kalsın mı?' sorusunu gösterir. başarılı kimlik doğrulamasının ardından istemde bulunabilirsiniz.
Doğrulama
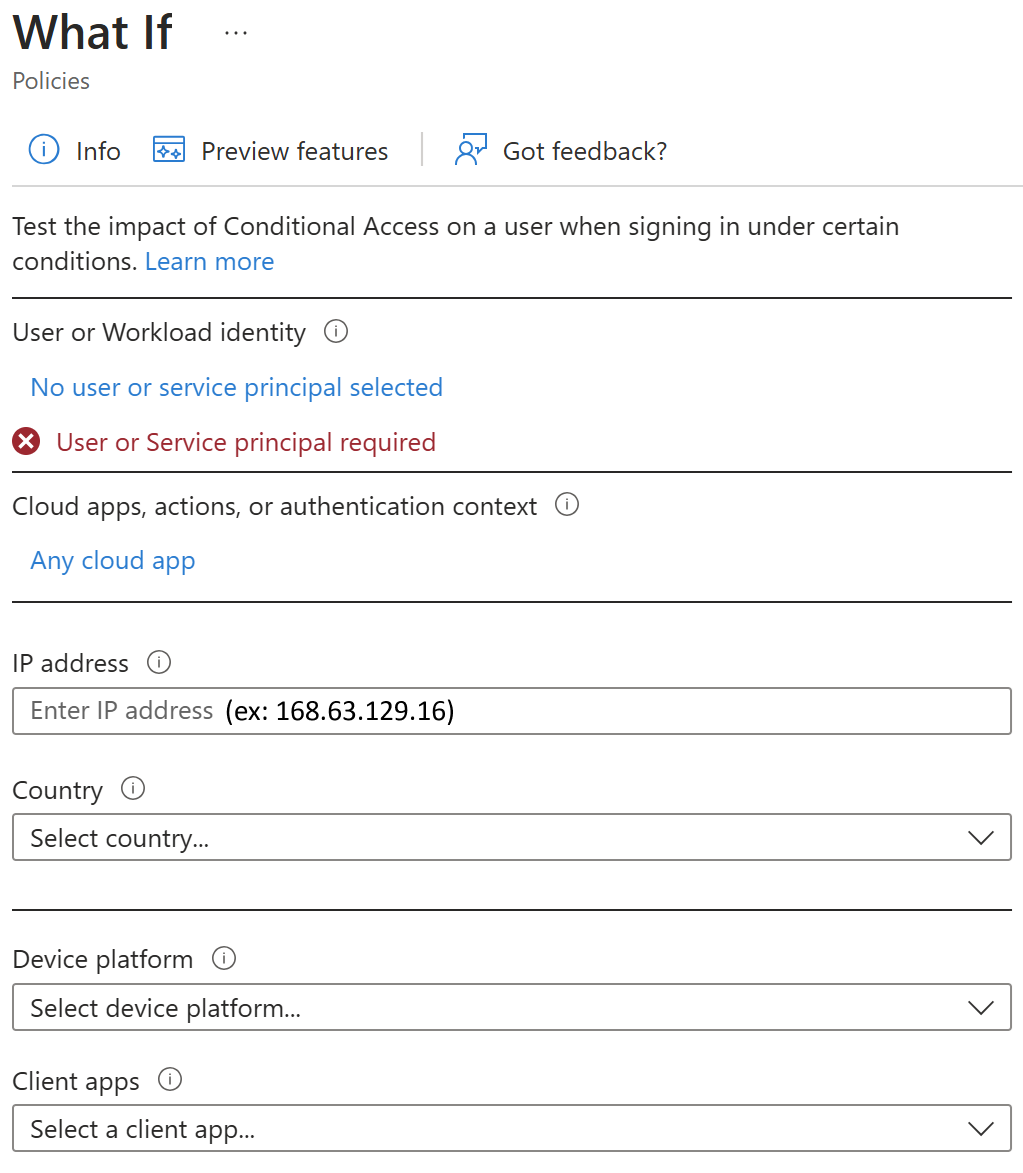
Kullanıcıdan hedef uygulamaya ve ilkenizi nasıl yapılandırdığınıza bağlı olarak diğer koşullarla oturum açma benzetimini yapmak için What-If aracını kullanın. Kimlik doğrulama oturumu yönetimi denetimleri, aracın sonucunda gösterilir.
İlke dağıtımı
İlkenizin beklendiği gibi çalıştığından emin olmak için önerilen en iyi yöntem, ilkeyi üretim ortamına dağıtmadan önce test etmektir. İdeal olarak, yeni ilkenizin amaçlandığı gibi çalışıp çalışmadığını doğrulamak için bir test kiracısı kullanın.
Sürekli Erişim Değerlendirmesi (CAE)
Jeton süresinin dolması ve yenilenmesi, sektördeki standart bir mekanizmadır. Outlook gibi bir istemci uygulaması Exchange Online gibi bir hizmete bağlandığında, API istekleri OAuth 2.0 erişim belirteçleri kullanılarak yetkilendirilmiştir. Varsayılan olarak, erişim belirteçleri süresi dolduğunda bir saat geçerlidir ve istemci, bunları yenilemek için Microsoft Entra Id'ye yönlendirilir. Bu yenileme dönemi, kullanıcı erişimi için ilkeleri yeniden değerlendirme fırsatı sağlar. Örneğin: Koşullu Erişim ilkesi nedeniyle veya kullanıcı dizinde devre dışı bırakıldığı için belirteci yenilememeyi seçebiliriz.
Ancak, bir kullanıcı için koşullar değiştiğinde ve ilke değişikliklerinin zorunlu kılındığında arasında bir gecikme vardır. İlke ihlallerine veya güvenlik sorunlarına zamanında yanıt vermek için belirteç veren ile bağlı olan taraf (açıklanmış uygulama) arasında bir "konuşma" gerekir. Bu iki yönlü konuşma bize iki önemli özellik sunar. Bağlı olan taraf, ağ konumu gibi özelliklerin ne zaman değiştiğini görebilir ve belirteç verene söyleyebilir. Ayrıca belirteç verene, hesap güvenliğinin aşılması, devre dışı bırakılması veya diğer endişeler nedeniyle bağlı olan tarafa belirli bir kullanıcı için belirteçlere saygı duymayı durdurmasını söylemenin bir yolunu sunar. Bu konuşmanın mekanizması sürekli erişim değerlendirmesidir (CAE).
Fayda -ları
Sürekli erişim değerlendirmesinin birçok önemli avantajı vardır.
- Kullanıcı sonlandırma veya parola değiştirme/sıfırlama: Kullanıcı oturumu iptali neredeyse gerçek zamanlı olarak uygulanır.
- Ağ konumu değişikliği: Koşullu Erişim konum ilkeleri neredeyse gerçek zamanlı olarak uygulanır.
- Koşullu Erişim konum ilkeleriyle, güvenilen ağ dışındaki bir makineye token dışa aktarma işlemi engellenebilir.
Değerlendirme ve iptal işlemi akışı
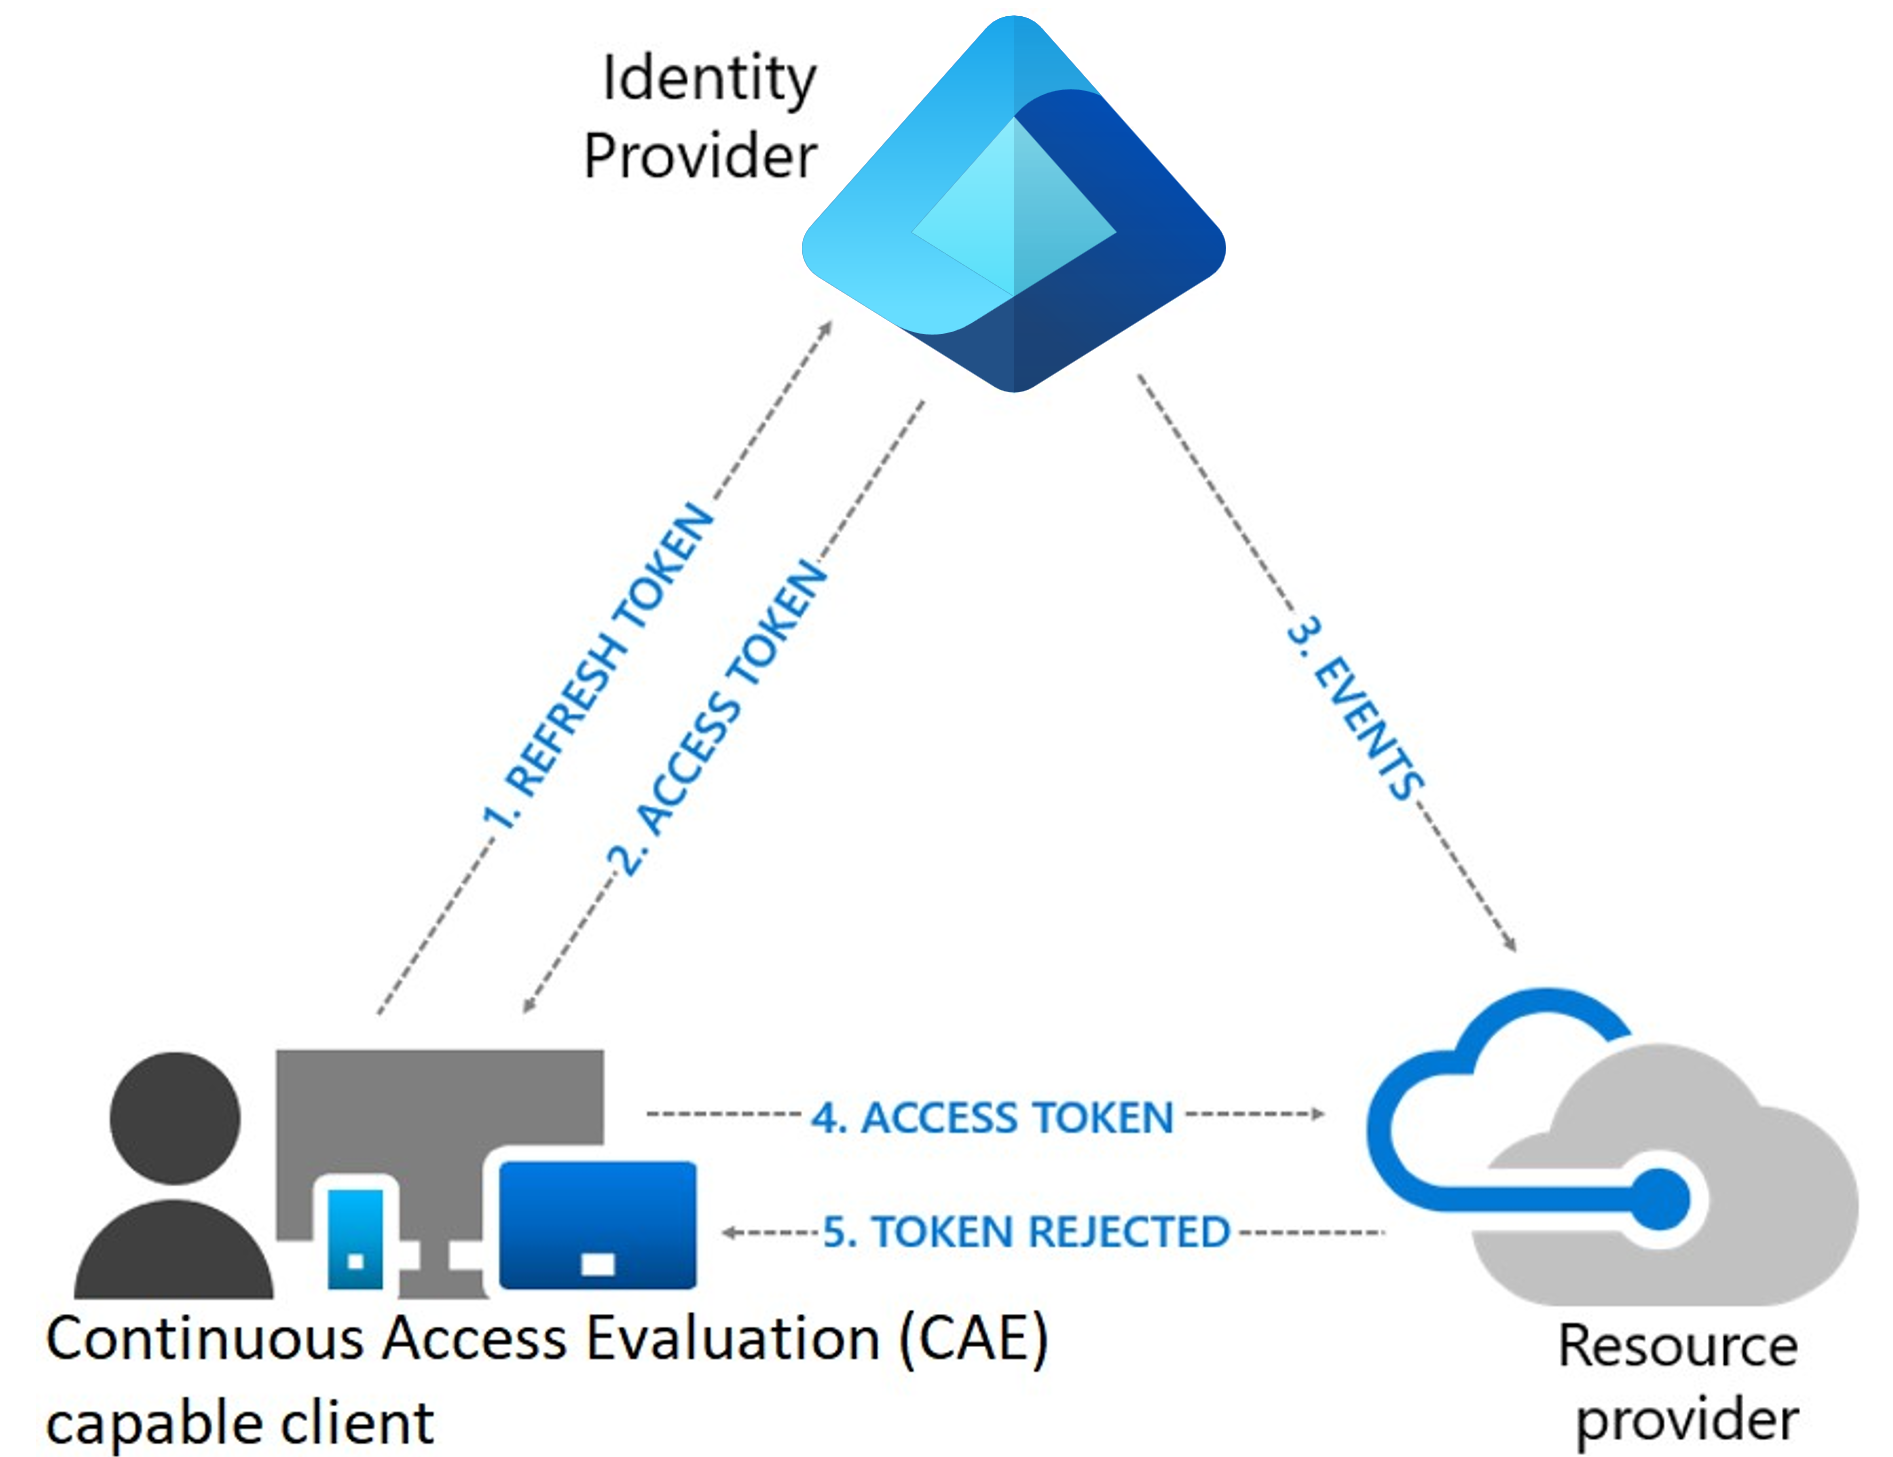
- Sürekli erişim değerlendirmesi (CAE) özellikli bir istemci, bazı kaynaklar için erişim belirteci isteyen Microsoft Entra Id'ye kimlik bilgileri veya yenileme belirteci sunar.
- İstemciye diğer unsurlarla birlikte bir erişim belirteci geri gönderilir.
- Yönetici, kullanıcı için tüm yenileme belirteçlerini açıkça iptal eder. Microsoft Entra Id'den kaynak sağlayıcısına bir iptal olayı gönderilir.
- Kaynak sağlayıcısına bir erişim belirteci sunulur. Kaynak sağlayıcısı belirtecin geçerliliğini değerlendirir ve kullanıcı için herhangi bir iptal olayı olup olmadığını denetler. Kaynak sağlayıcısı, kaynağa erişim izni vermek veya vermemeye karar vermek için bu bilgileri kullanır.
- Diyagram söz konusu olduğunda, kaynak sağlayıcısı erişimi reddeder ve istemciye 401+ talep doğrulama isteği gönderir.
- CAE özellikli istemci, 401+ talep zorluğunu anlar. Önbellekleri atlar ve 1. adıma geri döner ve talep sınaması ile birlikte yenileme belirtecini Microsoft Entra Id'ye geri gönderir. Microsoft Entra Id daha sonra tüm koşulları yeniden değerlendirir ve kullanıcıdan bu durumda yeniden kimlik doğrulamasını ister.