Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Alternatif Oturum Açma Kimliği nedir?
Çoğu senaryoda, kullanıcılar hesaplarında oturum açmak için UPN'lerini (Kullanıcı Asıl Adları) kullanır. Ancak, şirket ilkeleri veya şirket içi iş kolu uygulama bağımlılıkları nedeniyle bazı ortamlarda kullanıcılar başka bir oturum açma biçimi kullanıyor olabilir.
Note
Microsoft'un önerilen en iyi yöntemleri UPN'yi birincil SMTP adresiyle eşleştirmektir. Bu makale, UPN'leri eşleştiremeyen müşterilerin küçük bir yüzdesini ele alır.
Örneğin, oturum açmak için e-posta kimliklerini kullanabilirler ve bu, UPN'lerinden farklı olabilir. Bu durum özellikle UPN'lerinin yönlendirilemez olduğu senaryolarda yaygındır. UPN jdoe@contoso.local ve e-posta adresi jdoe@contoso.comile bir kullanıcı Jane Doe düşünün. Jane, oturum açmak için her zaman e-posta kimliğini kullandığından UPN'nin farkında bile olmayabilir. UPN yerine başka bir oturum açma yönteminin kullanılması alternatif kimlik oluşturur. UPN'nin nasıl oluşturulduğu hakkında daha fazla bilgi için bkz. Microsoft Entra UserPrincipalName population.
Active Directory Federasyon Hizmetleri (AD FS), AD FS kullanan federasyon uygulamalarının alternatif kimlik kullanarak oturum açmasını sağlar. Bu, yöneticilerin oturum açma için kullanılacak varsayılan UPN'ye bir alternatif belirtmesine olanak tanır. AD FS, Active Directory Etki Alanı Hizmetleri (AD DS) tarafından kabul edilen herhangi bir kullanıcı tanımlayıcısı biçiminin kullanılmasını zaten destekler. Ad FS, alternatif kimlik için yapılandırıldığında, kullanıcıların e-posta kimliği gibi yapılandırılmış alternatif kimlik değerini kullanarak oturum açmasına olanak tanır. Alternatif kimliği kullanmak, şirket içi UPN'lerinizi değiştirmeden Office 365 gibi SaaS sağlayıcılarını benimsemenizi sağlar. Ayrıca, tüketici tarafından sağlanan kimliklerle iş kolu hizmet uygulamalarını desteklemenizi sağlar.
Microsoft Entra Id'de alternatif kimlik
Bir kuruluşun aşağıdaki senaryolarda alternatif kimlik kullanması gerekebilir:
- Yerel ağda etki alanı adı,
contoso.localgibi yönlendirilebilir değildir ve sonuç olarak varsayılan kullanıcı asıl adı yönlendirilemez (jdoe@contoso.local). Yerel uygulama bağımlılıkları veya şirket ilkeleri nedeniyle mevcut UPN değiştirilemez. Microsoft Entra ID ve Office 365, Microsoft Entra diziniyle ilişkilendirilmiş tüm etki alanı eklerinin eksiksiz bir şekilde internete yönlendirilebilir olmasını gerektirir. - Şirket içi UPN, kullanıcının e-posta adresiyle aynı değildir ve Office 365'te oturum açmak için kullanıcılar e-posta adresini kullanır ve kuruluş kısıtlamaları nedeniyle UPN kullanılamaz. Yukarıda bahsedilen senaryolarda AD FS ile alternatif kimlik, kullanıcıların şirket içi UPN'lerinizi değiştirmeden Microsoft Entra Id'de oturum açmasına olanak tanır.
Alternatif oturum açma kimliğini yapılandırma
Microsoft Entra Connect'i kullanma Ortamınız için alternatif oturum açma kimliği yapılandırmak üzere Microsoft Entra Connect kullanmanızı öneririz.
- Microsoft Entra Connect'in yeni yapılandırması için alternatif kimlik ve AD FS grubu yapılandırma hakkında ayrıntılı yönergeler için bkz. Microsoft Entra Id'ye Bağlanma.
- Mevcut Microsoft Entra Connect yüklemeleri için, oturum açma yöntemini AD FS olarak değiştirme yönergeleri için bkz. Kullanıcı oturum açma yöntemini değiştirme
Microsoft Entra Connect'e AD FS ortamıyla ilgili ayrıntılar sağlandığında, AD FS'nizde doğru bilgi tabanı güncellemesinin (KB) olup olmadığını otomatik olarak denetler ve Microsoft Entra federasyon güveni için gerekli tüm doğru talep kuralları dahil alternatif kimlik için AD FS'yi yapılandırır. Alternatif kimliği yapılandırmak için sihirbazın dışında başka bir adım gerekmez.
Note
Microsoft, alternatif oturum açma kimliğini yapılandırmak için Microsoft Entra Connect'in kullanılmasını önerir.
Alternatif kimliği el ile yapılandırma
Alternatif oturum açma kimliğini yapılandırmak için aşağıdaki görevleri gerçekleştirmeniz gerekir:
Alternatif oturum açma kimliğini etkinleştirmek için AD FS talep sağlayıcı güvenlerinizi yapılandırma
Windows Server 2012 R2'niz varsa, tüm AD FS sunucularında KB2919355 yüklediğinizden emin olun. Windows Update Services aracılığıyla alabilir veya doğrudan indirebilirsiniz.
Grubunuzdaki federasyon sunucularından herhangi birinde aşağıdaki PowerShell cmdlet'ini çalıştırarak AD FS yapılandırmasını güncelleştirin (WID grubunuz varsa, bu komutu grubunuzdaki birincil AD FS sunucusunda çalıştırmanız gerekir):
Set-AdfsClaimsProviderTrust -TargetIdentifier "AD AUTHORITY" -AlternateLoginID <attribute> -LookupForests <forest domain>
AlternateLoginID , oturum açmak için kullanmak istediğiniz özniteliğin LDAP adıdır.
LookupForests , kullanıcılarınızın ait olduğu orman DNS'lerinin listesidir.
Alternatif oturum açma kimliği özelliğini etkinleştirmek için hem -AlternateLoginID hem de -LookupForests parametrelerini null olmayan, geçerli bir değerle yapılandırmanız gerekir.
Aşağıdaki örnekte, contoso.com ve fabrikam.com ormanlarındaki hesapları olan kullanıcılarınızın AD FS özellikli uygulamalarda "mail" özniteliğiyle oturum açabilmesi için alternatif oturum açma kimliği işlevselliğini etkinleştirmiş olursunuz.
Set-AdfsClaimsProviderTrust -TargetIdentifier "AD AUTHORITY" -AlternateLoginID mail -LookupForests contoso.com,fabrikam.com
- Bu özelliği devre dışı bırakmak için her iki parametrenin değerini null olarak ayarlayın.
Set-AdfsClaimsProviderTrust -TargetIdentifier "AD AUTHORITY" -AlternateLoginID $NULL -LookupForests $NULL
Alternatif Kimlik ile Hibrit Modern Kimlik Doğrulaması
Important
Aşağıdakiler yalnızca AD FS'e karşı test edilmiştir ve üçüncü taraf kimlik sağlayıcılarına karşı test edilmemiştir.
Exchange ve Skype Kurumsal
Exchange ve Skype Kurumsal ile alternatif oturum açma kimliği kullanıyorsanız, kullanıcı deneyimi HMA kullanıp kullanmadığınıza bağlı olarak değişir.
Note
Microsoft, en iyi son kullanıcı deneyimi için Karma Modern Kimlik Doğrulaması'nın kullanılmasını önerir.
veya daha fazla bilgi için bkz. Karma Modern Kimlik Doğrulamasına Genel Bakış
Exchange ve Skype Kurumsal için önkoşullar
Aşağıda, alternatif kimlikle SSO'ya ulaşmak için önkoşullar verilmiştir.
- Exchange Online'da Modern Kimlik Doğrulaması AÇıK olmalıdır.
- Skype Kurumsal (SFB) Online'da Modern Kimlik Doğrulaması AÇıK olmalıdır.
- Şirket içi Exchange'de Modern Kimlik Doğrulaması açık olmalıdır. Exchange 2013 CU19 veya Exchange 2016 CU18 ve üzeri tüm Exchange sunucularında gereklidir. Ortamda Exchange 2010 yok.
- Şirket içi Skype Kurumsal'da Modern Kimlik Doğrulaması AÇıK olmalıdır.
- Modern Kimlik Doğrulaması'nın etkinleştirildiği Exchange ve Skype istemcilerini kullanmanız gerekir. Tüm sunucular SFB Server 2015 CU5 çalıştırıyor olmalıdır.
- Modern Kimlik Doğrulaması özellikli Skype Kurumsal İstemcileri
- iOS, Android, Windows Phone
- SFB 2016 (MA varsayılan olarak ON'dır, ancak devre dışı bırakılmadığından emin olun.)
- SFB 2013 (MA başlangıçta kapalıdır, bu yüzden MA'nın açık olduğunu kontrol edin.)
- Skype For Business Mac masaüstü
- Modern Kimlik Doğrulama özellikli ve AltID kayıt defteri anahtarını destekleyen Exchange İstemcileri
- Yalnızca Office Pro Plus 2016
Desteklenen Office sürümü
Dizininizi SSO için Alternatif Kimlikle yapılandırma
Alternatif Kimlik kullanmak, bu ek yapılandırmalar tamamlanmazsa ek kimlik doğrulaması istemlerine neden olabilir. Alternatif Kimlik ile kullanıcı deneyimi üzerinde olası etki için makaleye bakın.
Aşağıdaki ek yapılandırmayla, kullanıcı deneyimi önemli ölçüde geliştirilmiştir ve kuruluşunuzdaki Alternatif Kimlik kullanıcıları için neredeyse sıfır kimlik doğrulaması istemleri elde edebilirsiniz.
1. Adım: Gerekli Office sürümüne güncelleştirme
Office sürüm 1712 (derleme no 8827.2148) ve üzeri, kimlik doğrulama mantığını Alternatif Kimlik senaryolarını işleyecek şekilde güncelleştirdi. Yeni mantığı kullanmak için istemci makinelerinin Office sürüm 1712 (derleme no 8827.2148) ve üzeri sürümlere güncelleştirilmesi gerekir.
2. Adım: Gerekli Windows sürümüne güncelleştirme
Windows sürüm 1709 ve üzeri, kimlik doğrulama mantığını Alternatif Kimlik senaryolarını işleyecek şekilde güncelleştirdi. Yeni mantık kullanmak için istemci makinelerinin Windows 1709 ve üzeri sürümlere güncelleştirilmesi gerekir.
3. Adım: Grup ilkesini kullanarak etkilenen kullanıcılar için kayıt defterini yapılandırma
Office uygulamaları, Diğer Kimlik ortamını tanımlamak için dizin yöneticisi tarafından gönderilen bilgilere dayanır. Office uygulamalarının ek istem göstermeden Alternatif Kimlik ile kullanıcının kimliğini doğrulamasına yardımcı olmak için aşağıdaki kayıt defteri anahtarlarının yapılandırılması gerekir.
| Eklenecek olan regkey | Regkey veri adı, türü ve değeri | Windows 7/8 | Windows 10 | Description |
|---|---|---|---|---|
| HKEY_CURRENT_USER\Software\Microsoft\AuthN | DomainHint REG_SZ contoso.com |
Required | Required | Bu kayıt defteri anahtarı değeri, kuruluşun kiracısında doğrulanmış bir özel etki alanı adıdır. Örneğin, Contoso Corp, Contoso.onmicrosoft.com kiracısındaki doğrulanmış özel etki alanı adlarından biri olan Contoso.com değerini bu kayıt defteri anahtarında sağlayabilir. |
| HKEY_CURRENT_USER\Software\Microsoft\Office\16.0\Common\Identity | EnableAlternateIdSupport REG_DWORD 1 |
Outlook 2016 ProPlus için gerekli | Outlook 2016 ProPlus için gerekli | Bu kayıt defteri anahtarı değeri, Outlook uygulamasının geliştirilmiş Alternatif Kimlik doğrulama mantığını kullanıp kullanmayacağını belirtmek için 1 / 0 olabilir. |
| HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMap\Domains\contoso.com\sts |
*
REG_DWORD 1 |
Required | Required | Bu kayıt defteri anahtarı, STS'yi İnternet ayarlarında güvenilir bir Bölge olarak ayarlamak için kullanılabilir. Standart AD FS dağıtımı, AD FS ad alanının Internet Explorer için Yerel Intranet Bölgesi'ne eklenmesini önerir. |
Ek yapılandırmadan sonra yeni kimlik doğrulama akışı
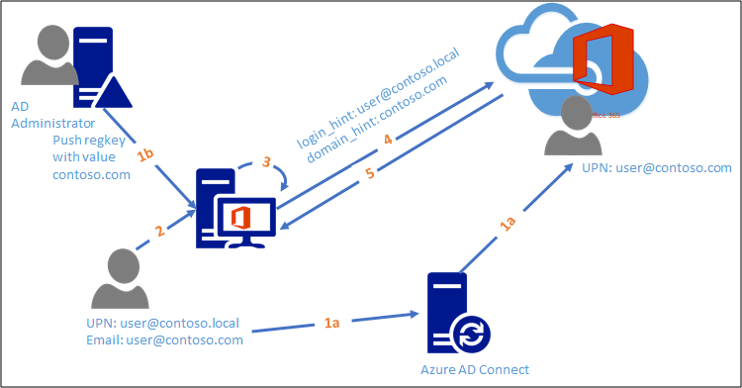
- a: Kullanıcı Microsoft Entra ID'de Alternatif Kimlik
kullanılarak sağlanır b: Dizin yöneticisi etkilenen istemci makinelerine gerekli kayıt defteri ayarlarını gönderir - Kullanıcı yerel makinede kimlik doğrulaması yapar ve bir office uygulaması açar
- Office uygulaması yerel oturum kimlik bilgilerini alır
- Office uygulaması, yönetici ve yerel kimlik bilgileri tarafından gönderilen etki alanı ipucunu kullanarak Microsoft Entra Id'de kimlik doğrulaması yapar
- Microsoft Entra ID, doğru federasyon bölgesine yönlendirerek ve bir belirteç çıkararak kullanıcının kimliğini başarıyla doğrular.
Ek yapılandırmadan sonra uygulamalar ve kullanıcı deneyimi
Exchange Dışı ve Skype for Business İstemcileri
| Client | Destek bildirimi | Remarks |
|---|---|---|
| Microsoft Ekipleri | Supported | |
| OneDrive İş için | Destekleniyor - istemci tarafı kayıt defteri anahtarı önerilir | Alternatif Kimlik yapılandırıldığında şirket içi UPN'nin doğrulama alanında önceden doldurulmuş olduğunu görürsünüz. Bunun kullanılmakta olan alternatif kimliğe değiştirilmesi gerekir. Bu makalede belirtilen istemci tarafı kayıt defteri anahtarını kullanmanızı öneririz: Office 2013 ve Lync 2013 düzenli aralıklarla SharePoint Online, OneDrive ve Lync Online için kimlik bilgileri ister. |
| OneDrive İş Mobil İstemcisi | Supported | |
| Office 365 Pro Plus etkinleştirme sayfası | Destekleniyor - istemci tarafı kayıt defteri anahtarı önerilir | Alternatif Kimlik yapılandırıldığında, şirket içi UPN'nin doğrulama alanında önceden doldurulmuş olduğunu görürsünüz. Bunun kullanılmakta olan alternatif kimliğe değiştirilmesi gerekir. Bu makalede belirtilen istemci tarafı kayıt defteri anahtarını kullanmanızı öneririz: Office 2013 ve Lync 2013 düzenli aralıklarla SharePoint Online, OneDrive ve Lync Online için kimlik bilgileri ister. |
Exchange ve Skype Kurumsal İstemcileri
| Client | Destek Bildirimi - HMA ile | Destek Bildirgesi - HMA olmadan |
|---|---|---|
| Outlook | Destekleniyor, ek istem yok | Exchange Online için Modern Kimlik Doğrulaması ile Desteklenir : Exchange Online için normal kimlik doğrulaması ile desteklenir : Aşağıdaki uyarılarla desteklenir: |
| Hibrit Ortak Klasörler | Destekleniyor, ek istem yok. | Exchange Online için Modern Kimlik Doğrulaması ile: Exchange Online için normal kimlik doğrulaması ile desteklenir : Desteklenmez |
| Yerleşkeler Arası Yetki Devri | Bkz . Karma dağıtımda temsilci posta kutusu izinlerini desteklemek için Exchange'i yapılandırma | Bkz . Karma dağıtımda temsilci posta kutusu izinlerini desteklemek için Exchange'i yapılandırma |
| Posta kutusu erişimini arşivle (Şirket içi posta kutusu - bulutta arşivle) | Destekleniyor, ek istem yok | Destekleniyor - Kullanıcılar arşive erişirken ek kimlik bilgileri istemleri alır, istendiğinde alternatif kimliklerini sağlamaları gerekir. |
| Outlook Web Erişimi | Supported | Supported |
| Android, IOS ve Windows Phone için Outlook Mobile Apps | Supported | Supported |
| Skype Kurumsal/ Lync | Ek istem olmadan desteklenir | Desteklenir (belirtildiği gibi) ancak kullanıcı karışıklığı olasılığı vardır. Mobil istemcilerde, Alternatif Kimlik yalnızca SIP adresi = e-posta adresi = Alternatif Kimlik olduğunda desteklenir. Kullanıcıların önce şirket içi UPN'yi ve ardından Alternatif Kimliği kullanarak Skype Kurumsal masaüstü istemcisinde iki kez oturum açması gerekebilir. ("Oturum açma adresi"nin aslında "Kullanıcı adı" ile aynı olmayabilir ancak genellikle SIP adresi olduğunu unutmayın). Kullanıcı adı ilk kez sorulduğunda, kullanıcı, alternatif kimlik veya SIP adresiyle yanlış bir şekilde önceden doldurulmuş olsa bile UPN'yi girmelidir. Kullanıcı UPN ile oturum açmaya tıkladıktan sonra kullanıcı adı istemi yeniden görünür ve bu kez UPN ile önceden doldurulur. Bu kez kullanıcının bunu Alternatif Kimlik ile değiştirmesi ve oturum açma işlemini tamamlamak için Oturum aç'a tıklaması gerekir. Mobil istemcilerde, kullanıcıların UPN biçimini değil SAM stili biçimi (etki alanı\kullanıcıadı) kullanarak gelişmiş sayfaya şirket içi kullanıcı kimliğini girmesi gerekir. Başarılı bir şekilde oturum açtıktan sonra, Skype Kurumsal veya Lync "Exchange kimlik bilgilerinize ihtiyaç duyuyor" diyorsa, posta kutusunun bulunduğu yer için geçerli kimlik bilgilerini sağlamanız gerekir. Posta kutusu buluttaysa Alternatif Kimliği sağlamanız gerekir. Posta Kutusu şirket içindeyse, şirket içi UPN'yi sağlamanız gerekir. |
Ek Ayrıntılar ve Dikkat Edilmesi Gerekenler
Microsoft Entra Id , 'Alternatif oturum açma kimliği' ile ilgili farklı özellikler sunar
- Bu makalede açıklanan Federasyon1 kimlik altyapısı ortamları için AD FS Alternatif Oturum Açma Kimliği yapılandırma özelliği.
- Bu makalede kısmen ele alınan Federasyon1 VEYA Yönetilen2 kimlik altyapısı ortamları için hangi şirket içi özniteliğin Microsoft Entra kullanıcı adı (userPrincipalName) olarak kullanıldığını tanımlayan Microsoft Entra Connect Sync yapılandırması.
- Yönetilen2 kimlik altyapısı ortamları için alternatif oturum açma kimliği olarak e-posta kullanarak Microsoft Entra ID'de oturum açma özelliği.
Bu makalede açıklanan Alternatif oturum açma kimliği özelliği, Federasyon1 kimlik altyapısı ortamları için kullanılabilir. Aşağıdaki senaryolarda desteklenmez:
- Yönlendirilemeyen etki alanlarına (contoso.local gibi) sahip, Microsoft Entra ID tarafından doğrulanamayan bir AlternateLoginID özniteliği.
- AD FS dağıtılmayan yönetilen ortamlar. Lütfen Microsoft Entra Connect Sync belgelerine veya alternatif oturum açma kimliği belgeleri olarak e-postayla Microsoft Entra Id'de oturum açma belgesine bakın. Yönetilen 2 kimlik altyapısı ortamında Microsoft Entra Connect Sync yapılandırmasını ayarlamaya karar verirseniz, yönetilen2kimlik altyapısı ortamında AD FS dağıtılmadığından, bu makalenin ek yapılandırma bölümünden sonra uygulamalar ve kullanıcı deneyimi geçerli olmaya devam edebilir.
Etkinleştirildiğinde, alternatif oturum açma kimliği özelliği yalnızca AD FS tarafından desteklenen tüm kullanıcı adı/parola kimlik doğrulama protokollerinde (SAML-P, WS-Fed, WS-Trust ve OAuth) kullanıcı adı/parola kimlik doğrulaması için kullanılabilir.
Windows Tümleşik Kimlik Doğrulaması (WIA) gerçekleştirildiğinde (örneğin, kullanıcılar intranetten etki alanına katılmış bir makinede şirket uygulamasına erişmeye çalıştığında ve AD FS yöneticisi intranet için WIA kullanmak üzere kimlik doğrulama ilkesini yapılandırdığında), kimlik doğrulaması için UPN kullanılır. Alternatif oturum açma kimliği özelliği için bağlı olan taraflar için herhangi bir talep kuralı yapılandırdıysanız, bu kuralların WIA durumunda hala geçerli olduğundan emin olmanız gerekir.
Etkinleştirildiğinde alternatif oturum açma kimliği özelliği, AD FS'nin desteklediği her kullanıcı hesabı ormanı için AD FS sunucusundan en az bir genel katalog sunucusuna ulaşılabilmesini gerektirir. Kullanıcı hesabı ormanında genel katalog sunucusuna ulaşılamaması, AD FS'nin UPN kullanmak için geri dönmesine neden olur. Varsayılan olarak tüm etki alanı denetleyicileri genel katalog sunucularıdır.
Etkinleştirildiğinde, AD FS sunucusu yapılandırılan tüm kullanıcı hesabı ormanlarında belirtilen aynı alternatif oturum açma kimliği değerine sahip birden fazla kullanıcı nesnesi bulursa oturum açma işlemi başarısız olur.
Alternatif oturum açma kimliği özelliği etkinleştirildiğinde, AD FS önce alternatif oturum açma kimliğiyle son kullanıcının kimliğini doğrulamayı dener ve ardından alternatif oturum açma kimliğiyle tanımlanabilecek bir hesap bulamazsa UPN kullanmaya geri döner. UPN oturum açma bilgilerini hala desteklemek istiyorsanız alternatif oturum açma kimliği ile UPN arasında çakışma olmadığından emin olmanız gerekir. Örneğin, birinin posta özniteliğini diğerinin UPN'siyle ayarlamak, diğer kullanıcının UPN'siyle oturum açmasını engeller.
Yönetici tarafından yapılandırılan ormanlardan biri çalışmıyorsa, AD FS yapılandırılan diğer ormanlarda alternatif oturum açma kimliğine sahip kullanıcı hesabını aramaya devam eder. AD FS sunucusu, arama yaptığı ormanlar genelinde benzersiz bir kullanıcı nesnesi bulursa, kullanıcı başarıyla oturum açar.
Ayrıca, son kullanıcılara alternatif oturum açma kimliği hakkında ipucu vermek için AD FS oturum açma sayfasını özelleştirmek isteyebilirsiniz. Bunu, özelleştirilmiş oturum açma sayfası açıklamasını ekleyerek yapabilirsiniz (daha fazla bilgi için bkz. AD FS Oturum Açma Sayfalarını Özelleştirme veya kullanıcı adı alanının üstündeki "Kuruluş hesabıyla oturum açma" dizesini özelleştirme (daha fazla bilgi için bkz. AD FS Oturum Açma Sayfalarının Gelişmiş Özelleştirmesi.
Alternatif oturum açma kimliği değerini içeren yeni talep türü http:schemas.microsoft.com/ws/2013/11/alternateloginid
1Federasyon kimlik altyapısı ortamı, AD FS veya diğer üçüncü taraf IDP gibi bir kimlik sağlayıcısına sahip bir ortamı temsil eder.
2Yönetilen kimlik altyapısı ortamı, parola karması eşitlemesi (PHS) veya doğrudan kimlik doğrulaması (PTA) ile dağıtılan kimlik sağlayıcısı olarak Microsoft Entra ID'ye sahip bir ortamı temsil eder.
Olaylar ve Performans Göstergeleri
Alternatif oturum açma kimliği etkinleştirildiğinde AD FS sunucularının performansını ölçmek için aşağıdaki performans sayaçları eklenmiştir:
Alternatif Oturum Açma Kimliği Kimlik Doğrulamaları: Alternatif oturum açma kimliği kullanılarak gerçekleştirilen kimlik doğrulamalarının sayısı
Alternatif Oturum Açma Kimliği Kimlik Doğrulamaları/Sn: Saniye başına alternatif oturum açma kimliği kullanılarak gerçekleştirilen kimlik doğrulamalarının sayısı
Alternatif Oturum Açma Kimliği için Ortalama Arama Gecikme Süresi: Bir yöneticinin alternatif oturum açma kimliği için yapılandırdığı ormanlarda ortalama arama gecikme süresi
AD FS tarafından günlüğe kaydedilen olaylarla, bir kullanıcının oturum açma deneyimine karşılık gelen çeşitli hata durumları ve etkileri aşağıdaki gibidir:
| Hata Durumları | Oturum Açma Deneyimi Üzerindeki Etkisi | Event |
|---|---|---|
| Kullanıcı nesnesi için SAMAccountName değeri alınamıyor | Oturum açma hatası | MSIS8012 özel durum iletisiyle Olay Kimliği 364: '{0}' kullanıcısı için samAccountName bulunamıyor. |
| CanonicalName özniteliğine erişilemiyor | Oturum açma hatası | Özel durum iletisi MSIS8013 olan Olay Kimliği 364: Kullanıcının CanonicalName: '{0}' ismi '{1}' hatalı biçimde. |
| Bir ormanda birden çok kullanıcı nesnesi bulunur | Oturum açma hatası | Özel durum iletisi MSIS8015 olan Olay Kimliği 364: '{0}' kimliğine sahip birden çok kullanıcı hesabı '{1}' ormanında bulundu, kimlikler: {2} |
| Birden çok ormanda birden çok kullanıcı nesnesi bulunur | Oturum açma hatası | Özel durum iletisi MSIS8014 olan Olay Kimliği 364: Ormanlarda '{0}' kimliğine sahip birden çok kullanıcı hesabı bulundu: {1} |