你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
通过Azure 数据资源管理器使用条件访问,通过在数据管理操作期间要求对所选用户进行额外的验证,从而降低未经授权的访问风险。
条件访问策略评估登录上下文并应用多重身份验证(MFA)等控制措施。
在本文中,你将配置 Microsoft Entra ID 中的一项策略,要求 Azure 数据资源管理器 Web UI 的选定用户进行多重身份验证。
先决条件
- Microsoft Entra ID P1 或 P2 许可证。 有关许可详细信息,请参阅比较Microsoft Entra ID的可用功能。
- 至少需要 条件访问管理员 角色。
注意
条件访问策略在租户级别应用,因此它们会影响租户中的所有群集。 这些策略适用于Azure 数据资源管理器数据管理操作,不会影响资源管理操作。
配置条件访问
使用以下步骤创建一个策略,该策略要求Azure 数据资源管理器中的选定用户执行 MFA。
至少以条件访问管理员身份登录到 Azure 门户。
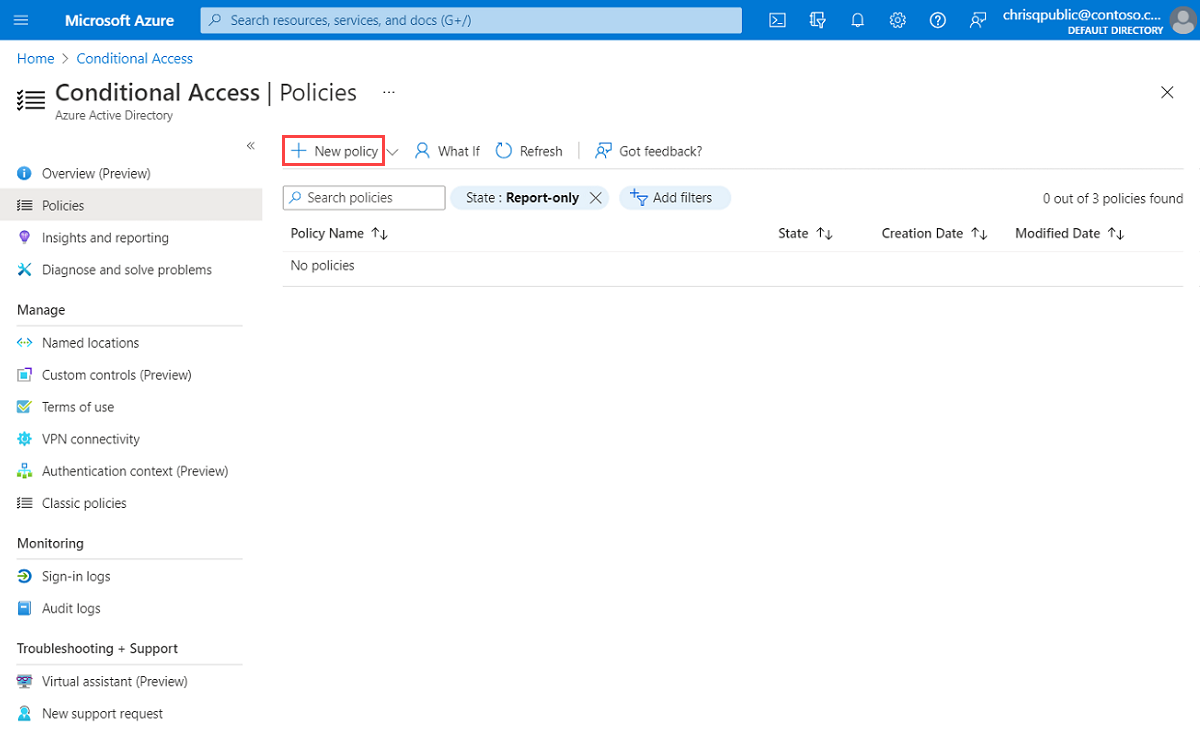
在Azure门户中,转到Microsoft Entra ID>安全>条件访问。
选择“新策略” 。
为策略指定名称。 使用有意义的命名标准。
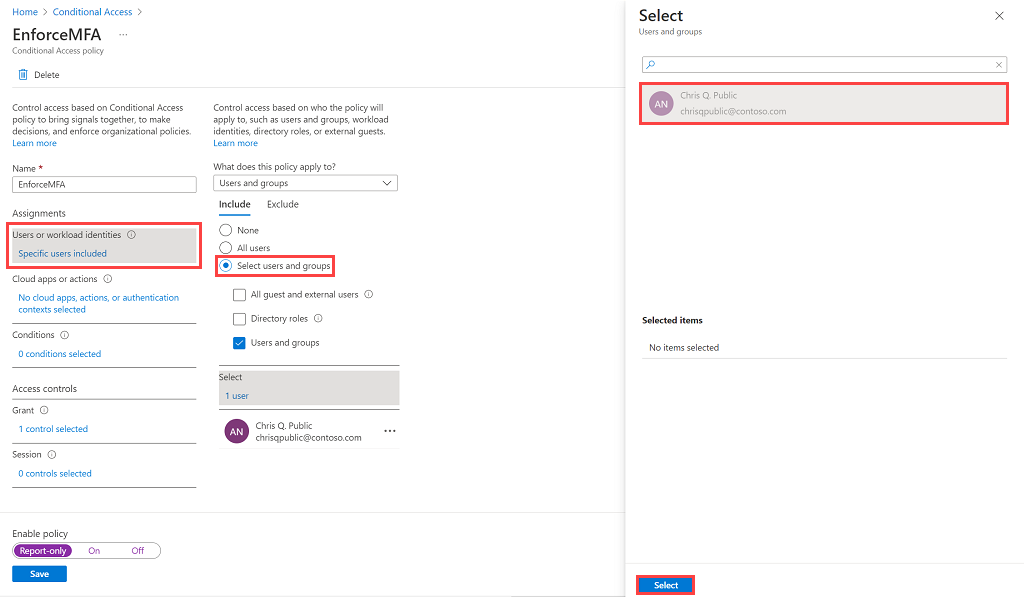
在“任务分配”下,选择“用户和组”。 在包括>选择用户和组下,选择用户和组,添加您希望在条件访问中包括的用户或组,然后选择选择。
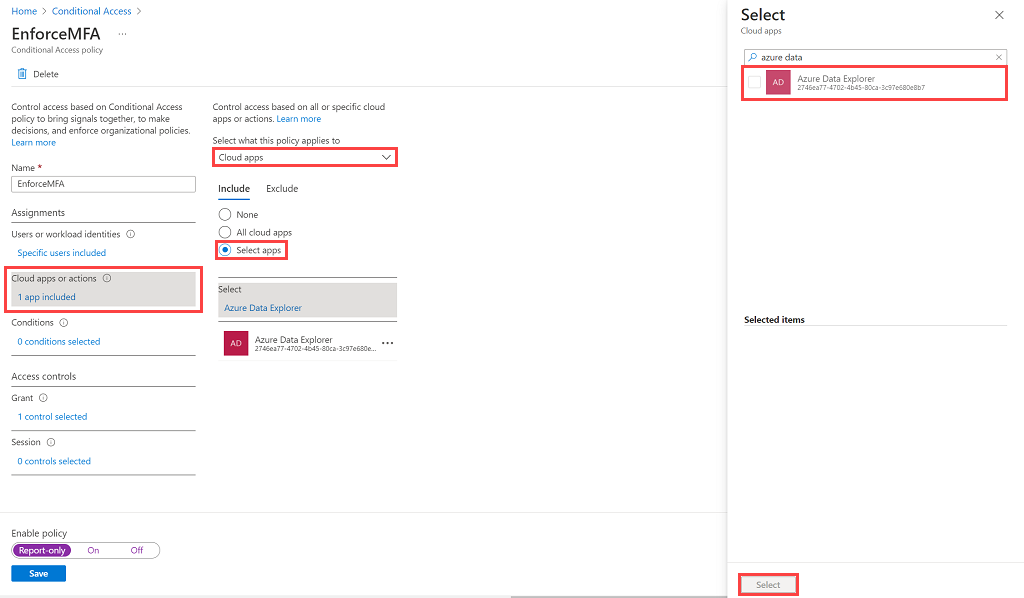
在“云应用或操作”下,选择“云应用”。 在“包括”下,选择“选择应用”以查看可用于条件访问的所有应用列表。 选择“Azure 数据资源管理器”“选择”>。
注意
在某些情况下,应用程序名称可能显示为 KustoService。
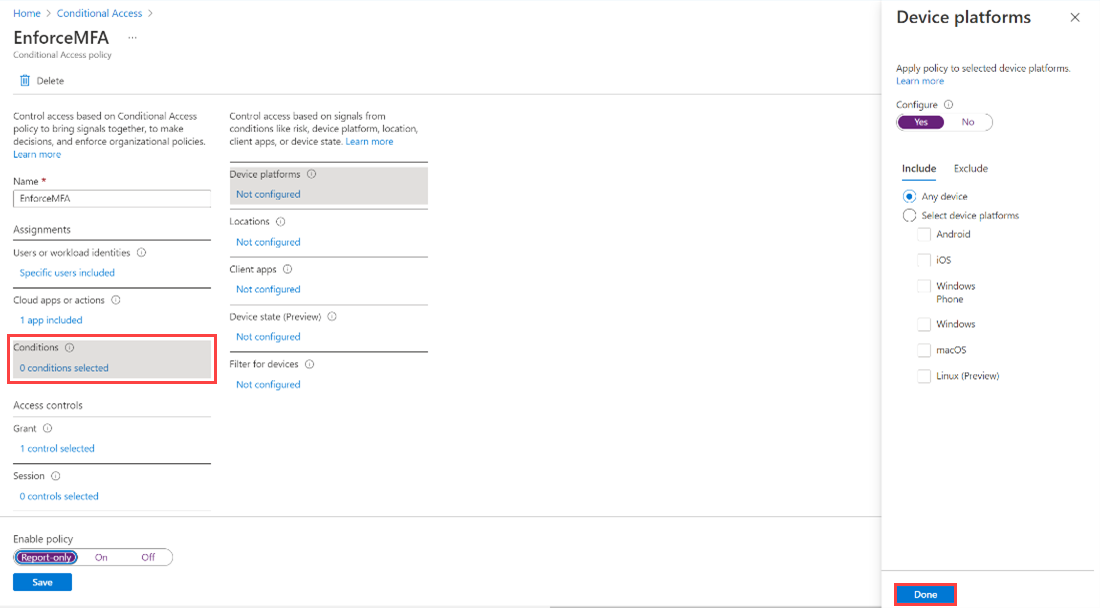
在 “条件”下,设置要应用于所有设备平台的条件,然后选择“ 完成”。 有关更多信息,请参阅Microsoft Entra 条件访问: 条件。
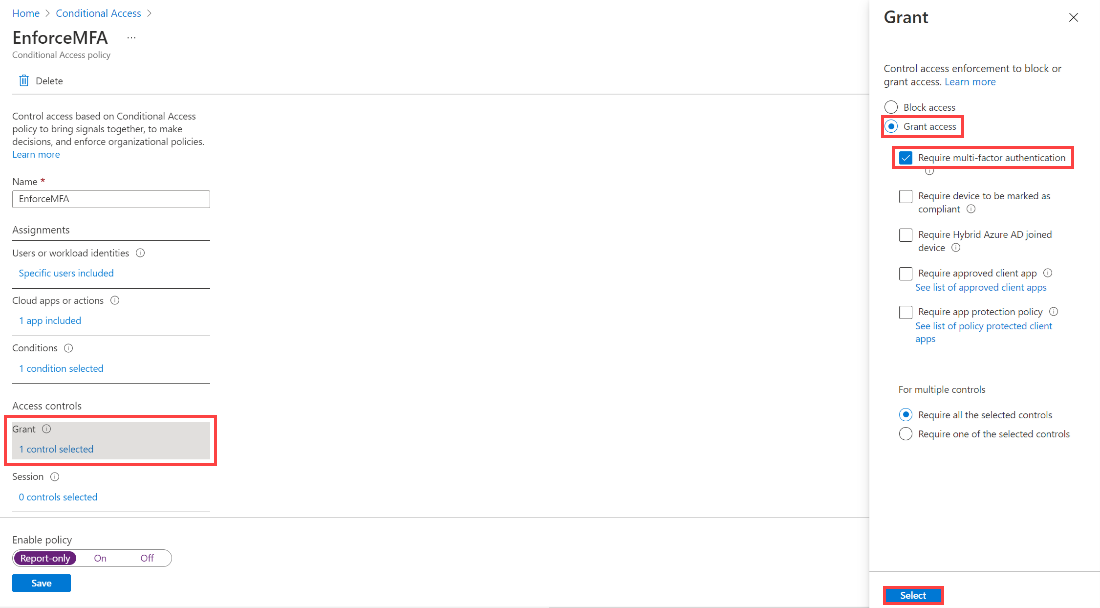
在“访问控制”下,选择“授予”,选择“需要多重身份验证”,然后选择“选择”。
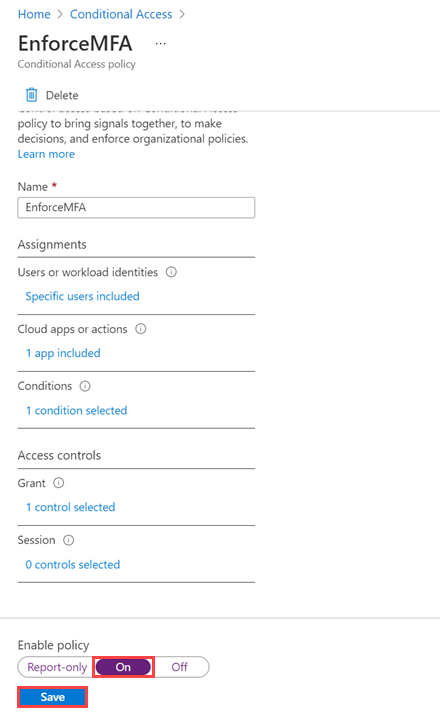
将“启用策略”设置为“启用”,然后选择“保存”。
通过要求分配的用户访问 Azure 数据资源管理器 Web UI 来验证策略。 系统会提示用户进行 MFA 验证。