你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
检测组织内的异常行为通常很复杂且耗时。 Microsoft Sentinel的用户和实体行为分析 (UEBA) 通过持续学习数据来发现有意义的异常,从而简化这一挑战,帮助分析师更有效地检测和调查潜在威胁。
本文介绍什么是 Microsoft Sentinel 用户和实体行为分析 (UEBA)、其工作原理、如何启用它,以及如何使用 UEBA 检测和调查异常,以增强威胁检测能力。
UEBA 的工作原理
Microsoft Sentinel UEBA 使用机器学习为用户、主机、IP 地址、应用程序和其他实体构建动态行为特征档案。 然后,它通过将当前活动与已建立的基线进行比较来检测异常情况,帮助安全团队识别帐户 泄露、 内部攻击和 横向移动等威胁。
当 Microsoft Sentinel 从已连接的数据源引入数据时,UEBA 会应用于以下方面:
- 用于检测偏差的行为建模
- 对等组分析和爆炸半径评估,以评估异常活动的影响
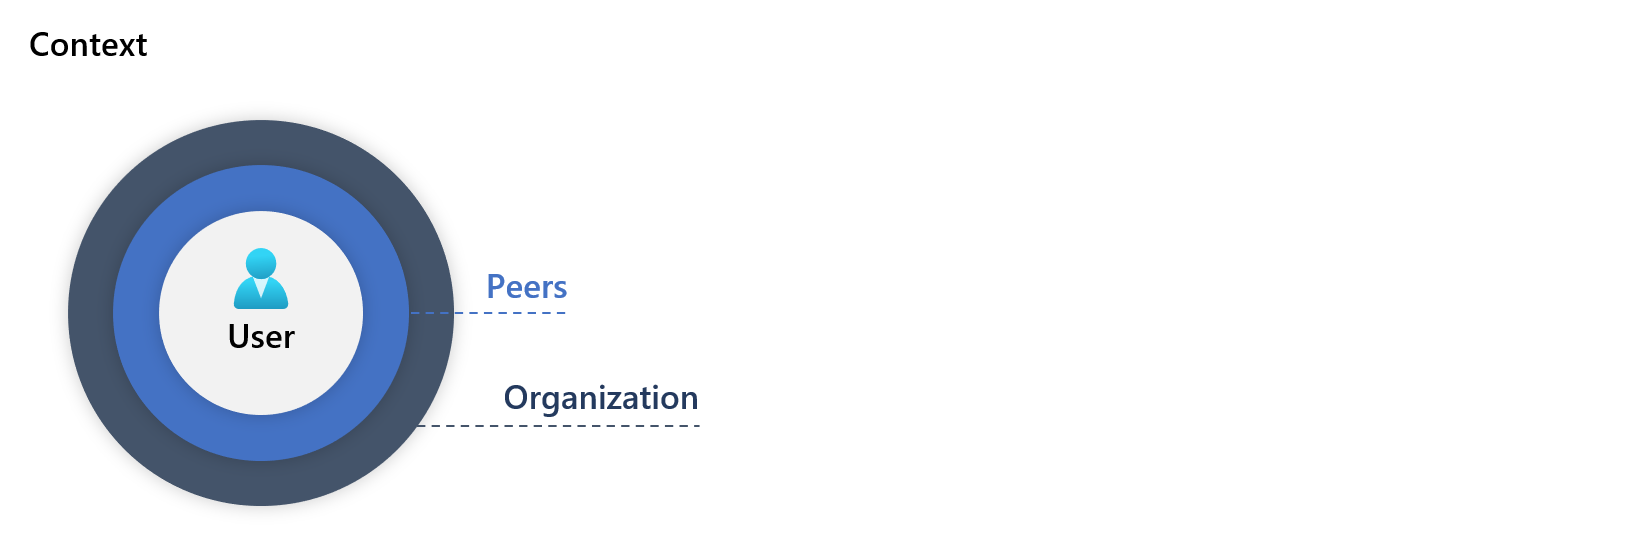
UEBA 将 风险分数 分配给异常行为,同时考虑关联的实体、异常的严重性和上下文,包括:
- 跨地理位置、设备和环境的偏差
- 与实体的历史行为相比,随时间和活动频率的变化
- 与对等组相比的差异
- 偏离整个组织行为模式的情况
下图显示了如何启用 UEBA,以及 UEBA 如何分析数据并分配 风险分数 来确定调查的优先级:

有关 UEBA 表的详细信息,请参阅 使用 UEBA 数据调查异常情况。
有关 UEBA 检测到哪些异常的详细信息,请参阅 Microsoft Sentinel 机器学习引擎检测到的异常。
UEBA 原生集成到 Microsoft Sentinel 和 Microsoft Defender 门户中,为安全运营团队提供无缝体验,以及增强威胁调查和响应的嵌入式体验。
启用 UEBA 以创建行为配置文件并检测异常
若要充分利用 UEBA 的高级威胁检测功能,请执行以下操作:
在Microsoft Sentinel中启用 UEBA,并连接Microsoft Entra ID、Defender for Identity 和 Office 365 等关键数据源。 有关详细信息,请参阅 启用实体行为分析。
安装 UEBA Essentials 解决方案,这是由Microsoft安全专家策划和维护的数十个预生成搜寻查询的集合。 该解决方案包括跨 Azure、Amazon Web Services (AWS) 、Google Cloud Platform (GCP) 和 Okta 的多云异常检测查询。 安装解决方案有助于快速开始使用 UEBA 数据进行威胁搜寻和调查,而不是从头开始构建这些检测功能。
有关安装Microsoft Sentinel解决方案的信息,请参阅安装或更新Microsoft Sentinel解决方案。
将 UEBA 见解集成到 工作簿、事件工作流和搜寻查询中,以在 SOC 工作流中最大化其价值。
使用 UEBA 数据调查异常情况
Microsoft Sentinel跨多个表存储 UEBA 见解,每个表针对不同的目的进行了优化。 分析师通常会关联这些表中的数据,以端到端调查异常行为。
下表概述了每个 UEBA 表中的数据:
| 表 | 用途 | 关键详细信息 |
|---|---|---|
| IdentityInfo | 实体(用户、设备、组)的详细资料 | 基于 Microsoft Entra ID 构建,还可通过 Microsoft Defender for Identity 使用本地部署的 Active Directory。 了解用户行为至关重要。 |
| BehaviorAnalytics | 通过地理位置和威胁智能扩充行为数据 | 包含偏离基线的情况及其优先级评分。 数据取决于已启用的连接器, (Entra ID、AWS、GCP、Okta 等) 。 |
| UserPeerAnalytics | 动态计算行为基线的对等组 | 根据安全组成员身份、邮件列表和其他关联对前 20 个对等方进行排名。 使用 TF-IDF(词频–逆文档频率)算法(较小的组权重更高)。 |
| 异常 | 标识为异常的事件 | 支持检测和调查工作流。 |
| SentinelBehaviorInfo | 原始日志中标识的行为摘要 | 使用自然语言解释和 MITRE ATT&CK 映射,将原始安全日志转换为结构化的“谁对谁做了哪些操作”摘要。 |
| SentinelBehaviorEntities | 涉及已识别行为的实体概况 | 有关检测到的行为中涉及的实体(如文件、进程、设备和用户)的信息。 |
注意
UEBA 行为层是独立于 UEBA 启用的独立功能。
SentinelBehaviorInfo 和 SentinelBehaviorEntities 表只有在您启用行为层时,才会在您的工作区中创建。
此屏幕截图显示了 UserPeerAnalytics 表中的一个数据示例,其中包含用户 Kendall Collins 的 8 个排名最高的对等方。 Sentinel在计算对等排名时使用 TF-IDF 算法规范化权重。 较小的组权重更高。

有关 UEBA 数据及其用法的更多详细信息,请参阅:
- UEBA 参考,用于所有 UEBA 相关表和字段的详细参考。
- 由 Microsoft Sentinel 机器学习引擎检测的异常,获取 UEBA 检测到的异常列表。
UEBA 得分
UEBA 提供两个分数来帮助安全团队确定调查的优先级并有效地检测异常情况:
| 方面 | 调查优先级分数 | 异常分数 |
|---|---|---|
| Table | BehaviorAnalytics |
Anomalies |
| Field | InvestigationPriority |
AnomalyScore |
| 范围 | 0–10 (0 = 良性,10 = 高度异常) |
0–1 (0 = 良性,1 = 高度异常) |
| 的指示器 | 根据配置文件驱动的逻辑,单个事件有多不寻常 | 利用机器学习分析跨多个事件的整体异常行为 |
| 用途 | 快速分类排查并深入查看单个事件 | 识别随时间推移的模式和汇总异常 |
| 正在处理 | 准实时的事件级别 | 批处理,行为级别 |
| 计算方式 | 将 实体异常评分(用户、设备、国家/地区等实体的罕见性)与 时间序列评分(随时间变化的异常模式,例如登录失败次数激增)相结合。 | 基于工作区遥测数据训练的 AI/ML 异常检测器 |
例如,当用户首次执行Azure操作时:
- 调查优先级分数: 高,因为这是第一次事件。
- 异常分数:低,因为偶尔的首次Azure操作很常见,本质上没有风险。
虽然这些分数有不同的用途,但可以预期会有一些相关性。 高异常分数通常与高调查优先级一致,但并不总是一致。 每个分数都为分层检测提供独特的见解。
在 Defender 门户中使用嵌入式 UEBA 体验
通过在调查图和用户页面中显示异常,并提示分析师在搜寻查询中合并异常数据,UEBA 有助于更快地进行威胁检测、更智能的优先顺序和更高效的事件响应。
本部分概述了Microsoft Defender门户中提供的关键 UEBA 分析师体验。
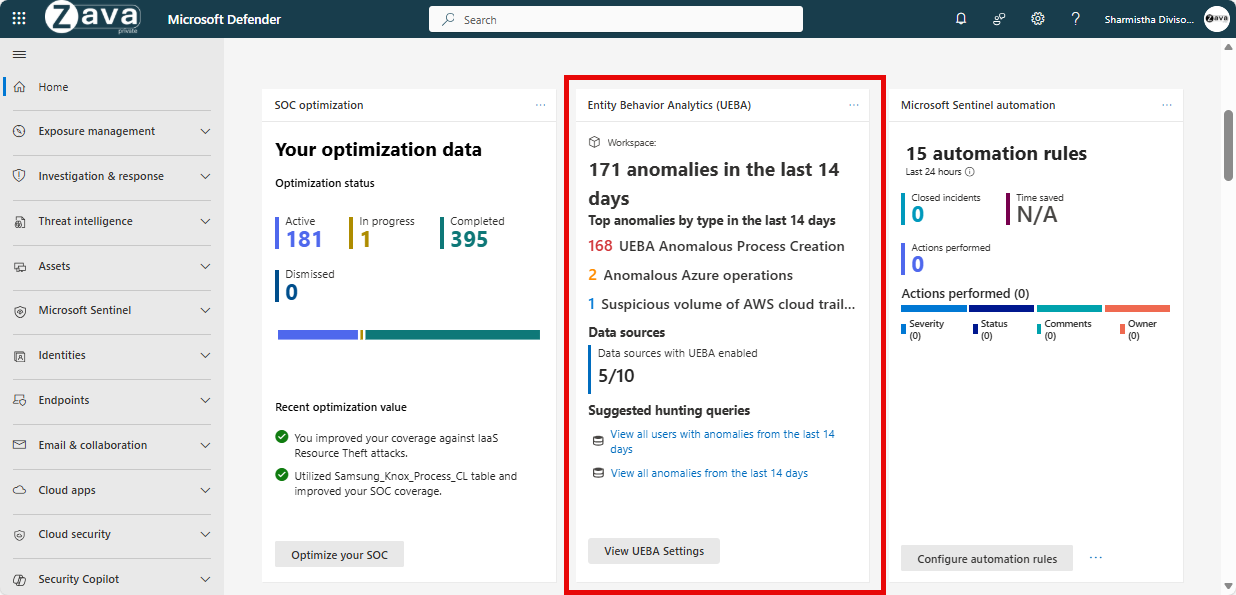
UEBA 主页微件
Defender 门户主页包含一个 UEBA 小组件,分析师可在其中立即了解异常用户行为,从而加速威胁检测工作流。 如果租户尚未启用 UEBA,此小组件还为安全管理员提供快速访问启用流程的入口。
用户调查中的 UEBA 洞察
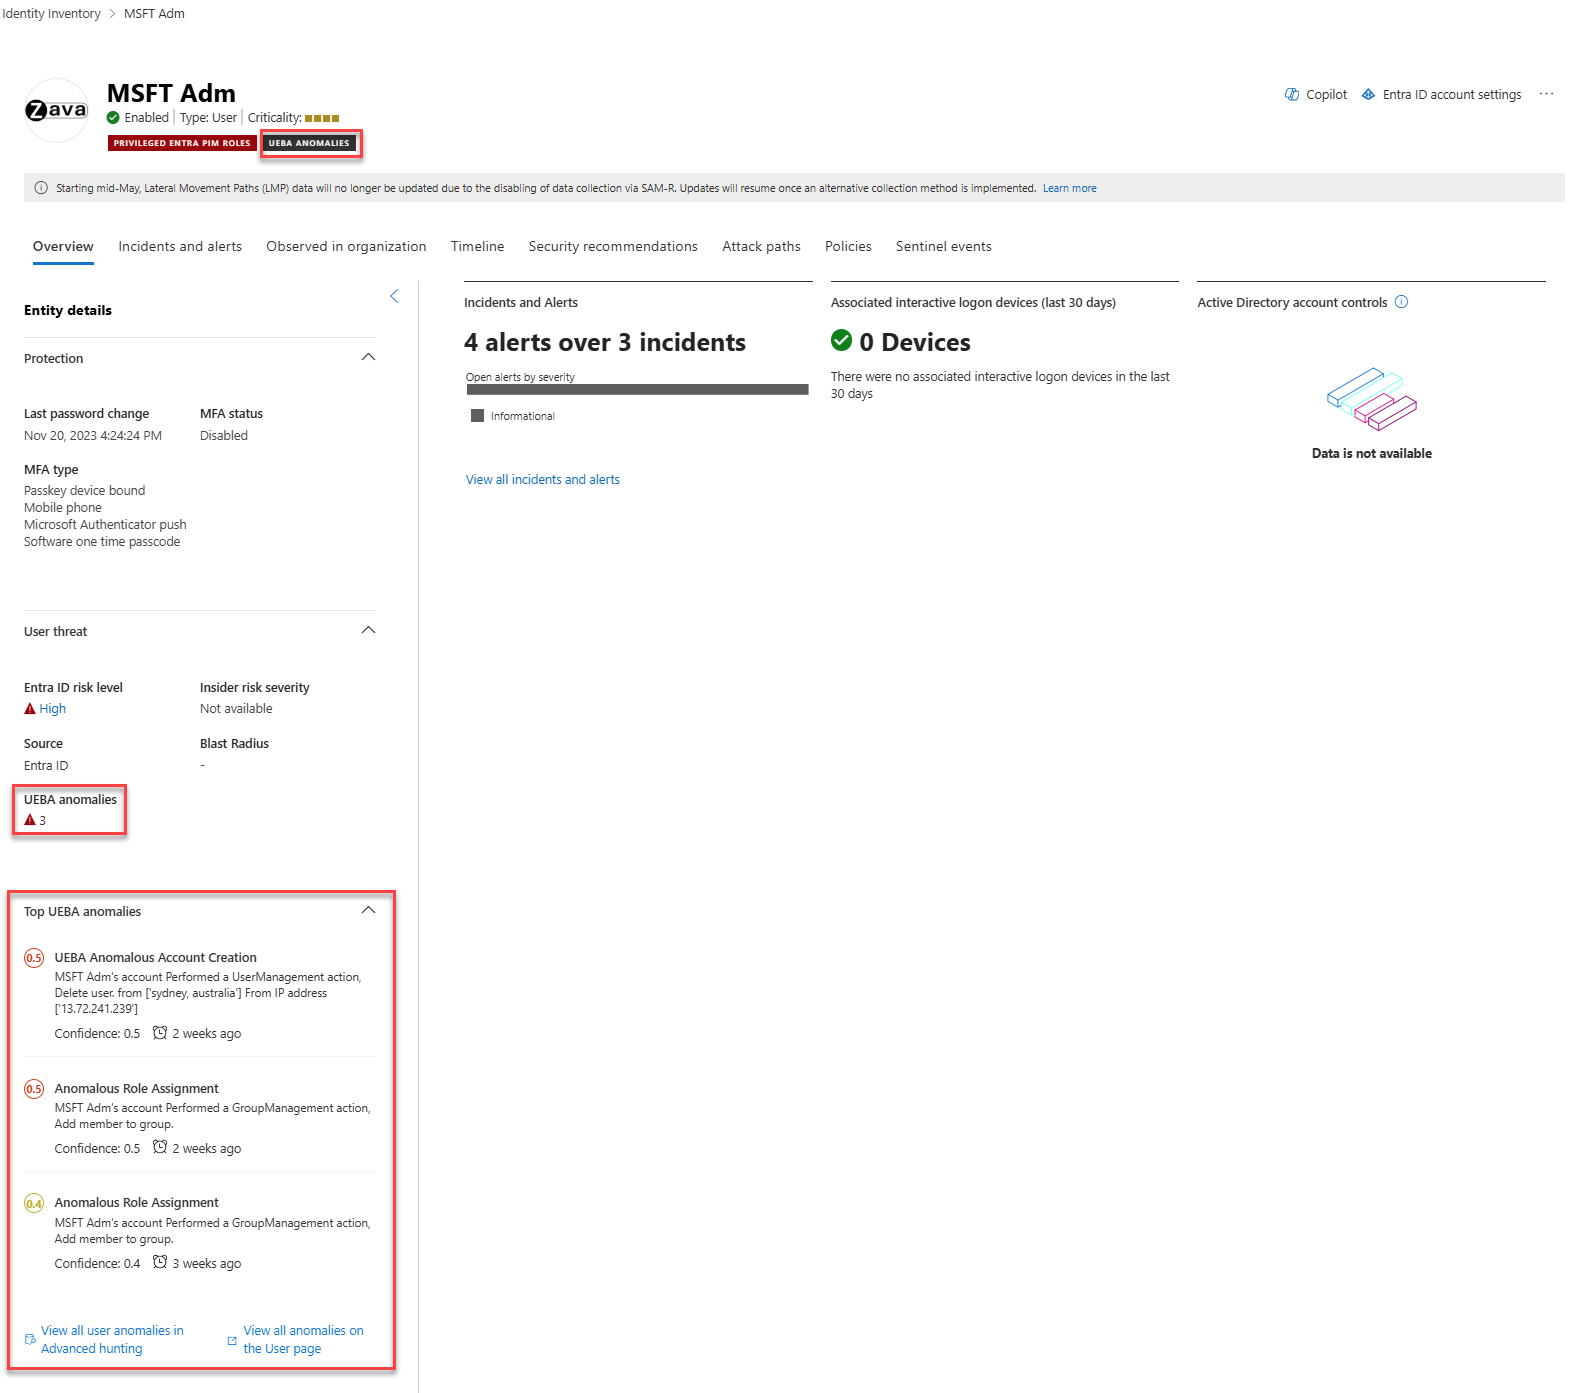
分析师可以使用侧面板中显示的 UEBA 上下文和 Defender 门户中所有用户页面上的“ 概述 ”选项卡快速评估用户风险。 检测到异常行为时,门户会自动使用 UEBA 异常 标记用户,帮助根据最近的活动确定调查的优先级。 有关详细信息,请参阅 Microsoft Defender 中的用户实体页。
每个用户页面包括一个“UEBA 异常排名靠前”部分,其中显示了过去 30 天内的前三个异常,以及指向预构建的异常查询和Sentinel事件时间线的直接链接,以便进行更深入的分析。
用于事件调查的内置用户异常查询
在事件调查期间,分析师可以直接从 Defender 门户中的事件图启动内置查询,以检索与案例相关的所有用户异常。

有关详细信息,请参阅调查Microsoft Defender门户中的事件。
使用 UEBA 数据扩充高级搜寻查询和自定义检测
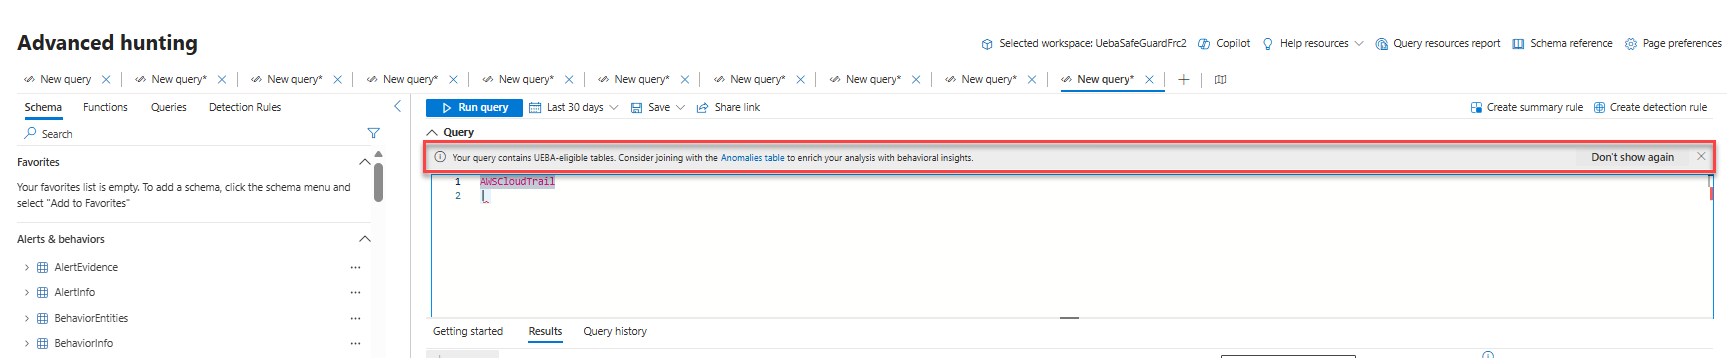
当分析师使用 UEBA 相关表编写高级搜寻或自定义检测查询时,Microsoft Defender门户会显示一个横幅,提示他们加入异常情况表。 这通过行为见解丰富了调查,并增强了整体分析。
有关更多信息,请参阅:
使用 UEBA 行为层聚合行为见解
虽然 UEBA 生成基线配置文件来检测异常活动,但新的 UEBA 行为层将大量原始安全日志中的相关事件聚合为清晰、结构化、有意义的行为,一目了然地解释了“谁对谁执行了哪些操作”。
行为层使用以下方法扩充原始日志:
- 自然语言解释 ,使复杂活动立即易于理解
- MITRE ATT&CK 映射 ,使行为与已知策略和技术保持一致
- 阐明相关参与者和目标的实体角色标识
通过将碎片日志转换为连贯的行为对象,行为层可以加速威胁搜寻,简化检测创作,并为 UEBA 异常情况检测提供更丰富的上下文。 这些功能结合起来,帮助分析师快速理解不仅确实发生了异常情况,还理解发生了什么以及为什么这很重要。
有关详细信息,请参阅在 Microsoft Sentinel 中使用 UEBA 行为将原始安全日志转换为行为见解。
定价模型
UEBA 包含在Microsoft Sentinel中,无需额外付费。 UEBA 数据存储在 Log Analytics 表中,并遵循标准Microsoft Sentinel定价。 有关详细信息,请参阅Microsoft Sentinel 定价。
后续步骤
有关 UEBA 实现和使用情况的实用指南,请参阅:
- 在 Microsoft Sentinel 中启用实体行为分析。
- 利用 UEBA 数据调查事件。
- UEBA 引擎检测到的 UEBA 异常的列表。
- UEBA 参考资料。
- 搜寻安全威胁。
有关训练资源,请参阅: