提示
你知道可以免费试用Office 365计划 2 Microsoft Defender 中的功能吗? 在 Microsoft Defender 门户试用中心使用为期 90 天的 Defender 进行Office 365试用。 在试用 Microsoft Defender for Office 365中了解哪些用户可以注册,以及试用条款。
重要
本文适用于拥有 Microsoft Defender for Office 365的企业客户。 如果你是家庭用户,在 Outlook 中查找有关附件扫描的信息,请参阅 高级 Outlook.com 安全性。
在Microsoft Defender Office 365的组织中,安全附件是针对电子邮件中有害文件的附加保护层, (恶意软件、勒索软件或钓鱼) 。 反恶意软件保护扫描邮件附件后,安全附件会在虚拟环境中打开文件,以查看在邮件发送给收件人之前打开附件 (称为引爆) 的过程时会发生什么情况。 有关详细信息,请参阅Office 365 Microsoft Defender中的安全附件。
虽然没有默认的安全附件策略,但 内置保护 预设安全策略默认向所有收件人提供安全附件保护。 在Standard或严格预设安全策略或自定义安全附件策略中指定的收件人不受影响。 有关详细信息,请参阅 预设安全策略。
为了提高粒度,还可以使用本文中的过程创建适用于特定用户、组或域的安全附件策略。
提示
我们通常建议启用“标准”和/或“严格”预设安全策略,并将所有用户添加到这些策略中,而不是创建和管理自定义“安全附件”策略。 有关详细信息,请参阅 配置威胁策略。
若要了解 Office 365 Microsoft Defender中威胁防护的工作原理,请参阅 Office 365 Microsoft Defender 中的分步威胁防护。
通常,电子邮件附件扫描在 15 分钟内完成。 有时,由于重试延迟和处理时间,在虚拟环境中分析文件需要更长的时间。
可以在 Microsoft Defender 门户或 PowerShell Exchange Online 配置安全附件策略。
注意
在“安全附件”设置的全局设置中,配置不依赖于安全附件策略的功能。 有关说明,请参阅为 SharePoint、OneDrive 和 Microsoft Teams 启用安全附件和Microsoft 365 E5 中的安全文档。
开始前,有必要了解什么?
在配置安全附件策略之前,请验证以下先决条件:
你在 https://security.microsoft.com 中打开 Microsoft Defender 门户。 若要直接转到“ 安全附件 ”页,请使用 https://security.microsoft.com/safeattachmentv2。
若要连接到 Exchange Online PowerShell,请参阅连接到 Exchange Online PowerShell。
需要先分配权限,然后才能执行本文中的过程。 可以选择下列选项:
Microsoft Defender XDR 统一的基于角色的访问控制 (RBAC)(如果 电子邮件和协作>Defender for Office 365 权限为
 已启用。仅影响 Defender 门户,不影响 PowerShell):授权和设置/安全设置/核心安全设置(管理) 或 授权和设置/安全设置/核心安全设置(读取)。
Microsoft Defender 门户中的电子邮件和协作权限和Exchange Online 权限:
- 创建、修改和删除策略:在电子邮件和协作权限中是组织管理或安全管理员角色组的成员以及在 Exchange Online 权限中是组织管理角色组的成员。
- 对策略的只读访问权限:以下角色组中的成员身份:
- “电子邮件和协作”权限中的全局读取者或安全读取者。
- Exchange Online 权限中的仅查看组织管理。
Microsoft Entra权限:全局管理员*、安全管理员、全局读取者或安全读取者角色的成员身份为用户提供Microsoft 365 中其他功能所需的权限和权限。
重要
* Microsoft强烈主张最低特权原则。 仅向帐户分配执行其任务所需的最低权限有助于降低安全风险,并增强组织的整体保护。 全局管理员是一种高特权角色,应限制在紧急情况下或无法使用其他角色时使用。
提示
如果策略更改无法保存并出现 403 或 CmdletAccessDeniedException 错误,并且你已验证你具有所需权限,则问题可能与基于角色的Exchange Online访问控制 (RBAC) 配置问题有关。 某些组织需要在策略更改成功之前刷新后端 RBAC 配置。 如果问题仍然存在,请联系Microsoft 支持部门并引用“RBAC 配置刷新”。
有关安全附件策略的建议设置,请参阅 安全附件设置。
提示
如果某个收件人也包含在标准或严格预设安全策略中,则会忽略安全附件内置保护的例外项或自定义安全附件策略中的设置。 有关详细信息,请参阅 电子邮件保护的顺序和优先级。
应用新的或更新的策略最多需要 30 分钟。
有关许可要求的详细信息,请参阅 许可条款。
使用 Microsoft Defender 门户创建安全附件策略
在 Microsoft Defender 门户中的 https://security.microsoft.com,转到 电子邮件和协作>策略和规则>威胁策略>安全附件,该选项位于策略部分。或者,若要直接转到安全附件页面,请使用 https://security.microsoft.com/safeattachmentv2。
在“安全附件”页上,选择“
 创建”以启动新的“安全附件”策略向导。
在“命名策略”页面上,配置以下设置:
- 名称:输入策略的唯一描述性名称。
- 说明:输入策略的可选说明。
完成“ 为策略命名 ”页后,选择“ 下一步”。
在“用户和域”页面上,确定策略适用的内部收件人(收件人条件):
- 用户:指定的邮箱或邮件用户。
-
组:
- 指定的通讯组或已启用邮件的安全组的成员(不支持动态通讯组)。
- 指定的 Microsoft 365 组(Microsoft Entra ID 中的动态成员身份组不受支持)。
- 域:组织中具有指定接受域主电子邮件地址的所有收件人。
提示
将 “用户”、“ 组”和 “域” 留空,以创建适用于所有收件人的策略。
子域会自动包含在内,除非您明确将其排除。 例如,包含 contoso.com 的策略还包括 marketing.contoso.com,除非将 marketing.contoso.com 排除在外。
单击相应的框,开始键入值,然后从结果中选择所需的值。 根据需要多次重复此过程。 若要删除现有值,请选择
 值旁边的值。
对于用户或组,可以使用大多数标识符(姓名、显示名称、别名、电子邮件地址、帐户名称等),但是相应的显示名称会显示在结果中。 对于用户,请单独输入星号 (*) 以查看所有可用值。
只能使用一次条件,但条件可以包含多个值:
同一条件的多个值使用 OR 逻辑 (例如 recipient1<> 或 <recipient2>) 。 如果收件人与 任何 指定值匹配,则会对其应用策略。
不同类型的条件使用 AND 逻辑。 收件人必须匹配 所有 指定的条件,策略才能应用于他们。 例如,使用以下值配置条件:
- 用户:
romain@contoso.com - 组:高管
该策略
romain@contoso.com仅在他同时也是高管组成员的情况下适用于他。 否则,该策略不适用于他。- 用户:
排除这些用户、组和域: 若要为策略应用于的内部收件人添加例外 (收件人例外),请选择此选项并配置例外。
只能使用一次异常,但该异常可以包含多个值:
- 同一例外的多个值使用 OR 逻辑(例如,<recipient1> 或 <recipient2>)。 如果收件人与 任何 指定值匹配,则不会对其应用策略。
- 不同类型的例外情况使用 OR 逻辑(例如,<recipient1> 或 <group1> 的成员,或 <domain1> 的成员)。 如果收件人与 任何 指定的异常值匹配,则不会对其应用策略。
提示
如果组织中的所有用户都没有 Defender for Office 365 许可证,则可以使用用户或组例外来排除不符合安全附件保护条件的用户。
完成“ 用户和域 ”页后,选择“ 下一步”。
在“设置”页上,配置下列设置:
安全附件未知恶意软件响应:选择以下值之一:
- 关闭
- 监视器
- 阻止:此值是默认值,是Standard和严格预设安全策略中使用的值。
- 动态传递 (预览邮件)
安全附件策略设置中介绍了这些值。
隔离策略:选择适用于被安全附件(阻止或动态传递)隔离的邮件的隔离策略。 隔离策略定义用户可以对隔离邮件执行哪些操作,以及用户是否会收到隔离通知。 有关详细信息,请参阅 隔离策略剖析。
默认情况下,名为 AdminOnlyAccessPolicy 的隔离策略用于安全附件策略的检测。 有关此隔离策略的详细信息,请参阅 隔离策略剖析。
注意
隔离通知在名为 AdminOnlyAccessPolicy 的策略中被禁用。 要通知收件人其邮件被安全附件隔离为恶意软件或网络钓鱼邮件,请创建一个开启了隔离通知功能的隔离策略,或使用符合此要求的现有策略。 有关说明,请参阅在 Microsoft Defender 门户中创建隔离策略。
无论如何配置隔离策略,用户都无法释放被安全附件策略隔离为恶意软件或网络钓鱼的邮件。 如果为用户配置了释放这些隔离邮件的策略,则允许用户 请求 释放这些隔离邮件。
使用检测到的附件重定向邮件:如果选择“ 启用重定向”,则可以在“ 将包含受监视附件的邮件发送到指定电子邮件地址 ”框中指定一个电子邮件地址,以发送包含检测到的附件的邮件,以便进行分析和调查。
注意
重定向仅适用于 Monitor 操作。 有关详细信息,请参阅安全附件重定向更改(MC424899)。
阻断包含无法扫描的加密附件的消息:仅在选择 “阻挡 ”作为安全 附件未知恶意软件响应 值时才显示。 以下设置可用:
屏蔽未扫描附件:选择此选项,在安全附件无法扫描或引爆时隔离包含加密(密码保护)附件的邮件。 更多信息请参见 安全附件策略中的加密(密码保护)附件。
当你选择 “阻止未扫描附件”时,会出现以下设置:
排除这些附属类型:选择任何可排除于此设置中的附属类型:
- 杂技演员(pdf)
- 档案(仅限压缩包、gzip、7z、rar、tar)
- Office(仅限doc、docx、xlsx、ppt、pptx)
- 所有其他文件类型
隔离政策:选择适用于该设置隔离消息的隔离政策。 隔离策略定义用户可以对隔离邮件执行哪些操作,以及用户是否会收到隔离通知。 默认情况下,使用名为 DefaultFullAccessWithNotificationPolicy 的隔离策略。 有关详细信息,请参阅 隔离策略剖析。
完成 “设置” 页后,选择“ 下一步”。
在“ 审阅 ”页上,查看设置。 可以在每个部分中选择“编辑”来修改该部分中的设置。 或者,可以在向导中选择“ 后退 ”或特定页面。
完成“ 审阅 ”页面后,选择“ 提交”。
在 “新建安全附件策略” 页上,可以选择链接来查看策略、查看安全附件策略以及了解有关安全附件策略的详细信息。
在 “新建安全附件策略创建 ”页上完成操作后,选择“ 完成”。
返回到安全附件页后,将列出新策略。
使用Microsoft Defender门户查看安全附件策略详细信息
在 Microsoft Defender 门户的 https://security.microsoft.com 中,转到 电子邮件和协作>策略和规则>威胁策略>安全附件,该选项位于策略部分。 若要直接转到“ 安全附件 ”页,请使用 https://security.microsoft.com/safeattachmentv2。
在“ 安全附件 ”页上,策略列表中显示了以下属性:
- 名称
- 状态:值为“打开”或“关闭”。
- 优先级:有关详细信息,请参阅 设置安全附件策略的优先级 部分。
若要将策略列表从普通间距更改为精简间距,请选择“  将列表间距更改为精简或正常”,然后选择“
 压缩列表”。
使用“  搜索 ”框和相应的值查找特定的安全附件策略。
使用  “导出” 将策略列表导出到 CSV 文件。
使用  “查看报告 ”打开 威胁防护状态报告。
要选择策略,请单击该行中名称旁边的复选框以外的任意位置,以打开该策略的详细信息浮出面板。
提示
若要查看有关其他安全附件策略的详细信息,而不离开详细信息浮出控件,请使用 浮出控件顶部的“上一项”和“下一项”。
使用Microsoft Defender门户对安全附件策略执行操作
在 Microsoft Defender 门户的 https://security.microsoft.com 中,转到 电子邮件和协作>策略和规则>威胁策略>安全附件,该选项位于策略部分。 若要直接转到“ 安全附件 ”页,请使用 https://security.microsoft.com/safeattachmentv2。
在“ 安全附件 ”页上,使用以下方法之一选择“安全附件”策略:
通过选择名称旁边的检查框,从列表中选择策略。 以下操作在显示的“
 更多操作”下拉列表中可用:
- 启用所选策略。
- 禁用所选策略。
- 删除所选策略。
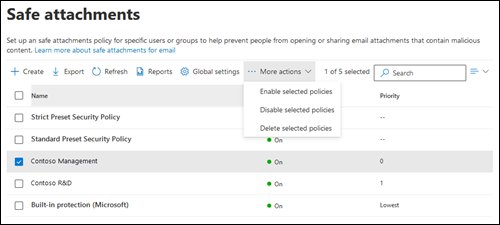
单击名称旁边的检查框以外的任何位置,从列表中选择策略。 打开的详细信息浮出控件中提供了以下部分或所有操作:
- 在自定义策略或默认策略) 的每个部分中单击“ 编辑 ”,以修改策略设置 (
-
 开启或关闭(仅限自定义策略)
-
 提高优先级或
 降低优先级(仅限自定义策略)
-
 删除策略(仅限自定义策略)
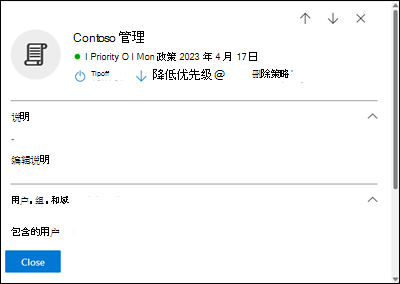
这些操作在 修改自定义安全附件策略、 启用或禁用自定义安全附件策略、 设置自定义安全附件策略的优先级和 删除自定义安全附件策略中介绍。
使用 Microsoft Defender 门户修改自定义安全附件策略
通过单击名称旁边的“检查”框以外的任何位置选择自定义安全附件策略后,策略设置将显示在打开的详细信息浮出控件中。 选择“每个部分中的 编辑 ”以修改该部分中的设置。 有关设置的详细信息,请参阅 “创建安全附件”策略。
无法修改在策略详细信息浮出控件中与预设安全策略相关联的、名为标准预设安全策略、严格预设安全策略或内置保护(Microsoft)的安全附件策略。 相反,在详细信息浮出控件中选择“  查看预设安全策略 ”,转到 “ 预设安全策略 ” 页, https://security.microsoft.com/presetSecurityPolicies 以修改预设的安全策略。
使用Microsoft Defender门户启用或禁用自定义安全附件策略
无法在此处启用或禁用与预设安全策略关联的名为 标准预设安全策略、严格预设安全策略 或 内置保护 (Microsoft) 的安全附件策略。 您可以在 的https://security.microsoft.com/presetSecurityPolicies页面上启用或禁用预设安全策略。
选择启用的自定义安全附件策略 (“状态” 值为 “开) ”后,请使用以下方法之一禁用它:
-
在“安全附件”页上:选择“ 更多操作>”“禁用所选策略”。
-
在策略的详细信息浮出窗口中:选择浮出窗口顶部的“关闭”。
选择禁用的自定义安全附件策略 (“状态” 值为 “关闭 ”) 后,请使用以下任一方法启用它:
-
在“安全附件”页上:选择“ 更多操作>”“启用所选策略”。
-
在策略的详细信息弹出窗口中:选择弹出窗口顶部的“启用”。
在“ 安全附件 ”页上,策略的 “状态” 值现在为 “打开 ”或“ 关闭”。
使用Microsoft Defender门户设置自定义安全附件策略的优先级
安全附件策略按在“ 安全附件 ”页上显示的顺序进行处理:
- 与严格预设安全策略相关联、名为 Strict Preset Security Policy 的安全附件策略始终最先应用(如果已将严格预设安全策略 分配给用户)。
- 如果已启用 Standard 预设安全策略,则与 Standard 预设安全策略关联、名为 Standard Preset Security Policy 的安全附件策略始终会在下一步应用。
- 如果这些自定义安全附件策略已启用,则接下来会按优先顺序应用:
- 优先级值越低表示优先级越高, (0 表示) 最高。
- 默认情况下,创建一个新策略的优先级低于最低现有自定义策略 (第一个为 0,第二个为 1,等等 ) 。
- 没有两个策略可以具有相同的优先级值。
- 与“内置保护”关联的名为 Built-in protection (Microsoft) 的安全附件策略,其优先级值始终为 最低,而且无法更改。
对某个收件人的“安全附件”保护在第一个策略生效后即停止,该策略是适用于该收件人的最高优先级策略。 有关详细信息,请参阅 电子邮件保护的顺序和优先级。
通过单击名称旁边的“检查”框以外的任何位置选择自定义安全附件策略后,可以在打开的详细信息浮出控件中增加或降低策略的优先级:
- “安全附件”页上优先级值为 0 的自定义策略在详细信息浮出控件顶部具有“降低优先级”操作。
- 优先级最低(即 Priority 值最高;例如 3)的自定义策略会在详细信息浮出控件顶部显示 提高优先级 操作。
- 如果有三个或更多的策略,则 优先级 0 与最低优先级之间的策略会在详细信息浮出面板顶部同时显示 提高优先级 和 降低优先级 操作。
完成策略详细信息浮出控件后,选择“ 关闭”。
返回“ 安全附件 ”页,列表中的策略顺序与更新的 “优先级 ”值匹配。
使用 Microsoft Defender 门户删除自定义安全附件策略
您无法删除与预设安全策略关联的安全附件策略,这些策略名为标准预设安全策略、严格预设安全策略或内置保护(Microsoft)。
选择自定义安全附件策略后,请使用以下方法之一将其删除:
-
在“安全附件”页上:选择“ 更多操作>”“删除所选策略”。
-
在策略的详细信息浮出控件中:选择浮出控件顶部的“ 删除策略 ”。
在打开的警告对话框中选择 “是 ”。
返回“ 安全附件 ”页,不再列出已删除的策略。
使用 Exchange Online PowerShell 配置安全附件策略
在 PowerShell 中,安全附件策略的基本元素包括:
- 安全附件策略:指定检测操作、是否将带有检测到的附件的邮件发送到指定电子邮件地址,以及是否在安全附件扫描无法完成时传递邮件。
- 安全附件规则:指定优先级和收件人筛选器(即该策略适用于哪些人)。
在 Microsoft Defender 门户中管理安全附件策略时,这两个元素之间的差异并不明显:
- 在 Defender 门户中创建安全附件策略时,实际上你是在同时创建安全附件规则以及与之关联的安全附件策略,并为二者使用相同的名称。
- 在 Defender 门户中修改安全附件策略时,与名称、优先级、启用或禁用以及收件人筛选器相关的设置将修改安全附件规则。 所有其他设置都会修改关联的安全附件策略。
- 从 Defender 门户删除安全附件策略时,将删除安全附件规则和关联的安全附件策略。
在 PowerShell 中,安全附件策略和安全附件规则之间的差异很明显。 可以使用 *-SafeAttachmentPolicy cmdlet 管理安全附件策略,也可以使用 *-SafeAttachmentRule cmdlet 管理安全附件规则。
- 在 PowerShell 中,首先创建安全附件策略,然后创建安全附件规则,该规则标识该规则适用的关联策略。
- 在 PowerShell 中,可以分别修改安全附件策略和安全附件规则中的设置。
- 从 PowerShell 中移除安全附件策略时,不会自动移除相应的安全附件规则,反之亦然。
使用 PowerShell 创建安全附件策略
在 PowerShell 中创建安全附件策略需要两个步骤:
- 创建安全附件策略。
- 创建安全附件规则,该规则指定应用该规则的安全附件策略。
注意:
可以创建新的安全附件规则,并为其分配现有、未关联的安全附件策略。 安全附件规则不能与多个安全附件策略关联。
可以在 PowerShell 中为新的安全附件策略配置以下设置,这些设置在Microsoft Defender门户中在创建策略后才可用:
- 将新策略创建为已禁用状态(在 New-SafeAttachmentRule cmdlet 上使用
$false)。 - 在创建期间,使用 New-SafeAttachmentRule cmdlet 设置策略的优先级(<>编号)。
- 将新策略创建为已禁用状态(在 New-SafeAttachmentRule cmdlet 上使用
在 PowerShell 中创建的新安全附件策略在Microsoft Defender门户中不可见,直到将策略分配给安全附件规则。
步骤 1:使用 PowerShell 创建安全附件策略
若要创建安全附件策略,请使用以下语法:
New-SafeAttachmentPolicy -Name "<PolicyName>" -Enable $true [-AdminDisplayName "<Comments>"] [-Action <Allow | Block | DynamicDelivery>] [-Redirect <$true | $false>] [-RedirectAddress <SMTPEmailAddress>] [-QuarantineTag <QuarantinePolicyName>] [-EnableBlockingEncryptedAttachments <$true | $false>] [-ExcludedTypesFromBlockingEncryptedAttachments <FileTypes>] [-QuarantineTagForBlockingEncryptedAttachments <QuarantinePolicyName>]
此示例使用以下值创建名为 Contoso All 的安全附件策略:
- 阻止安全附件扫描发现包含有害附件的邮件, (不使用 Action 参数,默认值为
Block) 。 - 默认隔离策略 (AdminOnlyAccessPolicy) 使用,因为我们未使用 QuarantineTag 参数。
New-SafeAttachmentPolicy -Name "Contoso All" -Enable $true
有关详细语法和参数信息,请参阅 New-SafeAttachmentPolicy。
提示
有关指定要在安全附件策略中使用的隔离策略的详细说明,请参阅 使用 PowerShell 在安全附件策略中指定隔离策略。
步骤 2:使用 PowerShell 创建安全附件规则
若要创建安全的附件规则,请使用以下语法:
New-SafeAttachmentRule -Name "<RuleName>" -SafeAttachmentPolicy "<PolicyName>" <Recipient filters> [<Recipient filter exceptions>] [-Comments "<OptionalComments>"] [-Enabled <$true | $false>]
此示例创建一个名为 Contoso All 的安全附件规则,条件如下:
- 规则与名为 Contoso All 的安全附件策略相关联。
- 该规则适用于 contoso.com 域中的所有收件人。
- 由于未使用 Priority 参数,因此使用默认优先级。
- 该规则已启用(我们未使用 Enabled 参数,且默认值为
$true)。
New-SafeAttachmentRule -Name "Contoso All" -SafeAttachmentPolicy "Contoso All" -RecipientDomainIs contoso.com
有关详细语法和参数信息,请参阅 New-SafeAttachmentRule。
使用 PowerShell 查看安全附件策略
若要查看现有的安全附件策略,请使用以下语法:
Get-SafeAttachmentPolicy [-Identity "<PolicyIdentity>"] [| <Format-Table | Format-List> <Property1,Property2,...>]
此示例返回所有安全附件策略的摘要列表。
Get-SafeAttachmentPolicy
此示例返回名为 Contoso Executives 的安全附件策略的详细信息。
Get-SafeAttachmentPolicy -Identity "Contoso Executives" | Format-List
有关详细语法和参数信息,请参阅 Get-SafeAttachmentPolicy。
使用 PowerShell 查看安全附件规则
若要查看现有的安全附件规则,请使用以下语法:
Get-SafeAttachmentRule [-Identity "<RuleIdentity>"] [-State <Enabled | Disabled>] [| <Format-Table | Format-List> <Property1,Property2,...>]
此示例返回所有安全附件规则的摘要列表。
Get-SafeAttachmentRule
若要按已启用或已禁用规则筛选列表,请运行以下命令:
Get-SafeAttachmentRule -State Disabled
Get-SafeAttachmentRule -State Enabled
此示例返回名为 Contoso Executives 的安全附件规则的详细信息。
Get-SafeAttachmentRule -Identity "Contoso Executives" | Format-List
有关详细语法和参数信息,请参阅 Get-SafeAttachmentRule。
使用 PowerShell 修改安全附件策略
无法在 PowerShell 中重命名安全附件策略, (Set-SafeAttachmentPolicy cmdlet 没有 Name 参数) 。 在 Microsoft Defender 门户中重命名安全附件策略时,只会重命名安全附件规则。
否则,创建安全附件策略时,可以使用相同的设置,如 步骤 1:使用 PowerShell 创建安全附件策略。
若要修改安全附件策略,请使用以下语法:
Set-SafeAttachmentPolicy -Identity "<PolicyName>" <Settings>
有关详细语法和参数信息,请参阅 Set-SafeAttachmentPolicy。
提示
有关指定要在安全附件策略中使用的隔离策略的详细说明,请参阅 使用 PowerShell 在安全附件策略中指定隔离策略。
使用 PowerShell 修改安全附件规则
在 PowerShell 中修改安全附件规则时,唯一不可用的设置是允许创建禁用规则的 Enabled 参数。 若要启用或禁用现有的安全附件规则,请参阅下一部分。
否则,创建规则时可以使用相同的设置,如 步骤 2 中所述:使用 PowerShell 创建安全附件规则。
若要修改安全附件规则,请使用以下语法:
Set-SafeAttachmentRule -Identity "<RuleName>" <Settings>
有关详细语法和参数信息,请参阅 Set-SafeAttachmentRule。
使用 PowerShell 启用或禁用安全附件规则
在 PowerShell 中启用或禁用安全附件规则可启用或禁用整个安全附件策略 (安全附件规则和分配的安全附件策略) 。
若要在 PowerShell 中启用或禁用安全附件规则,请使用以下语法:
<Enable-SafeAttachmentRule | Disable-SafeAttachmentRule> -Identity "<RuleName>"
此示例禁用名为 Marketing Department 的安全附件规则。
Disable-SafeAttachmentRule -Identity "Marketing Department"
下面的示例启用同一规则。
Enable-SafeAttachmentRule -Identity "Marketing Department"
有关详细语法和参数信息,请参阅 Enable-SafeAttachmentRule 和 Disable-SafeAttachmentRule。
使用 PowerShell 设置安全附件规则的优先级
可以设置的规则最高优先级值是 0。 可以设置的最小优先级值取决于规则的数量。 例如,如果有五个规则,则可以使用的优先级值为 0 到 4。 更改现有规则的优先级可对其他规则产生级联效应。 例如,你有五个自定义规则 (优先级 0 到 4) ,并将规则的优先级更改为 2。 优先级为 2 的现有规则更改为优先级 3,优先级为 3 的规则更改为优先级 4。
若要在 PowerShell 中设置安全附件规则的优先级,请使用以下语法:
Set-SafeAttachmentRule -Identity "<RuleName>" -Priority <Number>
下面的示例将名为“Marketing Department”的规则的优先级设置为 2。 优先级小于或等于 2 的所有现有规则将减少 1 (其优先级编号增加 1) 。
Set-SafeAttachmentRule -Identity "Marketing Department" -Priority 2
注意:若要在创建新规则时设置该规则的优先级,请改用 New-SafeAttachmentRule cmdlet 上的 Priority 参数。
有关详细语法和参数信息,请参阅 Set-SafeAttachmentRule。
使用 PowerShell 删除安全附件策略
使用 PowerShell 删除安全附件策略时,不会删除相应的安全附件规则。
若要在 PowerShell 中删除安全附件策略,请使用以下语法:
Remove-SafeAttachmentPolicy -Identity "<PolicyName>"
此示例删除名称为“市场营销部”的安全附件策略。
Remove-SafeAttachmentPolicy -Identity "Marketing Department"
有关详细语法和参数信息,请参阅 Remove-SafeAttachmentPolicy。
使用 PowerShell 删除安全附件规则
使用 PowerShell 删除安全附件规则时,不会删除相应的安全附件策略。
若要在 PowerShell 中删除安全附件规则,请使用以下语法:
Remove-SafeAttachmentRule -Identity "<PolicyName>"
此示例删除名为 Marketing Department 的安全附件规则。
Remove-SafeAttachmentRule -Identity "Marketing Department"
有关详细语法和参数信息,请参阅 Remove-SafeAttachmentRule。
你怎么知道这些步骤起作用了?
若要验证是否已成功创建、修改或删除安全附件策略,请执行以下步骤:
在 Microsoft Defender 门户的 “安全附件” 页(位于 https://security.microsoft.com/safeattachmentv2)上,验证策略列表及其 状态 值和 优先级 值。 若要查看更多详细信息,请通过单击名称从列表中选择策略,然后在浮出控件中查看详细信息。
在 Exchange Online PowerShell 中,将 Name< 替换为>策略或规则的名称,运行以下命令,并验证设置:
Get-SafeAttachmentPolicy -Identity "<Name>" | Format-List; Get-SafeAttachmentRule -Identity "<Name>" | Format-List若要验证安全附件是否正在扫描邮件,检查可用的 Defender for Office 365 报告。 有关更多信息,请参阅查看 Defender for Office 365 的报表和在 Microsoft Defender 门户中使用资源管理器。