位于 https://security.microsoft.com 的 Microsoft Defender 门户在一个集中位置整合了针对整个组织及其所有组件中的威胁的保护、检测、调查和响应功能。 Defender 门户强调快速访问信息、简化布局以及将相关信息汇集在一起以便于使用。 它包括 Microsoft Defender XDR,以及你已获配访问权限的其他 Microsoft 安全解决方案的功能和能力。
若要详细了解属于Microsoft Defender门户的服务,请参阅以下资源:
- Microsoft Defender门户中的Microsoft Defender for Endpoint
- Microsoft Defender 门户中的 Microsoft Defender for Office 365
- Microsoft Defender门户中的Microsoft Defender for Identity
- Microsoft Defender门户中的Microsoft Defender for Cloud Apps
- Microsoft Defender for Cloud 与 Microsoft Defender 的集成
- Microsoft Defender 门户中的 Microsoft Purview 数据丢失防护警报
- Microsoft Defender门户中的Microsoft Defender 漏洞管理
- Microsoft Defender 门户中的 智能 Microsoft Security Copilot 副驾驶® 嵌入式体验
- Microsoft Defender 门户中的 Microsoft Defender for IoT 企业监视
- Microsoft Defender 门户中的 Microsoft Sentinel
- Microsoft Defender 门户中的 Microsoft Purview 内部风险管理警报
重要
Microsoft Sentinel 现已在 Microsoft Defender 门户中正式可用,无论是否拥有 Microsoft Defender XDR 或 E5 许可证。 有关详细信息,请参阅 Microsoft Defender 门户中的Microsoft Sentinel。
2027 年 3 月 31 日之后,Azure 门户将不再支持Microsoft Sentinel,并且仅在Microsoft Defender门户中可用。
如果当前在Azure 门户中使用 Microsoft Sentinel,建议立即开始规划到 Defender 门户的转换,以确保平稳过渡,并充分利用 Microsoft Defender 提供的统一安全操作体验。 有关详细信息,请参阅将Microsoft Sentinel环境转换为 Defender 门户和规划迁移到所有Microsoft Sentinel客户的Microsoft Defender门户 (博客) 。
观看此简短视频,了解 Defender 门户。
预期结果
Microsoft Defender将Microsoft Defender门户中各种Microsoft安全解决方案的信号关联起来,帮助安全团队调查和应对攻击,形成一套统一的体验,涵盖:
- 事件和警报
- 搜寻
- 操作与提交
- 威胁分析
Microsoft Defender门户强调统一、清晰和共同的目标。 在门户中,实体和通知的搜索也已统一。
注意
在Microsoft Defender门户中,客户仅看到其订阅包含的安全功能。 例如,如果你有 Defender for Office 365 但没有 Defender for Endpoint,则会看到 Defender for Office 365 的特性和功能,但不会看到用于设备保护的功能。
事件和警报调查
Microsoft Defender 将整个组织内所有资产上各 Microsoft 安全解决方案发出的警报和事件关联起来,并整合为事件。 事件 是与单个威胁或攻击相关的警报的集合。 根据威胁的严重性和对组织的潜在影响来确定事件的优先级。

选择事件名称将显示一个页面,其中展示了集中安全信息的价值,因为你可以更好地了解威胁(从电子邮件到标识到终结点)的完整扩展。

花时间查看您环境中的事件,深入查看每条告警,并练习如何访问信息以及确定分析中的后续步骤。
有关详细信息,请参阅 Microsoft Defender 门户中的事件。
搜寻
可以生成自定义检测规则并搜寻环境中的特定威胁。 搜寻 使用基于查询的威胁搜寻工具,可让你主动检查组织中的事件,以查找威胁指示器和实体。 这些规则自动运行以检查,然后响应可疑的违规活动、错误配置的计算机和其他发现。
有关详细信息,请参阅在 Microsoft Defender 中使用高级搜寻主动搜寻威胁。
操作和提交内容
操作是指在 Microsoft Defender 门户中对实体执行的任务。 操作可以在设备或用户等资产上执行,可以在单个实体或多个实体上同时执行,也可以手动或自动执行。
自动化操作是 Microsoft Defender 中的一项功能,帮助你自动且快速地响应警报和事件。 自动化操作包括:
可以在Microsoft Defender门户的“操作中心”页中查看和管理这些操作。
可以在 “提交 ”页中提交文件、电子邮件和电子邮件附件、URL 或 Teams 邮件,以便Microsoft以供进一步分析。 有关详细信息,请参阅 提交指南。
威胁分析
威胁分析是Microsoft安全专家专家提供的Microsoft Defender威胁情报解决方案。 它旨在帮助安全团队在面临如下新威胁时尽可能高效:
- 活跃的威胁行为者及其活动
- 热门和新的攻击技术
- 严重漏洞
- 常见攻击面
- 流行的恶意软件
Microsoft Defender 设置
你可以在 Microsoft Defender 门户的 Microsoft Defender XDR 设置>页面中管理 Microsoft Defender 的设置。 可以在“设置”页中配置以下内容:
统一搜索和通知
全局搜索
Microsoft Defender门户的搜索功能位于页面顶部。 键入时,会提供建议,以便更轻松地查找实体。 增强版搜索结果页汇总了来自所有实体的结果。
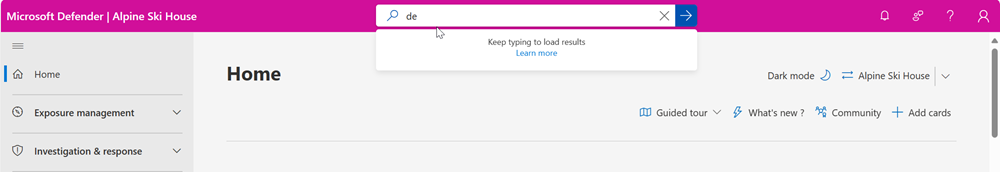
搜索结果按与搜索词相关的部分进行分类。 可以在Microsoft Defender门户中搜索以下实体:
- 设备 - 支持 Defender for Endpoint、Defender for Identity、Defender for Cloud 和 Microsoft Sentinel。
- 用户 - 支持 Defender for Endpoint、Defender for Identity、Defender for Cloud Apps和Microsoft Sentinel。
-
Files、IP 和 URL - 与 Defender for Endpoint 中的功能相同。
注意
IP 和 URL 搜索基于完全匹配,不会显示在搜索结果页中 , 它们直接指向实体页。
- Microsoft Defender 漏洞管理 - 与 Defender for Endpoint 中的功能相同, (漏洞、软件和建议) 。
搜索还提供来自Microsoft Tech Community门户中相关链接的结果、Microsoft Learn 中的相关文档、门户中的导航项以及可在其中提供反馈的链接。 搜索历史记录存储在浏览器中,可在接下来的 30 天内访问。
通知
通知是通知你有关 Defender 门户中重要事件或更新的消息。 它们可帮助你随时了解安全任务和警报。
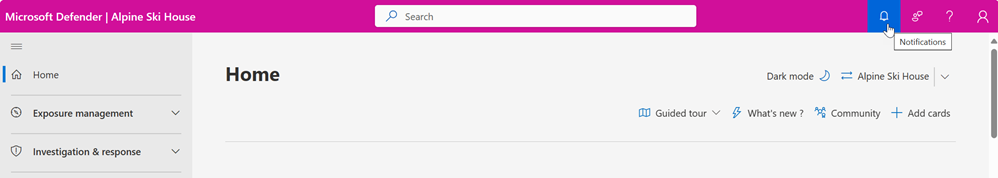
通知位于门户用户界面的顶部栏中。 可以通过单击通知图标来访问它们,该图标看起来像一个钟声。 图标上的数字表示你有该数量的未读通知。
通知可以告知你各种类型的事件或更新:
- 成功:当操作或任务成功完成时,例如扫描设备或应用策略。
- 进行中:某项操作正在进行中时。
- 信息:当有一些你可能会觉得有用的信息时。
- 警告:当存在您应当注意的潜在问题或风险时,例如设备存在合规性问题,或某项策略需要更新。
- 错误:当出现需要您注意的错误或故障时,例如事件被删除或合并、扫描失败,或策略无法应用。
每个通知都有一个标题和内容,提供事件或更新的相关信息。 每个通知还有一个时间戳,用于显示通知的生成时间。
可以在视图中隐藏通知。 可以通过单击通知右侧的 x 图标来消除单个通知。 还可以使用通知面板顶部的“ 全部消除 ”,只需单击一下即可消除列表中的所有通知。
关闭通知并不会将其从门户中删除。 始终可以通过选择通知面板底部的“ 显示已消除 ”来查看已消除的通知。
通知在通知面板中按生成时间排序,并首先显示最近的通知。 可以滚动浏览通知列表以查看较旧的通知。
针对安全分析师的培训
通过Microsoft Learn的这条学习路径,你可以理解Microsoft Defender,以及它如何帮助识别、控制和修复安全威胁。
| 培训: | 使用Microsoft Defender XDR缓解威胁 |
|---|---|
|
跨域分析威胁数据,并在 Microsoft Defender XDR 中使用内置的业务流程和自动化快速修正威胁。 此学习路径与考试 SC-200 一致:Microsoft安全运营分析师。 9 小时 31 分钟 - 学习路径 - 11 个模块 |
另请参阅
提示
想要了解更多信息? 请在我们的技术社区中与 Microsoft 安全社区互动:Microsoft Defender XDR 技术社区。