适用于: Configuration Manager(current branch)
CMG) (云管理网关提供了一种通过 Internet 管理 Configuration Manager 客户端的简单方法。 在 Microsoft Azure 中将 CMG 部署为云服务。 这样,无需更多本地基础结构,就可以管理在 Internet 上漫游或位于 WAN 分支机构中的客户端。 也无需将本地基础结构暴露给 Internet。
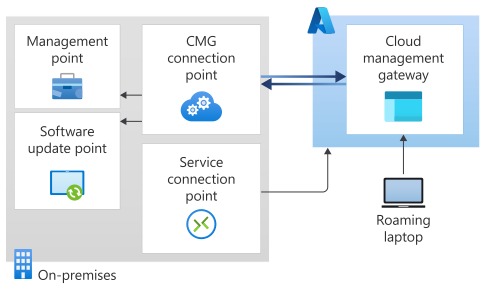
建立先决条件后,创建 CMG 包括 Configuration Manager 控制台中的以下三个步骤:
- 将 CMG 云服务部署到 Azure。
- 添加 CMG 连接点角色。
- 为服务配置站点和站点角色。
部署和配置完成后,客户端可以无缝访问本地站点角色,无论它们是在 Intranet 上还是在 Internet 上。
本文提供了解 CMG 的基础知识以及可在其中使用的方案。
应用场景
CMG 在多种方案中非常有用。 以下是一些比较常见的方案:
使用加入 Active Directory 域的标识管理传统的 Windows 客户端。 这些客户端包括任何受支持的 Windows 版本。 它使用 PKI 证书来保护通信通道。 管理活动包括:
- 软件更新和终结点保护
- 库存和客户端状态
- 合规性设置
- 软件分发到设备
- Windows 就地升级任务序列
使用新式标识管理传统 Windows 10 或更高版本的客户端,可以是混合域,也可以是使用 Microsoft Entra ID 加入的纯云域。 客户端使用 Microsoft Entra ID 而不是 PKI 证书进行身份验证。 与更复杂的 PKI 系统相比,使用 Microsoft Entra ID 的设置、配置和维护更简单。 管理活动与第一个场景相同,此外还有:
- 软件分发给用户
通过 Internet 在 Windows 10 或更高版本的设备上安装 Configuration Manager 客户端。 使用 Microsoft Entra ID 允许设备向 CMG 进行身份验证,以进行客户端注册和分配。 可以手动安装客户端,也可以使用其他软件分发方法(如 Microsoft Intune)安装客户端。
使用共同管理预配新设备。 自动注册现有客户端时,无需 CMG 进行共同管理。 涉及 Windows Autopilot、Microsoft Entra ID、Microsoft Intune 和 Configuration Manager 的新设备需要它。 有关详细信息,请参阅 共同管理的路径。
特定用例
在这些场景中,以下特定的设备用例可能适用:
笔记本电脑等漫游设备
与通过 WAN 或 VPN 相比,通过 Internet 管理成本更低、更高效的远程/分支机构设备。
合并和收购,其中最容易将设备加入 Microsoft Entra ID 并通过 CMG 进行管理。
工作组客户端。 这些设备可能需要其他配置,例如证书。
若要帮助管理远程工作组客户端,请使用基于 Configuration Manager 令牌的身份验证。 有关详细信息,请参阅 CMG 基于令牌的身份验证。
重要
默认情况下,所有客户端都会收到 CMG 的策略,并在它们变得基于 Internet 时开始使用它。 根据适用于组织的方案和用例,可能需要确定 CMG 的使用范围。 有关详细信息,请参阅 使客户端能够使用云管理网关 客户端设置。
后续步骤
制定在环境中实施 CMG 的设计和计划: