身為系統管理員,您可以鎖定叢集,以防止意外刪除數據。 這個鎖會覆蓋使用 Azure Data Explorer 角色導向存取控制所設定的任何使用者權限。
在 Azure 入口網站 中,您可以設定 Delete 或唯讀鎖定,以防止刪除或修改。 下表描述每個鎖所提供的權限:
| 鎖定層級 | 描述 |
|---|---|
| 刪除 | 授權的使用者可以讀取和修改叢集,但無法將其刪除。 |
| 唯讀 | 授權的使用者可以讀取叢集,但無法刪除或更新叢集。 將此鎖定套用後,作用類似於將所有授權用戶的權限限制為「讀者角色」所提供的權限。 |
本文說明如何透過 Azure 入口網站鎖定並解鎖叢集。 欲了解更多關於透過入口網站鎖定 Azure 資源的資訊,請參閱 「鎖定你的資源以保護你的基礎設施」。 如需如何以程式設計方式鎖定叢集的資訊,請參閱 管理鎖定 - 在資源層級建立或更新。
Important
我們建議對叢集施加鎖定,以防止意外刪除及基礎設施即程式碼(Infrastructure-as-Code)兩種情況。 如果你使用 Terraform 這類工具來管理叢集基礎設施,唯讀鎖是必須的。 當 Terraform 偵測到唯讀屬性的變更時,可能會刪除並重新建立叢集,這將導致資料的徹底遺失。 ARM 鎖可防止這種破壞行為。
在 Azure 入口網站 中鎖定您的叢集
登入 Azure 入口網站。
移至您的 Azure 資料總管叢集。
在左側功能表中的 [設定] 底下,選取 [鎖定]。
選取 [新增]。
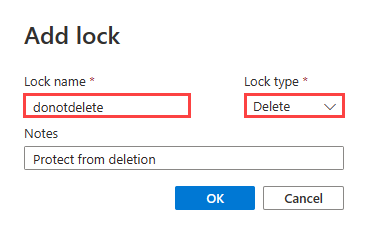
輸入鎖的名稱和鎖的等級。 可選擇性地加入描述鎖具的註解。
在 Azure 入口網站 中解除鎖定叢集
要刪除鎖,請在鎖所在的列選擇 刪除 按鈕。
