Note
專用網路閘道器需要 Premium 方案。 私人網路閘道器的計費將於2026年12月1日或之後開始計費。 另見 私有網路閘道的計費。
私有網路閘道器透過單一受管閘道連接 Azure Databricks 的無伺服器運算與 VNet 中的一個或多個資源。
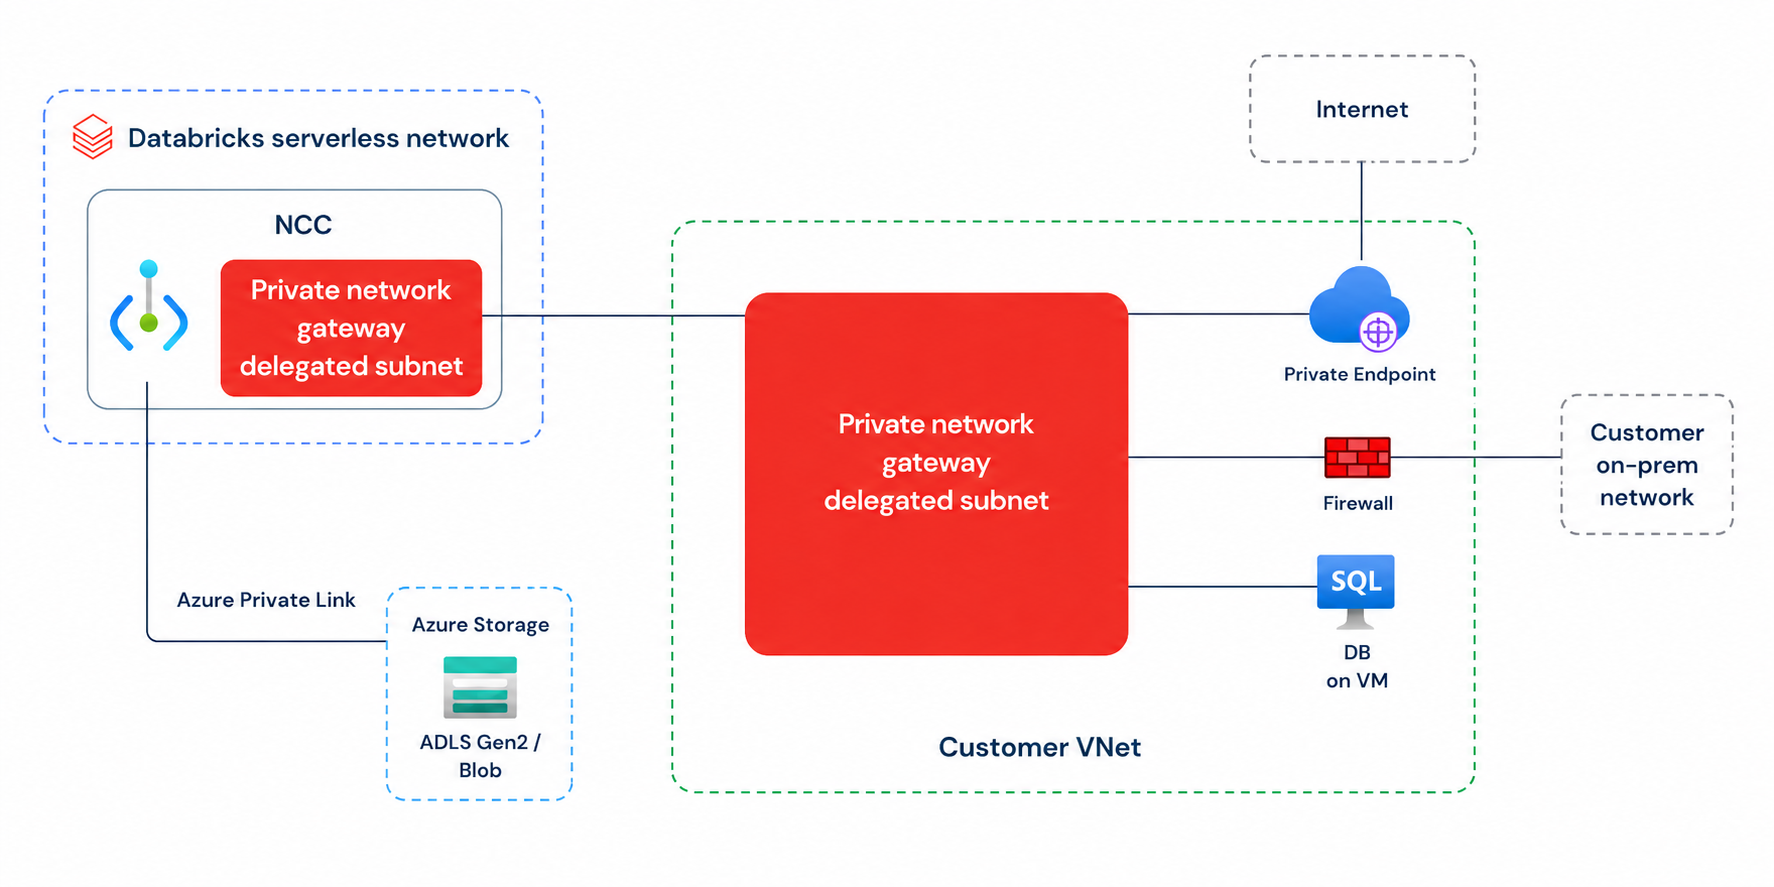
在您將 VNet 中的一個子網路委派給 Azure Databricks 之後,您的無伺服器環境就能存取該子網路可存取的資源,包括間接連線到您的 VNet 的網路,例如透過 ExpressRoute 或 VPN 連線的內部部署系統。
Databricks 建議建立一個專門給私有網路閘道的新子網路,並委派給 Azure Databricks。 確保子網對你想透過閘道到達的所有資源目標都有下游連線。
私人網路閘道器是補充 Private Link,而非取代它:
- 使用 Private Link 私有端點規則來直接連接特定的雲端管理資源,例如物件儲存。
- 使用私人網路閘道器來存取 VNet 或連接網路中的資源,或是將無伺服器的出口路由到你自己的防火牆或專用出口路徑。
要設定私人網路閘道器,請參見 「配置私人網路閘道」。
Overview
私人網路閘道器可透過單一設置解決多種無伺服器連接需求:
- 廣泛的連結性,無需逐項資源導入。 透過連接的 ExpressRoute 或 VPN 連接,能覆蓋 VNet 或本地系統中的多個資源,無需為每個資源設定獨立的私人端點。
- 透過你自己的安全設備逃生。 將無伺服器出口路由自有防火牆或網路安全設備,如 Palo Alto 或你的雲端防火牆服務,以便在流量離開網路前進行內容檢查。
- 穩定且可辨識的來源 IP 位址。 從你自己的 IP 位址集合發送無伺服器的出口,讓下游系統能在網路層識別流量。 這對於多租戶環境中的安全允許清單非常有用。
你也可以使用私有網路閘道來控制無伺服器運算如何連接到網際網路:
- 透過你自己的安全設備防火牆,封鎖無伺服器的網路存取。
- 從你自己的專屬IP位址連線網路。
運作原理
當你建立私有網路閘道器時,Azure Databricks 會將閘道注入你在 VNet 中委派的Microsoft.Databricks/workspaces子網路。 傳送到你所設定目的地的無伺服器流量,會經由閘道進入你的 VNet,並進一步流向你的 VNet 所路由到的任何網路,包括以傳遞方式連線的網路,例如透過 ExpressRoute 或 VPN 連線的內部部署系統。
Azure Databricks 會依優先順序,根據您設定的網路路徑評估無伺服器對外傳送的流量,並針對每個連線使用第一個符合其目的地的路徑:
| Priority | Path | 適用對象 |
|---|---|---|
| 1 | 私有端點規則(Private Link) | 流量流向特定雲端管理資源,該資源有私有端點規則。 |
| 2 | AWS:Amazon S3 與 DynamoDB 的閘道端點。 Azure:服務端點。 | 符合這些端點的流量會停留在雲端供應商的骨幹網路中,且無法由閘道器覆寫。 |
| 3 | 私人網路閘道器 | 你在 SPECIFIC_DESTINATIONS 模式中設定的目的地,或在 ALL_TRAFFIC 模式中的所有其餘輸出流量。 |
| 4 | 預設 Azure Databricks 無伺服器輸出 | 所有其他出站的交通。 |
Azure 服務端點只會存取面向公開的 Azure PaaS 資源。 它們不涵蓋僅供私人使用的資源。 blob 儲存總是透過 Azure 服務端點路徑路由,且無法被私有網路閘道覆蓋。
私有網路閘道器在你現有的無伺服器網路中運作方式如下:
- 重複使用現有的 NCC: 私人網路閘道器是重用您現有 的網路連接配置(NCC), 而非引入新的物件模型。 NCC 是一種帳號層級物件,用於管理無伺服器網路。 當你在 NCC 內建立私人網路閘道並將該 NCC 連接到你的工作區後,這些工作區中的無伺服器產品就能自動使用該閘道器。
-
輸出控制會自動允許閘道目的地:當你以
SPECIFIC_DESTINATIONS模式設定私人網路閘道時,Azure Databricks 會自動允許你在無伺服器輸出控制中指定的目的地。 你不需要把它們單獨加到你的網路政策中。 這反映了作為網路負載平衡器的 Private Link 項目加入的網域會隱含地列入允許清單的作法。 但如果你的私人網路閘道處於ALL_TRAFFIC模式,你必須明確將所有想透過閘道器連接的目的地加入你的出口網路政策。 欲了解更多資訊,請參閱 「什麼是無伺服器出口控制?」。 -
私有端點規則優先 :若特定資源存在私有端點規則,該資源的流量始終使用私有端點而非私有網路閘道器,即使在模式下
ALL_TRAFFIC也是如此。
Note
私有網路閘道連接 VNet 及可傳遞網路中的資源。 它不會連接到透過閘道 VPC 端點存取的雲端管理服務。
交通模式
閘道會以兩種模式之一來路由流量,並在建立時由 traffic_mode 設定。
-
SPECIFIC_DESTINATIONS。 它只會透過閘道器路由你列出的destinationsDNS 名稱。 其他所有流量都遵循現有的路由規則。 此模式建議用於大多數使用情境,因為它提供細緻的控制,且不影響無關流量。 -
ALL_TRAFFIC。 所有來自無伺服器運算的對外傳出流量都會透過閘道器傳送,但符合 Private Link 等更具體路由的流量除外。 當你需要所有出口都通過你自己的防火牆或安全設備時,請使用此模式。
SPECIFIC_DESTINATIONS 模式支援目的地尾碼比對:例如,指定 mydb.contoso.com 也會符合 sub.mydb.contoso.com。
局限性
預覽期間有下列限制:
- 閘道器及其子網必須與 NCC 位於同一區域。
- 你可以使用帳號主控台、Networking v1 REST API 或 Terraform 來設定閘道器。
- Azure 閘道器支援 10、30、50 和 100 Gbps 的頻寬層級。 帳號主控台預設選取 30 Gbps。
- 閘道可連線至您 VNet 中以及經傳遞連線之網路中的資源。 它不會連接到使用服務端點的雲端服務,例如 Azure Data Lake Storage。
- 閘道器支援無伺服器的 Azure Databricks 執行環境產品與 AI 服務。
- NCC 最多支援兩個閘道器。 閘道最多支援兩個 DNS 解析器,最多 100 個目的地。