Features
透過 Azure AD 租使用者原則限制個人存取令牌 (PAT) 範圍和生命週期
個人存取權杖 (PAT) 可讓您輕鬆地針對 Azure DevOps 進行驗證,以與您的工具和服務整合。 不過,洩漏的令牌可能會危害您的 Azure DevOps 帳戶和數據,讓您的應用程式和服務面臨風險。
我們收到有關系統管理員沒有必要的控制措施來限制洩漏的 PAT 所造成的威脅表面區域的意見反應。 根據這些意見反應,我們已新增一組新的原則,可用來限制組織 Azure DevOps 個人存取權杖 (PAT) 的範圍和存留期! 它們的工作原理如下:
指派給 Azure Active Directory 中 Azure DevOps 系統管理員角色的使用者可以流覽至連結至其 Azure AD 的任何 Azure DevOps 組織組織設定中的 [Azure Active Directory ] 索引標籤。
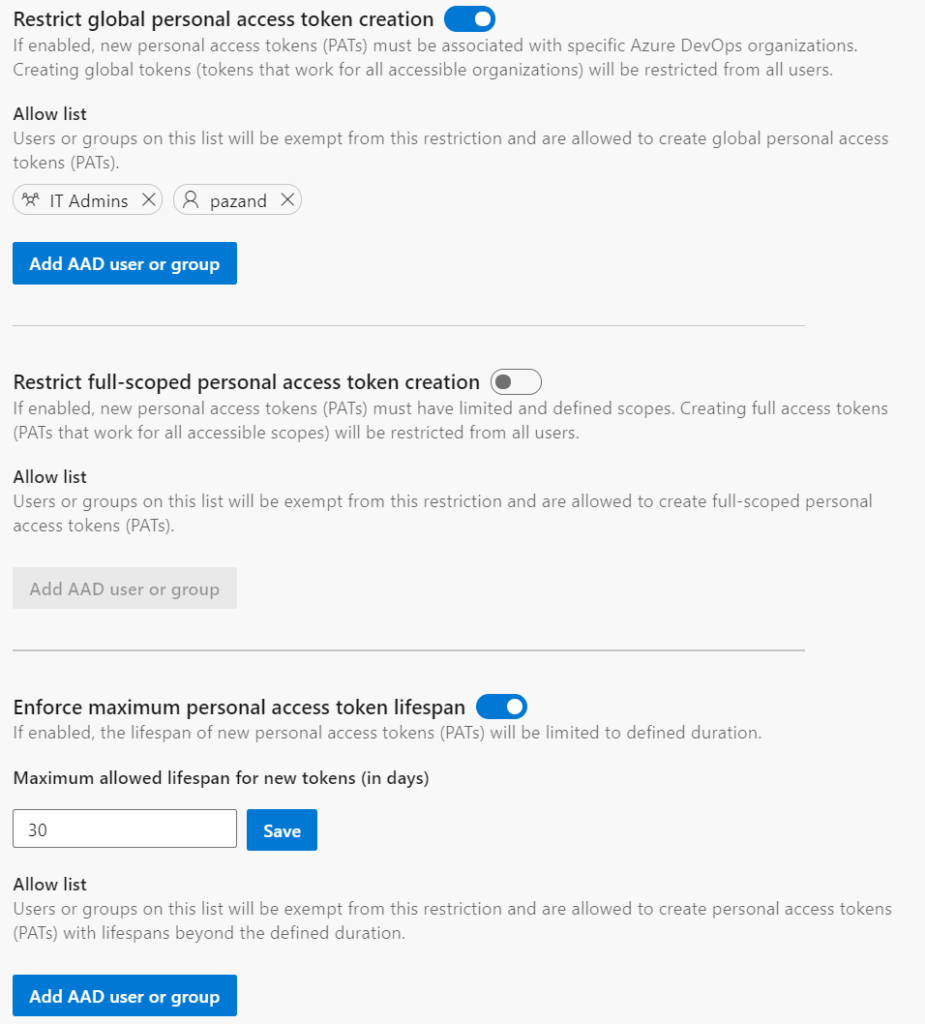
在那裡,管理員可以:
- 限制建立全域個人存取權杖 (適用於使用者可存取之所有 Azure DevOps 組織的權杖)
- 限制建立全範圍的個人存取權杖
- 定義新個人存取權杖的最長存留期
這些原則將適用於使用者為連結至 Azure AD 租戶的 Azure DevOps 組織所創建的所有新 PAT。 每個政策都有一個允許名單,供應給應從政策中排除的使用者和群組。 允許清單中的使用者和群組清單將無法管理原則設定。
這些原則僅適用於新的 PAT,不會影響已建立且正在使用的現有 PAT。 不過,啟用原則之後,任何現有的、現在不符合規範的 PAT 都必須更新為符合限制,才能更新。
IPv6 流量的條件式存取原則支援
我們現在正在擴充條件式存取原則 (CAP) 支援,以包含 IPv6 隔離原則。 隨著我們看到人們越來越多地從 IPv6 位址存取裝置上的 Azure DevOps 資源,我們想要確保您的小組能夠授與和移除任何 IP 位址的存取權,包括來自 IPv6 流量的 IP 位址。
後續步驟
備註
這些功能將在未來兩到三周內推出。
打開 Azure DevOps 去看看吧。
如何提供意見反應
我們很樂意聽到您對於這些功能的看法。 使用說明功能表來回報問題或提供建議。
您可以在 Stack Overflow 的社群中獲得建議,並得到您的問題解答。