使用 Azure 入口網站為具有兩個虛擬機器的後端集區建立內部負載平衡器,以開始使用 Azure Load Balancer。 其他資源包括 Azure Bastion、NAT 閘道、虛擬網路和所需的子網路。
利用這個快速啟動工具來處理虛擬網路內的私密流量。 關於面向網際網路的流量,請參見 建立公共負載平衡器。
在建立資源並在後端虛擬機安裝 IIS 後,從測試虛擬機 測試負載平衡 器。

先決條件
- 具有有效訂用帳戶的 Azure 帳戶。 免費建立帳戶。
登入 Azure
登入 Azure 入口網站。
建立 NAT 閘道
在這個章節中,你會建立一個 NAT 閘道器。
在入口網站頂端的搜尋方塊中,輸入 NAT 閘道。 在搜尋結果中,選取 [NAT 閘道]。
選取 [+ 建立]。
在建立網路位址轉換(NAT)閘道器的「基礎」標籤中,輸入或選擇以下資訊:
設定 值 專案詳細資料 訂用帳戶 選取您的訂用帳戶。 資源群組 選擇 建立一個新的資源群組。
在名稱中輸入 load-balancer-rg 。
選擇 確定。執行個體詳細資料 NAT 閘道名稱 輸入 lb-nat-gateway。 區域 選取 [美國東部]。 SKU 選擇標準 V2(建議)。 啟用 NAT64 維持未選取的狀態。 TCP 閒置逾時 (分鐘) 輸入 15。 選擇「 外撥 IP 」標籤,或在頁面底部選擇 「下一 頁」按鈕。
選擇 新增公共 IP 位址或前綴。
在管理公共 IP 位址與前綴頁面,選擇建立公共 IP 位址,並在名稱中輸入 nat-gw-public-ip。
選擇 確定 並 儲存。
選取頁面底部的 [檢閱 + 建立] 藍色按鈕,或是選取 [檢閱 + 建立] 索引標籤。
選取 [建立]。
附註
在這個例子中,你建立一個 NAT 閘道來提供外接網際網路。 使用 NAT 閘道時,會略過 [出站規則] 索引標籤,且無須使用。 欲了解更多資訊,請參閱《什麼是 Azure 虛擬網路 NAT?》以及用於外撥連線的來源網路位址轉換(SNAT)。
建立虛擬網路和堡壘主機
在本節中,你會建立一個虛擬網路,包含資源子網、Azure Bastion 子網、Azure Bastion 主機,以及用於虛擬網路資源外出網際網路存取的 NAT 閘道。 關於其他出站規則的選項,請參見 網路位址轉換(SNAT)中的出站連線。
無論輸出資料使用量為何,每小時價格都是從部署 Bastion 的那一刻開始計費。 如需詳細資訊,請參閱價格和 SKU。 如果您要在教學課程或測試期間部署 Bastion,建議您在使用完畢後刪除此資源。
在入口網站中,搜尋並選取 [虛擬網路]。
在 虛擬網路中,選擇 + 創建。
在 [建立虛擬網路] 的 [基本] 索引標籤上,輸入或選取下列資訊:
設定 值 專案詳細資料 訂用帳戶 選取您的訂用帳戶。 資源群組 從下拉式清單中選取 [load-balancer-rg],或不存在時建立新的。
在 [名稱] 中輸入 load-balancer-rg。
選取 [確定]。執行個體詳細資料 名稱 輸入 lb-vnet。 區域 選取 [(美國) 美國東部]。 選取 [安全性] 索引標籤,或頁面底部的 [下一步] 按鈕。
在 [Azure Bastion] 底下,輸入或選取下列資訊:
設定 值 Azure 堡壘 啟用 Azure Bastion 選取核取方塊。 Azure Bastion 主機名稱 請輸入lb-vnet-bastion。 Azure Bastion 公用 IP 位址 選取 [建立新的]。
在名稱中輸入 lb-vnet-bastion-ip 。
選取 [確定]。選擇「 位址空間 」標籤,或頁面底部的 「下一步 」。
在 建立虛擬網路時,輸入或選擇以下資訊:
設定 值 IPv4 位址空間 輸入 10.0.0.0/16 (65,356 個位址)。 子網路 選取 [預設] 子網路連結以進行編輯。 編輯子網路 子網路用途 保留預設值 [Default]。 名稱 輸入 backend-subnet。 起始位址 輸入 10.0.0.0。 子網路大小 輸入 /24 (256 個位址)。 安全性 NAT Gateway 選取 [建立新的]。
在名稱中輸入 lb-nat-gateway。
選擇 建立公用 IP 位址。
輸入 nat-gw-public-ip。
這時, Ok 和 OK 登場。選取 [儲存]。
選取畫面底部的 [檢閱 + 建立],然後在驗證通過時,選取 [建立]。
建立負載平衡器
在本節中,您會建立負載平衡器以平衡虛擬機器的負載。
建立負載平衡器期間,您會設定:
- 前端 IP 位址
- 後端集區
- 輸入負載平衡規則
在入口網站頂端的搜尋方塊中,輸入負載平衡器。 在搜尋結果中,選取 [負載平衡器]。
在 [負載平衡器] 頁面中,選取 [建立]。
在 [建立負載平衡器] 頁面的 [基本] 索引標籤中,輸入或選取下列資訊:
設定 值 專案詳細資料 訂用帳戶 選取您的訂用帳戶。 資源群組 選取 [load-balancer-rg]。 執行個體詳細資料 名稱 輸入 load-balancer。 區域 選取 [美國東部]。 SKU 保留預設值 [標準]。 類型 選取 [內部]。 層 保留預設值區域。 
在頁面底端選取 [下一步:前端 IP 設定]。
在 [前端 IP 設定] 中選取 [+ 新增前端 IP 設定],然後輸入或選取下列資訊:
設定 值 名稱 輸入 lb-frontend。 私人 IP 位址版本 根據需求選擇 [IPv4] 或 [IPv6]。 虛擬網路 選取 [lb-vnet]。 子網路 選取 [backend-subnet]。 指派 選取 [動態]。 可用性區域 選取 [區域備援]。 選取 [儲存]。
選取頁面底部的 [下一步:後端集區]。
在 [後端集區] 索引標籤中選取 [+ 新增後端集區]。
在 [新增後端集區] 中,輸入 lb-backend-pool 作為 [名稱]。
針對 [後端集區設定] 選取 [IP 位址]。
選取 [儲存]。
選取頁面底部的 [下一步:輸入規則] 按鈕。
在 [負載平衡規則] 的 [輸入規則] 索引標籤中,選取 [+ 新增負載平衡規則]。
在 [新增負載平衡規則] 中輸入或選取以下資訊:
設定 ReplTest1 名稱 輸入 lb-HTTP-rule。 IP 版本 根據需求選擇 [IPv4] 或 [IPv6]。 前端 IP 位址 選擇 lb-frontend(Dynamic)。 後端集區 選取 [lb-backend-pool]。 通訊協定 選取 [TCP]。 連接埠 輸入 80。 後端連接埠 輸入 80。 健全狀況探查 選取 [建立新的]。
在 [名稱] 中,輸入 lb-health-probe。
在 [通訊協定] 中選取 [TCP]。
保留其餘的預設值,然後選取 [儲存]。工作階段持續性 選取 [無]。 閒置逾時 (分鐘) 輸入或選取 [15]。 啟用 TCP 重設 選取核取方塊。 啟用浮動 IP 將預設值保留為未選取。 選取 [儲存]。
選取頁面底部的 [檢閱 + 建立] 藍色按鈕。
選取 [建立]。
建立虛擬機器
在本節中,您會在兩個不同的區域 (區域 1 和區域 2) 中建立兩個 VM (lb-vm1 和 lb-VM2)。
把這些虛擬機加入你之前建立的負載平衡器的後端池。
在入口網站頂端的搜尋方塊中,輸入虛擬機器。 在搜尋結果中,選取 [虛擬機器]。
在 計算基礎架構 |虛擬機,選擇 + 建立>虛擬機。
在 [建立虛擬機器] 中,輸入或選取 [基本資訊] 索引標籤中的下列值:
設定 值 專案詳細資料 訂用帳戶 選取您的 Azure 訂用帳戶 資源群組 選取 [load-balancer-rg] 執行個體詳細資料 虛擬機器名稱 輸入 lb-VM1 區域 選取 [(美國) 美國東部] 可用性選項 選取 [可用性區域] 區域選項 保留 自行選取區域 的預設值 可用性區域 選取 [區域 1] 安全性類型 選取 [標準]。 影像 Select Windows Server 2025 Datacenter: Azure Edition - x64 Gen2 Azure Spot 執行個體 將預設值保留為未勾選。 大小 選擇 VM 大小或接受預設設定 系統管理員帳戶 使用者名稱 輸入使用者名稱 密碼 輸入密碼 確認密碼 再次輸入密碼 輸入連接埠規則 公用輸入連接埠 選取 [無] 選擇 「網路」 標籤,或選擇 「下一步:磁碟」,然後選擇 「下一頁:網路」。
在 [網路] 索引標籤中,選取或輸入下列資訊:
設定 值 網路介面 虛擬網路 選取 [lb-vnet] 子網路 選取 [後端子網路] 公用 IP 選取 [無]。 NIC 網路安全性群組 選取 [進階] 設定網路安全性群組 因為要在選取負載平衡器和後端集區之後才新增負載平衡器的連接埠,因此請先略過這項設定,直到其餘設定都完成為止。 選取後端集區之後完成。 在刪除 VM 時,就將 NIC 予以刪除 將預設保留為未選取。 加速網路 將預設保留為未選取。 負載平衡 負載平衡選項 負載平衡選項 選取 [Azure Load Balancer] 選取負載平衡器 選取 [load-balancer] 選取後端集區 選取 [lb-backend-pool] 設定網路安全性群組 選取 [建立新的]。
在建立網路安全性群組中,在名稱中輸入lb-nsg。
在 [輸入規則] 下,選取 [+新增輸入規則]。
在 [服務] 中選取 [HTTP]。
在 [優先順序] 下,輸入 100。
在 名稱中輸入 lb-nsg-rule
選擇 新增
選擇 OK。選取 [檢閱 + 建立]。
檢閱設定,然後選取 [建立]。
依照步驟 1 到 7 建立另一個虛擬機,設定與 lb-VM1 相同,且數值如下:
設定 VM 2 名稱 lb-VM2 可用性區域 區域 2 網路安全性群組 選取現有的 lb-NSG
附註
對於未獲指派公用 IP 位址或位於內部基本 Azure Load Balancer 後端集區中的 VM,Azure 會提供預設輸出存取 IP。 預設輸出存取 IP 機制能提供無法自行設定的輸出 IP 位址。
發生下列其中一個事件時,會停用預設輸出存取 IP:
- 公用 IP 位址會指派給 VM。
- 無論有沒有輸出規則,都會將 VM 放在標準負載平衡器的後端集區中。
- Azure NAT 閘道資源會指派給 VM 的子網路。
您在彈性協調流程模式中使用虛擬機器擴展集建立的 VM 沒有預設輸出存取。
如需 Azure 中輸出連線的詳細資訊,請參閱 Azure 中的預設輸出存取和使用輸出連線的來源網路位址轉譯 (SNAT)。
建立測試虛擬機器
在本節中,您會建立名為 lb-TestVM 的 VM。 此 VM 用來測試負載平衡器設定。
在入口網站頂端的搜尋方塊中,輸入虛擬機器。 在搜尋結果中,選取 [虛擬機器]。
在 [虛擬機器] 中,選取 [+ 建立]>[Azure 虛擬機器]。
在 [建立虛擬機器] 中,輸入或選取 [基本資訊] 索引標籤中的值:
設定 值 專案詳細資料 訂用帳戶 選取 Azure 訂用帳戶。 資源群組 選取 [load-balancer-rg]。 執行個體詳細資料 虛擬機器名稱 輸入 lb-TestVM。 區域 選取 [(美國) 美國東部]。 可用性選項 選取 [不需要基礎結構備援]。 安全性類型 選取 [標準]。 影像 選取 [Windows Server 2022 Datacenter - x64 Gen2]。 Azure Spot 執行個體 將預設值保留為未選取。 大小 選擇 VM 大小或接受預設設定。 系統管理員帳戶 使用者名稱 輸入使用者名稱。 密碼 輸入密碼。 確認密碼 再次輸入密碼。 輸入連接埠規則 公用輸入連接埠 選取 [無]。 選取 [網路] 索引標籤,或選取 [下一步: 磁碟],然後選取 [下一步: 網路]。
在 [網路功能] 索引標籤中,選取或輸入:
設定 值 網路介面 虛擬網路 lb-vnet。 子網路 backend-subnet。 公用 IP 選取 [無]。 NIC 網路安全性群組 選取 [進階]。 設定網路安全性群組 選取上一個步驟中建立的 lb-NSG。 選取 [檢閱 + 建立]。
檢閱設定,然後選取 [建立]。
安裝 IIS
在入口網站頂端的搜尋方塊中,輸入虛擬機器。 在搜尋結果中,選取 [虛擬機器]。
選取 [lb-vm1]。
在 [概觀] 頁面中,選取 [連線],然後選取 [Bastion]。
輸入在 VM 建立期間輸入的使用者名稱和密碼。
選取 [連接]。
在伺服器桌面上,瀏覽至 [Windows 系統管理工具]>[Windows PowerShell]>[Windows PowerShell]。
在 PowerShell 視窗中,執行下列命令:
- 安裝 IIS 伺服器。
- 移除預設的 iisstart.htm 檔案。
- 新增顯示 VM 名稱的新 iisstart.htm 檔案。
# Install IIS server role
Install-WindowsFeature -name Web-Server -IncludeManagementTools

# Remove default htm file
Remove-Item  C:\inetpub\wwwroot\iisstart.htm

# Add a new htm file that displays server name
Add-Content -Path "C:\inetpub\wwwroot\iisstart.htm" -Value $("Hello World from " + $env:computername)
關閉 lb-vm1 的 Bastion 工作階段。
重複步驟 1 到 8,在 lb-VM2 上安裝 IIS 和更新的 iisstart.htm 檔案。
測試負載平衡器
在本節中,您會藉由連線至 lb-TestVM 並驗證網頁來測試負載平衡器。
在入口網站頂端的搜尋方塊中,輸入負載平衡器。 在搜尋結果中,選取 [負載平衡器]。
選取 [load-balancer]。
在 load-balancer 的 [概觀]中,記下或複製 [私人 IP 位址] 旁的位址。 如果您沒看到 [私人 IP 位址] 欄位,請在資訊視窗中選取 [查看更多]。
在入口網站頂端的搜尋方塊中,輸入虛擬機器。 在搜尋結果中,選取 [虛擬機器]。
選取 [lb-TestVM]。
在 [概觀] 頁面中,選取 [連線],然後選取 [Bastion]。
輸入在 VM 建立期間輸入的使用者名稱和密碼。
在 lb-TestVM 上開啟 Microsoft Edge。
在瀏覽器的網址列中,輸入上一個步驟中的 IP 位址。 顯示其中一個後端伺服器名稱的自訂頁面會顯示在瀏覽器上。 在此範例中為 10.1.0.4。
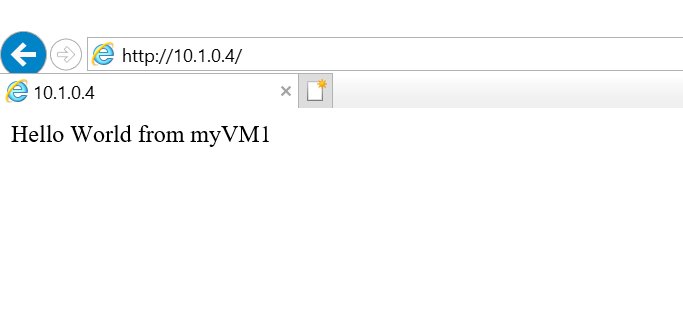
若要查看負載平衡器將流量分散到這兩個 VM 的情形,請瀏覽至瀏覽器訊息中顯示的 VM,並停止 VM。
重新整理瀏覽器視窗。 頁面仍應顯示自訂頁面。 負載平衡器現在只會將流量傳送至其餘 VM。
清除資源
若不再需要,可刪除資源群組、負載平衡器和所有相關資源。 若要這樣做,請選取包含這些資源的資源群組 [load-balancer-rg],然後選取 [刪除]。
後續步驟
在本快速入門中,您將:
建立內部 Azure Load Balancer
將兩台虛擬機接到負載平衡器
設定負載平衡器流量規則、健康情況探查,並測試負載平衡器
若要深入了解 Azure Load Balancer,請繼續: