Microsoft Discovery 提供兩層網路安全,以保護您的工作空間資源與資料平面流量:
| 層 | 它所保護的是什麼 | 運作方式 |
|---|---|---|
| 網路硬化 | 管理資源如資料庫、儲存、AI 服務及其他後端服務 | 網路安全邊界(NSP)及受管理資源群組(MRG)資源的私有端點僅限制對授權的發現元件的存取 |
| 私人端點 | 「Workspace」與「書櫃」資料平面 API | Azure Private Link 會將 API 流量路由至 Azure 骨幹網,消除公開網路的暴露 |
對於使用 API 版本2026-02-01-preview及更高版本管理的所有工作區和書庫,網路強化功能皆預設為啟用。 資料平面存取的私有端點是可選的,且可另行設定。
為什麼網路安全很重要
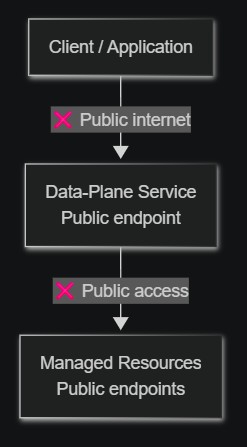
當你建立 Microsoft Discovery 工作空間或書架時,服務會代表你提供管理資源(資料庫、儲存帳號、AI 服務)。 過去,這些資源擁有公開端點,資料平面 API 流量穿越公共網際網路。
預設啟用網路強化後,所有受管理資源都會自動受到保護。 啟用私有端點以進行資料平面存取,能提供額外的安全性:
- 資料保護 - 所有流量都停留在Azure主幹網路上,絕不經過公共網際網路。
- 合規 性 - 符合網路強化與私人連接的法規要求。
- 降低攻擊面 ——管理資源僅對授權的發現服務元件可存取。
- 深度防禦 ——結合網路邊界、私有端點、虛擬網路注入及基於身份的存取控制。
前後比較
之前:未進行網路強化
改善後:透過網路強化
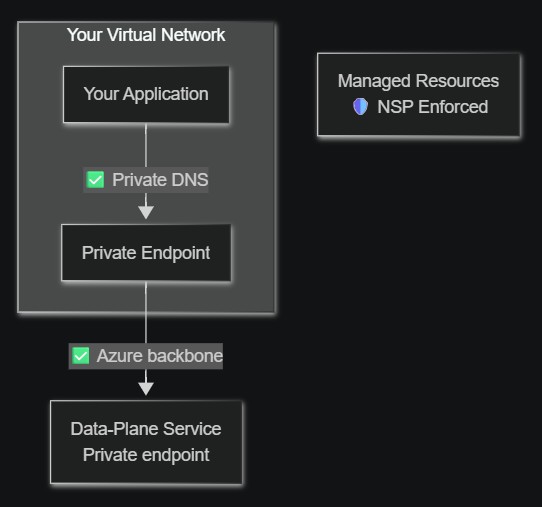
| 層面 | 未經網路強化 | 啟用網路強化 (預設) |
|---|---|---|
| 受控資源 | 公用端點 | 受 NSP 與私人端點防護 |
| 資料平面流量 | 公用因特網 | 透過專用連結的 Azure 主幹網 |
網路硬化的運作原理
當你建立工作區時,Discovery 控制平臺會自動:
- 在為你工作空間配置的管理資源周圍建立網路安全邊界(NSP)。
- 部署私有端點用於管理資源(資料庫、儲存、AI 服務),讓它們能透過Azure骨幹網通訊。
- 透過委派子網配置工作空間服務的虛擬網路注入,確保工作空間平台服務與代理能在您的虛擬網路內運行。
NSP 強制只有授權的發現服務元件才能存取受管理資源。 Discovery 元件間不會有資料在公共網際網路上傳輸。
必要的角色指派
若要建立 NSP 關聯,Discovery 第一方服務主體 (Discovery 控制平面服務應用程式) 需要在您的訂閱上擁有兩個角色指派:
- Discovery NSP 邊界加入器 (自訂角色)-允許服務主體建立 NSP 入站存取規則。
- 至少有 Reader (內建角色)——允許服務主體列舉訂閱資源以進行網路設定驗證。 如果您已獲指派擁有者或參與者角色,則無需另外指派讀者角色。
關於建立及指派這些角色的步驟,請參見 「設定網路安全」。
私人端點如何路由資料平面流量
使用 Azure Private Link,你可以透過虛擬網路中的私有端點存取工作空間和書架資料平面 API。 配置如下:
- 在你的虛擬網路子網路中建立一個私有端點,並接收一個私有 IP 位址。
- 私有 DNS 區域將 Discovery 服務 FQDN 映射到私有 IP。
- 所有來自虛擬網路的 API 流量都會解析到私人端點,並經過 Microsoft 骨幹網路。
在沒有私有端點的情況下,資料平面 API 呼叫會穿越公共網際網路。 使用私有端點時,流量完全維持在 Azure 骨幹網路內。
publicNetworkAccess 值 |
透過私有端點 | 透過公共網路 |
|---|---|---|
Enabled (預設值) |
允許 | 允許 |
Disabled |
允許 | 403 禁忌 |
支援的私有端點資源類型
| 資源類型 | 群組識別碼 | 私用 DNS 區域 |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Discovery 資源支援對相同租用戶內建立的私有端點進行自動核准。 跨租戶連線需要資源擁有者手動核准。
NSP 周邊接合員角色的安全說明
-
最小權限 - 此自訂角色僅授予
joinPerimeterRule/action和networkSecurityPerimeterOperationStatuses/read這兩項許可,提供建立 NSP 存取規則的最狹窄權限。 - 無資料存取 權 - 此權限不允許讀取、寫入或刪除任何客戶資料或資源。
- 訂閱範圍要求 ——權限必須達到訂閱範圍,因為 NSP 的入站存取規則會將訂閱作為允許來源。
局限性
- 不支援跨區域私有端點。 私有端點必須與發現資源位於同一區域。
- 每個私有端點連線的範圍都限定於單一工作區或書庫資源。
- 每個發現資源(工作區、書架、超級電腦)都需要其獨特且不重疊的子網路。 子網路無法在不同的 Discovery 資源實例間共享。
- 超級電腦的 AKS API 伺服器擁有公開的 FQDN。 工作負載流量仍停留在虛擬網路內,但 Kubernetes API 伺服器端點是公開存取的。 未來版本計劃推出私人叢集支援。
- 不支援 NSP 的管理資源則透過虛擬網路注入或委派子網來保護。
- 以下地區支援網路強化: 美國東部、 英國南部及 瑞典中部。
下一步
- 設定網路安全 - 指派角色、設定子網及建立私有端點。
- 端對端網路強化部署 —— 部署一個完全網路隔離的Discovery技術堆疊。
- 什麼是Azure Private Link?
- 什麼是網路安全邊界?