NC2 在 Azure 中提供基於 Nutanix 的私有雲。 私人雲端硬體和軟體部署會在 Azure 中完全整合及自動化。 透過 Azure 入口網站、CLI 或 PowerShell 部署和管理私有雲。
私人雲端包含具有下列項目的叢集:
- 專用裸金屬伺服器主機,配備 Nutanix AHV 虛擬機監控程式
- Nutanix Prism Central 用於管理 Nutanix Prism Element、Nutanix AHV 及 Nutanix AOS。
- Nutanix Flow 軟體定義網路用於 Nutanix AHV 工作負載虛擬機
- Nutanix AOS 軟體定義儲存裝置,適用於 Nutanix AHV 工作負載虛擬機
- Nutanix Move 用於工作負載的流動性
- Azure底層的資源(連接及操作私有雲所需)
私人雲端會在 Azure 訂用帳戶內安裝及管理。 訂用帳戶內的私人雲端數目是可調整的。
下圖描述了 Azure 上 NC2 的架構組件。
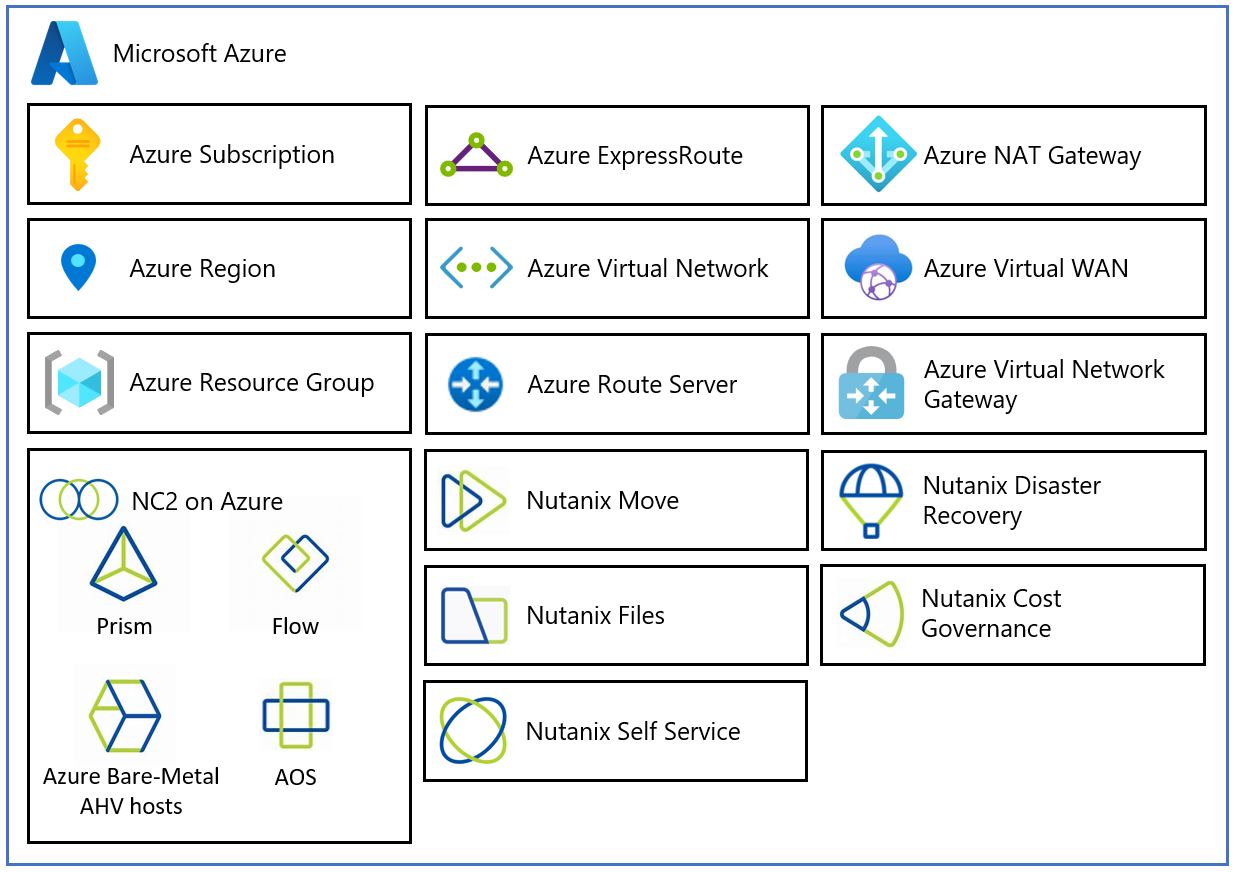
每個 NC2 on Azure 架構元件具有以下功能:
- Azure 訂閱:用於提供 NC2 on Azure 服務的受控存取、預算及配額管理。
- Azure 區域:全球各地的實體地點,我們將資料中心分組為 可用性區域(AZs),再將 AZ 分組到不同區域。
- Azure 資源群組:容器用於將 Azure 服務與資源放入邏輯群組。
- NC2 on Azure:使用 Nutanix 軟體,包括 Prism Central、Prism Element、Nutanix Flow 軟體定義網路、Nutanix Acropolis 作業系統(AOS)軟體定義儲存,以及 Azure 裸機衛城虛擬機監控程式(AHV)主機,提供運算、網路與儲存資源。
- Nutanix Move:提供移民服務。
- Nutanix 災難復原:提供災難復原自動化與儲存複製服務。
- Nutanix 檔案:提供檔案管理員服務。
- Nutanix 自助服務:提供應用程式生命週期管理與雲端協調。
- Nutanix 成本治理:提供多雲優化,降低成本並提升雲端安全。
- Azure 虛擬網路 (VNet):用於連接 AHV 主機、Azure 服務和資源的私有網路。
- Azure 路由伺服器:讓網路設備能與 Azure 網路交換動態路由資訊。
- Azure 虛擬網路 Gateway:跨地閘道,利用 IPsec VPN、ExpressRoute 及 VNet 對 VNet 連接 Azure 服務與資源至其他私人網路。
- Azure ExpressRoute:提供 Azure 資料中心與本地或共置基礎設施之間的高速私人連線。
- Azure Virtual WAN(vWAN):將網路、安全與路由功能整合於單一統一的廣域網路(WAN)。
使用案例與支援情境
了解 Azure 上 NC2 的使用案例與支援情境,包括叢集管理、災難復原、按需彈性及提升與轉移。
統一管理體驗-叢集管理
營運與叢集管理幾乎與本地部署相同,對客戶至關重要。 客戶可以透過結合 Microsoft 與 Nutanix 各自的優勢,更新容量、監控警示、更換主機、監控使用情況等多種功能。
遷移重置
將應用程式遷移到雲端,並現代化你的基礎設施。 應用程式可隨時移動,無需更改,讓操作彈性且停機時間降至最低。
災害復原
使用 Azure 作為災難復原網站,來配置節點並進行 Nutanix 虛擬機與工作負載的故障轉移。 硬體可隨時使用,且可在雲端使用,無需你投資預先配置次級資料中心環境。
按需彈性
可以隨心所欲地放大或縮小。 我們提供彈性,讓您不必自行採購硬體——只需輕點按鈕,您幾乎可以瞬間在雲端取得更多節點。
部署範例
本節圖片展示了一個 NC2 在 Azure 部署的範例。
叢集管理虛擬網路
- 包含 Nutanix 就緒節點
- 節點位於委派子網路(特殊裸機構造)
中樞虛擬網路
- 包含閘道子網與 VPN 閘道
- VPN 閘道 是從本地端到雲端的入口
PC 虛擬網路
- 包含 Prism Central - Nutanix 的軟體設備,能在 Prism 入口網站中實現進階功能。
從雲端連接到本地端
以下兩個傳統產品支援從雲端連線到內部部署:Express Route 和 VPN 閘道。 其中一個部署範例是在中樞虛擬網路中設有一個 VPN 閘道。 此虛擬網路會與電腦虛擬網路和叢集管理虛擬網路對等互連,提供跨網路的連線能力和連線至內部部署網站的能力。
支援的拓撲
下表說明 Azure 上 NC2 各網路功能配置所支援的網路拓撲。
| Topology | 支援 |
|---|---|
| 在本地 VNet 中連接裸金屬基礎設施(BMI) | Yes |
| 在對等 VNet(同一區域)中連接 BMI | Yes |
| 在與VWAN進行對等對等的VNet(跨區域或全球對等)中連接BMI | Yes |
| 在對等對等的 VNet(跨區域或全球對等)中連接 BMI,無需 VWAN* | No |
| 透過全球與本地 ExpressRoute 進行委派子網的本地連接 | Yes |
| 透過 ExpressRoute 閘道從本地端連接至 BMI,並透過 VNet 與閘道傳輸進行對等 | Yes |
| ExpressRoute (ER) FastPath | No |
| 透過 VPN 閘道 與委派子網的本地連接 | Yes |
| 透過 VPN 閘道與 VPN 網關的輻射式 VNet 連接本地與 BMI,以及透過閘道傳輸的 VNet 對等 | Yes |
| 主動/被動 VPN 閘道器的連接 | Yes |
| 透過主動/主動VPN閘道器的連接 | No |
| 透過主動式/主動式區域備援閘道的連線 | No |
| 透過 vWAN 進行輻射委派 VNETS 的中繼連接 | Yes |
| 透過 vWAN 附加 SD-WAN 與委派子網的本地連接 | No |
| VWAN 可透過 NVA(安全 vWAN)** 進行流量檢查 | Yes |
| 使用者定義路由(UDR)在 NC2 上Azure委派子網 | Yes |
| 從裸機連接到服務端點或連接至 vWAN 的不同輻射型 Vnet 的私有端點 | Yes |
| 從裸金屬連接到同一 Vnet 中 |
No |
| 從 NC2 節點上的 User VM(UVM) 連接到 Azure 資源 | Yes |
* 你可以透過設定站對站 VPN 來克服此限制。
** 若使用路由意圖,必須在入口網站的路由意圖與路由政策頁面下,將完整委派子網 CIDR 或更具體的 CIDR 範圍作為「額外前綴」區塊加入
條件約束
下表說明每個網路功能設定支援的項目:
| Features | 支撐或限制 |
|---|---|
| 每個 VNet 的委派子網路 | 1 |
| Network Security Groups 在 Azure委派子網的 NC2 上 | No |
| Azure 流量上 NC2 的負載平衡器 | No |
| 雙重堆疊 (IPv4 和 IPv6) 虛擬網路 | 僅支援 IPv4 |
下一步
瞭解詳情: