備註
要使用此功能,您的組織必須擁有具備最低開發等級的 Azure 支援 計畫。
Microsoft 人員和子處理商執行的大多數營運與支援不需要存取客戶資料。 在 Microsoft 需要此類存取的罕見情況下,Customer Lockbox for Microsoft Azure 提供介面,讓您的組織能審查並核准或拒絕客戶資料存取請求。 Microsoft 在 Microsoft 工程師需要存取客戶資料時,無論是回應客戶發起的支援工單,還是 Microsoft 發現的問題時,都會使用 Customer Lockbox。
本文將介紹如何在 Microsoft Azure 啟用 Customer Lockbox,以及如何啟動、追蹤與儲存請求以供後續審查與稽核。
支援的服務
目前支援 Microsoft Azure 客戶鎖箱的以下服務:
- Azure API 管理
- Azure App 服務
- Azure AI 搜尋服務
- 鑄造工具
- Azure Chaos Studio
- Azure 通訊閘道
- Azure Container Registry
- Azure 資料箱
- Azure Data Explorer
- Azure Data Factory
- Azure 能源資料管理器
- 適用於 MySQL 的 Azure 資料庫
- Azure MySQL 彈性伺服器資料庫
- 適用於 PostgreSQL 的 Azure 資料庫
- Azure 邊緣區域平台儲存
- Azure Energy
- Azure Functions
- Azure HDInsight
- Azure Health Bot
- Azure 智能推薦系統
- Azure 資訊保護
- Azure Kubernetes Service
- Azure 負載測試 (CloudNative Testing)
- Azure Logic Apps
- Azure 監視器 (Log Analytics)
- Azure Red Hat OpenShift
- Azure Spring 應用程式
- Azure SQL Database
- Azure SQL 受控執行個體
- Azure 儲存體
- Azure 訂閱轉移
- Azure Synapse Analytics
- 商務智能 AI (智能推薦)
- DevCenter 或 DevBox
- ElasticSan
- Kusto (儀表板)
- Microsoft Azure 認證服務
- Microsoft Entra 診斷數據
- OpenAI
- Spring Cloud
- 整合視覺服務
- Azure 中的虛擬機器
啟用適用於 Microsoft Azure 的客戶鎖箱
從管理模組啟用 Microsoft Azure 的客戶鎖盒。
備註
要啟用 Microsoft Azure 的 Customer Lockbox,你需要指定全域管理員角色。
Workflow
以下步驟概述了 Microsoft Azure 客戶鎖箱請求的典型工作流程。
組織裡有人遇到 Azure 工作負載的問題。
在此人嘗試排解問題但仍無法解決後,他們會在 Azure 入口網站 中提出支援要求。 工單會被指派給 Azure 客戶支援工程師。
Azure 支援工程師會審查服務請求,並決定下一步解決問題的步驟。
如果支援工程師無法用標準工具和服務產生的資料排除問題,下一步就是透過即時存取(JIT)服務申請提升權限。 這個請求可以來自原始支援工程師,或是其他工程師提出,因為問題已升級到Azure DevOps團隊。
Azure 工程師提交存取請求後,即時服務會評估該請求,並考量以下因素:
- 資源的範圍。
- 無論請求者是孤立身份還是使用多重身份驗證。
- 權限等級。 根據 JIT 規則,此申請可能還需 Microsoft 內部審核人員的批准。 例如,審核員可能是客戶支援主管或 DevOps 經理。
當要求需要直接存取客戶資料時,便會起始客戶加密箱要求。
要求現在會處於已通知客戶的狀態,等到客戶核准後才會授與存取權。
針對特定客戶加密箱要求,客戶組織中的一或多位核准者決定方式如下:
- 對於訂閱範圍的要求(即要求存取訂閱中所含的特定資源),由在相關訂閱上具有擁有者角色或 Azure Customer Lockbox 訂閱核准者角色的使用者提出。
- 對於租戶範圍的要求(用來存取 Microsoft Entra 租戶的要求),由租戶中具有全域管理員角色的使用者提出。
備註
角色指派必須在 Microsoft Azure 的客戶鎖盒開始處理請求前就已生效。 Microsoft Azure 的 Customer Lockbox 在開始處理特定請求後,無法辨識角色分配。 因此,若要使用 PIM 可指派的擁有者角色,使用者必須在啟動客戶鎖箱請求前先啟動該角色。 欲了解更多關於啟用符合 PIM 資格的角色資訊,請參閱在 PIM 中啟用 Microsoft Entra 角色或在 PIM 中啟用 Azure 資源角色。
目前 Microsoft Azure 的 Customer Lockbox 不支援管理群組的角色指派。
在客戶組織中,指定的鎖盒審核者(擁有者、Microsoft Entra 全球管理員或 Azure 客戶鎖箱訂閱審核者)會收到 Microsoft 的電子郵件,通知他們有待處理的存取請求。 你也可以使用 Azure Lockbox 的替代電子郵件通知功能,設定替代電子郵件地址,以便在 Azure 帳號未啟用電子郵件或指定服務主體為鎖箱審核者的情況下接收鎖箱通知。
範例電子郵件:客戶
電子郵件通知中會提供連結,指引至「管理模組」中的 客戶加密箱 面板。 指定的審核員登入 Azure 入口網站,查看其組織對 Microsoft Azure 客戶鎖箱的任何待處理請求:
 該請求在客戶佇列中會停留四天。 四天過後,存取要求便會自動到期,而不會向 Microsoft 工程師授與存取權。
要取得待處理請求的詳細資料,指定的審核者可以從
 中選擇客戶鎖箱請求,該頁面顯示有待處理請求列。
指定的審核者可選擇 服務請求 ID ,以查看原始使用者所建立的支援工單請求。 這些資訊提供了為何會啟動 Microsoft 支援服務 以及報告問題的歷史背景。 例如:

指定的核准者會檢閱請求,然後選擇核准或拒絕:
 選取後的結果:
- 批准:Microsoft 工程師在請求細節中指定的期間內獲得存取權限,該時間會顯示在電子郵件通知及 Azure 入口網站中。
- 拒絕:Customer Lockbox 拒絕了 Microsoft 工程師提出的提升存取請求,並未採取進一步行動。
為了進行稽核,此工作流程中所採取的動作會記錄在客戶加密箱要求記錄中。


稽核記錄
適用於 Azure 的 Customer Lockbox 稽核記錄會寫入訂閱範圍要求的活動記錄,而租戶範圍要求則會寫入至 Microsoft Entra 稽核記錄。
訂閱範圍請求 - 活動日誌
在 Azure 入口網站中的 Microsoft Azure 客戶鎖箱工具面板,選擇活動日誌以查看與客戶鎖箱請求相關的稽核資訊。 您也可以在相關的訂用帳戶詳細資料面板中檢視活動記錄。 在這兩種情況下,您可以篩選特定作業,例如:
- 拒絕加密箱要求
- 建立鎖箱請求
- 核准加密箱要求
- 加密箱要求到期
例如:

租戶範圍請求 - 稽核日誌
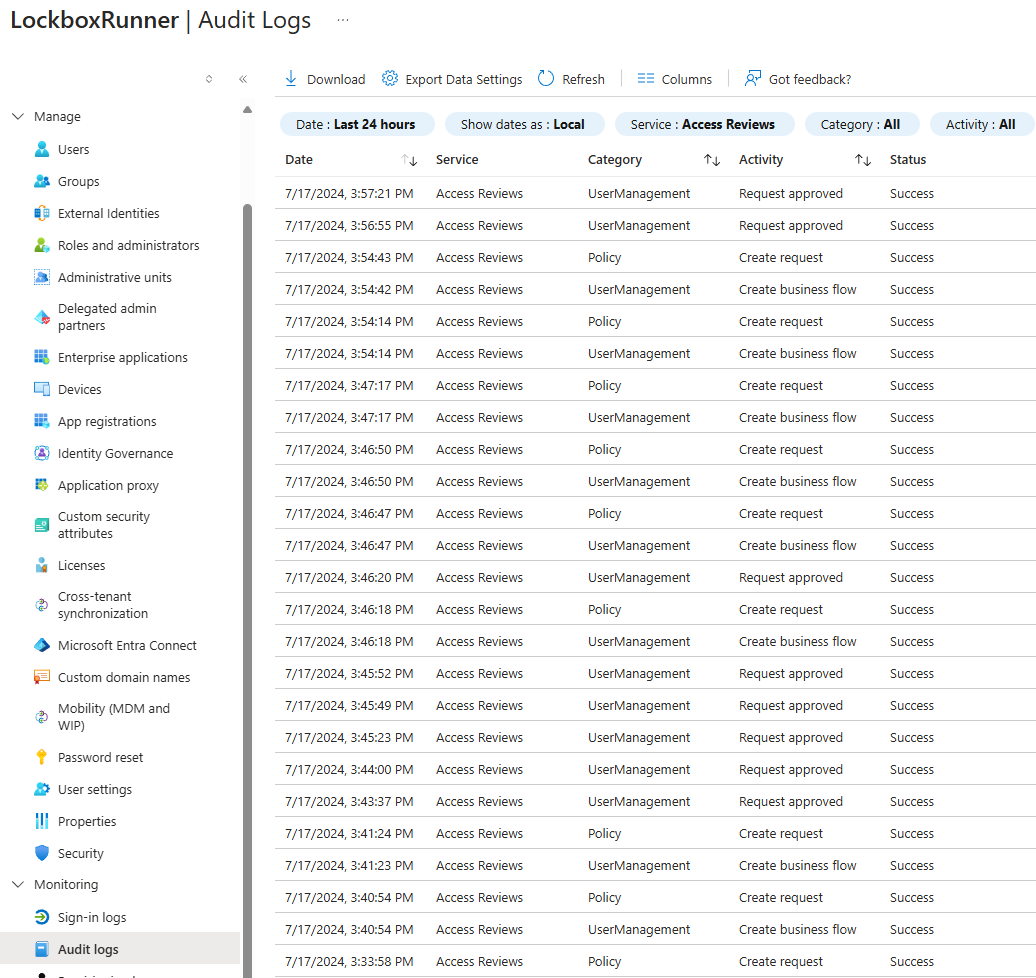
對於租戶範圍的客戶鎖箱請求,Access Reviews 服務會將日誌條目寫入 Microsoft Entra 審計日誌。 這些日誌記錄包括以下活動:
- 建立請求
- 要求已核准
- 要求遭拒
您可以篩選 Service = Access Reviews 與 Activity = one of the above activities。
例如:
備註
現有技術限制移除了 Azure Lockbox 入口網站中的歷史標籤。 要查看客戶鎖箱請求歷史,請使用訂閱範圍請求的活動日誌,租戶範圍請求則使用Microsoft Entra稽核日誌。
Customer Lockbox for Microsoft Azure 與 Microsoft 雲端安全基準整合
Microsoft 在 Microsoft 雲端安全基準中引入了新的基線控制(PA-8:決定雲端服務提供者支援的存取流程),涵蓋客戶鎖箱的適用性。 利用基準測試來檢視客戶鎖箱對服務的適用性。
排除項目
客戶鎖箱在以下情境下不會觸發請求:
- 超出標準作業程序的緊急情境,需要 Microsoft 緊急採取行動以恢復對 線上服務 的存取,或防止客戶資料的損壞或遺失,或調查安全或濫用事件。 例如,重大服務中斷或安全事件需要立即處理,以便在意外或不可預測的情況下恢復服務。 這類「破碎玻璃」事件罕見,且大多數情況下不需取得客戶資料來解決問題。 管理 Microsoft 在核心線上服務中存取客戶資料的控管措施和程序符合 NIST 800-53 標準,並且通過 SOC 2 稽核驗證。 欲了解更多資訊,請參閱 適用於 Microsoft Azure 客戶鎖箱的 Azure 安全性基準。
- 一名 Microsoft 工程師在故障排除過程中存取 Azure 平台,卻意外暴露於客戶資料。 例如,Azure 網路團隊會進行故障排除,結果在網路裝置上進行了封包擷取。 此類情境很少能取得大量客戶資料。 進一步保護你的資料,使用客戶管理的金鑰,這些金鑰在某些 Azure 服務中可用。 欲了解更多資訊,請參閱 Azure 中的金鑰管理。
外部法律資料要求也不會觸發客戶鎖箱要求。 如需詳細資訊,請參閱 Microsoft 信任中心的政府要求資料討論。
下一步
在 [客戶加密箱] 刀鋒視窗中,從 管理員模組啟用客戶加密箱。 所有擁有開發者級或以上 Azure 支援 計畫的客戶,都可以使用 Microsoft Azure 的 Customer Lockbox。