Microsoft Sentinel資料連接器使用儲存在各種雲端環境的資料,例如Microsoft 365商業雲端或政府社群雲 (GCC) 。
本文說明影響 Microsoft Sentinel 支援的不同連接器資料型態的雲端類型。 具體而言,在不同的 GCC 環境中,Microsoft Defender 全面偵測回應 連接器的不同資料類型支援情況有所不同。
Microsoft 雲端類型
| 名稱 | 亦稱為 | 描述 | 深入了解 |
|---|---|---|---|
| Azure 商業版 | Azure,Azure Public | 標準的 Microsoft 雲端。 大多數私營企業、學術機構及家庭Office 365租戶都處於商業環境中。 不同的工具有助於滿足 Microsoft 365 商業版的合規與安全需求。 例如:Intune、Microsoft Purview 合規性入口網站、Microsoft Purview 資訊保護等。 |
Microsoft 365 整合 |
| 政府社群雲端 (GCC) | GCC-M、GCC 溫和派 | Microsoft 365 商用環境的政府專用複製環境。 雖然 GCC 包含與 Microsoft 365 商業環境相似的功能,但 GCC 受 FedRAMP Moderate 政策約束。 | 政府社群雲 |
| 美國國防部 (DoD) | 最初由國防部內部使用而創建。 DoD 是唯一符合 DoD SRG 5 級和 6 級的環境。 本文描述的其他雲層不支援這些 SRG 等級。 | GCC High 和 DoD | |
| GCC-High | GCC High | 技術上來說,GCC 高中是國防部環境的複製品,但 GCC 高中存在於自己的主權環境中。 GCC 高中 (及以上) 將資料存放在Azure Government中,因此與商業服務物理上是隔離的。 |
GCC High 和 DoD |
Microsoft 雲端與 Microsoft Sentinel
Microsoft Sentinel 是建立在 Microsoft Azure 環境之上——包括商業與政府環境。 Office 365環境,如GCC、GCC-High 和DoD,會在不同層級與Azure環境互動。
此圖顯示 Office 365 與 Microsoft Azure 雲端的階層結構,以及它們彼此間及與 Microsoft Sentinel 之間的關係。
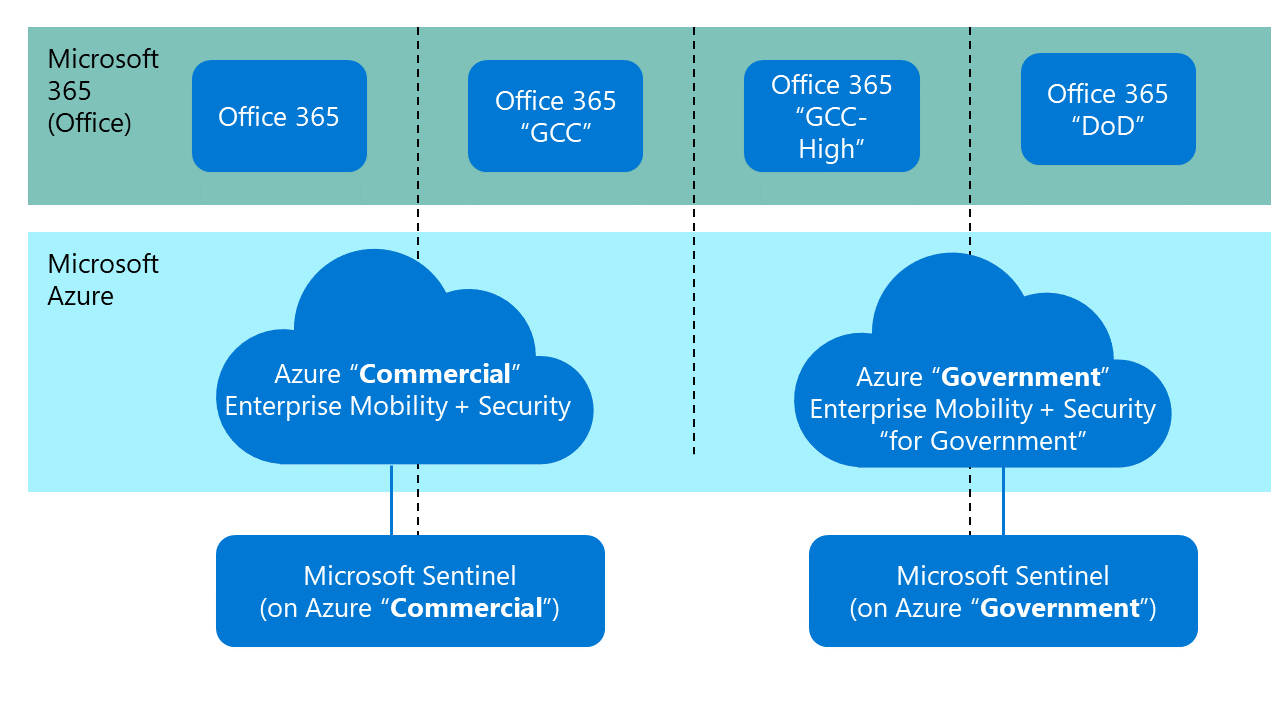
由於這種複雜性,串流到 Microsoft Sentinel 的不同類型資料可能會獲得完整支援,也可能無法獲得完整支援。
雲端支援情況如何影響來自 Microsoft Defender 全面偵測回應 連接器的資料
你的環境會從多個連接器匯入資料。 你使用的雲端類型會影響 Microsoft Sentinel 從這些連接器中擷取和顯示資料的能力,例如日誌、警示、裝置事件等。
我們已發現不同雲端間對這些連接器資料串流的支援差異:
- 適用於端點的 Microsoft Defender
- 適用於 Office 365 的 Microsoft Defender
- 適用於身分識別的 Microsoft Defender
- Microsoft Defender for Cloud Apps (Microsoft 雲端應用程式防護)
- Microsoft Entra 識別碼保護
閱讀更多關於不同雲端對 Microsoft Defender 365 連接器資料型態的支援。
後續步驟
在本文中,你了解了影響 Microsoft Sentinel 支援的不同連接器所支援資料類型的雲端類型。
- 要開始使用 Microsoft Sentinel,你需要訂閱 Microsoft Azure。 如果你沒有訂閱,可以註冊 免費試用。
- 了解如何將您的資料導入 Microsoft Sentinel,並取得對資料及潛在威脅的可視性。
- Microsoft Sentinel 也可在 Microsoft Defender 入口網站中支援統一安全作業。 如需詳細資訊,請參閱 Microsoft Defender 入口網站中的 Microsoft Sentinel 和 將 Microsoft Sentinel 連線到 Microsoft Defender 全面偵測回應。